
Мой блог
Развертывание домашней лаборатории: Active Directory и сбор логов в ELK

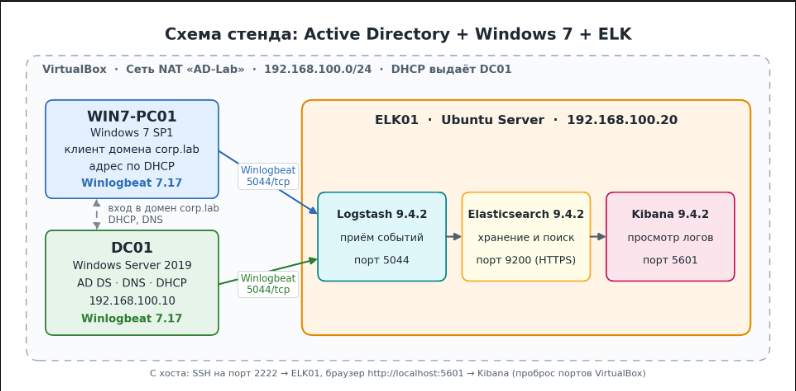
Практическое руководство описывает пошаговое создание изолированного стенда в VirtualBox, включающего контроллер домена Active Directory под управлением Windows Server 2019, рабочую станцию Windows 7 и комплекс мониторинга событий безопасности на базе стека ELK версии 9.4.2.
Инструкция детально освещает развертывание домашней лаборатории Active Directory, настройку сетевой инфраструктуры, политик аудита, агентов сбора данных и разбор типичных ошибок при интеграции компонентов.
Архитектура стенда
Для реализации проекта используются три виртуальные машины со статическими IP-адресами в подсети 192.168.100.0/24. В гипервизоре VirtualBox применяется тип подключения «Сеть NAT» с уникальным идентификатором AD-Lab, причем встроенный DHCP-сервер этой виртуальной сети отключается, а адресное пространство обслуживается непосредственно контроллером домена.
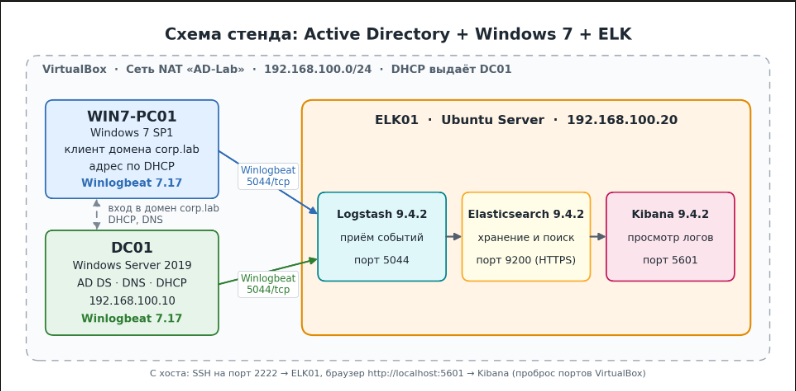
Распределение ролей и аппаратных ресурсов выглядит следующим образом:
- DC01 (Windows Server 2019) — выполняет функции AD DS, службы DNS и DHCP, задействует 2 ядра CPU и 4 ГБ оперативной памяти.
- WIN7-PC01 (Windows 7) — выступает в роли клиентской машины, получающей параметры по протоколу DHCP в диапазоне от .100 до .200 (1–2 ядра CPU, 2 ГБ RAM).
- elk (Ubuntu Server) — размещает Elasticsearch, Logstash и Kibana, требует от 2 ядер и не менее 4,5–6 ГБ RAM, так как меньший объем памяти приводит к аварийному завершению работы служб из-за нехватки ресурсов.
Настройка сети VirtualBox
В настройках сетевого менеджера создается сеть AD-Lab с префиксом 192.168.100.0/24 без автоматической раздачи IP-адресов. Все виртуальные машины подключаются к этому адаптеру. Для удобства администрирования с хостовой машины настраивается проброс TCP-портов: порт 2222 перенаправляется на 22 порт сервера Ubuntu для подключения по SSH, а порт 5601 — для доступа к веб-интерфейсу Kibana.
1. Active Directory
Развертывание службы каталогов выполняется в сеансе PowerShell с правами администратора на виртуальной машине DC01.
1.1. Имя и статический IP
Имя сервера изменяется на DC01 с последующей перезагрузкой. После этого сетевому адаптеру назначается статический IP-адрес 192.168.100.10 с маской префикса 24, шлюзом 192.168.100.1 и локальным адресом DNS-сервера.
1.2. Установка роли и повышение до контроллера домена
На сервере инсталлируется роль AD-Domain-Services, после чего запускается процедура создания нового леса с доменным именем corp.lab и NetBIOS-именем CORP с заданием защищенного пароля режима восстановления каталога (DSRM).
1.3. Проверка
Работоспособность служб проверяется командлетами проверки домена и утилитой dcdiag /q, которая не должна фиксировать критических сбоев и ошибок конфигурации.
2. DHCP
Служба динамической настройки узлов устанавливается стандартными средствами Windows Server, после чего сервер авторизуется в каталоге Active Directory. Далее создается область выдачи IP-адресов для клиентов лаборатории, задаются параметры шлюза и основного DNS-сервера.
3. Структура домена
В каталоге формируется иерархическая структура организационных единиц (OU): в корневой ветке Lab создаются подразделения для пользователей, компьютеров и групп безопасности. Параллельно заводится пара тестовых учетных записей сотрудников, которые распределяются по соответствующим группам доступа.
4. Политика аудита (GPO)
Для фиксации событий входа в систему, изменения учетных записей и запуска процессов настраивается групповая политика расширенного аудита безопасности.
4.1. Создание GPO
Создается объект групповой политики Lab-Audit-Policy с привязкой к корневому контейнеру домена. Дополнительно активируется параметр реестра, отвечающий за сохранение путей запуска исполняемых файлов в событиях аудита процессов.
4.2. Подкатегории аудита
В редакторе групповых политик активируются параметры расширенного аудита для подкатегорий проверки учетных данных, операций Kerberos, управления группами и входа в систему со статусами фиксации успехов и отказов.
4.3. Проверка
Применение параметров проверяется принудительным обновлением политик и запросом состояния аудита через специализированные системные утилиты.
4.4. Если аудит остаётся «Без аудита»
В ряде случаев стандартное применение GPO может не активировать аудит из-за отсутствия глобального идентификатора расширения политики аудита в атрибуте gPCMachineExtensionNames объекта каталога. Проблема решается программным добавлением необходимого GUID-значения в свойства объекта через консоль управления.
5. Ввод Windows 7 в домен
Клиентская операционная система подготавливается к интеграции в лабораторную среду.
5.1. Подготовка
На машине с установленным Service Pack 1 проверяется сетевой интерфейс: клиент должен получить IP-адрес от контроллера домена, сетевой суффикс corp.lab, а расхождение системного времени между клиентом и сервером не должно превышать пяти минут.
5.2. Ввод
Присоединение рабочей станции к домену выполняется через оснастку свойств системы или с помощью командлета PowerShell под учетной записью администратора.
5.3. Проверка
После перезагрузки выполняется вход под доменной учетной записью и проверяется корректность применения групповых политик и размещение учетной записи компьютера в целевом контейнере Active Directory.
6. Подготовка ELK‑сервера
На выделенном сервере под управлением Ubuntu настраивается окружение для работы компонентов стека Elastic версии 9.4.2.
6.1. Статический адрес
Сетевой интерфейс настраивается с помощью утилиты Netplan для закрепления статического адреса 192.168.100.20 с указанием DNS-сервера контроллера домена.
6.2. Память
В конфигурационных файлах Java-виртуальной машины задаются ограничения кучи для оптимизации потребления оперативной памяти подсистемы Elasticsearch.
6.3. Kibana доступна снаружи
В конфигурационном файле веб-интерфейса изменяется параметр привязки хоста с локального адреса на внешнее прослушивание всех интерфейсов.
6.4. Пароль пользователя elastic
Утилита управления учетными записями генерирует новый пароль для встроенного суперпользователя системы.
7. Logstash
Поскольку используемая версия агента сбора логов не взаимодействует напрямую с девятой версией Elasticsearch, в архитектуру добавляется промежуточный сервис Logstash.
7.1. Установка
Пакет устанавливается в систему с помощью пакетного менеджера dpkg, после чего при необходимости корректируются лимиты используемой им оперативной памяти.
7.2. Сертификат Elasticsearch
Корневой сертификат безопасности копируется в рабочий каталог Logstash для организации защищенного шифрованного соединения.
7.3. Pipeline
Создается конфигурационный файл пайплайна, принимающий входящие потоки данных от агентов по защищенному протоколу и передающий их в индекс Elasticsearch с авторизацией.
7.4. Запуск
Служба Logstash активируется в системе, проверяется доступность сетевых портов и настраивается межсетевой экран для приема входящего трафика от лабораторных узлов.
8. Winlogbeat на DC и Windows 7
Для отправки журналов безопасности на сервер сбора развертывается легковесный агент Winlogbeat версии 7.17.
8.1. Версия
Для совместимости с устаревшей операционной системой Windows 7 применяется ветка 7.17, распаковываемая в системный каталог программных файлов.
8.2. Конфигурация winlogbeat.yml
В конфигурационном файле указываются журналы для мониторинга (Security, System, Application) и настраивается выгрузка собранных данных на адрес Logstash-сервера.
8.3. Проверка
Перед запуском службы выполняется валидация конфигурации и проверка связи с приемником логов.
8.4. Установка службы
Агент регистрируется в качестве системной службы Windows с автоматическим запуском при старте операционной системы.
9. Просмотр логов в Kibana
После запуска всех компонентов проверяется поступление телеметрии в хранилище данных.
9.1. Проверка на стороне сервера
С помощью запросов к API Elasticsearch проверяется наличие динамически создаваемых индексов и прирост счетчика документов.
9.2. Data View
В интерфейсе Kibana создается правило сопоставления индексов для визуализации поступающих записей в поисковом разделе Discover.
9.3. Генерация событий
Для проверки срабатывания триггеров на клиентской машине и контроллере домена выполняются тестовые действия с учетными записями и намеренный ввод некорректных паролей.
9.4. Полезные запросы (KQL)
Для фильтрации событий в поисковой строке применяются запросы по кодам операций, позволяющие быстро отслеживать неудачные попытки входа, создание пользователей или модификацию групп.
10. Проблемы и решения
В процессе развертывания стенда могут возникать типичные затруднения, связанные с синтаксисом командлетов, сетевыми настройками DNS, синхронизацией времени между виртуальными машинами, нехваткой оперативной памяти или ошибками прав доступа к сертификатам безопасности, для каждой из которых предусмотрены проверенные алгоритмы устранения.
11. Что дальше
Дальнейшее развитие лабораторного стенда может включать интеграцию дополнительных систем мониторинга вроде Sysmon, разработку специализированных дашбордов безопасности, внедрение строгих политик аутентификации, создание правил детектирования угроз и проведение учебных атак для анализа их отображения в журналах.
