
Мой блог
ИИ-агент на сервере 1С: проверка кластера баз и анализ проблем

Администрирование серверной инфраструктуры предприятия часто сопровождается рутинными трудностями: зависшими сеансами пользователей, исчерпанием оперативной памяти рабочими процессами и необходимостью регулярного контроля системных ресурсов. В ходе экспериментальных работ была проведена диагностика кластера баз данных с помощью автономного ИИ-агента, получившего удаленный доступ к окруюжению через специальный инструмент управления.
Проведенный аудит позволил оценить поведение искусственного интеллекта в реальных условиях эксплуатации, выявить ключевые находки, зафиксировать технические ошибки и проанализировать возможности выполнения административных задач.
Стенд и правила проведения проверки
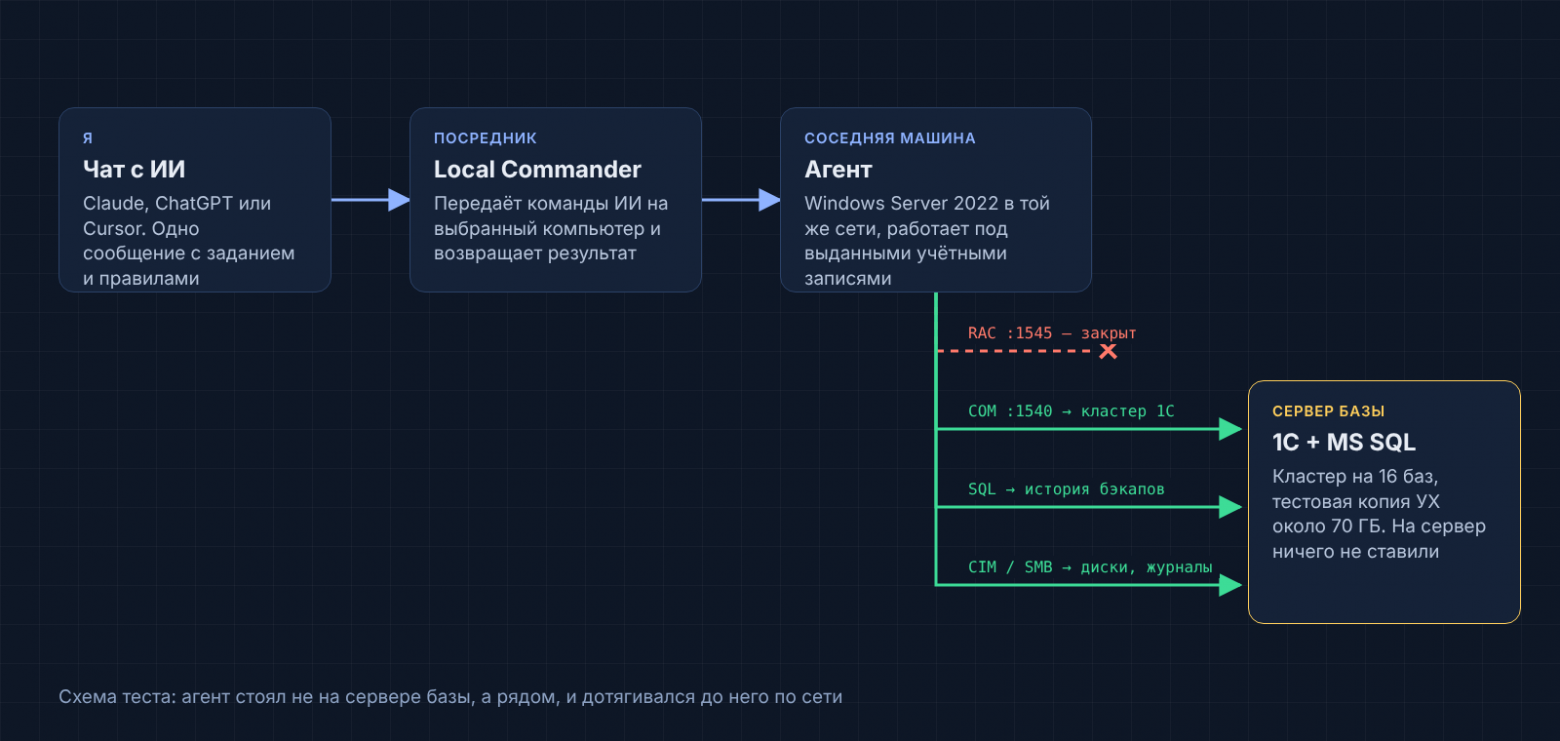
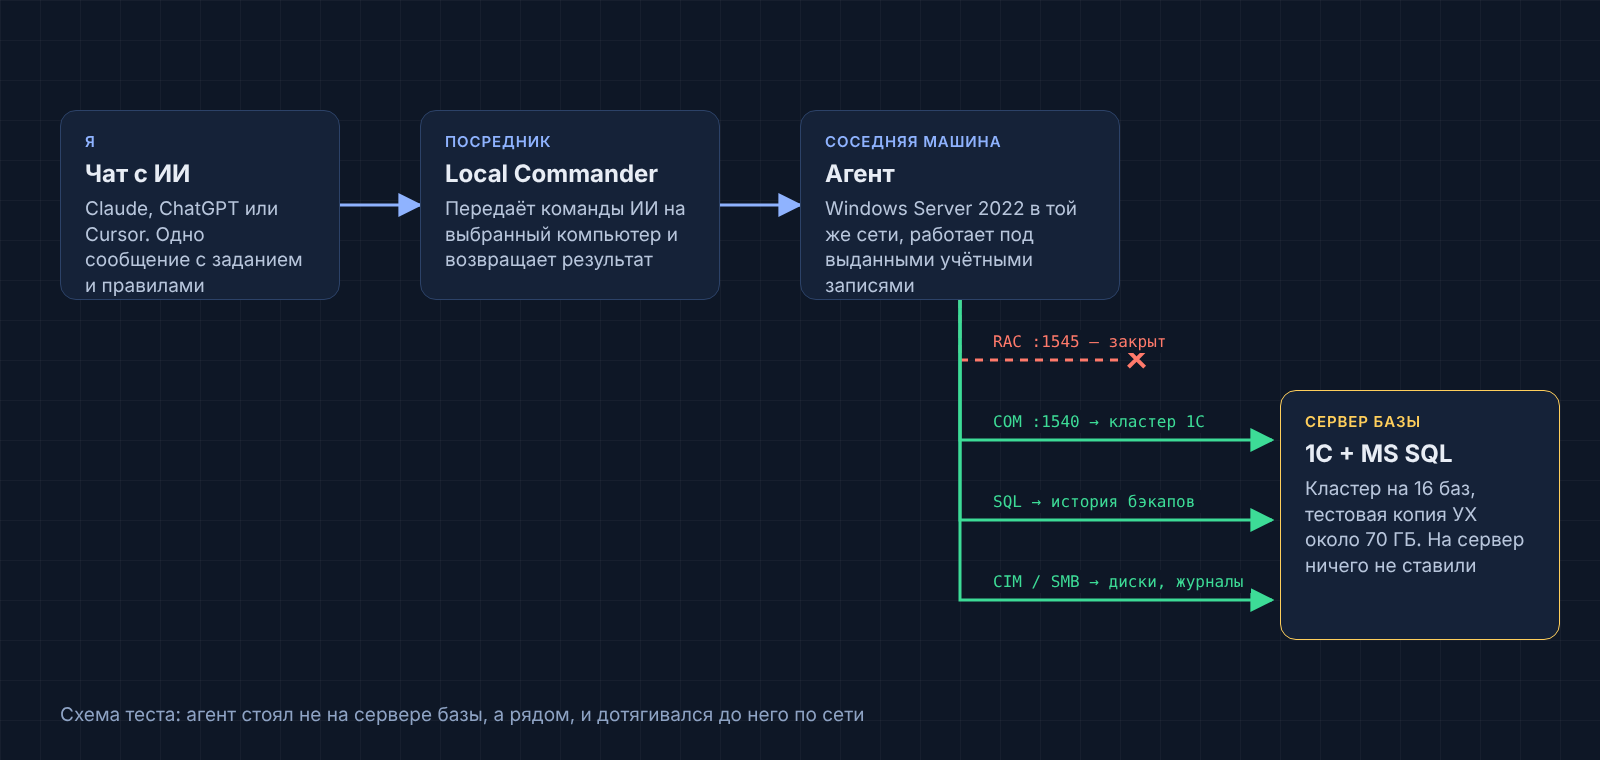
Тестирование выполнялось в субботний вечер на реальном аппаратном стенде без использования искусственных симуляций. В качестве проверяемого объекта выступала тестовая копия рабочей базы данных на платформе 1С:Предприятие, размещенная на сервере под управлением Windows Server 2022 с конфигурацией из 64 логических ядер и 512 ГБ оперативной памяти. Сам кластер обслуживал шестнадцать баз на двух серверах, а база данных функционировала под управлением MS SQL Server.
Специальный агент был запущен на соседней машине в той же сети. Задание задавалось в виде единого сообщения с жесткими ограничениями и правилами безопасности. Требовалось вносить изменения исключительно в тестовую базу, оставляя остальные компоненты в режиме чтения, работать с кодом только через расширения, согласовывать любые действия и не передавать в открытом виде конфиденциальные данные.
Первые шаги и обход сетевых ограничений
Начальный этап диагностики столкнулся с первыми техническими препятствиями: стандартный порт службы администрирования кластера RAC не отвечал на запросы. Автоматизированный помощник не прервал выполнение задачи, а переключился на альтернативный COM-интерфейс, после чего продолжил чтение параметров кластера, списка активных сеансов и установленных расширений.
При анализе лицензий система корректно распознала параметры сеансов, отличив характеристики многопользовательских ключей от числовых счетчиков активных подключений. Это позволило составить первичное представление о текущем состоянии инфраструктуры без вмешательства человека.
Анализ srvinfo, журналов и резервных копий
Проверка папки srvinfo выявила огромный объем хранимых данных, превышающий сто гигабайт. Вместо слепого запуска типовых скриптов очистки кэша агент проанализировал содержимое каталогов и обнаружил, что значительную часть занимают полнотекстовые индексы рабочих баз, удаление которых привело бы к сбоям в поиске документов. Дополнительно были зафиксированы многочисленные каталоги устаревших журналов регистрации, оставшихся от удаленных ранее баз.
Важным открытием стал аудит системы резервного копирования SQL Server. При наличии сотен созданных за месяц бэкапов для основной инфраструктуры, для проверяемой тестовой копии актуальные свежие копии отсутствовали, хотя сама база была восстановлена из архивного файла месячной давности.
Отсутствие нагрузки и диагностика системы
Запрос на поиск причин замедления работы показал спокойную картину: загрузка процессора находилась на минимальном уровне, свободный объем оперативной памяти исчислялся сотнями гигабайт, а очередь диска приближалась к нулевым значениям. Пороги потребления памяти кластера были оставлены без изменений, поскольку их нулевые значения по актуальной документации платформы соответствуют безопасным системным лимитам.
Системные журналы операционной системы содержали лишь стандартные предупреждения, а технический журнал платформы уже был настроен профильными фильтрами. Искусственный интеллект подтвердил отсутствие критических сбоев на текущем снимке состояния.
Ошибки и самостоятельное устранение неполадок
В процессе выполнения команд агент сталкивался с типичными трудностями администрирования: синтаксическими опечатками, проблемами с кодировками PowerShell при чтении кириллических путей и таймаутами при сканировании объемных директорий. Все возникающие препятствия преодолевались программными средствами без выдачи недостоверных промежуточных результатов за итоговые показатели.
Для безопасной передачи учетных данных был сформирован временный защищенный канал связи, который после завершения сеанса работы был полностью удален с проверкой логов на отсутствие утечек паролей.
Модификация конфигурации через расширение
Следующим этапом стало создание пустого расширения в тестовой базе. Первичная попытка завершилась неудачей из-за требований платформы к синтаксису параметров, однако со второй попытки задача была успешно решена за несколько секунд.
После внесения изменений система автоматически проверила целостность окружения, сопоставив идентификаторы поколений основной конфигурации и контрольные суммы остальных расширений. Созданные файлы были сохранены локально, после чего временные компоненты доступа были очищены.
Границы доверия и технические ограничения
Практический опыт показал, что подобные инструменты автоматизации обладают огромным потенциалом для рутинного аудита, но требуют строгого контроля со стороны администраторов. Выполнение команд происходит с привилегиями учетной записи операционной системы, а передача данных через внешние сервисы исключает полную изоляцию серверного контура.
К числу выявленных недостатков относятся ограничения механизма передачи параметров, особенности обработки текстовых файлов и необходимость доработки интерфейсов взаимодействия с результатами выполнения команд. Тестирование завершилось стадией безопасного просмотра и базового изменения конфигурации, оставляя критические операции вроде перезапуска служб или принудительного завершения сеансов для будущих исследований.
