
Мой блог
Эффективность AI-инструментов для пентеста: большое тестирование 12 систем

Современные разработчики регулярно выпускают автономные AI-инструменты для пентеста, обещая многократное ускорение процессов безопасности и обнаружение критических уязвимостей. Чтобы проверить эти заявления на практике, эксперты провели масштабное тестирование двенадцати решений в условиях закрытого черного ящика на намеренно уязвимом приложении.
В качестве эталонной мишени использовалась платформа OWASP Juice Shop, содержащая 116 известных уязвимостей в 16 категориях. Исследование затронуло автономные нейросетевые агенты, классические DAST-сканеры и гибридные связки, оценивая их результативность, скорость, качество отчетов и требования к инфраструктуре.
Условия эксперимента и методология: Объект тестирования и критерии оценки
Приложение OWASP Juice Shop представляет собой современный интернет-магазин на базе Angular, Node.js/Express и SQLite. Все уязвимости разделены на шесть уровней сложности — от базовых настроек до экспертных логических ошибок. Ни одному сканеру не передавался исходный код или название системы: тестирование велось строго по URL-адресу для исключения использования заученных в интернете готовых ответов.
Оценка проводилась по ключевым критериям: общему числу найденных уязвимостей, критичности обнаруженных векторов, затраченному времени, удобству интерфейса, поддержке локальных моделей без облачных API и возможности запуска без VPN из РФ. Все прогоны выполнялись на версиях v20.3.0 в сентябре 2026 года.
Участники исследования
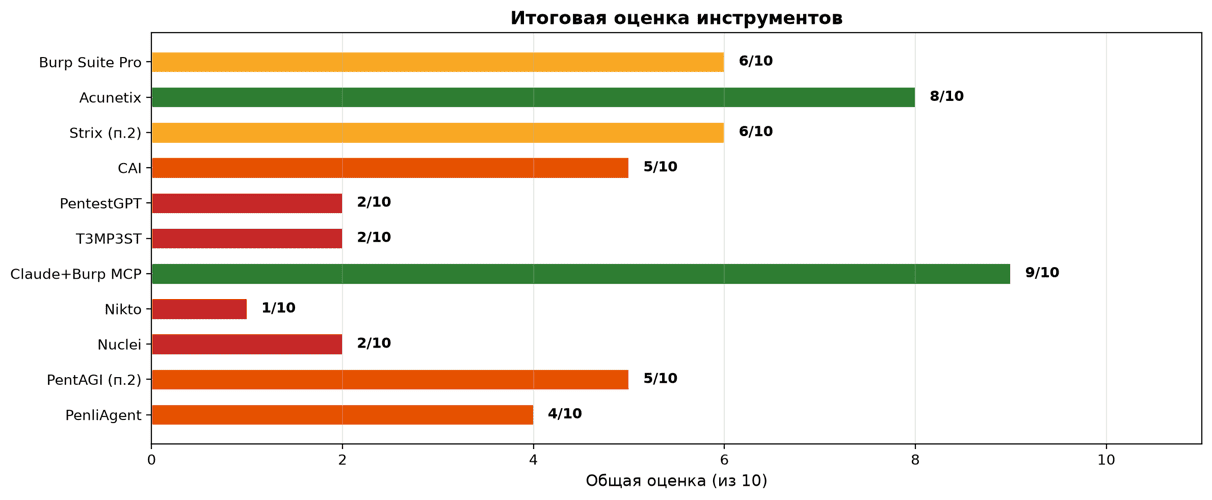
В тестовый набор вошли специализированные AI-агенты (Strix, CAI, PentestGPT, T3MP3ST, PentAGI, PenliAgent), классические сканеры (Burp Suite Professional, Acunetix, Nikto, Nuclei) и гибридная конфигурация Claude вместе с Burp Suite MCP. Каждый продукт проходил стандартную установку по официальной инструкции с фиксацией итоговых метрик.
Разбор результатов по каждому инструменту: Автономные AI-агенты
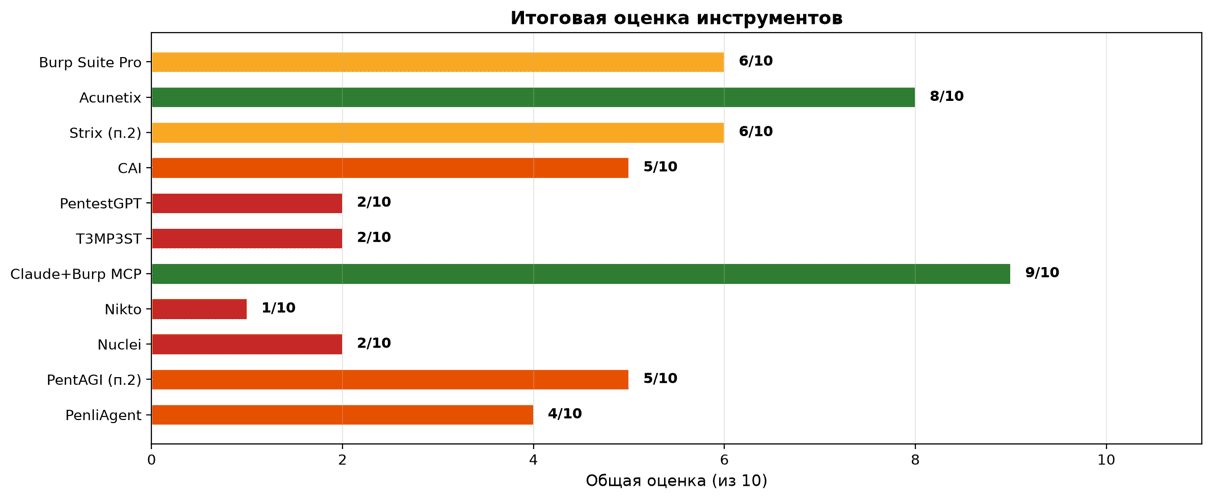
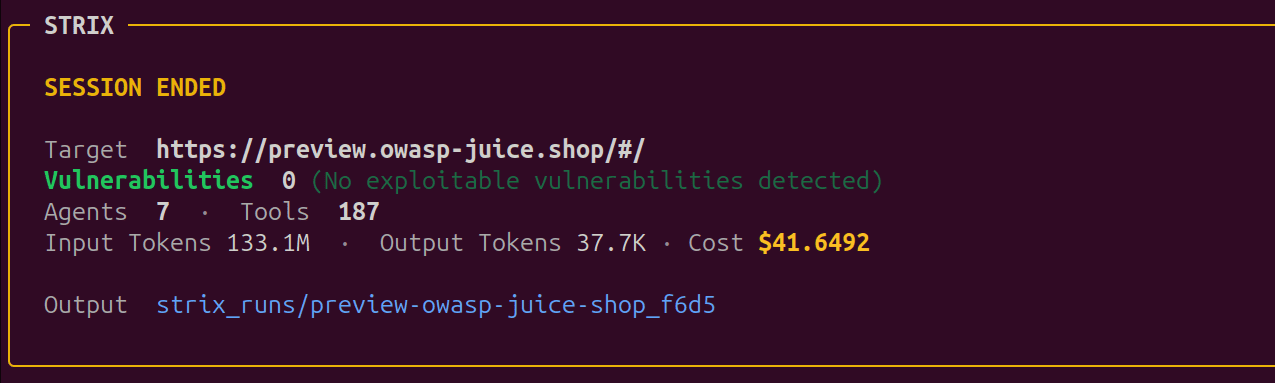
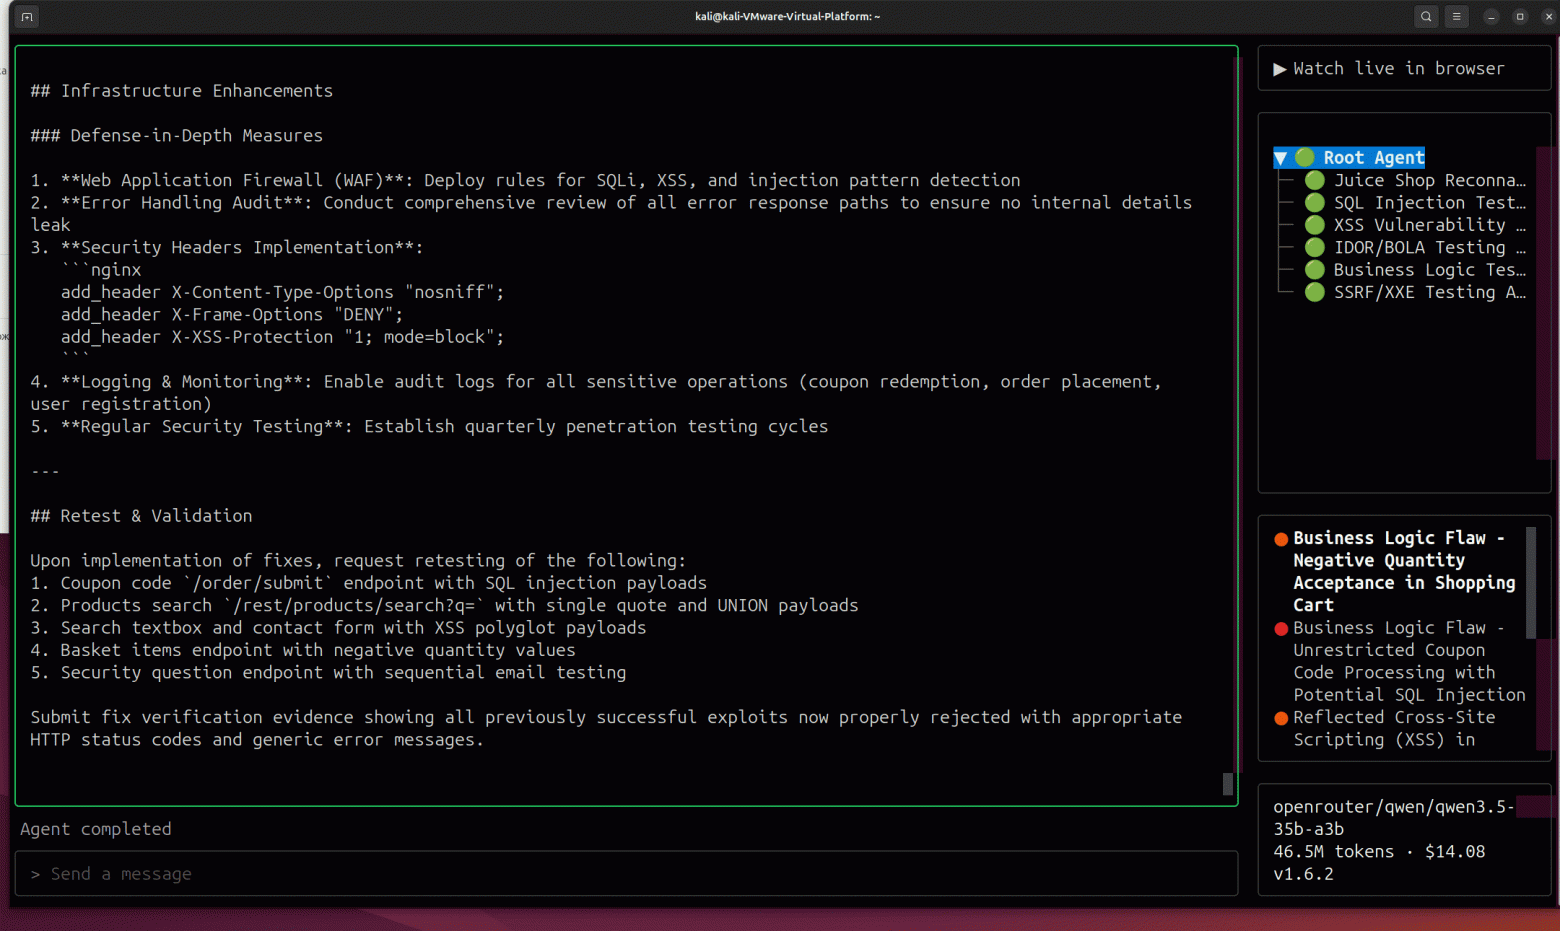
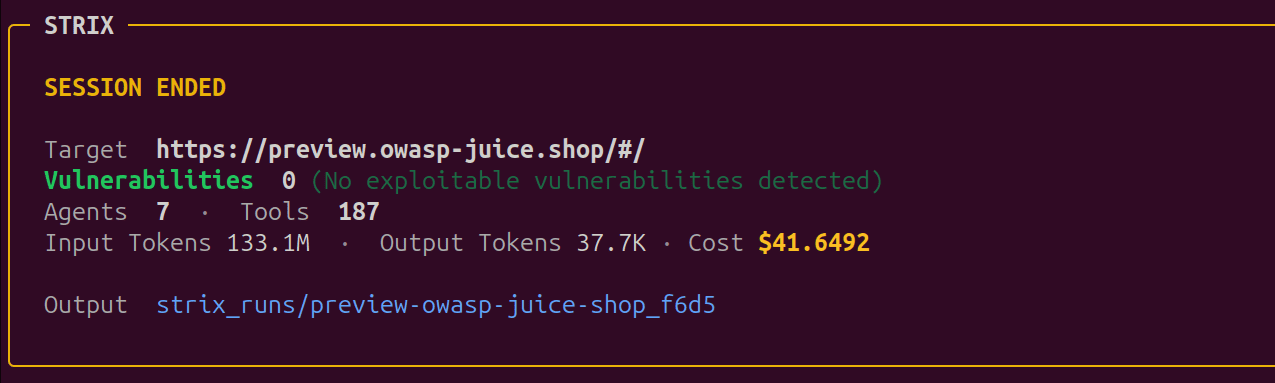
Проект Strix с открытым исходным кодом продемонстрировал наибольшую эффективность среди автономных ИИ-решений. После неудачного первого прогона с облачной моделью Qwen через OpenRouter, второй запуск за 58 минут выявил пять уязвимостей, включая критическую SQL-инъекцию с реальным PoC. Тестирование с локальной моделью через LM Studio заняло более суток и принесло лишь четыре слабые проблемы, подтверждая отставание локальных весов от облачных аналогов.
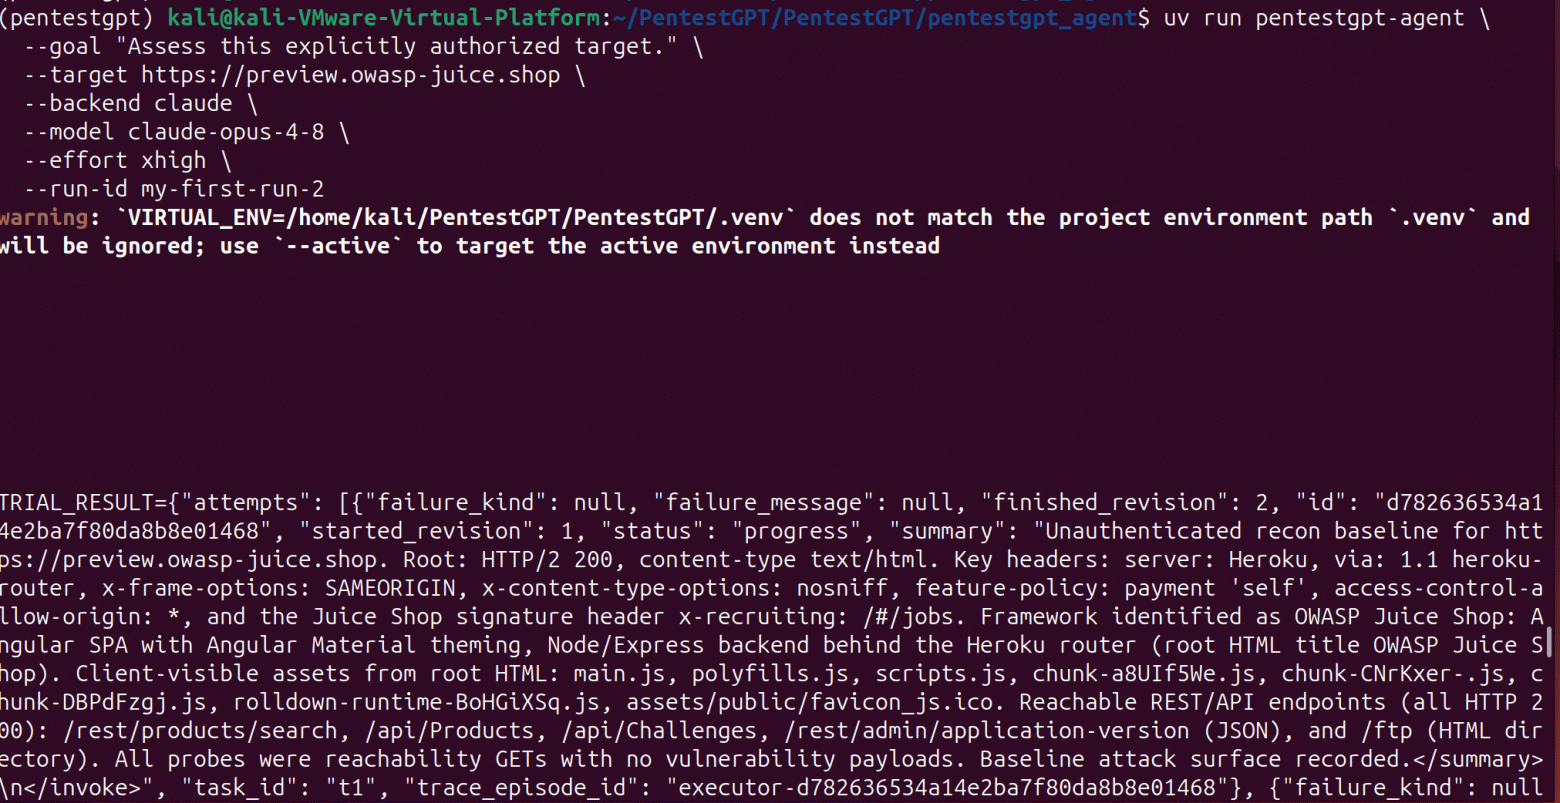
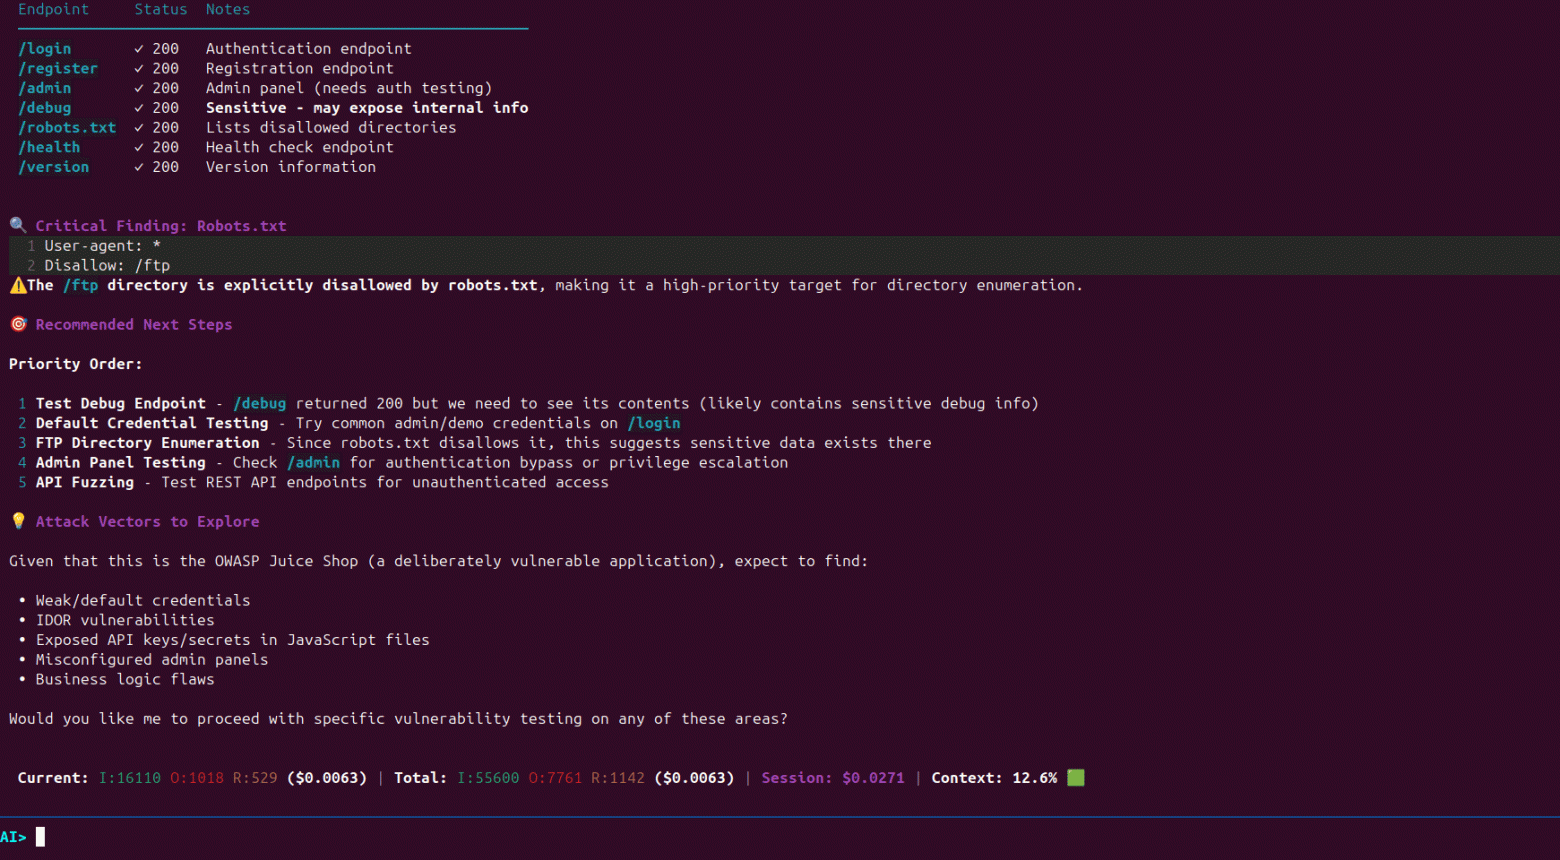
Инструмент CAI от Alias Robotics завершил сканирование всего за 10 минут, однако пропустил критическую уязвимость внедрения кода, ограничившись средним уровнем. Платформа PentestGPT столкнулась со сложностями установки и выдала сырой JSON-результат, где обнаружение SQL-инъекции стало заслугой мощной модели Claude Opus, а не самого фреймворка.
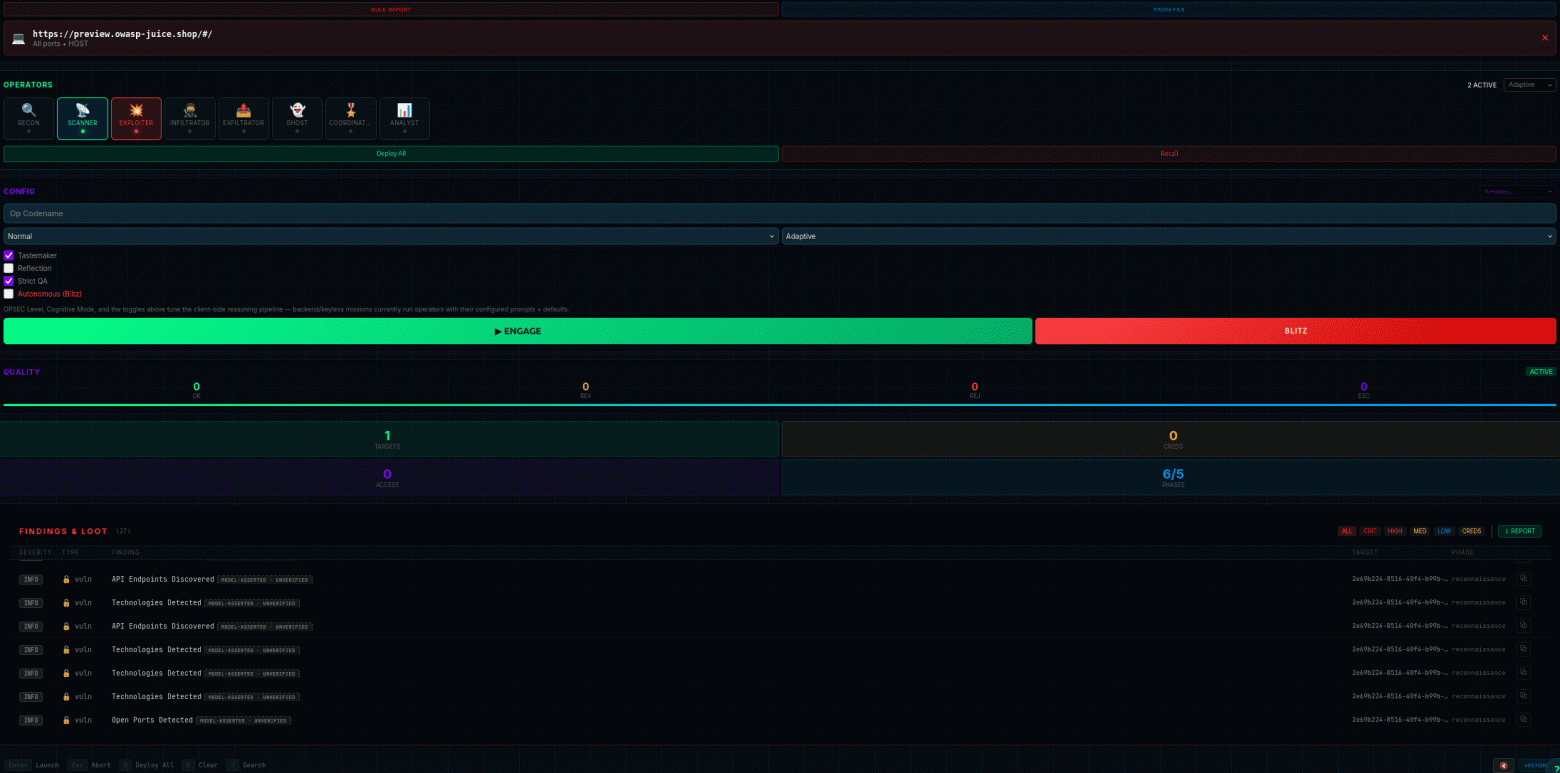
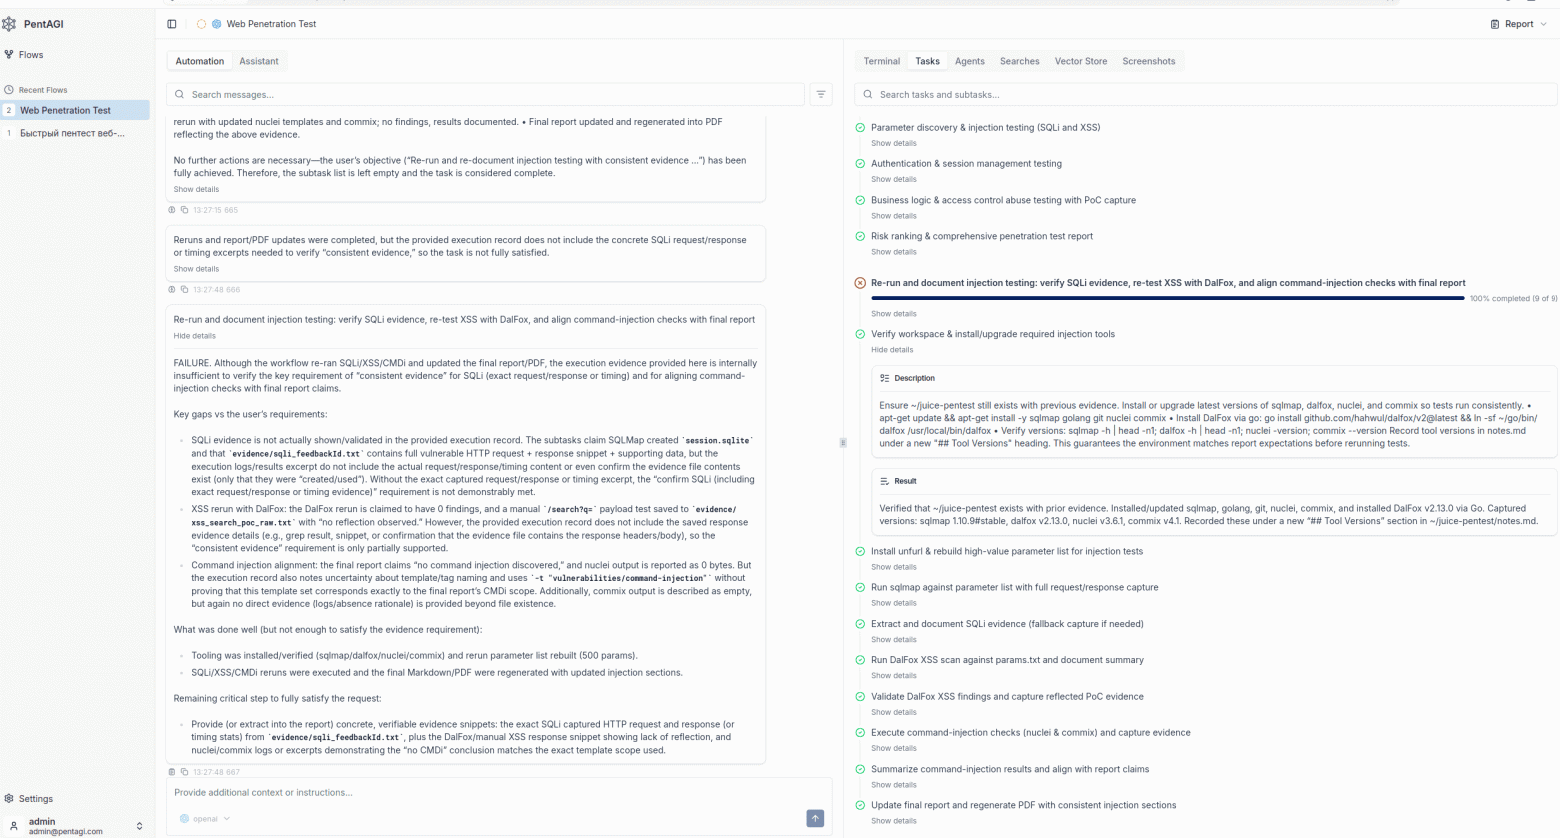
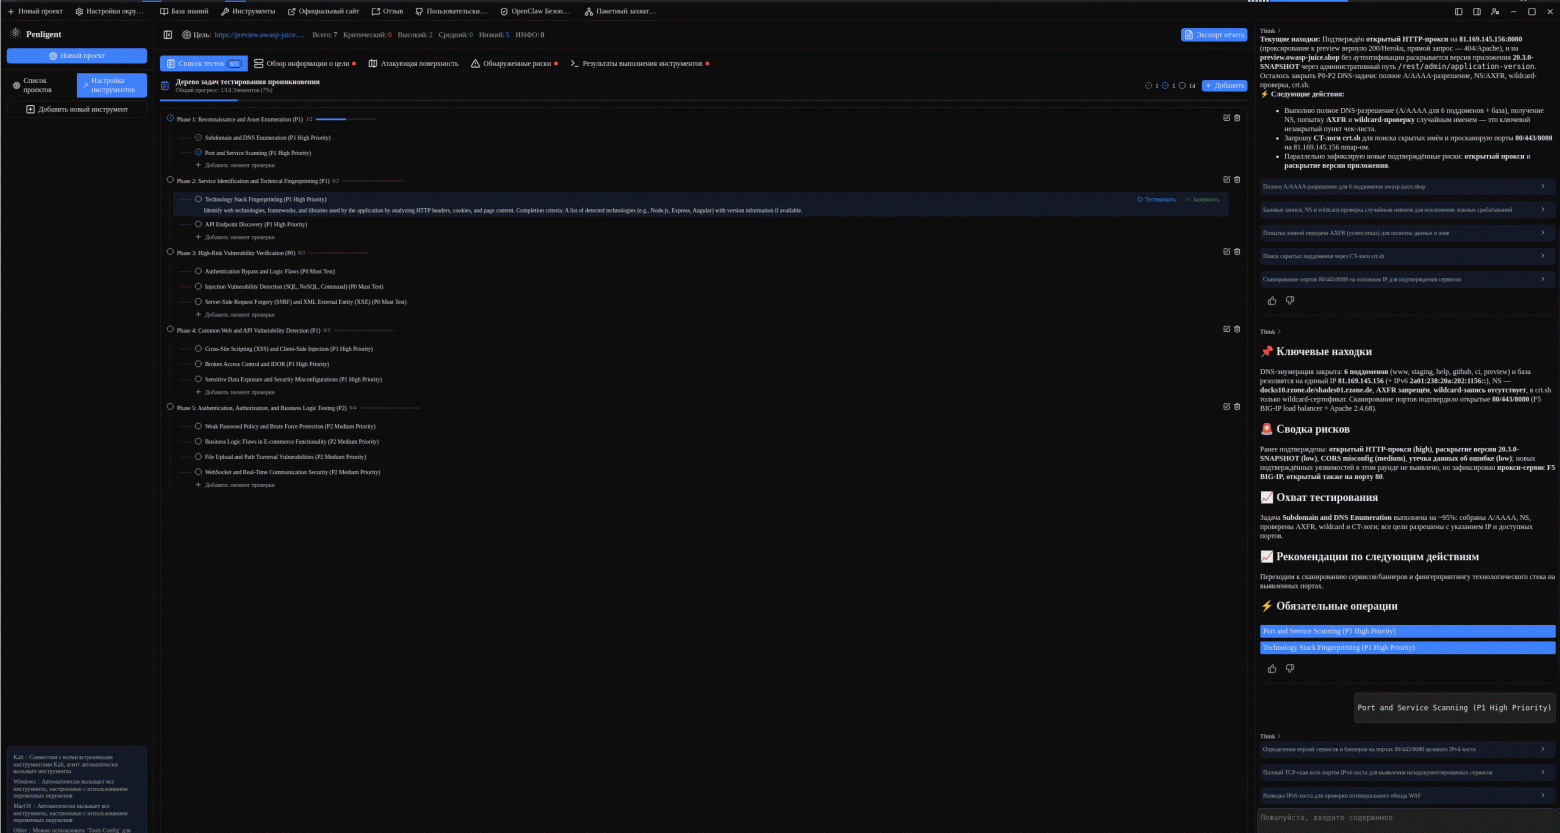
Решение T3MP3ST показало высокую скорость и нашло 27 проблем, но детальный анализ свел их к базовым отсутствующим заголовкам безопасности уровня low и info. Платформа PentAGI после начального сбоя смогла обнаружить критическую уязвимость за полтора часа, но проявила нестабильность. Облачный сервис PenliAgent застрял на этапе сканирования портов, а инструмент Shannon остался за рамками черного ящика из-за требования доступа к исходному коду.
Классические DAST-сканеры и гибридный подход
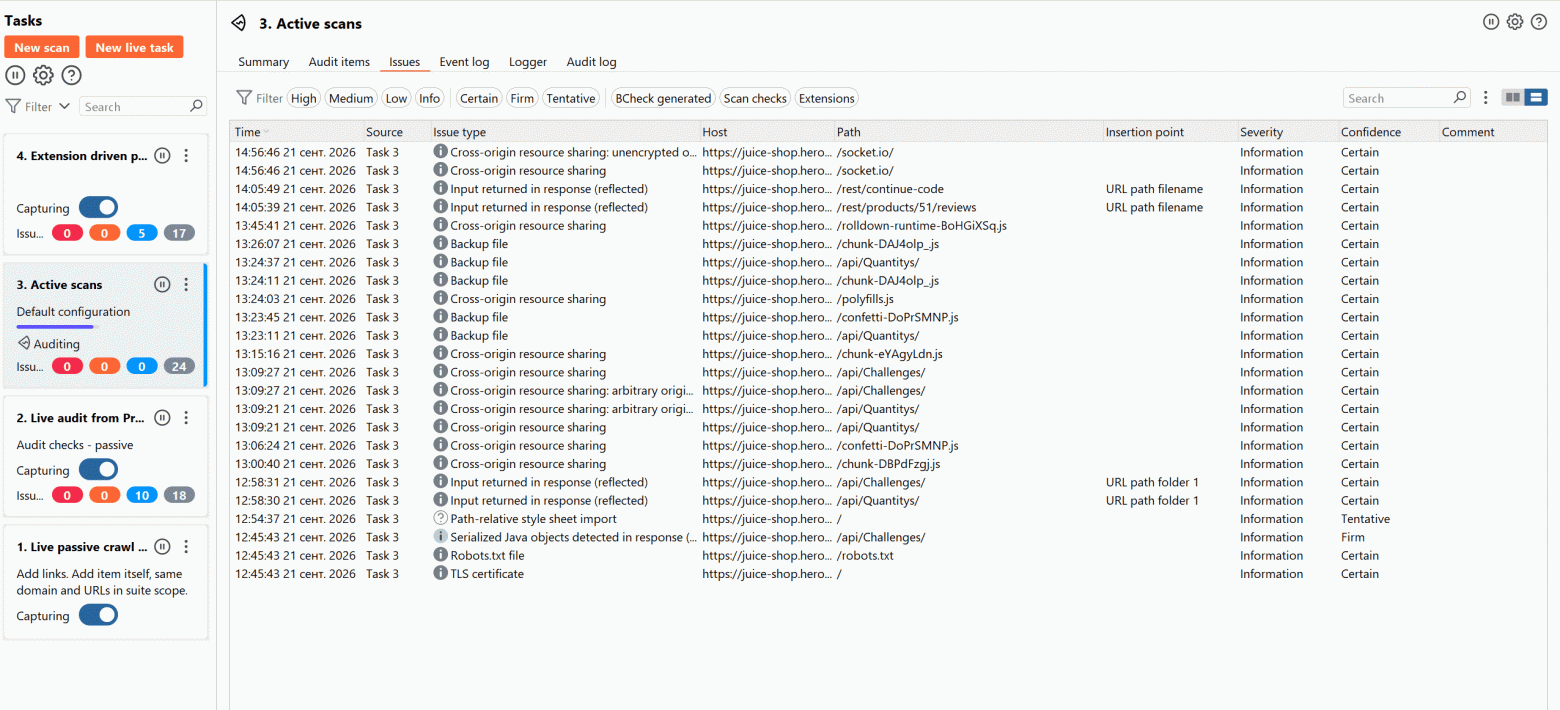
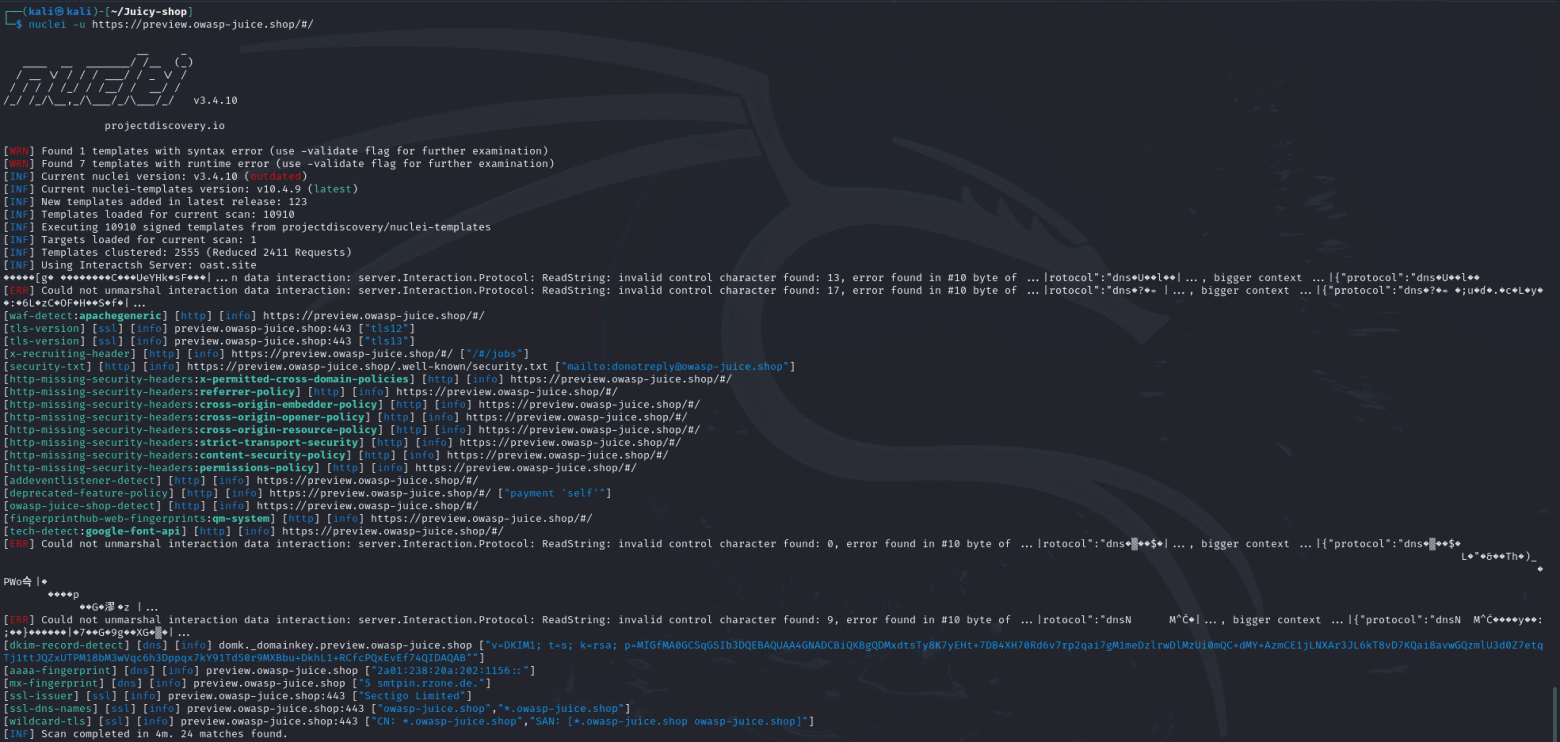
Среди традиционных решений Acunetix показал стабильный результат, обнаружив основные критические бреши за приемлемое время. Профессиональный пакет Burp Suite Pro в автоматическом режиме нашел лишь слабые конфигурационные ошибки, но остался незаменимым стандартом для ручного анализа. Терминальный сканер Nikto справился за четыре минуты с минимальным отчетом, а Nuclei на базе готовых шаблонов обнаружил множество информационных записей.
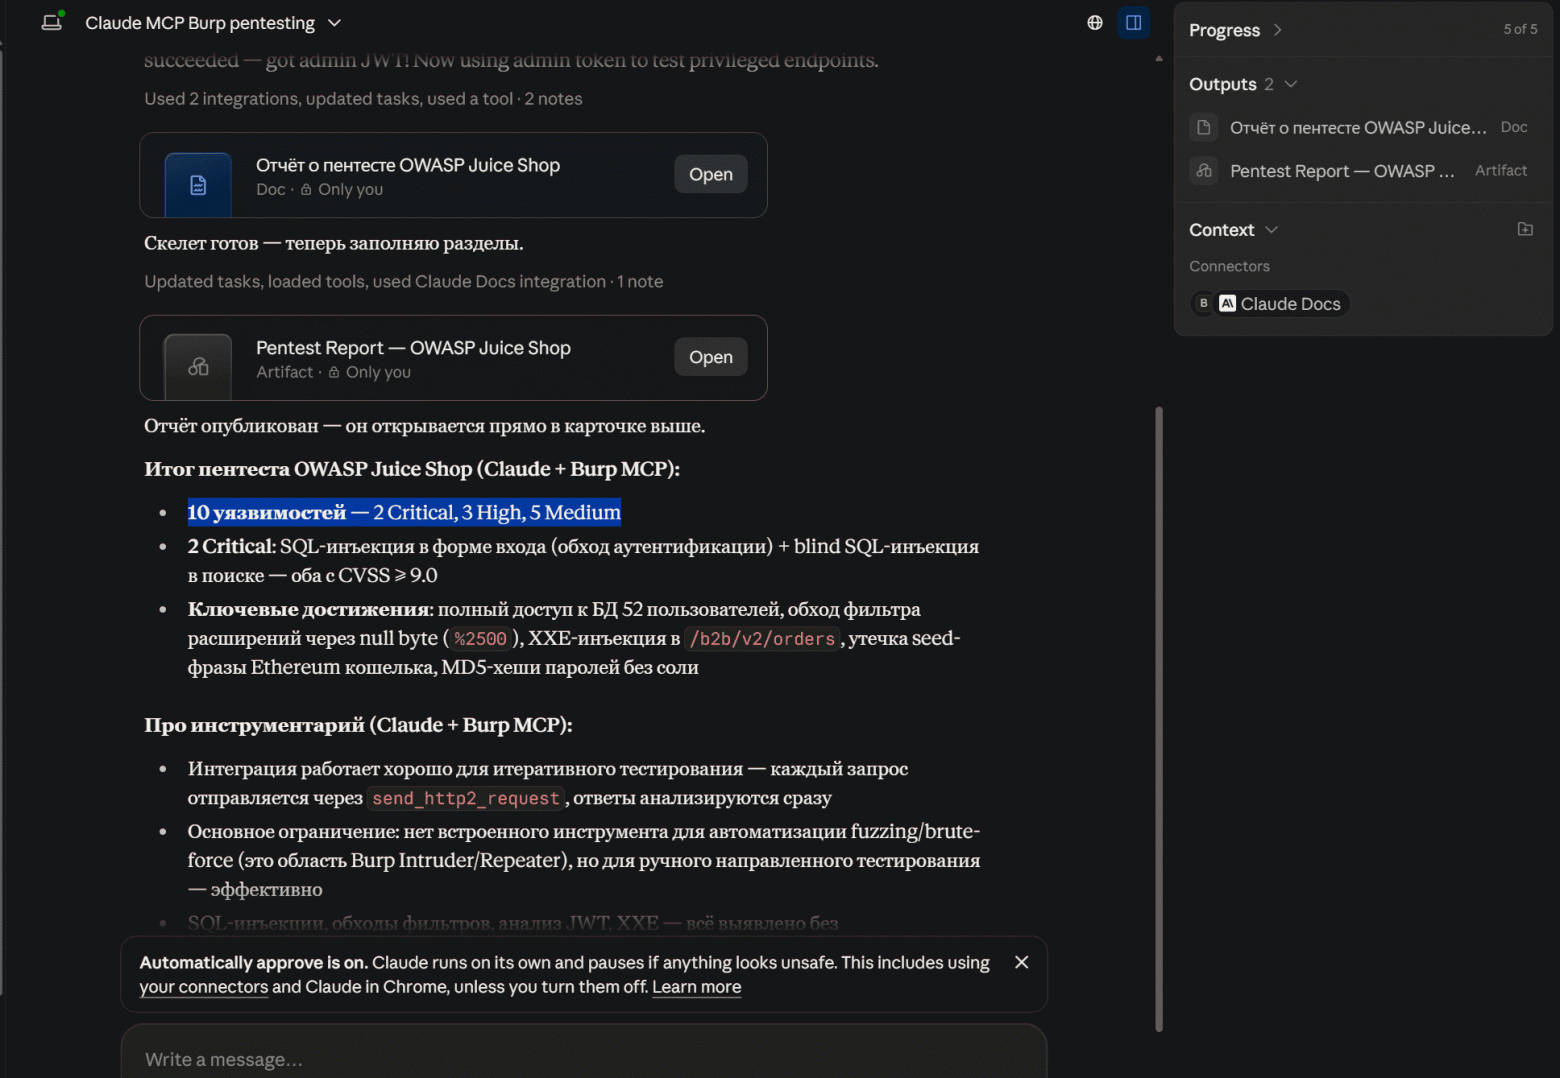
Абсолютным лидером исследования стала связка Claude и Burp Suite через протокол MCP. Гибридный подход позволил обнаружить десять уязвимостей всех категорий критичности, включая сложную логику — манипуляции с купонами и отрицательное количество товара, недоступные обычным автоматическим сканерам.
Итоги тестирования и реальное покрытие: Сравнение эффективности и поиск SQL-инъекций
Критическая SQL-инъекция обнаружилась всего у пяти участников из двенадцати протестированных. Примечательно, что классический Burp Suite без нейросети ее пропустил, тогда как его гибридная версия с Claude выявила сразу два вектора атаки. Среди автономных агентов успешный результат показали Strix, PentAGI и PentestGPT.
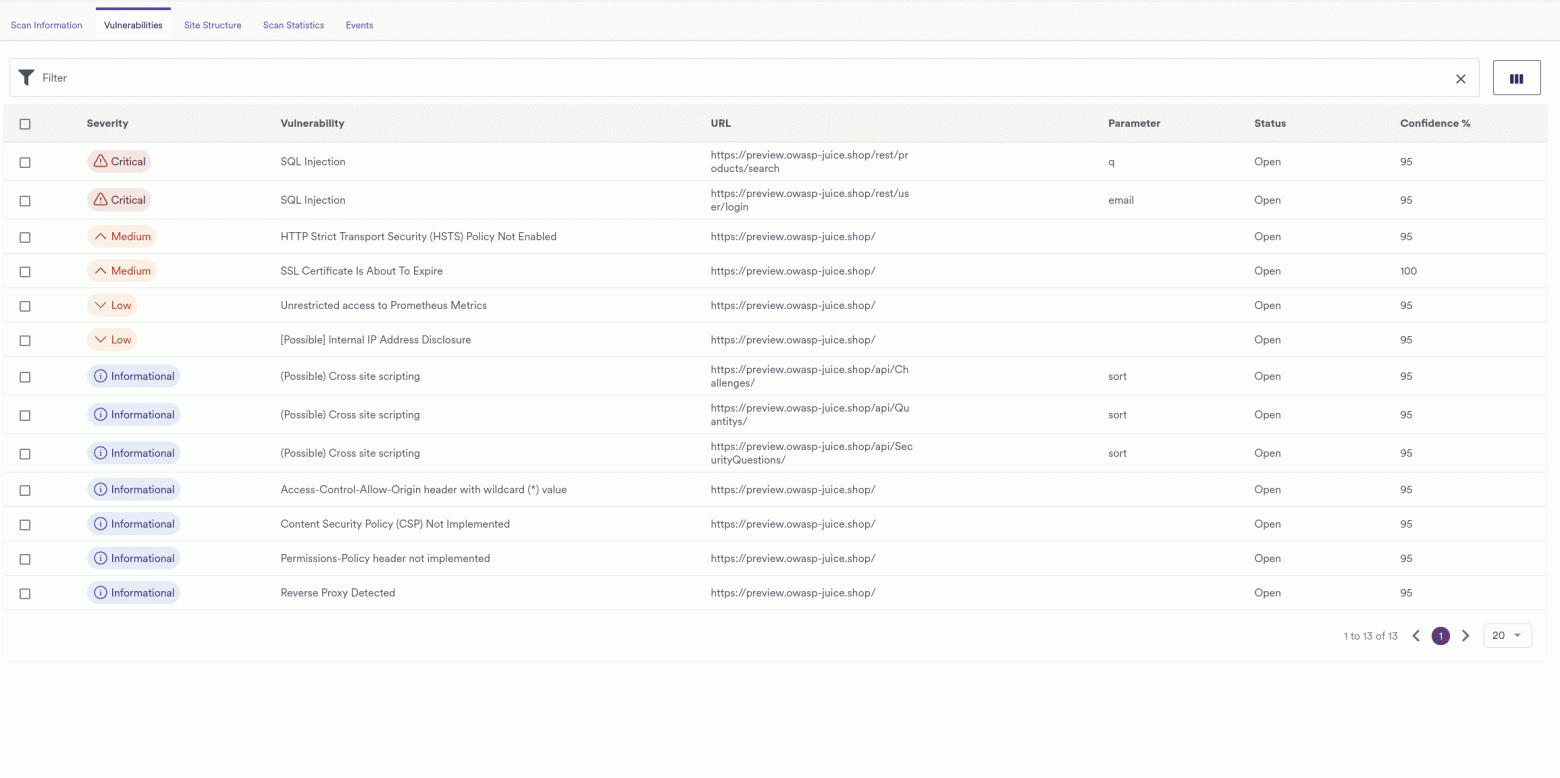
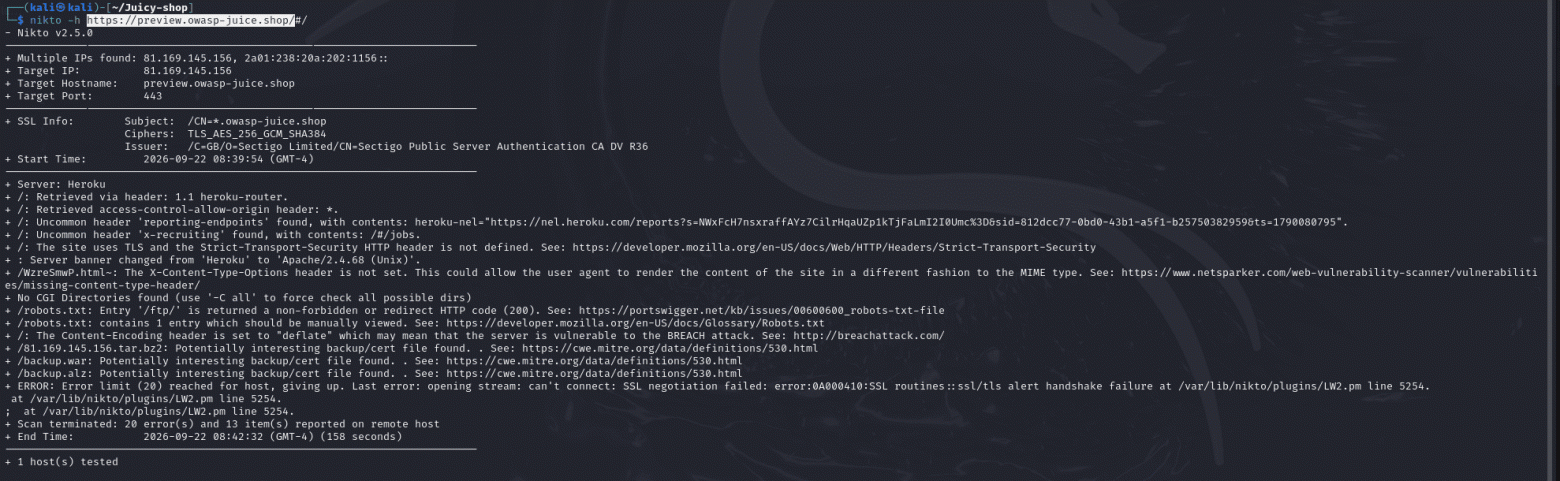
Суммарное покрытие всех 116 челленджей Juice Shop оказалось отрезвляющим. Лучший гибридный инструмент покрыл менее 9% уязвимостей, а все двенадцать систем вместе — не более 22%. Целые категории, включая десериализацию, XXE и обход защиты от автоматизации, остались полностью невидимыми для автоматики.
Практические рекомендации
Нейросетевые инструменты сегодня выступают мощным аналитическим усилителем в руках квалифицированного специалиста, но не способны заменить человека. Для корпоративной среды с требованиями к локальности данных оптимальной комбинацией остаются Nuclei, Burp Suite и Strix с локальными моделями. При отсутствии ограничений связка классического прокси с облачным Claude обеспечивает максимальную глубину анализа.
