
Мой блог
Правительство Берлина подтвердило масштабную утечку 5,79 ТБ данных после атаки вымогателей Rhysida

Подтверждение кибератаки и официальная позиция властей Берлина
Городская администрация Берлина официально подтвердила факт серьезного инцидента в сфере информационной безопасности. Муниципальные структуры стали объектом вымогательства со стороны киберпреступной группировки Rhysida, которая внесла столичные ведомства в список жертв на своем специализированном ресурсе по утечкам данных.
Вторжение в цифровую инфраструктуру немецкой столицы было обнаружено еще в середине августа 2026 года. Однако публичное заявление со стороны хакеров последовало позже — в пятницу, 28 августа, когда злоумышленники открыто заявили о компрометации городской сети и выдвинули финансовые требования.
Бургомистр Берлина Кай Вегнер выступил с жесткой позицией, заявив, что правительство города категорически отказывается вести переговоры со злоумышленниками и выплачивать какой-либо выкуп. К расследованию инцидента незамедлительно подключились ключевые правоохранительные и силовые структуры Германии, включая Ведомство уголовной полиции земли Берлин, прокуратуру и федеральные службы безопасности.
Группировка Rhysida известна экспертам по кибербезопасности с середины 2023 года. Данная операторская сеть вымогательского ПО специализируется на атаках на критически важные секторы экономики и государственного управления. В числе их приоритетных целей традиционно оказываются медицинские учреждения, государственные органы различного уровня, образовательные институты, а также объекты ключевой инфраструктуры.
Масштаб утечки: 5,79 терабайт конфиденциальных данных
Согласно заявлениям самих хакеров, в ходе атаки им удалось похитить из административной сети Берлина впечатляющий объем информации — около 5,79 терабайт данных, содержащих порядка 1,44 миллиона отдельных файлов. Киберпреступники опубликовали подробный перечень категорий скомпрометированных сведений, указывающий на глубокое проникновение в муниципальные системы.
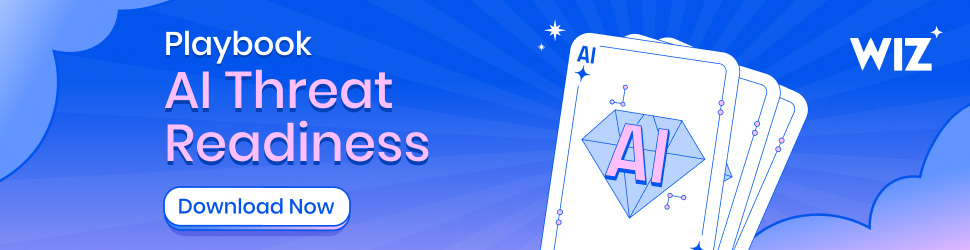
В состав похищенных массивов информации вошли следующие критически важные данные:
- Официальные государственные, юридические, финансовые и кадровые документы, а также действующие контракты, материалы по инфраструктурным проектам, картографические записи и медицинские реестры.
- Персональные данные тысяч граждан и сотрудников: имена, адреса электронной почты, контактные телефоны и по меньшей мере 148 международных номеров банковских счетов (IBAN).
- Аутентификационные данные в открытом виде (пароли в незашифрованном формате), учетные записи к базам данных, сведения платежных систем, парольные сейфы и персональные логины высокопоставленных чиновников.
- Личные дела персонала, данные о заработной плате, протоколы об административных правонарушениях, архивы электронной переписки, дампы SQL-баз данных, копии документов, удостоверяющих личность, и банковские реквизиты.
- Материалы дисциплинарных производств и документы по конкретным персонализированным судебным и административным делам.
- Служебные и секретные материалы правительственного уровня, включая протоколы заседаний комитетов Бундесрата и внутренние инструкции по работе с конфиденциальной документацией.
- Оценки безопасности объектов критической инфраструктуры, в частности детальные отчеты по системе водоснабжения Берлина.
- Свыше 3200 соглашений о неразглашении информации (NDA).
Для усиления давления на властные структуры Берлина вымогатели использовали фактор потенциального нарушения европейского регламента по защите данных (GDPR). Злоумышленники установили жесткий ультиматум, предоставив правительству города всего четыре дня на выплату выкупа до момента полной публикации похищенных файлов в свободном доступе.
Хронология взлома и реакция городских ведомств
По данным специалистов по цифровой криминалистике, атака затронула Сенатский департамент мобильности, транспорта, защиты климата и окружающей среды. Выгрузка данных из этой структуры предположительно происходила в период с 7 по 12 августа.
Как только подозрительная активность была зафиксирована, 14 августа скомпрометированные подразделения Сената были оперативно изолированы и отключены от общей государственной сети во избежание дальнейшего распространения вредоносного ПО. В официальных сообщениях подчеркивается, что расследование продолжается, а точный масштаб ущерба и полный объем похищенных сведений еще только предстоит установить.
В связи с приближающимися выборами в Палату депутатов Берлина особое внимание было уделено защите избирательной системы. Сенатор Ирис Шпрангер заявила, что эксперты не обнаружили никаких признаков компрометации данных, связанных с организацией голосования. Техническая инфраструктура, обеспечивающая проведение выборов, прошла проверку и признана полностью защищенной.
Векторы проникновения и проблема легитимных учетных данных
Конкретный способ проникновения злоумышленников в сеть берлинской администрации пока официально не раскрывается. Однако эксперты напоминают о предыдущих кампаниях Rhysida, нейтрализованных специалистами Microsoft. В тех случаях хакеры применяли вредоносные дистрибутивы поддельных инсталляторов Microsoft Teams для первоначального взлома периметра целевых организаций.
Статистика защиты: почему учетные данные уязвимы
Инцидент в Берлине в очередной раз подсвечивает фундаментальную проблему современной кибербезопасности: общие показатели эффективности средств защиты часто создают ложное чувство безопасности, скрывая реальные риски после первичного проникновения.
Как показывают аналитические данные исследования Blue Report 2026, составленные на основе 338 миллионов симуляций атак в реальных корпоративных средах клиентов, традиционные системы защиты теряют эффективный контроль сразу после того, как атакующие получают валидные учетные данные. Когда преступники оперируют легитимными логинами и паролями, защитные механизмы способны заблокировать всего 37% их последующих действий. Это объясняет, почему хакерским группам вроде Rhysida удается беспрепятственно выгружать терабайты информации до момента обнаружения угрозы.
Источник: www.bleepingcomputer.com
