
Мой блог
Скрытые служебные страницы Google Chrome: кто на самом деле управляет браузером

Стандартный интерфейс настроек Google Chrome охватывает базовые параметры конфиденциальности, синхронизации и внешнего вида, но умалчивает о более глубоких уровнях управления программой. Даже на домашнем компьютере браузер может подчиняться внешним директивам, удаленным экспериментам разработчиков или корпоративным правилам, о существовании которых пользователь может не догадываться.
Проверить реальное состояние системы позволяют служебные страницы Google Chrome, встроенные непосредственно в движок и открывающиеся через специальный протокол. С их помощью можно точно выяснить, привязана ли программа к удаленной организации, действуют ли скрытые групповые политики и как именно компания Google удаленно корректирует поведение функций на конкретном ПК.
Проверка внешнего контроля через chrome://management
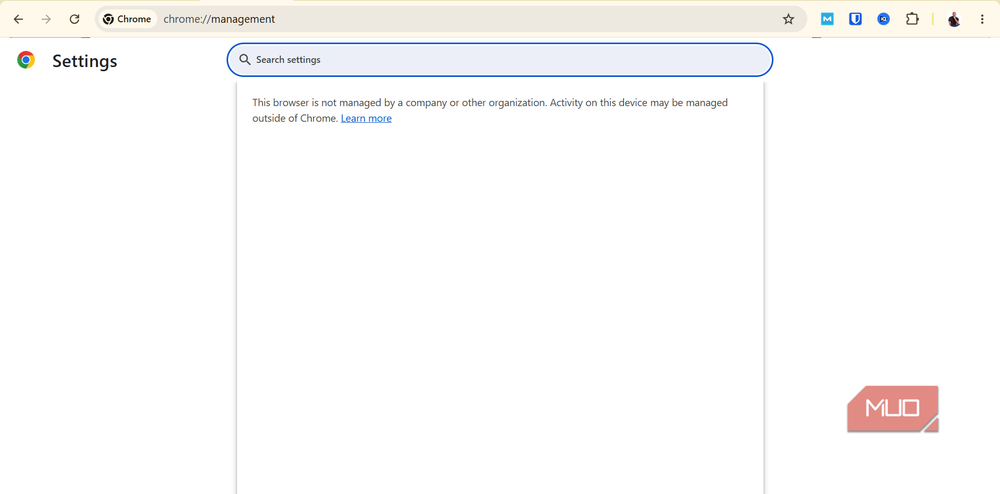
Первый шаг к пониманию того, кто контролирует веб-обозреватель, — обращение к служебному адресу chrome://management. Этот экран создан для демонстрации статуса централизованного администрирования. Если программа функционирует автономно, на экране отображается уведомление о том, что браузер не находится под управлением компании или иной организации, а активность на устройстве может отслеживаться за пределами самого приложения.
Такое предупреждение подчеркивает важный нюанс: Chrome фиксирует только внутренние механизмы и не может гарантировать отсутствие системного мониторинга на уровне всей операционной системы. Ситуация выглядит совершенно иначе на корпоративных компьютерах или при входе в профиль через рабочую либо учебную учетную запись Google Workspace. В этом случае управление может привязываться не ко всему ПК, а исключительно к активному аккаунту, автоматически загружая специфические ограничения и параметры прямо на личное устройство.
Свод правил и ограничений: разбор chrome://policy
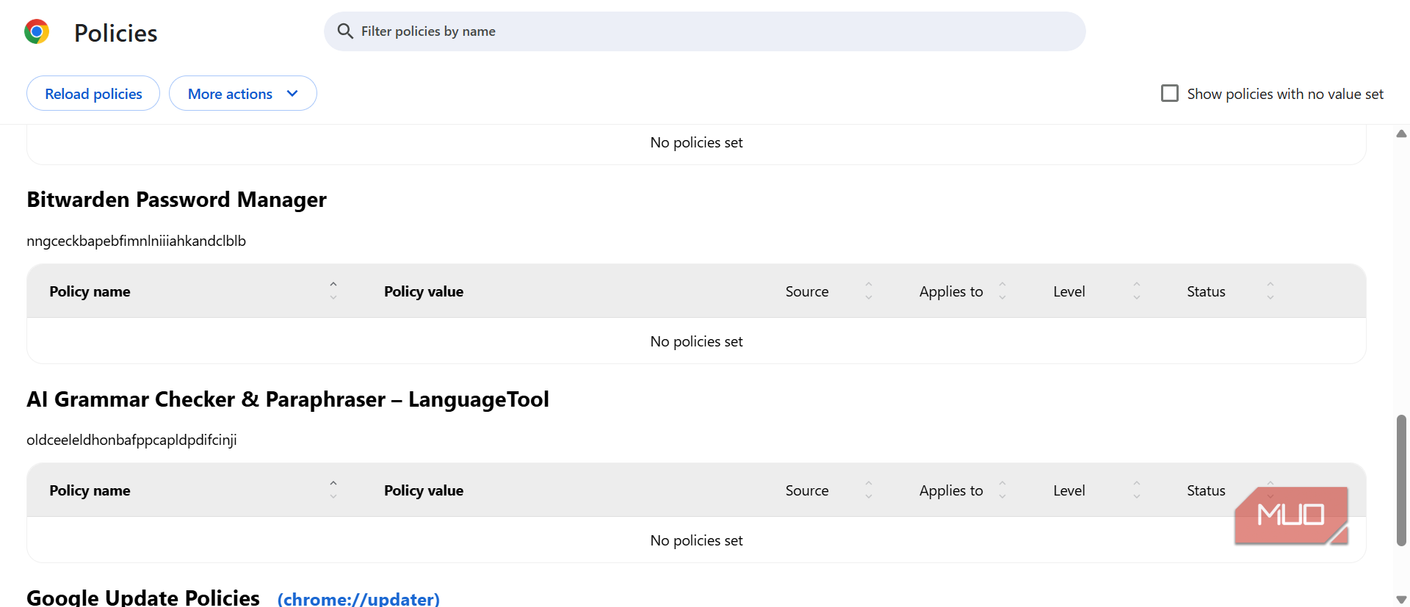
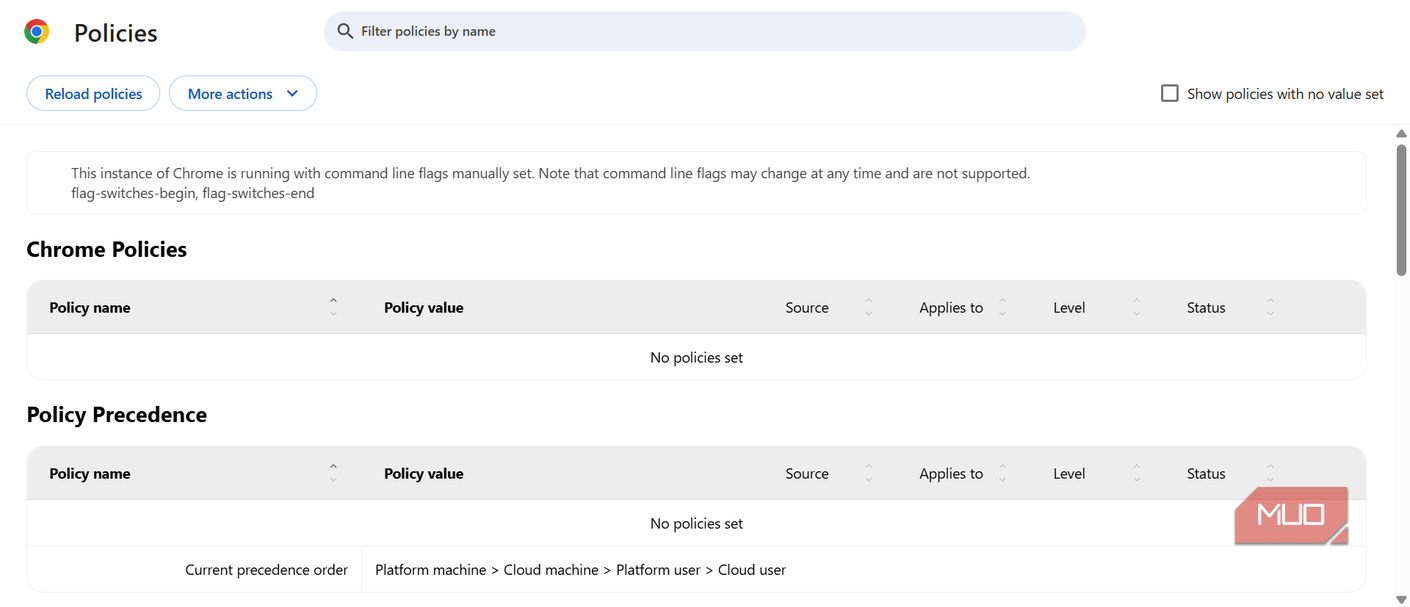
Если экран управления дает лишь общий статус, то страница chrome://policy представляет собой детальный реестр действующих правил. В чистой домашней системе во всех основных разделах — главном списке, таблице приоритетов, блоках расширений и службе Google Update — отображается статус об отсутствии установленных политик.
Каждый раздел интерфейса построен в виде структурированной таблицы с фиксированным набором колонок:
- Имя (Name): системный идентификатор применяемой директивы;
- Значение (Value): заданный администратором параметр или адрес;
- Источник (Source): происхождение директивы (локальная система или облачная среда);
- Область действия (Applies to): конкретный пользователь или вся машина;
- Уровень (Level): обязательное выполнение (Mandatory) либо рекомендательный характер;
- Статус (Status): корректность применения правила браузером.
Здесь же приводится порядок разрешения конфликтов между несовпадающими настройками. По умолчанию приоритет распределяется по цепочке: локальная машина (Platform machine), затем облачная машина (Cloud machine), далее локальный пользователь (Platform user) и облачный пользователь (Cloud user).
Ключевые политики, требующие внимания
Появление незнакомых директив в этом реестре не обязательно свидетельствует о вредоносном вмешательстве, но требует обязательной идентификации. В легитимных корпоративных средах часто применяются стандартные правила:
- ExtensionInstallForcelist: перечень плагинов, которые браузер обязан установить в принудительном порядке (используется для интеграции рабочего инструментария);
- HomepageLocation: жестко заданный URL стартовой страницы организации;
- DefaultSearchProviderEnabled: включение или блокировка смены стандартной поисковой системы;
- ProxySettings: параметры маршрутизации трафика через корпоративный прокси-сервер;
- IncognitoModeAvailability: запрет или ограничение работы режима инкогнито.
Автор первоисточника обращает внимание на интересную деталь: даже при отсутствии примененных правил страница может сигнализировать о запуске браузера с ручными флагами командной строки в верхнем баннере. Кроме того, из десятков установленных дополнений свои разделы на странице политик формируют лишь те, архитектура которых предусматривает возможность удаленного административного конфигурирования.
Удаленное влияние Google и скрытые флаги в chrome://version
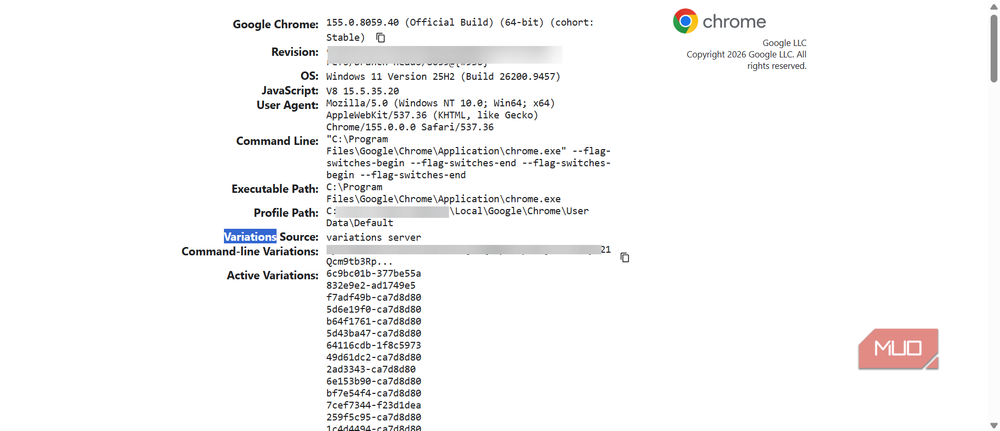
Полную картину взаимодействия обозревателя с внешним миром раскрывает страница chrome://version. Помимо номеров сборки и путей к профилю, в поле командной строки отображаются фактические параметры запуска процесса. Нередко там присутствуют конструкции переключателей флагов, указывающие на активность специфических режимов.
При проверке раздела chrome://flags часто обнаруживается, что аппаратно ускоренное декодирование и кодирование видео, ускорение 2D Canvas и частичная смена буферов включены по умолчанию для оптимизации графической подсистемы.
Система вариаций Variations
Наиболее существенный механизм удаленного контроля со стороны разработчиков — встроенная система вариаций (Variations). В строке Variations Source обычно указано значение «variations server», сопровождаемое списком десятков активных идентификаторов. Этот функционал позволяет Google в фоновом режиме загружать конфигурации, которые включают или отключают экспериментальные функции, активируют полевые испытания и при необходимости оперативно откатывают нестабильные изменения для заданных групп пользователей без обновления самого бинарного файла программы.
Декодирование расширенного поля командных вариаций выявляет четыре ключевые категории инструкций:
- список принудительно отключенных возможностей;
- перечень активированных функций;
- параметры полевых испытаний (field-trial parameters);
- активные идентификаторы экспериментов (field trials), многие из которых затрагивают работу ассистента Gemini и алгоритмов автозаполнения.
Кто управляет браузером: сводная таблица
Понимание зон ответственности помогает точно определить, откуда исходят те или иные изменения в поведении обозревателя:
| Субъект контроля | Служебная страница | Что позволяет выяснить |
|---|---|---|
| Пользователь | chrome://settings, chrome://flags |
Видимые пользовательские предпочтения и вручную активированные эксперименты. |
| Администратор | chrome://management, chrome://policy |
Статус организационного контроля и список принудительно действующих политик. |
Блок Variations на chrome://version |
Факт активности системы удаленных испытаний и перечень задействованных механизмов. | |
| Расширения | chrome://extensions |
Список инсталлированных плагинов (детальный анализ их влияния требует углубленной проверки). |
В стандартной домашней конфигурации рычаги влияния разделены между действиями самого пользователя и серверной системой вариаций Google. Однако обнаружение неизвестных политик, сторонних аргументов запуска или навязанных расширений указывает на необходимость детальной проверки их источника, особенно если устройство используется для рабочих задач.
