
Мой блог
Популярный домен из документации начали использовать для атак ClickFix

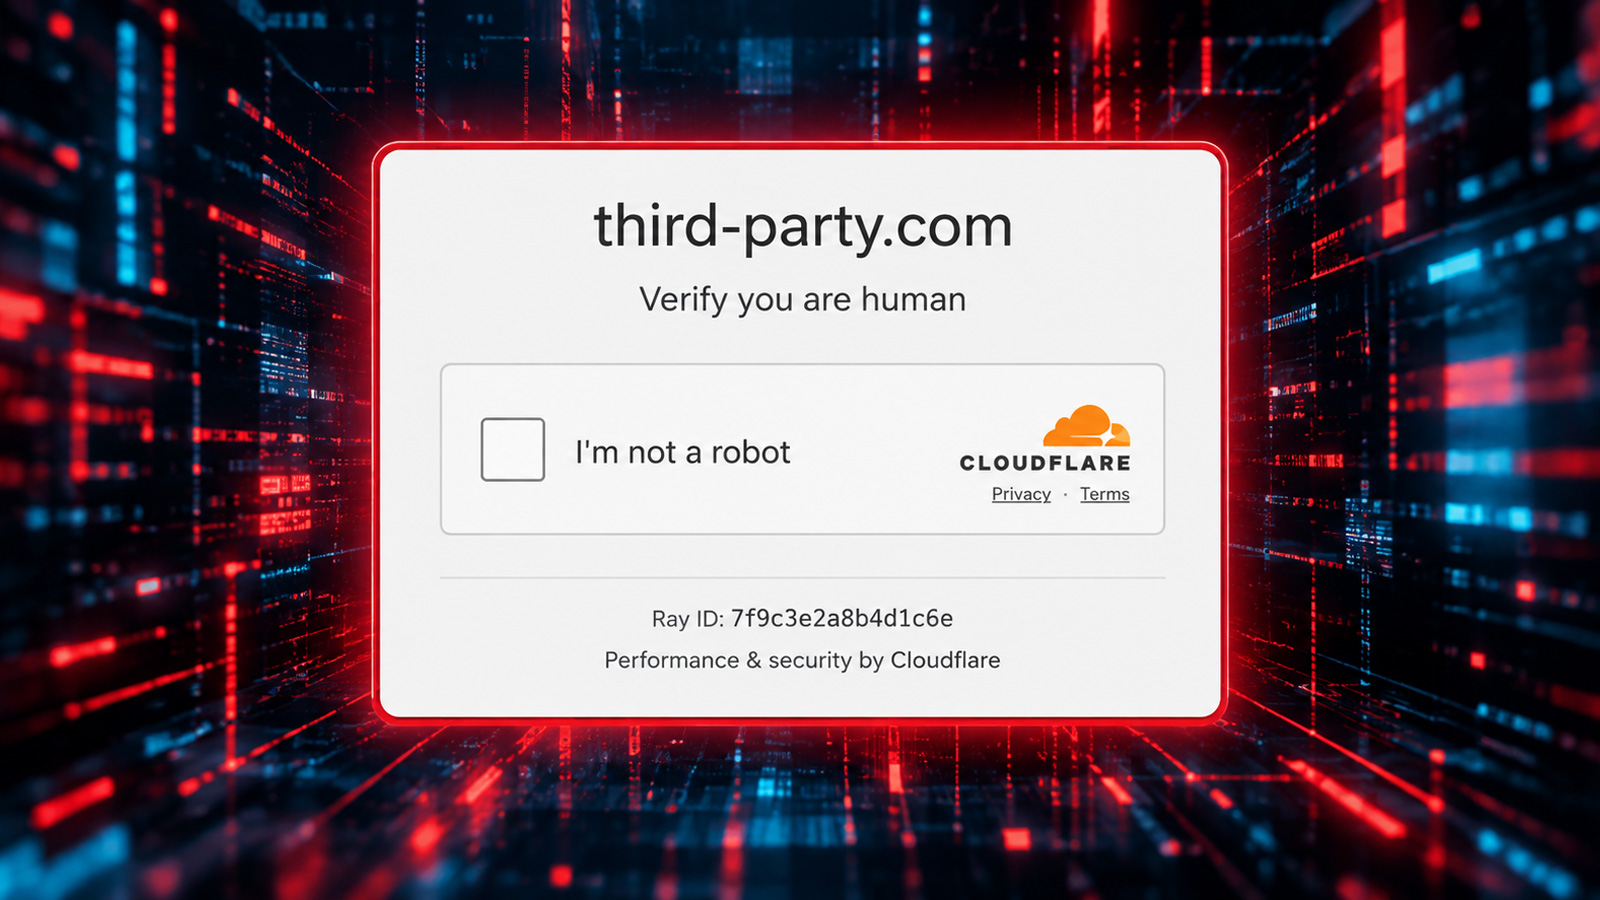
Подробности изложены в материале первоисточника. Популярный среди разработчиков домен third-party.com, который годами применялся в качестве универсального примера в документации, неожиданно стал инструментом для кибератак. Как сообщает BleepingComputer, сейчас этот адрес демонстрирует поддельную страницу верификации Cloudflare, заставляющую пользователей Windows запускать опасные PowerShell-скрипты через буфер обмена.
Исторически ресурс third-party.com использовался в технических руководствах для обозначения произвольных внешних веб-ресурсов, интерфейсов API или сторонних сервисов по аналогии с зарезервированными IANA именами вроде example.com. Однако, в отличие от защищенных стандартизированных зон, данный домен имеет реального владельца и обычную регистрацию. На эту уязвимость в цепочке поставок обратили внимание специалисты Manifold Security, исследовавшие публичные репозитории ИИ-навыков и документацию серверов MCP.
Механика атаки и распространение вредоносного ПО
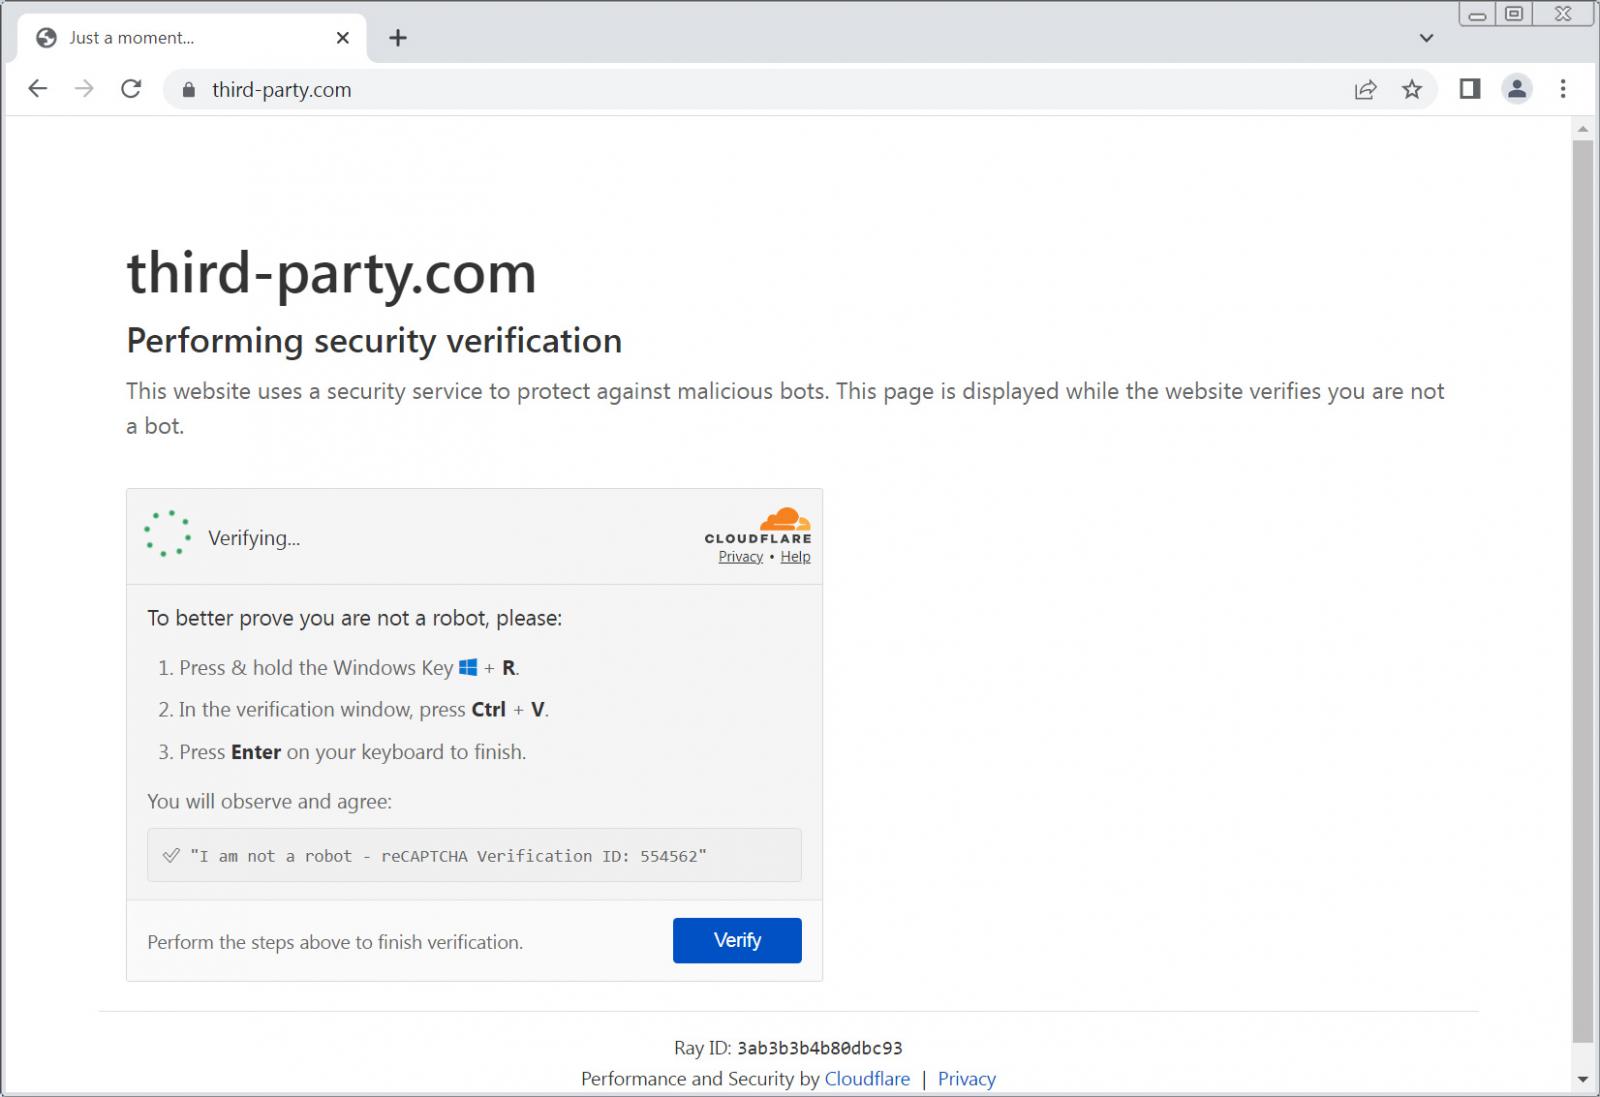
Проведенный анализ показал, что при переходе на ресурс посетитель видит фальшивое окно капчи с заголовком «Performing security verification» и требованием подтвердить, что он не является роботом. После щелчка мышкой по интерактивной области в буфер обмена операционной системы Windows автоматически копируется скрытая строка с вредоносной инструкцией. Злоумышленники просят пользователя нажать комбинацию клавиш Win+R, вставить скопированный текст с помощью Ctrl+V и нажать Enter.
Когда жертва выполняет эти действия, активируется PowerShell-команда, которая собирает адрес полезной нагрузки elxxvvx[.]xyz/f, скачивает оттуда исполняемый сценарий и запускает его на машине. Подобная схема относится к классу атак ClickFix. В таких сценариях хакеры задействуют фальшивые системные сбои, проверки безопасности или интерфейсы CAPTCHA, чтобы принудить человека самостоятельно выполнить вредоносный код, обойдя многие традиционные защитные механизмы веб-браузеров.
На момент проверки экспертами доменное имя загрузки уже было заблокировано или не отвечало, однако более ранний отчет Hybrid Analysis от мая 2026 года зафиксировал распространение через этот адрес архива update2.zip размером 134 МБ. Скрипт сохранял его под именем update26.zip, распаковывал содержимое и пытался запустить исполняемый файл draw.io.exe. Полноценно оценить функционал полезной нагрузки не удалось из-за недоступности архива.
Исследователи отмечают избирательный характер угрозы: атака нацелена исключительно на пользователей Windows. Если сайт открывают с устройств под управлением macOS или Linux, вместо капчи пользователь видит сообщение об ошибке совместимости ОС. Такой подход позволяет злоумышленникам скрывать вредоносную инфраструктуру от автоматических систем сканирования, работающих на серверах с Linux.
Проблема незарезервированных примеров в коде
Главная особенность инцидента заключается в том, что third-party.com десятилетиями фигурировал в официальной технической документации крупнейших IT-гигантов и организаций. Стандарты W3C, включая спецификации Geolocation и Compute Pressure, неоднократно использовали этот адрес в примерах настройки разрешений для внешних фреймов и удаленного контента.
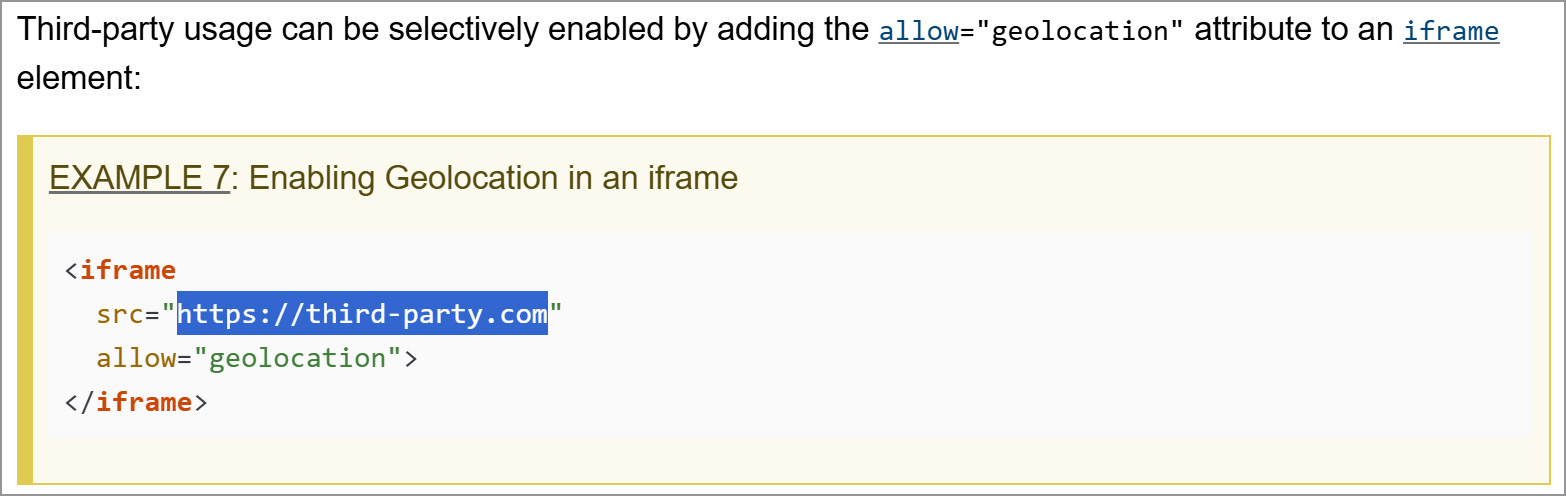
Аналогичным образом поступали разработчики Chromium при документировании Telemetry Extension API, а также авторы различных предложений в репозиториях PrivacyCG на GitHub. Проведенный поиск по открытым исходным кодам выявил упоминания проблемного домена более чем в 1500 файлах и 1700 репозиториях таких технологических гигантов, как Vercel, Sanity и Chromium.
Многие программисты механически копировали примеры из спецификаций в собственные проекты. Например, еще в 2015 году на Stack Overflow разработчики жаловались на интеграцию скриптов асинхронной загрузки с использованием ресурсов этого домена. Хотя сами по себе проекты-источники не были скомпрометированы, созданные на их основе приложения могут обращаться к реально существующему сайту и сталкиваться с активной схемой ClickFix.
Эксперты подчеркивают, что сам домен зарегистрирован еще в 1996 году и изначально не создавался как злоумышленный проект, а смена его владельца произошла позже. На текущий момент нет подтвержденных данных о массовых заражениях разработчиков, однако домен продолжает функционировать. Это означает, что злоумышленники могут в любой момент перенаправить трафик на новую активную инфраструктуру для организации новых волн атак.

