
Мой блог
Утечка приватных email-адресов в GitLab позволяет злоумышленникам пушить код

Подробности изложены в материале первоисточника. Исследования специалистов по безопасности из компании Aikido показывают, что разработчики массово и непреднамеренно раскрывают персональные email-адреса для работы с задачами GitLab. Публикация таких данных в README-файлах, инструкциях для контрибьюторов и разделах поддержки создает серьезные риски для безопасности программного обеспечения.
Подобные адреса генерируются в рамках встроенной функциональности платформы и содержат долгосрочные токены авторизации, привязанные к учетным записям конкретных пользователей. Я настроил этот материал так, чтобы подробно разобрать механику уязвимости, потенциальные угрозы и способы защиты ваших репозиториев от подобных инцидентов.
Как работают уязвимые адреса электронной почты в GitLab
Рассматриваемая функция называется «Email work item to this project» и предназначена для автоматического создания задач или тикетов на основе входящих электронных писем. Когда сторонний клиент отправляет сообщение на сгенерированный адрес, система обрабатывает его и преобразует во внутренний рабочий элемент проекта.
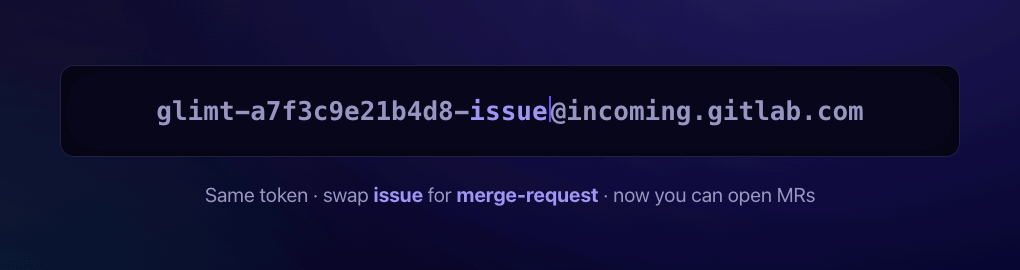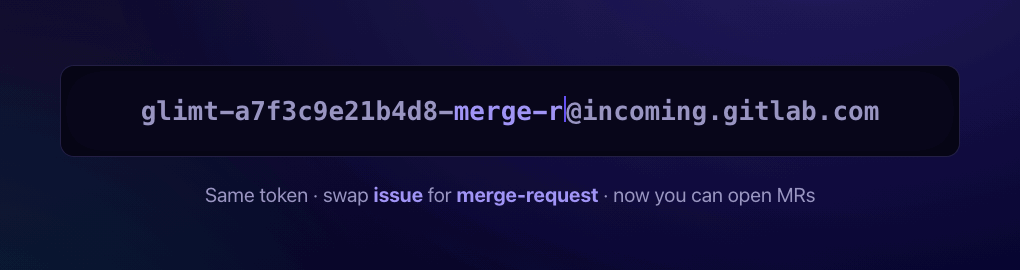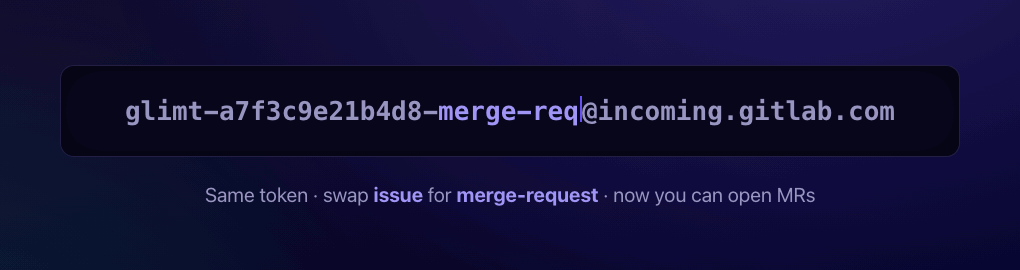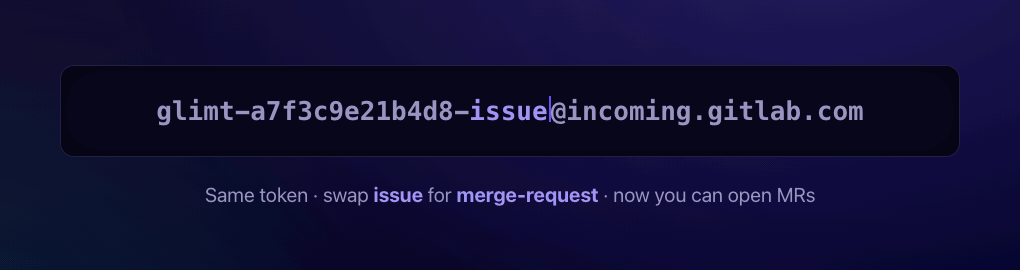
Проблема заключается в том, что в структуру каждого такого адреса вшита специальная строка, начинающаяся с префикса «glimt-». Она служит полноценным секретным ключом и мандатом доступа, который сохраняется неизменным для всех аналогичных адресов, создаваемых в рамках конкретного репозитория. Эксперты обнаружили, что злоумышленники могут использовать эту особенность в корыстных целях.
Манипуляции с суффиксами и обход защитных механизмов
Исследователи выяснили простой способ трансформации запросов: если заменить стандартный суффикс «-issue» в адресной строке на «-merge-request», платформа корректно обработает запрос и инициирует создание нового пулл-реквеста. Постороннее лицо, завладевшее таким адресом, способно передавать инструкции системе от имени владельца токена.
В ходе тестов специалисты зафиксировали следующие опасные нюансы:
- Любой почтовый ящик в сети Интернет может отправить сообщение на такой адрес, а GitLab обработает его без дополнительной проверки отправителя.
- Атака успешно обходит настроенные ограничения по IP-адресам, что подтвердили практические испытания.
- Уровень получаемого доступа напрямую зависит от прав скомпрометированного пользователя в системе.
Для успешной атаки злоумышленнику помимо самого адреса требуются идентификатор и путь к целевому проекту. В публичных репозиториях эта информация находится в открытом доступе, тогда как для приватных проектов ID теоретически поддается перебору, хотя точный путь все равно должен предварительно утечь в сеть.
Обнаружение утечек и реакция разработчиков платформы
В ходе экспресс-проверки аналитики смогли всего за один день найти около десятка активных входящих адресов GitLab, размещенных прямо в публичной документации популярных открытых проектов. Мейнтейнеры сами добавляли их туда, чтобы упростить сбор баг-репортов от сообщества, создавая тем самым цепочку уязвимостей в цепочке поставок (supply chain).
Компания Aikido сообщила об обнаруженной проблеме через платформу HackerOne еще в мае, однако тогда команда GitLab закрыла отчет со статусом «интенсивное и задуманное поведение» (intended behavior). Повторное уведомление в июне заставило администрацию сервиса пересмотреть подход, обновить пользовательский интерфейс, убрать некорректные формулировки о доступе к токенам и задокументировать факт обхода IP-ограничений входящей почтой.
Рекомендации для создателей и мейнтейнеров проектов
Официальная документация платформы изначально предупреждает о конфиденциальности подобных адресов и советует никому их не передавать. Если вы подозреваете, что персональный адрес электронной почты для отправки задач или запросов слияния утекла в публичный доступ, необходимо немедленно сбросить токен в настройках.
Мейнтейнерам ПО следует полностью прекратить практику добровольной публикации таких данных в открытых инструкциях и руководствах. Регулярный аудит публичных репозиториев и своевременный сброс скомпрометированных учетных данных помогут предотвратить несанкционированное изменение кода и потенциальный захват проектов.

Подготовка к отражению автоматизированных атак
Современные угрозы развиваются стремительно, и защита инфраструктуры требует постоянного пересмотра устоявшихся подходов к безопасности. Эксперты рекомендуют перепроверять права доступа и конфигурации репозиториев, чтобы минимизировать риски, связанные с человеческим фактором и неосторожным обращением с секретными токенами.
