
Мой блог
Google открыла исходный код Mantis: набор инструментов для поиска и исправления уязвимостей с помощью ИИ-агентов

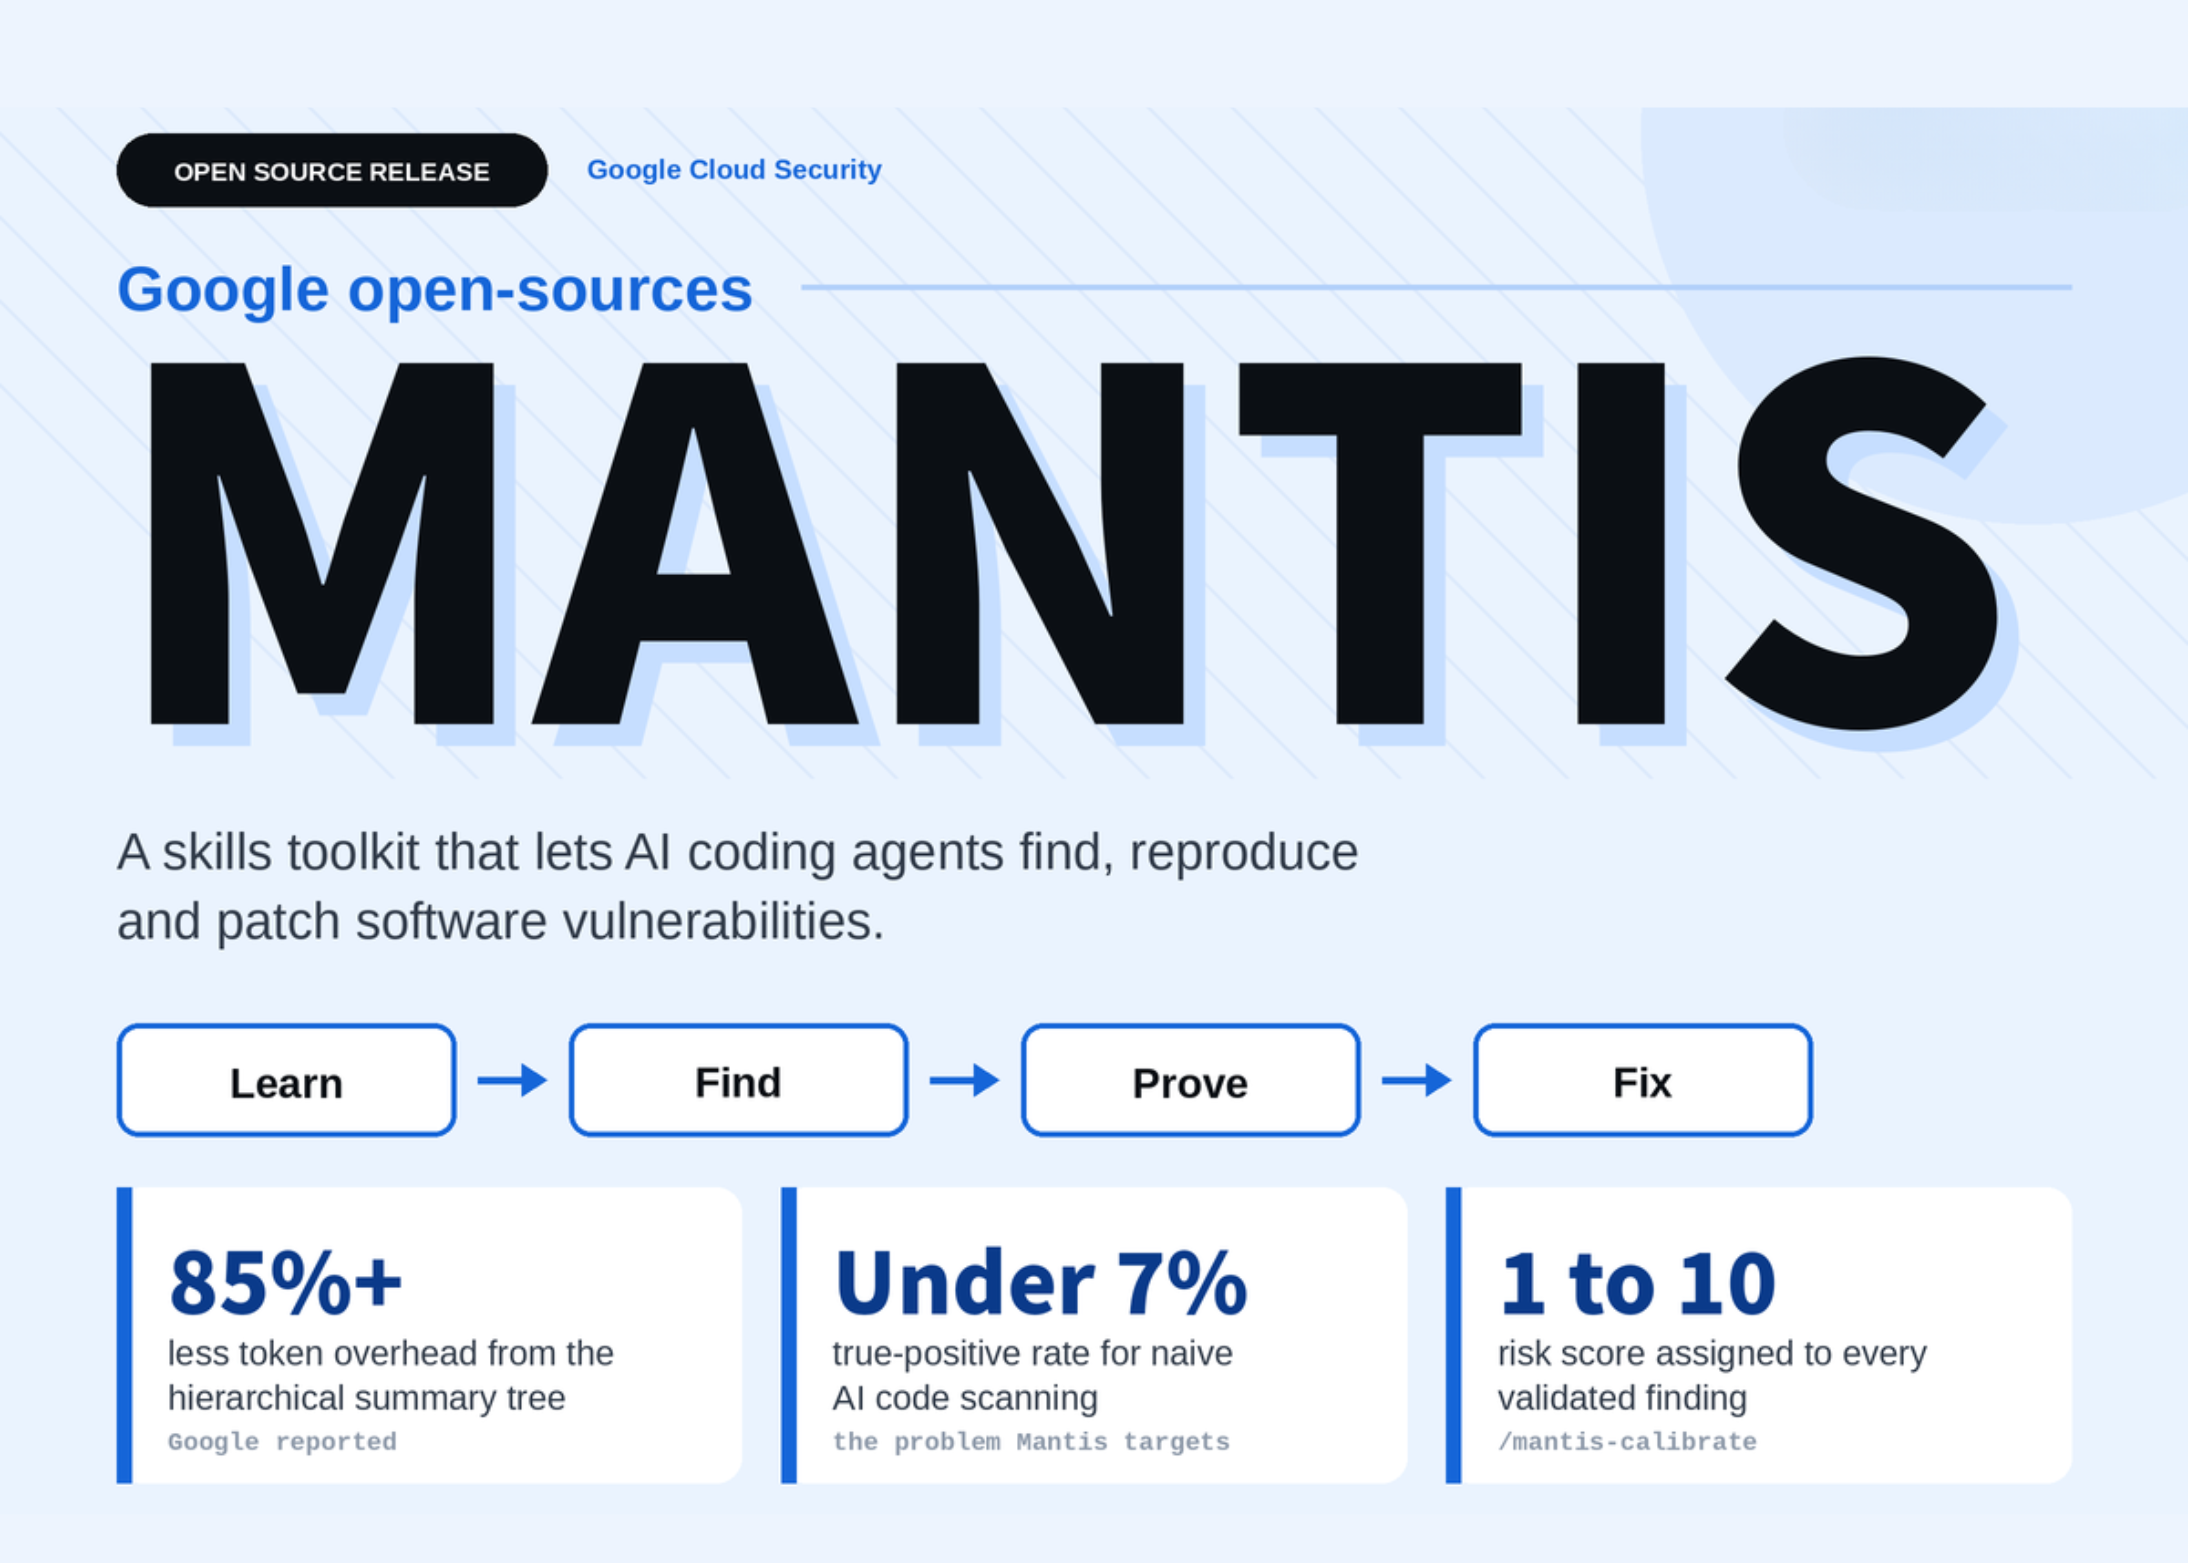
Компания Google предоставила открытый доступ к проекту Mantis — инструментарию с открытым исходным кодом, созданному для проведения аудита безопасности кодовой базы. Набор не привязан к конкретному стеку технологий и позволяет нейросетевым агентам полностью сопровождать жизненный цикл уязвимостей. В отличие от стандартных статических анализаторов, система не просто указывает на подозрительные участки кода, а выполняет комплексную работу: находит потенциальную проблему, отсеивает ложные срабатывания, воспроизводит ошибку в изолированной среде, формирует минимальный патч, проводит повторную атаку на исправленный код и оценивает оставшиеся риски.
Как показывает мой анализ архитектуры проекта, Mantis не является традиционным сканером, который достаточно натравить на репозиторий и оставить без присмотра. Это набор специальный slash-команд для существующих кодинг-агентов, работающих в связке со строгим сводом правил, определяющим допустимые зоны выполнения кода. На текущий момент решение готово к локальному и внутреннему тестированию, хотя для промышленной эксплуатации его применять пока рано. Проект распространяется по лицензии Apache 2.0, и его уже можно развернуть через Gemini CLI, Antigravity CLI, Google ADK или любой аналогичный фреймворк управления агентами.
Архитектура и этапы работы пайплайна
Структурно Mantis выполнен в виде набора отдельных каталогов навыков. Каждый из них вызывается соответствующей slash-командой и может объединяться в последовательную цепочку. Для автоматического управления всем циклом в рамках длительной сессии предусмотрен управляющий навык /mantis-meta-agent.
Начальный этап: сбор контекста и архитектурный анализ
В самом начале работы нейросетевой агент должен глубоко изучить целевую систему. Для этого применяется серия последовательных команд:
/mantis-history— анализирует историю системы контроля версий, выявляя ранее внесенные исправления безопасности и характерные паттерны ошибок;/mantis-summarize— формирует карту каталогов репозитория для эффективного взаимодействия с файловой структурой;/mantis-architecture— автоматически генерирует базу знаний о проекте в формате Markdown;/mantis-threat-model— определяет границы доверия и формирует модель угроз;/mantis-plan— создает детализированный план и дорожную карту проверки.
Средний этап: поиск проблем и фильтрация результатов
После построения модели угроз и плана проверки агент переходит к активной фазе сканирования и отсева шума:
/mantis-researcher— сканирует файлы исходного кода строго в соответствии с ранее утвержденным планом;/mantis-dedupe,/mantis-reviewи/mantis-critic— работают в связке для схлопывания дубликатов, применения негативных правил и исключения из итогового списка тех проблем, которые физически не могут быть воспроизведены в релизной сборке.
Завершающий этап: подтверждение, исправление и отчетность
Главная особенность инструментария заключается в обязательной практической проверке каждого гипотетического бага:
/mantis-reproduce— запускает сформированные пейлоады в изолированном контейнере gVisor или виртуальной машине с отключенным сетевым доступом;/mantis-chain— собирает многошаговые цепочки эксплуатации из отдельно подтвержденных уязвимостей;/mantis-patch— создает минимальный патч, применяет его к коду и проверяет устранение проблемы;/mantis-calibrate— рассчитывает и присваивает итоговый уровень риска по шкале от 1 до 10;/mantis-reflect— сохраняет полученный опыт и выводы для использования в последующих проходах;/mantis-report— генерирует финальный понятный отчет для специалистов по безопасности.
Кроме того, в систему встроен превентивный навык /mantis-advise. Он меняет привычный порядок работы: перед написанием нового кода команда запрашивает накопленную модель угроз, историю прошлых багов и шаблоны проверенных патчей, что предотвращает повторное появление уязвимостей того же класса.
Зачем Google создала Mantis и в чем его преимущества
Большинство современных инструментов ИИ-безопасности ограничиваются только генерацией списка возможных проблем. Mantis выделяется тем, что использует этап воспроизведения и повторной атаки в качестве четкой границы доверия. Инструмент ориентируется не на вероятностную уверенность языковой модели, а на реальное подтверждение уязвимости в песочнице.
Разработчики Google создали инструмент для решения конкретной проблемы: наивное ИИ-сканирование кода демонстрирует крайне низкий уровень точности — долю истинно положительных срабатываний (true-positive rate) менее 7%. Использование Mantis позволяет кардинально снизить уровень ложных тревог. Кроме того, благодаря применению иерархического дерева сводок проект снижает накладные расходы на токены более чем на 85%.
Все межэтапные контракты взаимодействия вынесены в открытый доступ. Это дает командам разработчиков возможность оборачивать навыки в детерминированные обвязки вместо того, чтобы слепо доверять LLM управление шелл-командами в системе.
Главные выводы и доступность
Проект Google Mantis — это не обособленный продукт или сканер, а модульный набор навыков для ИИ-агентов, доступный в официальном репозитории google/mantis на GitHub. На текущем этапе его рекомендуется использовать для локальных тестов, оценки возможностей внутри компании и интеграции в собственную инфраструктуру разработки.
Источник: www.marktechpost.com
