
Мой блог
Злоумышленники используют легитимный софт Faronics Deploy для развертывания ScreenConnect

Фишинговые группировки нашли новый способ скрытного внедрения в корпоративные сети. Для этого они задействуют легитимную платформу управления конечными точками Faronics Deploy, с помощью которой получают полный административный доступ к компьютерам жертв и последующим шагом устанавливают программу удаленной поддержки ScreenConnect.
По данным специалистов по исследованию киберугроз, в период с 21 июля по 20 августа зафиксирована масштабная фишинговая кампания. Мошеннические письма под видом счетов, налоговой документации и других важных рабочих файлов с упоминанием Faronics были отправлены на адреса сотрудников сотен компаний, затронув как минимум 457 конечных устройств.
Механика атаки через легитимный инструментарий Faronics Deploy
Сам по себе сервис Faronics Deploy представляет собой облачную систему администрирования, созданную для централизованного управления ПК, удаленной установки программного обеспечения и выполнения административных скриптов. Именно этими встроенными возможностями и решили воспользоваться киберпреступники.
Аналитики компании Huntress, специализирующейся на обнаружении угроз и реагировании на них (MDR), детально разобрали схему заражения. Ссылки из вредоносных писем ведут на специально подготовленные веб-ресурсы. Эти сайты сначала анализируют окружение посетителя: если проверка показывает, что переход совершен из автоматизированной системы анализа или виртуальной песочницы, запускается сценарий маскировки — например, выводится стандартное сообщение об ошибке.
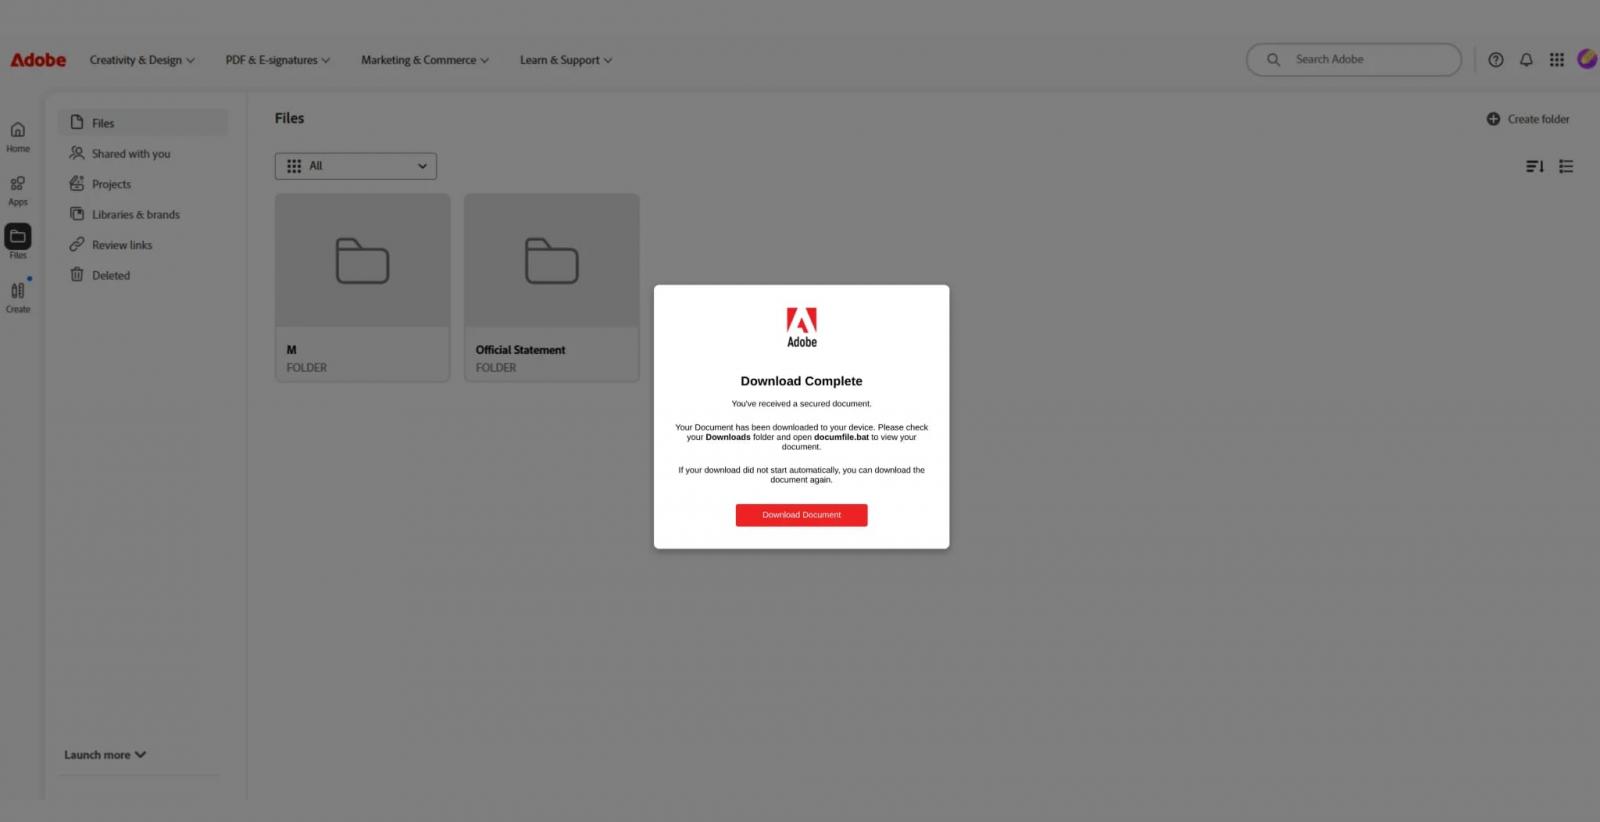
Если же сайт посещает реальный пользователь, ему предлагается скачать и запустить оригинальный подписанный установщик Faronics Deploy. При этом инсталлятор маскируется под обновление продуктов Adobe — приложения для чтения PDF, документ или плагин.
После того как пользователь запускает исполняемый файл (часто имеющий имя Adobe.exe), компьютер автоматически подгружает агента и регистрируется в консоли Faronics Deploy, находящейся под контролем злоумышленников. С этого момента система переходит под управление атаковавших.
Автоматизированное исполнение скриптов и запуск ScreenConnect
Получив подконтрольное устройство в своей системе Faronics, атакующая сторона задействует стандартную функцию удаленного развертывания для запуска команд PowerShell без какого-либо участия пользователя. Эти скрипты предназначены для загрузки дополнительных инструментов как с собственных серверов хакеров, так и с внешних публичных площадок, включая GitHub.
Как отмечают исследователи Huntress, методы доставки компонентов варьируются в зависимости от конкретного сценария. В некоторых случаях применяются консольные утилиты curl или системный компонент mshta для скачивания содержимого, в других — вызывается штатный установщик msiexec для развертывания пакетов MSI, размещенных на инфраструктуре нападающих.
Конечной целью выполнения этих команд является установка еще одного легитимного инструмента удаленного доступа — ConnectWise ScreenConnect. Подобная связка дает хакерам сразу два существенных преимущества:
- Независимый канал доступа: ScreenConnect обеспечивает удобное интерактивное управление рабочим столом в режиме реального времени, что комфортнее для ручных манипуляций, чем использование панелей управления облачными агентами.
- Резервирование: Если администраторы организации обнаружат и заблокируют компрометированную учетную запись Faronics или удалят ее агент, ScreenConnect останется в системе как резервный бэкдор.
Реакция вендора и спад вредоносной активности
Эксперты Huntress уведомили разработчиков Faronics о выявленной уязвимости процессов 5 августа. Компания Faronics подтвердила факт злоупотребления своей платформой и оперативно внесла изменения в защитные механизмы сервиса, а также напрямую связалась с пострадавшими организациями для предупреждения о возможной компрометации.
Принятые меры оказались эффективными: начиная с 21 августа интенсивность вредоносных кампаний с использованием этой схемы существенно снизилась.
Инструкция для системных администраторов по обнаружению следов компрометации
Для проверки инфраструктуры на предмет описанной атаки рекомендуется провести следующие действия:
- Проверить локальный лог-файл
ScriptRunner.log, расположенный по путиC:\ProgramData\Faronics\Logs\. В нем сохраняются наименования удаленно исполняемых скриптов и URL-адреса, с которых загружалась полезная нагрузка. - Проанализировать параметр
ckв конфигурационных запросах Faronics. Этот идентификатор привязан к конкретному клиентскому развертыванию и помогает выявить скомпрометированные учетные записи и узлы. - Провести аудит установленного ПО на предмет появления ConnectWise ScreenConnect на тех компьютерах, где он не должен использоваться согласно регламенту.
После получения валидных учетных данных блокируется лишь 37% действий атаковавших
Описанный инцидент подсвечивает давнюю проблему корпоративной безопасности: показатели защиты драматически падают, как только злоумышленники получают первичный легитимный доступ или используют штатные инструменты администрирования.
Согласно данным аналитического отчета Blue Report 2026, в рамках которого было проведено свыше 338 миллионов симуляций атак в реальных пользовательских средах, после захвата валидных учетных записей или доверенных агентов системы безопасности способны заблокировать в среднем лишь 37% действий злоумышленников. Использование доверенного ПО вроде Faronics Deploy и ScreenConnect позволяет обходить классические антивирусные средства, так как их активность воспринимается защитными системами как стандартная работа системных администраторов.
Источник: www.bleepingcomputer.com
