
Мой блог
Microsoft перевела контейнеры WSL в общий доступ (GA): что нового

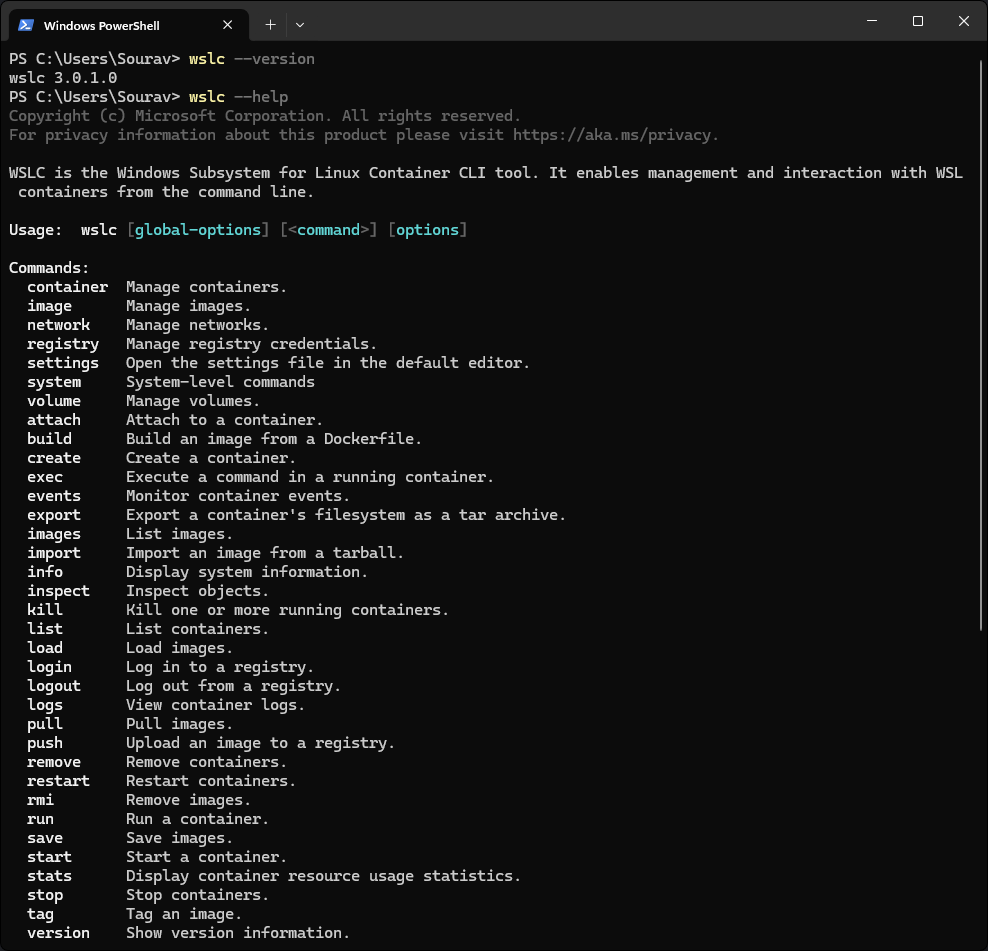
Компания Microsoft официально перевела проект WSL containers (WSLC) из стадии публичного предварительного просмотра в статус общего доступна (General Availability), о чем подробно сообщается в новой серии блогов. Этот релиз привносит массу полезных изменений, включая специализированную утилиту командной строки, переработанную сетевую архитектуру и расширенные средства администрирования корпоративного уровня.
Теперь пользователи получают в свое распоряжение инструмент wslc.exe для полноценного управления Linux-контейнерами прямо на платформе Windows, а также удобный встроенный псевдоним container.exe. Кроме того, разработчики внедрили специальный Windows API, позволяющий нативным приложениям ОС запускать контейнеры программно и управлять ими «на лету».
Что такое WSLC и как устроена архитектура
Чтобы досконально разобраться в инновациях, важно понимать базовые принципы работы подсистемы WSL (Windows Subsystem for Linux). Данная технология издавна позволяет запускать полноценные дистрибутивы Linux непосредственно внутри среды Windows без необходимости выделять под них отдельный раздел жесткого диска или настраивать вторую операционную систему на ПК.
Начиная с версии WSL 2, внутри изолированной управляемой виртуальной машины функционирует настоящее ядро Linux, открывая доступ к привычным консольным инструментам. Новая служба WSLC развивает этот успех, добавляя изолированный уровень для создания и администрирования контейнеров в рамках той же экосистемы разработчика.
Интерфейс WSLC изолирует операции контейнеризации от главной службы WSL, направляя процессы через специальный дочерний компонент wslcsession.exe, выполняющийся под учетной записью текущего пользователя. Это гарантирует максимальную безопасность и стабильность всей рабочей среды, а программисты могут работать с привычными контейнерами без переключения между сторонними утилитами.
Сетевые возможности и корпоративная безопасность
Особого внимания заслуживает сетевая подсистема, получившая название Consommé. В рамках этой концепции трафик контейнера выходит из виртуального окружения в виде стандартных Ethernet-фреймов, которые перехватываются системным процессом Windows, запущенным от имени пользователя.
Подобный подход берет на себя все задачи по маршрутизации, разрешению DNS-имен и пробросу портов. В результате сетевые пакеты успешно проходят через корпоративные брандмауэры и VPN-соединения точно так же, как и любые другие системные процессы Windows.
Для администраторов крупных организаций Microsoft предусмотрела интеграцию с сервисом Intune, добавив туда две ключевые политики. Первая позволяет полностью разрешать или запрещать использование функций WSLC на подконтрольных рабочих станциях, а вторая задает белые списки реестров контейнеров для ограничения загрузки образов.
Помимо прочего, плагин безопасности Microsoft Defender для Endpoint получил расширенные возможности мониторинга. Теперь инструмент умеет отслеживать активность файлов, процессов и сетевых подключений внутри контейнеров WSLC, передавая телеметрию напрямую на основной хост Windows.
Как получить обновление и начать работу
Для активации свежих возможностей мне достаточно выполнить команду wsl --update в терминале операционной системы, после чего загрузится актуальный релиз подсистемы со встроенной поддержкой контейнеров. Утилита wslc сразу после этого полностью готова к использованию в повседневных задачах.
Для эффективного контроля над изолированными средами предусмотрен ряд базовых команд:
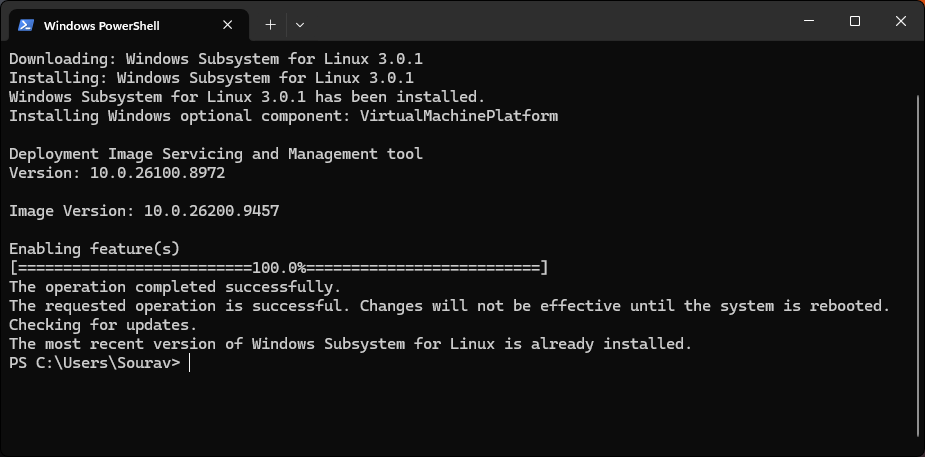
wslc container restart— перезагрузка выбранного контейнера;wslc container cp— передача файлов внутрь среды и обратно в виде tar-архива;wslc system info— проверка текущего статуса окружения WSLC;wslc network connect / disconnect— подключение контейнера к сети или отключение от нее;wslc network create— создание новой сети с поддержкой кастомных драйверов.
С выходом релиза WSL 3.0.1 разработчики сделали еще один шаг к объединению двух миров, предоставив разработчикам на Windows мощный, безопасный и гибкий инструмент для работы с контейнеризированными приложениями без лишних сложностей.
