Мой блог
openEuler обновляет среду разработки с помощью инструментов ИИ и движется к концепции AgentOS

Сообщество openEuler представило масштабную стратегию интеграции искусственного интеллекта на всех уровнях экосистемы — от инфраструктуры разработки и рабочих станций до новой архитектуры операционной системы, ориентированной на запуск автономных ИИ-агентов.
План развития платформы включает внедрение интеллектуальных инструментов анализа кода и исправления уязвимостей, а ключевым элементом этой стратегии выступает интеграция ИИ в инструменты разработки для повышения общей производительности.
ИИ во внутренней инфраструктуре сообщества
Прежде чем предлагать решения для конечных пользователей, разработчики проекта задействовали алгоритмы искусственного интеллекта для автоматизации собственных процессов. В конвейеры непрерывной интеграции (CI) добавляется проверка патчей с помощью ИИ, начиная с изменений ядра Linux. Это позволяет выявлять ошибки еще до того, как код попадет к мейнтейнерам. Кроме того, специализированные агенты генерируют файлы спецификаций для сборки RPM-пакетов, снимая с разработчиков рутинную нагрузку.
Наиболее наглядно автоматизация реализована в сфере обработки уязвимостей. Согласно отчету инфраструктурной группы проекта, была сформирована команда агентов для устранения CVE, состоящая из шести различных ролей: от архитектора и рецензента до тестировщика и контролера сборки. Система самостоятельно проходит путь от анализа отчета о безопасности до отправки патча. В случае сбоя сборки алгоритм анализирует логи сборщика EulerMaker и корректирует собственные правила, что позволяет сократить цикл устранения уязвимостей.
Протокол контекста моделей и инфраструктура агентов
Для работы с разрозненными данными сообщества проект задействует Model Context Protocol (MCP) — открытый стандарт, который позволяет ассистентам обращаться к внешним инструментам и базам данных. В качестве примера используется сервер Portal MCP, подключаемый к популярным редакторам и средам вроде Claude Code, Cursor или Cline. С его помощью можно с помощью запросов на естественном языке уточнять информацию о мейнтейнерах или проверять наличие уязвимостей в конкретных версиях.
Параллельно ведется создание изолированных программных сред (песочниц) на базе надежного уровня безопасности. Они предназначены для безопасного выполнения кода агентами без риска для остальной системы.
Рабочая станция под требования ИИ
Применение современных ИИ-агентов на базе традиционных корпоративных дистрибутивов часто сталкивается с ограничением устаревших версий программного обеспечения, таких как Python или Node.js. Чтобы решить эту проблему, рабочая станция DevStation получила специальную редакцию Innovation Edition.
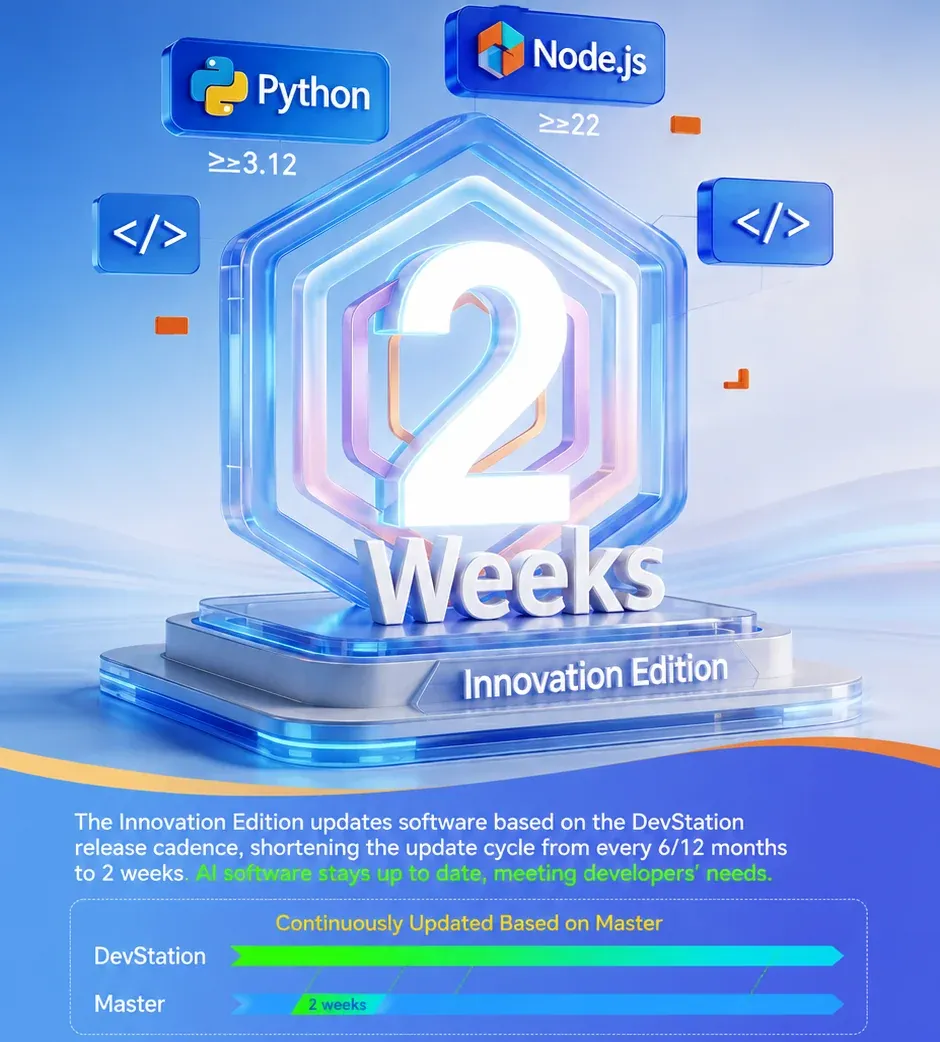
Новая версия следует за основной веткой разработки и обновляет программное обеспечение каждые две недели вместо привычных полугода или года. Базовыми компонентами в ней выступают свежие версии интерпретаторов и сред выполнения. Это продолжает концепцию интеграции ИИ-ассистентов, управляющих системными параметрами с помощью текстовых команд.
Развитие концепции AgentOS
Проект постепенно трансформируется в операционную систему нового типа, объединяющую возможности ИИ с системными функциями. Представители технического комитета описывают платформу как готовое к продакшну решение, разделенное на уровни приложений, служб и ядра, где поддерживаются различные сторонние инструменты и агенты.
Интеллектуальный хаб
Взаимодействие с системой осуществляется через графический интерфейс PolyMind или текстовый терминальный интерфейс (TUI), обеспечивающий быстрый доступ к модулям навыков. Особое внимание уделяется оптимизации расхода оперативной памяти при длительных фоновых задачах за счет многоуровневого кеширования контекста.
Защита на основе сквозного контроля безопасности
Система активной защиты опирается на анализ поведения и мониторинг через технологию ядра Linux eBPF. Это позволяет небольшим верифицируемым программам отслеживать сетевые соединения, обращения к файлам и запуск процессов с минимальными накладными расходами, контролируя реальные действия агентов.
Дизолирующая среда Conch
Для изоляции агентов используется движок Conch, применяющий легкие виртуальные машины. Система восстанавливает снимки состояния файловой системы и памяти целиком, возобновляя работу с сохраненной точки, а не загружая систему заново. Это обеспечивает запуск изоляции за миллисекунды при производительности, близкой к контейнерной.
Оптимизация расхода токенов
Для снижения затрат на запросы к языковым моделям интегрированы компоненты ускорения X-LITE и LMCache, которые повторно используют кеш контекста. Согласно данным проекта, это повышает скорость генерации первых токенов и общую скорость потока ответов на значительные проценты, что критично при многократных обращениях агентов.