
Мой блог
Почему полный контроль над локальным менеджером паролей лучше облачных сервисов

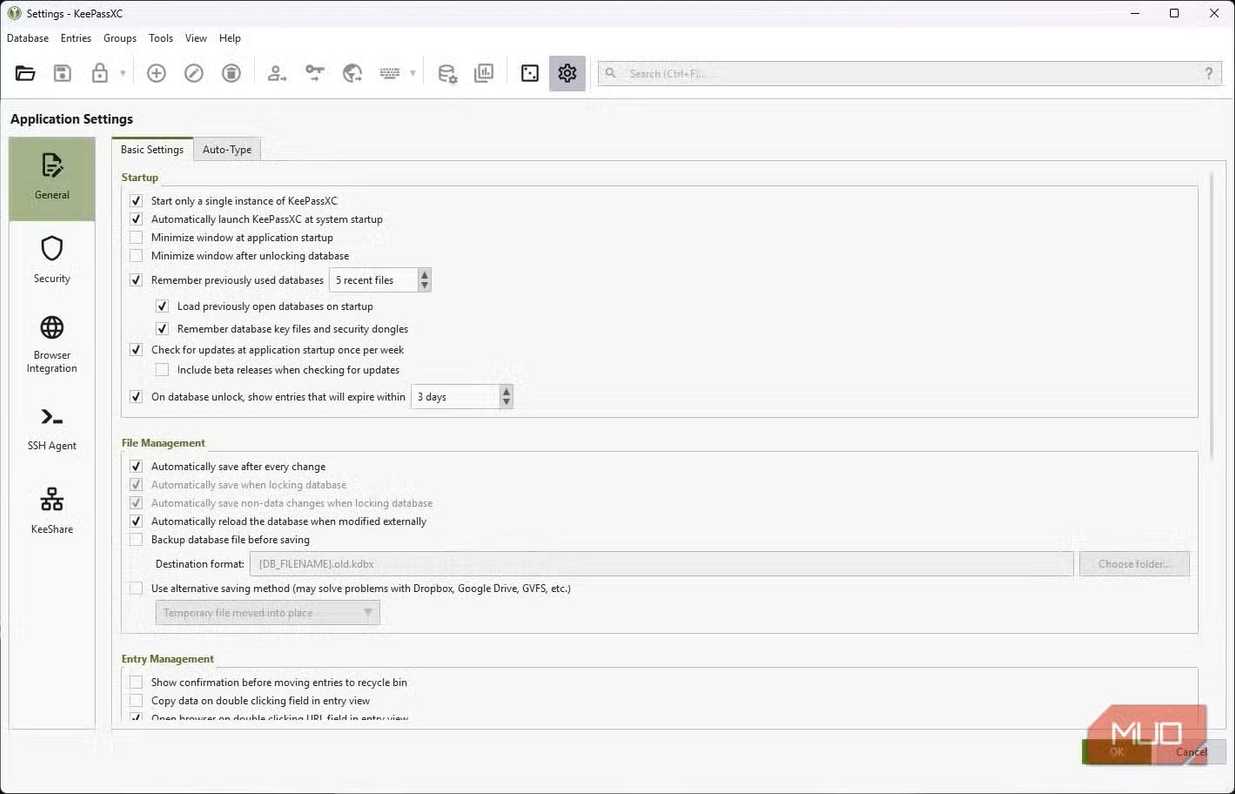
Отказ от облачных хранилищ в пользу автономных инструментов стал главным шагом к повышению безопасности личных данных. Переход на локальное управление конфиденциальной информацией, в частности выбор в пользу утилиты KeePassXC вместо сервисов вроде LastPass, позволяет полностью контролировать хранилище паролей и не зависеть от чужих серверов.

Подобный подход требует самостоятельной настройки синхронизации и резервного копирования, однако взамен пользователь получает полную независимость и максимальную защиту данных. Ниже подробно описано, как устроен этот процесс, с какими трудностями приходится сталкиваться на практике и как их решать.
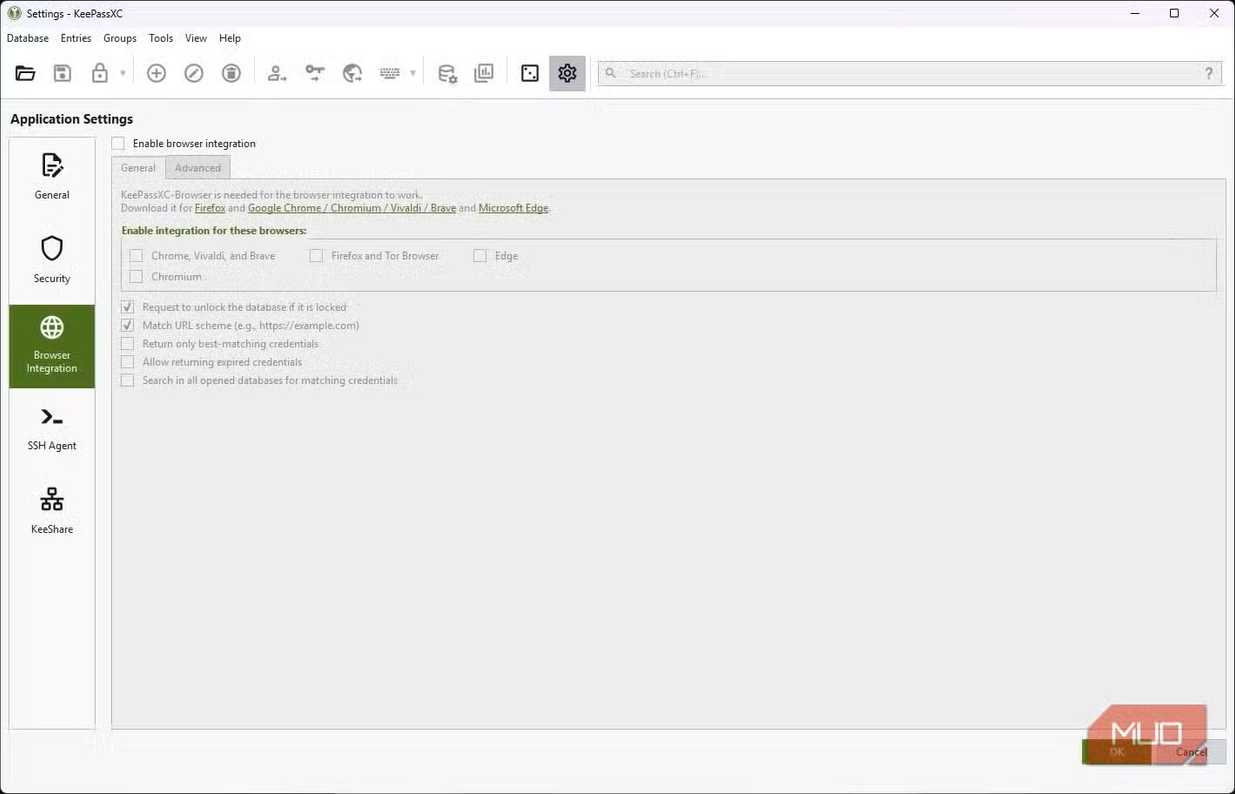
Отказ от облака в пользу локальной базы данных
Облачные менеджеры паролей берут на себя все задачи по хранению и синхронизации, но они хранят конфиденциальные данные на сторонних серверах. После ряда инцидентов безопасности в индустрии возникло понимание необходимости полного контроля над цифровыми активами. Локальные утилиты работают по принципу автономного хранения: все учетные записи находятся на самом устройстве.
Для работы с программой не требуется заводить учетную запись на удаленном сервере. Создается локальная база данных, которая сохраняется на физическом носителе в виде защищенного файла. Пользователь самостоятельно настраивает структуру записей, добавляет нестандартные поля при необходимости и выбирает алгоритмы шифрования без привязки к жестким рамкам облачного сервиса.
Организация кроссплатформенной синхронизации
Основным препятствием при переходе на локальное хранилище становится отсутствие автоматической синхронизации «из коробки», к которой привыкли пользователи облачных продуктов. Поскольку приложение разрабатывалось преимущественно для настольных операционных систем, перенос файла базы данных между устройствами требует ручных или полуавтоматических действий.
Для автоматизации этого процесса можно задействовать сторонние инструменты синхронизации файлов, такие как Syncthing. Кроме того, существуют специализированные мобильные приложения, способные открывать и редактировать локальные файлы баз данных на смартфонах и планшетах. На платформе Android применяются такие клиенты, как KeePassDX и KeePass2Android, а владельцы устройств под управлением iOS используют Strongbox или KeePassium.
Обеспечение безопасности и резервное копирование
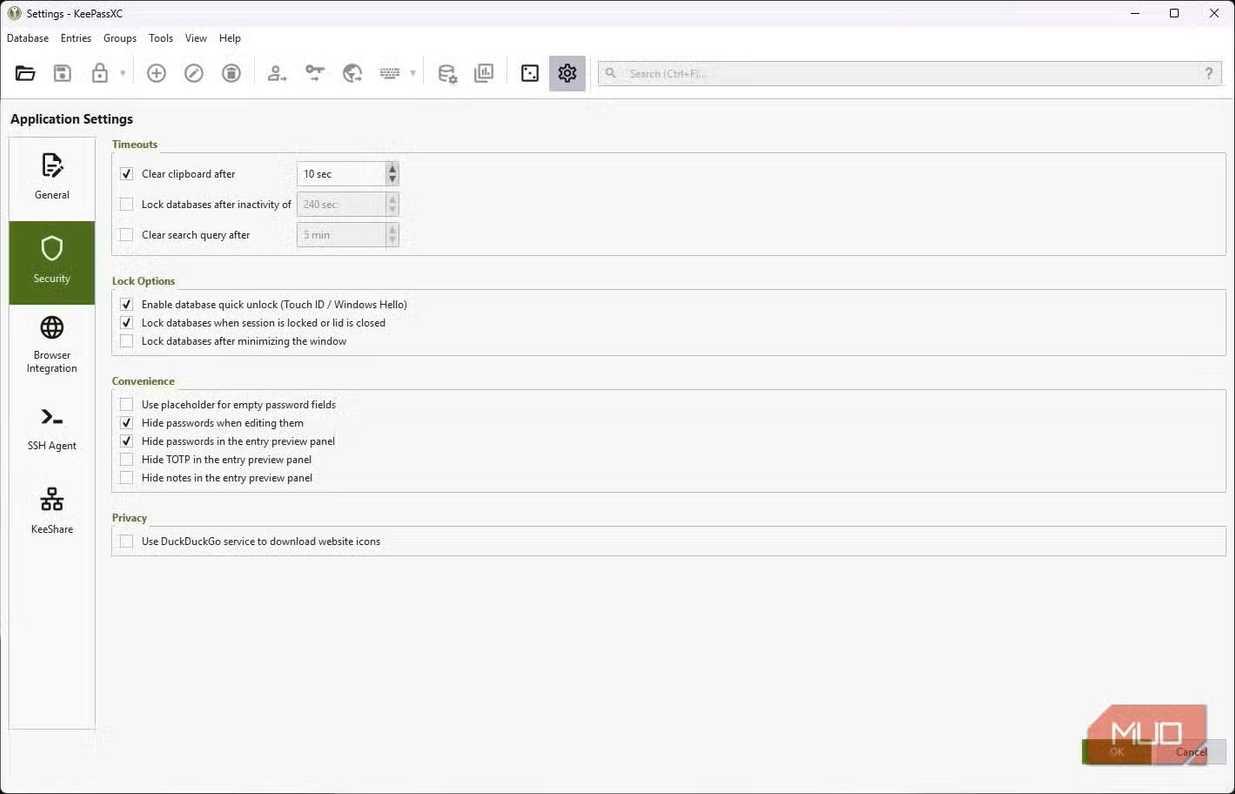
Полный контроль над конфиденциальной информацией влечет за собой и полную ответственность за ее сохранность. Ошибки в управлении базой данных или отсутствие актуальной резервной копии могут привести к необратимой потере всех доступов, так как восстановить пароль через службу поддержки в данном случае невозможно.
Для защиты базы данных применяется комплексный подход:
- Использование длинного мастер-пароля длиной не менее 15 символов, состоящего из комбинации различных знаков.
- Применение стратегии резервного копирования 3-2-1: создание трех копий важных данных на двух различных типах носителей с размещением одной копии в отдельном месте.
- Использование дополнительного физического файла ключа на защищенном USB-накопителе в дополнение к мастер-паролю.
Сама программа поддерживает современные стандарты шифрования, включая AES-256 и ChaCha20, а функции выведения ключа Argon2 и PBKDF2 эффективно противостоят попыткам подбора паролей методом перебора.
