
Мой блог
Команда PHP выпустила временные меры защиты для новой уязвимости RCE без патча

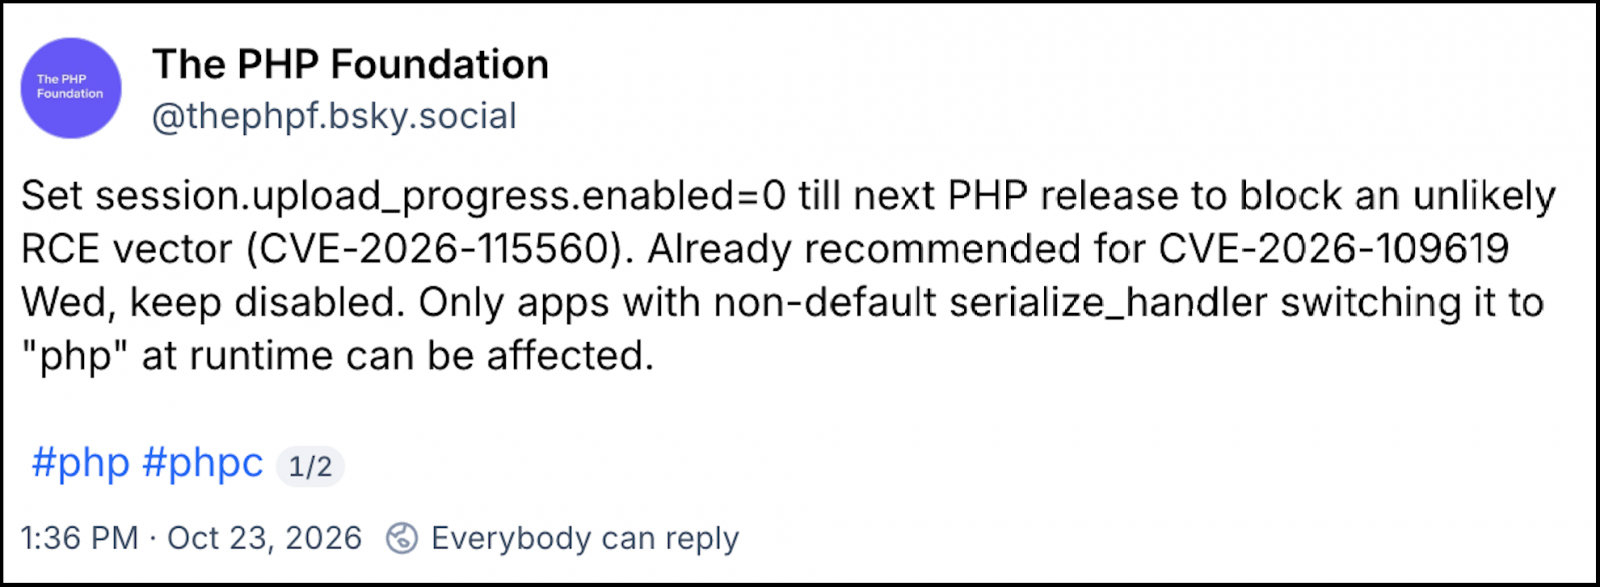
Команда разработчиков языка PHP опубликовала временные защитные рекомендации для недавно обнаруженной уязвимости удаленного выполнения кода, известной как CVE-2026-115560. Данная брешь затрагивает веб-ресурсы с нестандартными конфигурациями, в то время как полноценный патч в настоящий момент еще не выпущен.
Популярный язык программирования с открытым исходным кодом задействован почти на 70% интернет-ресурсов. По оценкам платформ мониторинга, в глобальной сети насчитывается более 5,1 миллиона открытых хостов, причем примерно у 3,8 миллиона из них активен хотя бы один порт, потенциально подверженный внешним угрозам.
Особенности новой уязвимости и условия ее эксплуатации
Согласно официальному бюллетеню безопасности, рассматриваемая программная недоработка может быть использована злоумышленниками только прицельно на те инфраструктуры, где применяется редкое сочетание специфических настроек и кода приложения. Для успешной реализации атаки программное обеспечение должно изначально задать параметр session.serialize_handler как php_binary или php_serialize, а затем во время выполнения переключить его на php с помощью функции ini_set() непосредственно перед вызовом session_start(). Кроме того, на сервере должен оставаться активным механизм отслеживания прогресса загрузки сессий.
Разработчики отмечают, что софт, который в штатном режиме работы никогда не меняет обработчик сериализации «на лету», может без опасений сохранять данную функцию включенной. Поскольку подобная конфигурационная схема в реальной практике встречается крайне редко, устранение этой особенности было решено перенести в рамки стандартного релизного цикла, а полноценный бюллетень опубликовать вместе с выходом следующего обновления.
В качестве временной меры предосторожности до появления официального исправления создатели PHP рекомендуют принудительно установить директиву session.upload_progress.enabled в значение 0. Если администраторы уже задействовали эту настройку ранее, никаких дополнительных шагов предпринимать не требуется. Примечательно, что аналогичную защиту рекомендовалось применить еще до закрытия двух других критических уязвимостей RCE, объединенных под общим названием PHP2Shell.
Масштабные атаки на уязвимости PHP2Shell
Команда безопасности PHP выпустила исправления для брешей PHP2Shell всего через сутки после того, как настоятельно посоветовала администраторам подготовиться к незамедлительной установке апдейтов сразу после их релиза. Хотя в открытом доступе до выхода патчей появлялись некоторые демонстрационные концепты эксплойтов, разработчики подтвердили, что ни один из них не был рабочим.
Тем не менее, сразу несколько крупных компаний в сфере кибербезопасности зафиксировали неудачные попытки взлома еще до официального обнародования информации. Это произошло после того, как некоторые детали уязвимостей PHP2Shell, включая идентификаторы CVE, просочились в интернет. Специалисты по угрозам подтвердили активность злоумышленников за несколько дней до официальной публикации патчей.
Потоки вредоносного трафика и инфраструктура маскировки различались, что указывает на участие нескольких независимых группировок. Анализ инцидентов продолжается, и эксперты пока не могут однозначно утверждать, привели ли эти попытки к реальным взломам в производственных средах. На данный момент зафиксированы широкие попытки сканирования и эксплуатации в дикой природе, хотя точное число успешных атак остается невыясненным.
Статистика эффективности защитных барьеров
Исследователи аналитических центров отмечают, что общие показатели предотвращения угроз могут скрывать реальную картину того, что происходит на сервере после первоначального проникновения. Как только в руки злоумышленников попадают валидные учетные данные, эффективность защитных систем резко снижается.
Подобные метрики эффективности отражают реальное поведение защитных механизмов, анализируя действия инструмент за инструментом на основе сотен миллионов симуляций, проведенных в реальных рабочих средах клиентов.
