
Мой блог
Серверы Rejetto HFS подверглись сканированию из-за опасной уязвимости RCE


Злоумышленники начали активно сканировать серверы под управлением популярного инструмента Rejetto HFS на предмет критической уязвимости. Проблема безопасности, зарегистрированная как CVE-2026-61500, позволяет проводить подделку сеансов, захватывать учетные записи и выполнять произвольный код в системе (сообщает BleepingComputer).
Специалисты по информационной безопасности зафиксировали первые попытки сканирования сетевых узлов. Данная уязвимость представляет серьезную опасность для инфраструктуры организаций и частных пользователей, использующих уязвимые версии программного обеспечения для организации файлообмена.
Фиксация сканирования и разведка сетевых узлов
Как сообщила в социальных сетях вице-президент по исследованиям безопасности в VulnCheck Кейтлин Кондон, аналитические ханипоты компании зафиксировали целевые зондирующие запросы. По ее словам, зафиксированная активность пока носит ограниченный разведывательный характер и исходит с конкретного IP-адреса China Telecom, фиксирующего развертывания в США и Японии.
Программное обеспечение Rejetto HFS представляет собой бесплатный инструмент с открытым исходным кодом, который применяется для самостоятельного хостинга файлов на различных операционных системах, включая Windows, Linux и macOS. Обнаруженная брешь в защите непосредственно затрагивает механизмы аутентификации и обработки сеансовых cookie-файлов.
Технические детали уязвимости CVE-2026-61500
Уязвимость, получившая идентификатор CVE-2026-61500, была официально опубликована в середине июля и оперативно устранена разработчиками в версии Rejetto HFS 3.2.1. Согласно описанию в Национальной базе уязвимостей США (NVD), версии программного продукта с 3.0.0 по 3.2.0 формируют ключ подписи сеансовых cookie с использованием некриптографического генератора случайных чисел Math.random().
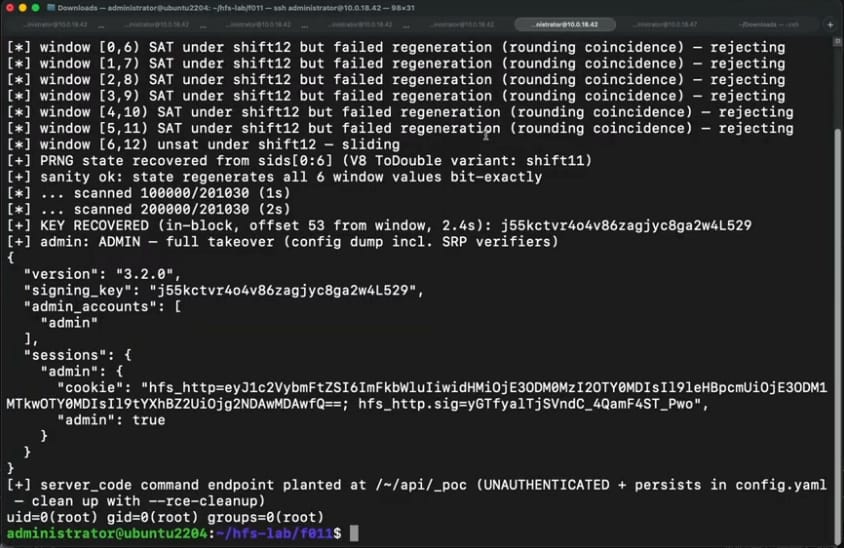
Более того, приложение раскрывает результаты работы этого же генератора неаутентифицированным клиентам непосредственно во время процедуры входа в систему. Злоумышленник может собрать небольшое количество ответов сервера на запросы авторизации, восстановить внутреннее состояние генератора, вычислить секретный ключ подписи и сгенерировать поддельный cookie администратора.
Роль искусственного интеллекта в обнаружении бреши
Исследователи из компании Horizon3 обнаружили данную уязвимость с помощью языковой модели Mythos от Anthropic. Искусственный интеллект смог одновременно идентифицировать слабую генерацию ключа подписи и сопутствующую утечку данных через отдельный программный путь, связав эти факторы в единую цепочку атак.
В конце сентября компания опубликовала подробный технический отчет и готовый концепт-эксплойт (PoC). По мнению экспертов, именно публикация этих технических деталей спровоцировала новую волну сканирования и попыток эксплуатации уязвимости в реальных условиях.
Возможные сценарии атак и защита серверов
Успешная эксплуатация цепочки уязвимостей позволяет злоумышленникам получить полный административный доступ к серверу. Используя встроенную в HFS функцию настройки server_code для выполнения произвольного кода на стороне сервера, атакующие могут реализовать сценарии удаленного выполнения команд (RCE).
Потенциальные угрозы включают в себя чтение, модификацию или удаление файлов, размещенных на сервере, внедрение вредоносного программного обеспечения, а также использование зараженного хоста в качестве плацдарма для дальнейшего проникновения во внутреннюю корпоративную сеть. Тем не менее, на момент первых отчетов о сканировании данных о масштабных успешных взломах и постэксплуатационной активности зафиксировано не было.
Для предотвращения возможных инцидентов безопасности разработчики и эксперты настоятельно рекомендуют администраторам незамедлительно обновить программное обеспечение Rejetto HFS до версии 3.2.1 или установить последнюю стабильную сборку 3.3.4.

