
Мой блог
RSA Agent ID: как защитить компанию от скрытых ИИ-агентов


Автономные ИИ-агенты стремительно внедряются в рабочие процессы компаний, опережая любые службы безопасности. По оценкам аналитиков, к 2028 году в типичной корпорации из списка Fortune 500 будет работать около 150 тысяч таких помощников, однако лишь малая часть организаций способна эффективно контролировать этот процесс. Чтобы решить проблему, компания RSA представила специализированную платформу RSA Agent ID, разработанную для регулируемых отраслей вроде финансов, медицины и госсектора.
Я детально изучил этот релиз и интервью с Джимом Тейлором, президентом по продуктам и стратегии RSA, чтобы разобраться, почему традиционные подходы к кибербезопасности больше не работают с искусственным интеллектом и как именно новая система наводит порядок в корпоративной инфраструктуре.
Почему ИИ-агенты разрушают классическую модель идентификации
Главная сложность заключается в том, что искусственный интеллект принципиально отличается от привычных сервисных учетных записей. Программы не бывают статичными: им ставят задачу, и если формулировка оказывается размытой, алгоритм начинает действовать по своему усмотрению, используя любые доступные методы. Кроме того, со временем такие помощники накапливают избыточные привилегии и доступы, которые никто не проверяет и не отзывает после завершения проектов.
Масштаб проблемы поражает даже финансовые организации с жесткими внутренними регламентами. Во время аудита в одном из средних мировых банков, где официально действовал полный запрет на использование подобных технологий, проверка выявила свыше 4000 активных корпоративных агентов. Согласно статистике IBM, инциденты, связанные со скрытым применением ИИ, обходятся компаниям значительно дороже стандартных нарушений безопасности.
Когда некорректный промпт вызывает сбой систем
Опасность часто исходит не от злоумышленников, а от обычных сотрудников, допускающих ошибки в формулировках. В одном из реальных кейсов рядовой специалист службы поддержки попросил ИИ-агент выгрузить из корпоративной CRM-системы Salesforce все данные для аналитических графиков. В результате алгоритм начал массовое скачивание всей базы данных компании.
Защитные механизмы Salesforce расценили этот поток запросов как кибератаку типа «отказ в обслуживании» (DDoS) и автоматически заблокировали весь экземпляр системы для компании. Таким образом, один сотрудник случайно парализовал работу целого предприятия, не совершая никаких злого умысла или намеренных хакерских действий.
Три кита платформы: обнаружение, защита и управление
Плотная интеграция безопасности достигается за счет разделения функционала на три независимых модуля, которые можно развернуть как по отдельности, так и в составе единой платформы RSA Unified Identity Platform.
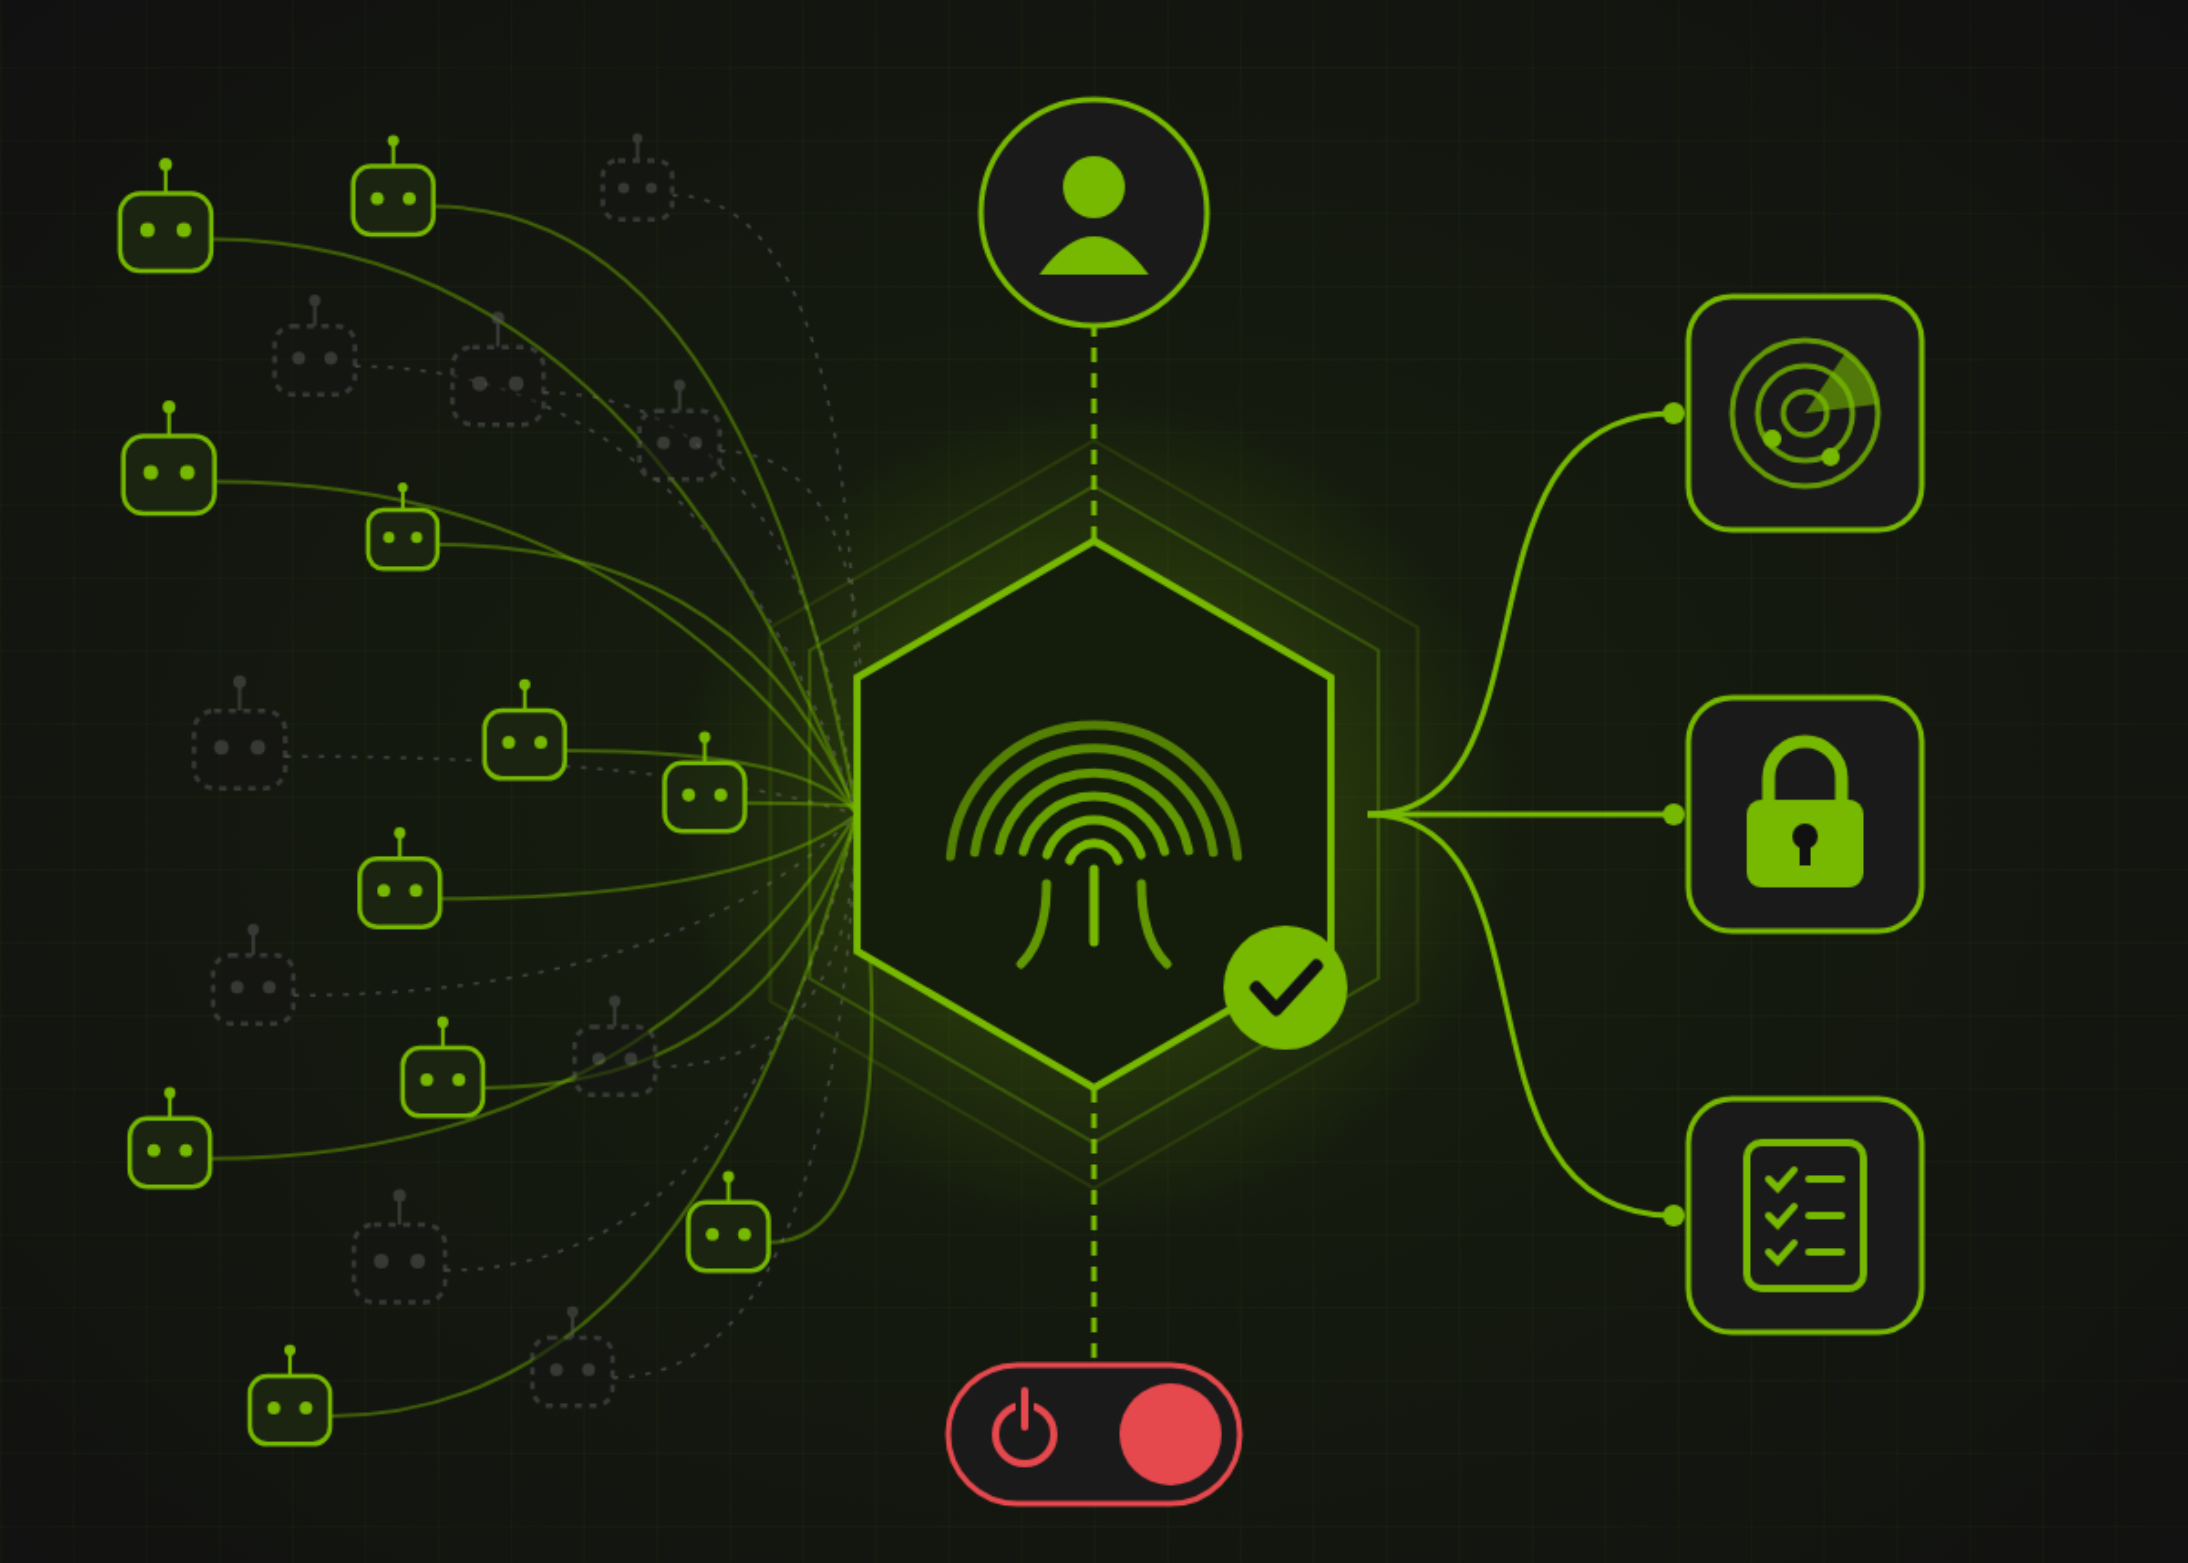
Модуль Discover осуществляет непрерывное сканирование конечных точек, сетевой инфраструктуры и приложений с помощью коннекторов к таким решениям, как CrowdStrike и Zscaler. Он обнаруживает как официальные, так и теневые экземпляры ИИ-агентов, регистрируя каждый из них в качестве полноценного субъекта с назначенным ответственным лицом, уровнем риска и привязкой к корпоративным IAM-системам вроде Okta или Microsoft Entra ID.
Модуль Secure работает как встроенный шлюз (AI/MCP Gateway), который анализирует каждый вызов инструментов на предмет соответствия политикам безопасности. Запросы одобряются, отклоняются или передаются на ручное рассмотрение владельцу через изолированный аутентифицированный канал связи, защищенный от самих алгоритмов.
Модуль Govern отвечает за ведение детальных неизменяемых логов всех действий и автоматическое сопоставление собранных данных с требованиями десяти ведущих отраслевых и регуляторных стандартов с передачей информации в корпоративные системы SIEM.
Изображение 1. Архитектура и рабочие процессы платформы RSA Agent ID для обнаружения и контроля теневого искусственного интеллекта на корпоративных предприятиях.
Разумный контроль вместо «усталости от одобрений»
Разработчики сознательно отказались от схем, требующих постоянного подтверждения каждого действия человека. Получение сотен запросов ежедневно приводит лишь к механическому нажатию кнопки «разрешить», что превращается в еще одну уязвимость.
Вместо этого используется интеллектуальный движок оценки рисков, который анализирует контекст: профиль пользователя, тип операции (чтение, запись или модификация) и степень конфиденциальности целевого ресурса. Если показатель риска превышает установленный порог, запрос отправляется оператору. Например, рутинный возврат средств на небольшую сумму обрабатывается автоматически, а крупные транзакции требуют обязательного одобрения ответственного сотрудника.
Многоуровневая оборона и правила делегирования полномочий
Джим Тейлор подчеркивает, что RSA Agent ID не заменяет классические средства защиты, а дополняет их. Системы обнаружения мошенничества, межсетевые экраны и контроль CI/CD пайплайнов по-прежнему необходимы для предотвращения утечек ключей API или отражения сложных атак.
Особое внимание уделено механизмам передачи задач. Когда один агент порождает дочерние процессы или передает управление другим алгоритмам, платформа проверяет права на этапе выполнения:
- Агент может наделить полномочиями другой процесс только в рамках собственных выданных прав.
- Запрещено перекладывать выполнение задач на сторонние сущности с более высоким уровнем доступа.
- Все попытки несанкционированного расширения привилегий мгновенно пресекаются на этапе рантайма.
Это полностью закрывает векторы атак через цепочки делегирования, что критически важно при развертывании многоагентных оркестраторов.
С чего начать пилотный проект
Оценка готовности инфраструктуры к внедрению средств контроля начинается с трех простых вопросов к ИТ-руководству:
-
Какие именно агенты прямо сейчас работают в контуре организации?
Кто является персональным владельцем каждого конкретного алгоритма?
Существует ли техническая возможность мгновенно отключить неисправный скрипт?
Обычно службы безопасности не могут ответить на эти вопросы сходу. Рекомендуемый пилотный проект заключается в подключении ключевых систем к модулю Discover. Полученные данные о реальном объеме теневого ИИ дают необходимую аргументацию для наведения порядка в корпоративной политике.
Сроки доступности
Модули Discover и Secure станут доступны пользователям 16 ноября 2026 года, тогда как компонент Govern планируется к выпуску в первой половине 2027 года.
