
Мой блог
Ubuntu переходит на двухнедельный цикл обновлений ядра из-за ИИ

Компания Canonical кардинально перестраивает процесс доставки обновлений безопасности и испровлений для дистрибутива Ubuntu. Я проанализировал новые правила: теперь вместо раздельных треков внедряется единый двухнедельный цикл, который позволит выпускать свежие сборки ядра каждую неделю.
Традиционно разработчики Ubuntu использовали раздельный подход к обновлениям Stable Release Update (SRU). Обычные исправления и патчи безопасности распределялись по разным направлениям: полноценное обновление выходило раз в четыре недели, а экстренные уязвимости CVE закрывались специальным релизом на двухнедельной отметке. Для тех, кто сталкивается с этим впервые, SRU представляет собой официальный механизм доставки багфиксов и патчей уже после релиза дистрибутива, причем ядро ОС всегда имело собственный специализированный трек.
Новый двухнедельный цикл обновлений
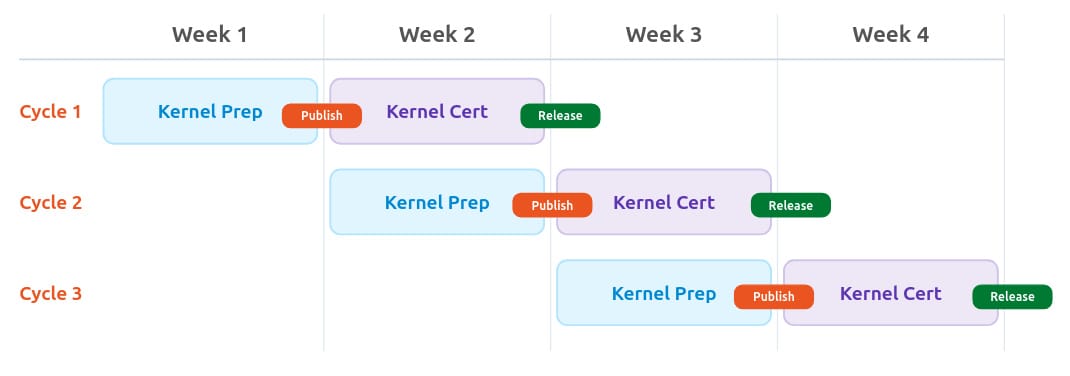
Теперь Canonical полностью отказывается от старой схемы в пользу единого двухнедельного цикла. Поскольку каждый следующий этап запускается спустя неделю после старта текущего, фактически пользователи будут получать обновленное ядро еженедельно. Я подробно изучил внутреннее устройство этого конвейера, чтобы понять, как именно выстроена работа команды.
Первые семь дней каждого цикла отведены под интеграцию патчей и подготовку. Инженеры ядра отбирают необходимые исправления, собирают пакеты и проводят базовое тестирование на наличие грубых ошибок, прежде чем сборка отправится на следующий этап. Как только первая неделя завершается, готовые сборки передаются во временное хранилище -proposed в Ubuntu. Именно там располагаются кандидаты в релизы до прохождения официальной сертификации; к ним могут получить доступ опытные пользователи, хотя для широкой аудитории они еще недоступны.
В течение второй недели специалисты задействуют программу тестирования аппаратного обеспечения Ubuntu Certified. Сборки проверяют на самых разных типах компьютеров и конфигурациях, чтобы гарантировать стабильность системы в реальных условиях эксплуатации до финального релиза. Новый цикл стартует каждую неделю вне зависимости от статуса предыдущего, поэтому в любой момент времени какое-то ядро завершает тесты и готовится к выходу. Именно благодаря этому непрерывному конвейеру двухнедельный график и обеспечивает еженедельные релизы.
Если же какая-то сборка содержит риски и не подходит для массового распространения, разработчики обещают открыто предупреждать об этом сообщество, перенаправляя администраторов к общим рекомендациям по защите систем. Для команд, которые не могут позволить себе ждать окончания двухнедельного периода, Canonical предлагает использовать репозиторий -proposed в качестве ускоренного пути. В таком случае специалисты могут самостоятельно провести приемочные тесты нужной сборки, не дожидаясь завершения официальной сертификации.
Влияние нейросетей и ИИ на безопасность
Столь радикальное решение было принято не на пустом месте — на него повлияло бурное развитие автономных алгоритмов и нейросетей. Буквально за месяц до этого разработчики столкнулись с ситуацией, когда автоматизированные системы буквально истощали вычислительные ресурсы репозитория git.kernel.org, просто скачивая данные для обучения своих моделей.
Главной причиной стали языковые модели и ИИ-агенты, которые превратили поиск уязвимостей в непрерывный автоматизированный процесс. Искусственный интеллект находит баги в ядре с такой скоростью и в таких масштабах, с которыми не сможет соревноваться ни один живой исследователь безопасности. Новая стратегия Canonical призвана сократить временной зазор между публичным раскрытием уязвимости CVE и моментом выхода готового патча.
Главная оперативная цель заключается в том, чтобы публиковать временные обходные пути решения проблемы в течение суток или двух после обнародования уязвимости. Речь идет не о самом патче, а о мерах предосторожности, которые переводят затронутые системы в более безопасное состояние, пока инженеры пишут полноценное исправление. Я считаю такой подход оправданным ответом на стремительно меняющиеся реалии кибербезопасности.
