
Мой блог
Canonical ускоряет обновление Ubuntu из-за лавины багов, найденных ИИ

Подробности изложены в материале первоисточника. Разработчики Canonical объявили о существенном изменении графика обновлений системы безопасности. Причиной стал колоссальный поток уязвимостей, обнаруженных с помощью алгоритмов искусственного интеллекта, с которым команда сопровождения уже не справляется в рамках прежнего расписания.
Индустрия программного обеспечения с открытым исходным кодом сталкивается с серьезными вызовами из-за автоматизированных систем поиска ошибок. Компания Canonical была вынуждена перестроить внутренние процессы, чтобы оперативно справляться с новыми реалиями разработки.
Новый двухнедельный цикл патчей для Ubuntu
Как стало известно из официальных сообщений и профильных изданий, операционная система Ubuntu переходит на ускоренный график выпуска апдейтов. Команда поддержки столкнулась с беспрецедентным количеством отчетов о Common Vulnerabilities and Exposures (CVE). Главным катализатором этого процесса стал стремительный рост популярности искусственного интеллекта и специализированных автономных агентов.
Если раньше поиск уязвимостей был ручной и трудоемкой задачей, то теперь языковые модели превратили его в непрерывный и высокопроизводительный конвейер. Ситуацию усугубило то, что апстрим-сообщество ядра Linux стало самостоятельным центром нумерации уязвимостей (CNA). Разработчики ядра начали массово присваивать идентификаторы CVE тысячам недочетов, аргументируя это тем, что на уровне ядра практически любой сбой потенциально влияет на безопасность работающей системы.
Отказ от прежнего расписания обновлений
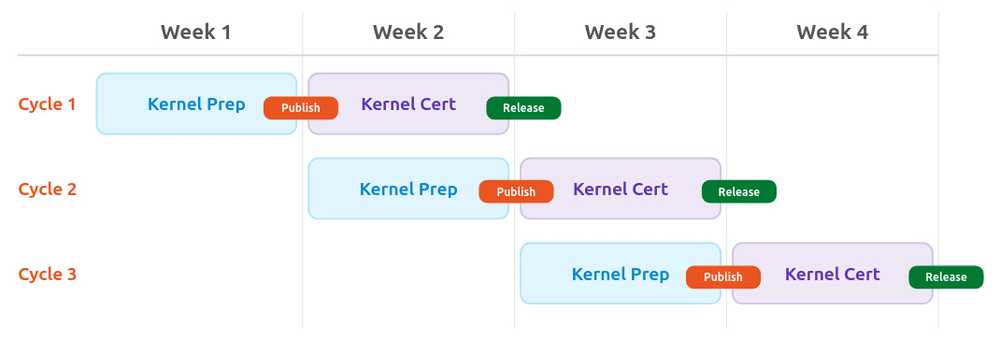
Подобный лавинообразный рост заставил команду Ubuntu пересмотреть традиционные подходы к выпуску исправлений. Раньше разработчики придерживались схемы с регулярными функциональными апдейтами каждые четыре недели и точечными патчами безопасности раз в две недели.
Теперь все исправления объединяются в единый и непрерывный двухнедельный цикл обновлений. Такой шаг позволяет эффективнее справляться с нагрузкой и доставлять исправления пользователям гораздо быстрее, адаптируясь к изменившимся условиям создания программного обеспечения.
Проблема лавины отчетов об ошибках в мире Linux
Компания Canonical вовсе не является исключением из общего правила в мире Linux. Само ядро операционной системы в последнее время буквально захлебывается в потоке автоматизированных отчетов об ошибках, и этот тренд не собирается сбавлять обороты.
Первые тревожные звоночки прозвучали еще в период подготовки кандидатов на релиз ядра Linux 7.0. Создатель системы Линус Торвальдс обратил внимание на резкое увеличение общего объема баг-репортажей, из-за чего сборки стали значительно массивнее обычного. Тем не менее, критических уязвимостей среди них обнаружено не было, поэтому выпуск 7.0 состоялся строго по графику.
Реакция Линуса Торвальда на «новую норму»
Ситуация достигла пика во время разработки ветки Linux 7.1, когда стало очевидно, что прошлый случай не был случайностью. Поток входящих сообщений только усилился, причем часть отчетов формировалась через защищенные каналы ради мелких правок или просто дублировала уже существующие тикеты, превращая процесс в неуправляемый хаос.
Линус Торвальдс открыто связал эту тенденцию с использованием ИИ-помощников, которые автоматически находят, оформляют и даже исправляют ошибки, генерируя огромные списки изменений. Торвальдс назвал сложившуюся ситуацию «новой нормой» и уже перестроил рабочий процесс для обработки такого наплыва данных, аналогично тому, как это делает сейчас команда Canonical.
