
Мой блог
Как работает перехват и очистка ссылок в URLCheck на Android


При обычном использовании мобильного устройства переход по ссылке из мессенджера или почтовой рассылки происходит мгновенно: пользователь нажимает на адрес, и система сразу запускает веб-обозреватель по умолчанию. При этом за кадром остаются многочисленные служебные надстройки, внутренние редиректы и аналитические метки, отслеживающие действия пользователя. Инструментом для контроля этого процесса может стать открытое приложение URLCheck, выступающее буфером между нажатием на адрес и его открытием.
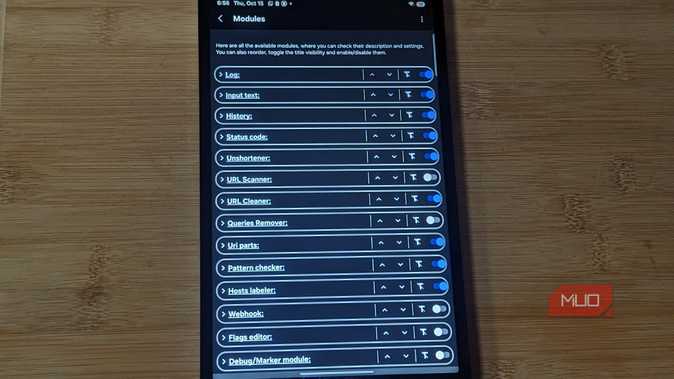
Вместо прямого перехода в обозреватель проверка ссылок в приложении URLCheck позволяет детально разобрать внутреннюю структуру любого интернет-адреса, убрать навязчивые отслеживающие параметры и заранее определить, куда именно ведет сокращенный URL.
Принцип работы URLCheck и базовые возможности
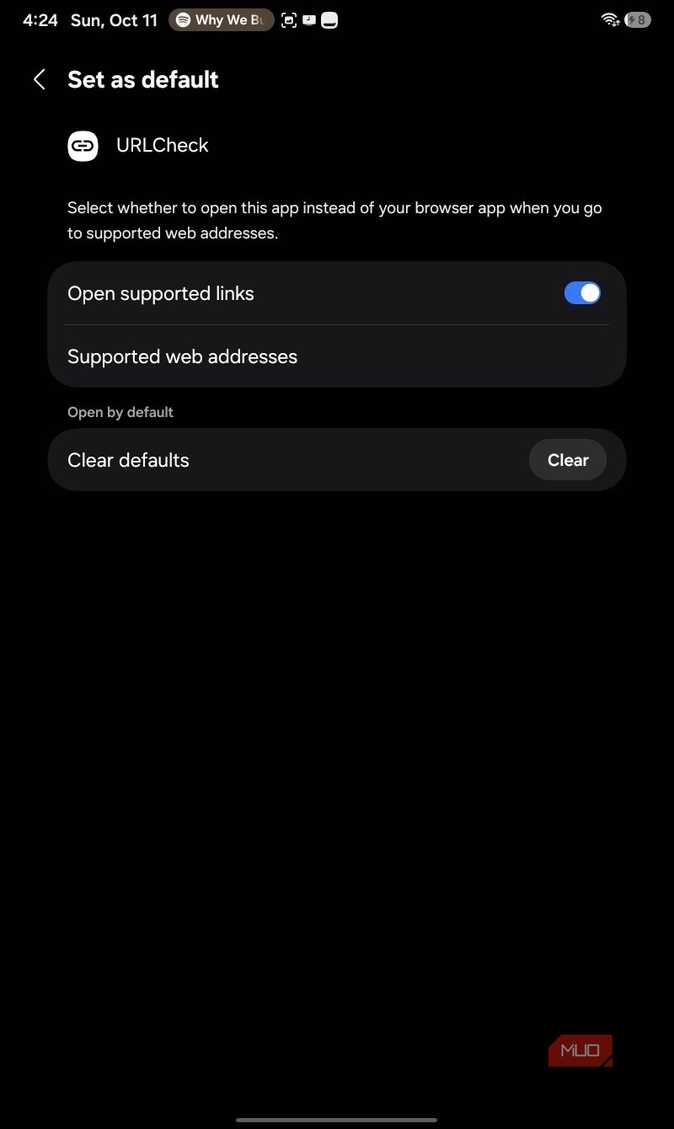
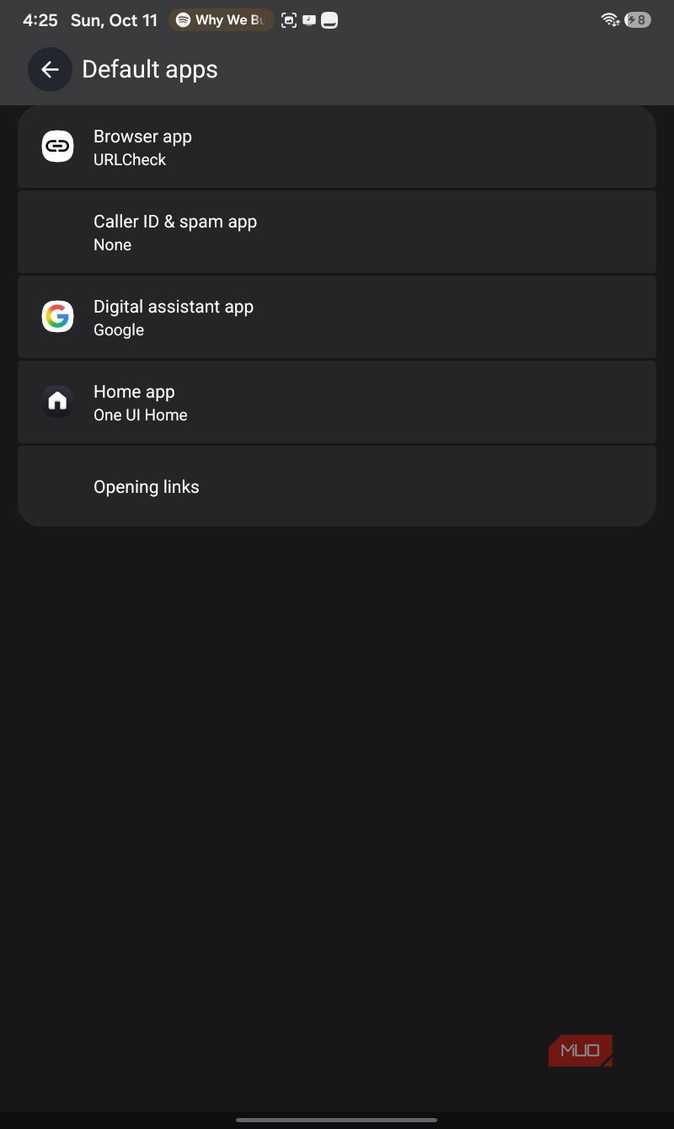
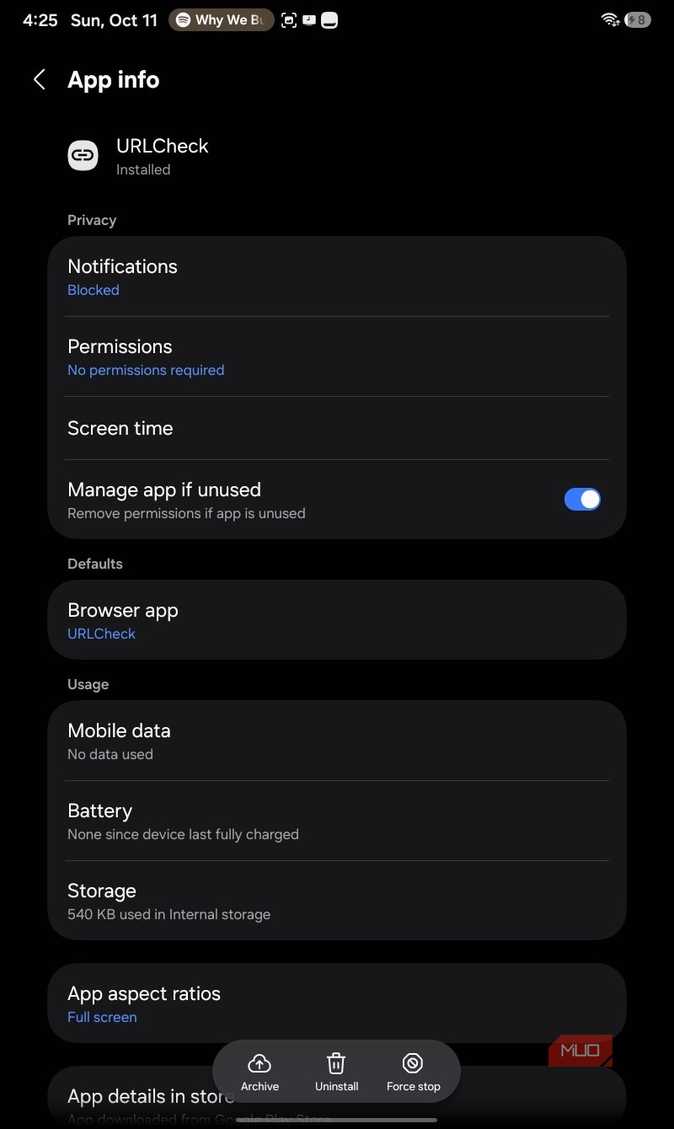
Программа распространяется с открытым исходным кодом и функционирует за счет интеграции в систему в качестве браузера по умолчанию. После назначения приложения системным обработчиком по умолчанию оно перехватывает любые внешние вызовы ссылок из других приложений, не позволяя им сразу передавать данные в Chrome или другой обозреватель.
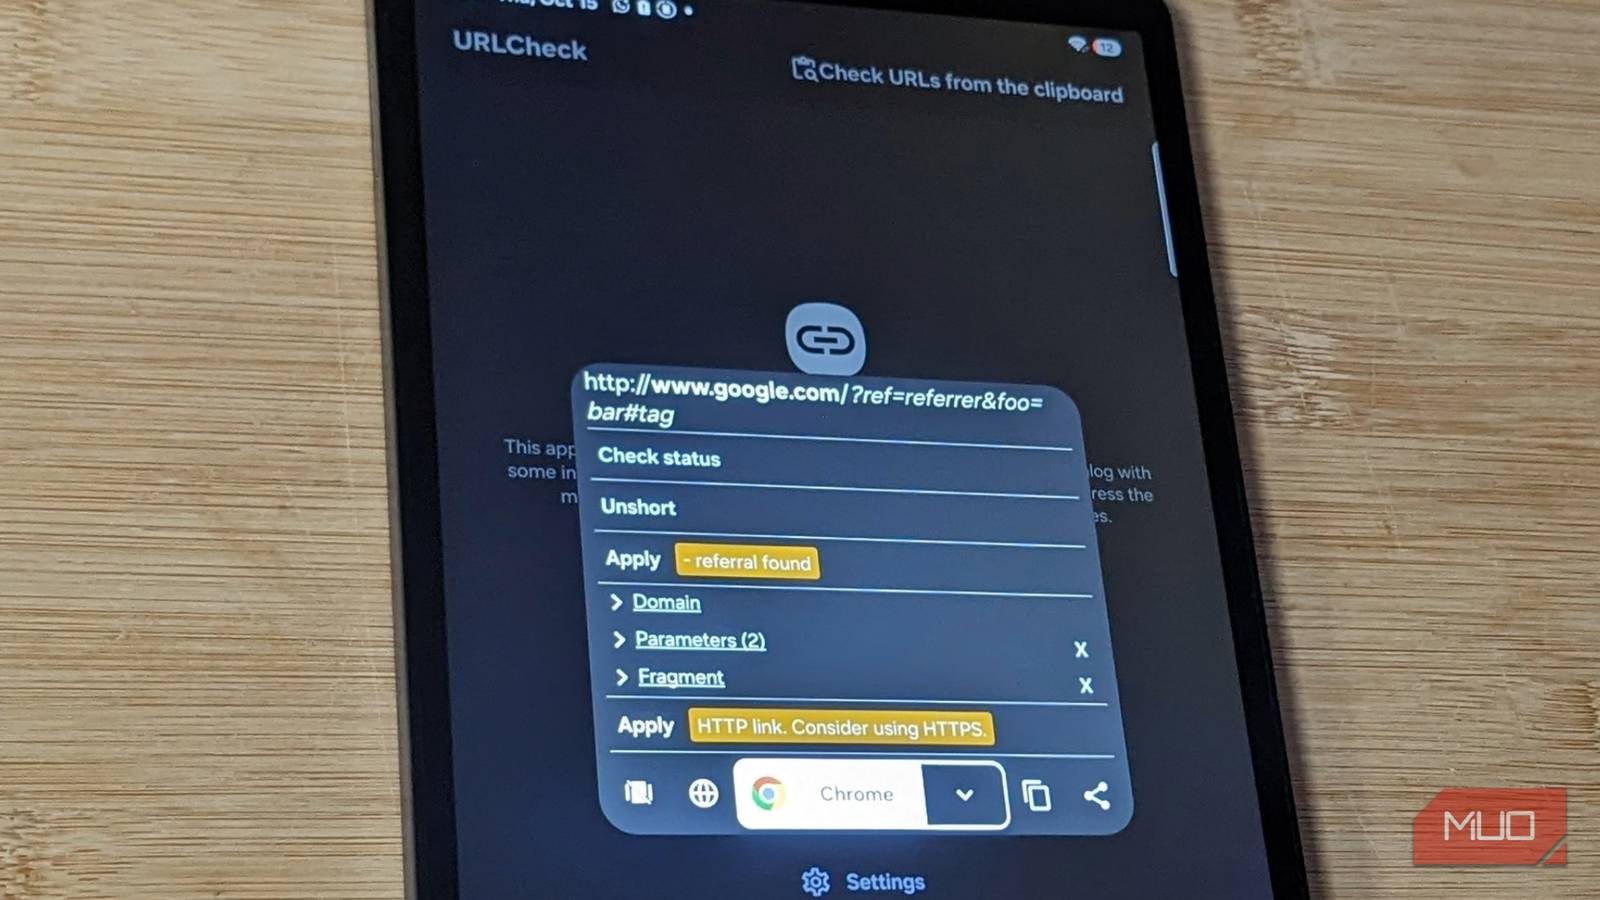
Политика конфиденциальности инструмента исключает автоматическую передачу данных в сеть: по умолчанию утилита работает локально на устройстве и не отправляет сетевых запросов без прямого указания пользователя. Интерфейс утилиты деконструирует поступающий адрес на составляющие:
- доменное имя верхнего и второго уровней;
- отдельные сегменты пути (path);
- параметры поискового запроса (query parameters);
- внутренние фрагменты страницы и якорные метки.
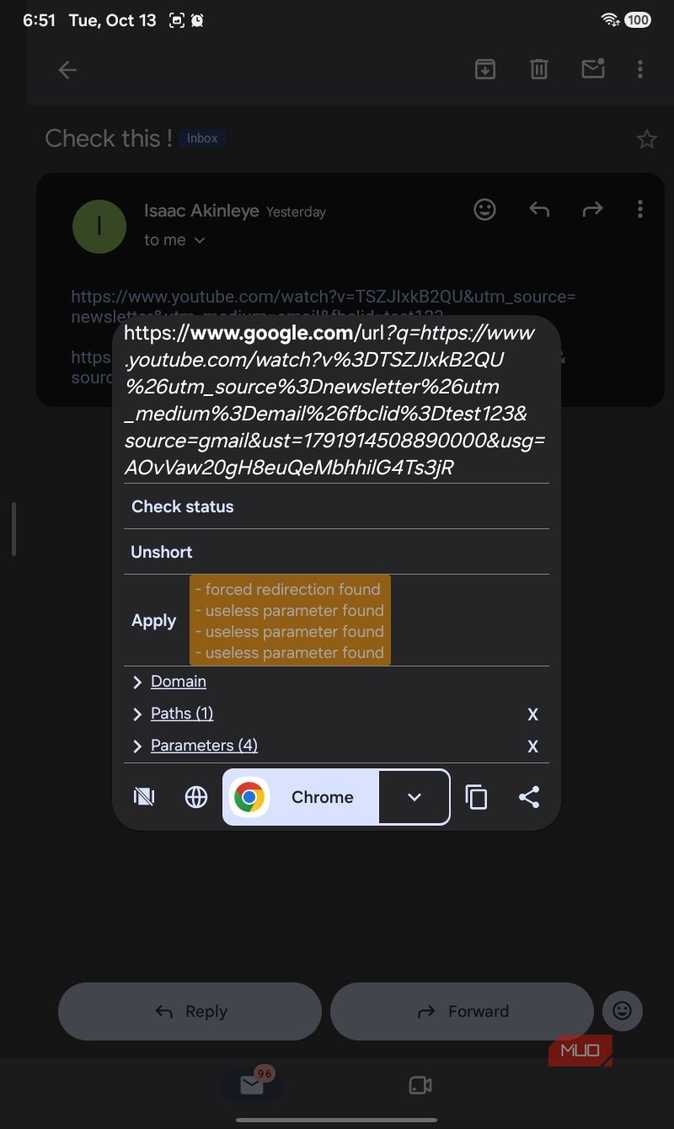
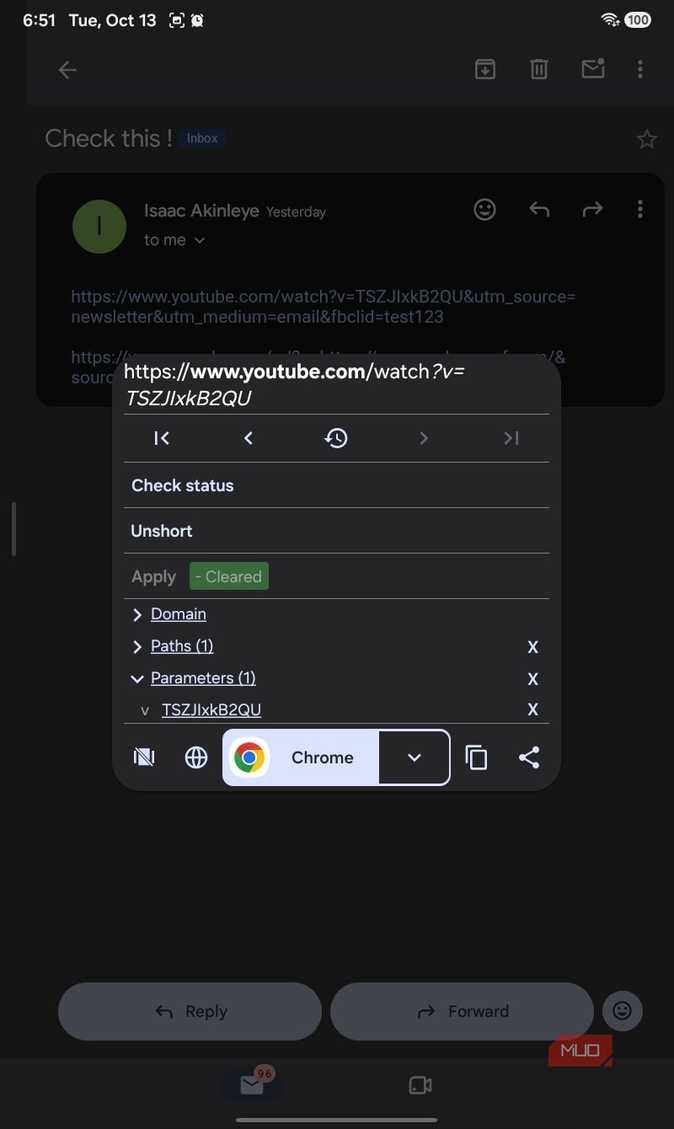
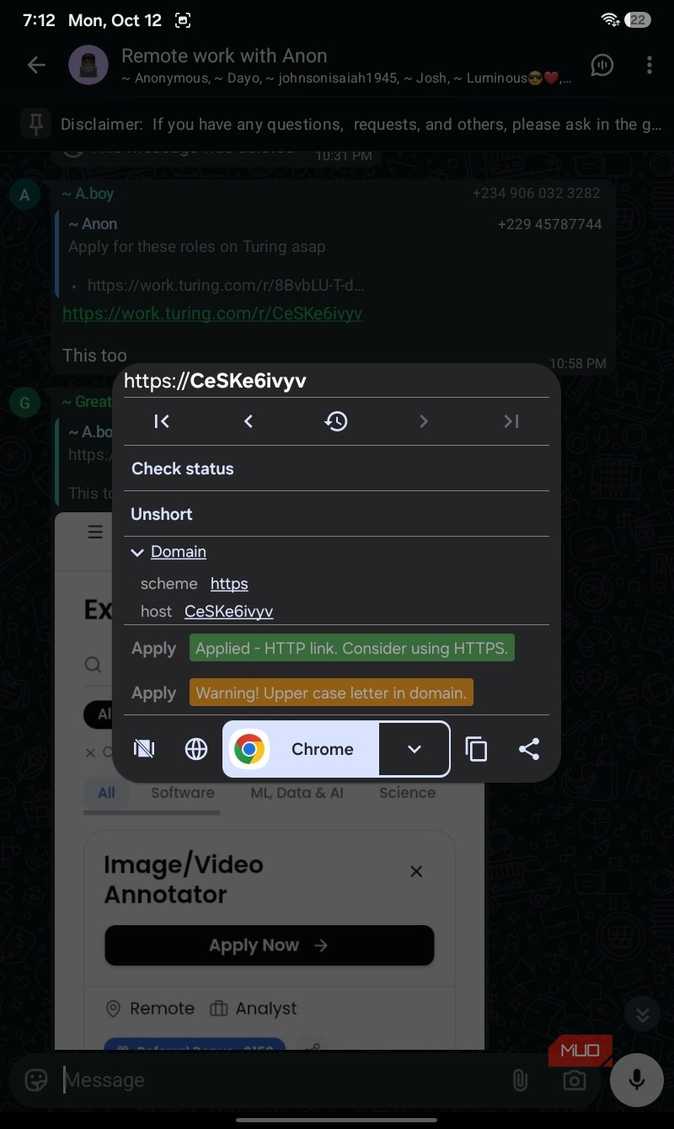
Обнаруженные сомнительные элементы или явные редиректы помечаются оранжевыми маркерами. Нажатие кнопки применения (Apply) автоматически исключает выявленный мусор, окрашивая статус в зеленый цвет. Для анализа конечной точки назначения предусмотрена функция Check status, которая отслеживает цепочку перенаправлений, а инструмент Unshort разворачивает короткие ссылки через публичный сервис unshorten.me. Дополнительно встроен селектор установленных браузеров, позволяющий отправлять очищенную ссылку сразу в режим инкогнито.
Что скрывают адреса в рассылках и мессенджерах
Опыт разбора реальных ссылок из повседневных источников наглядно демонстрирует масштаб внедрения трекеров. Обычные информационные дайджесты и письма содержат многоуровневые надстройки, предназначенные для профилирования аудитории.
В ходе практического анализа типичных ссылок выявляются следующие компоненты:
- почтовые перенаправления от Gmail и Google, упаковывающие целевой ресурс в промежуточный URL;
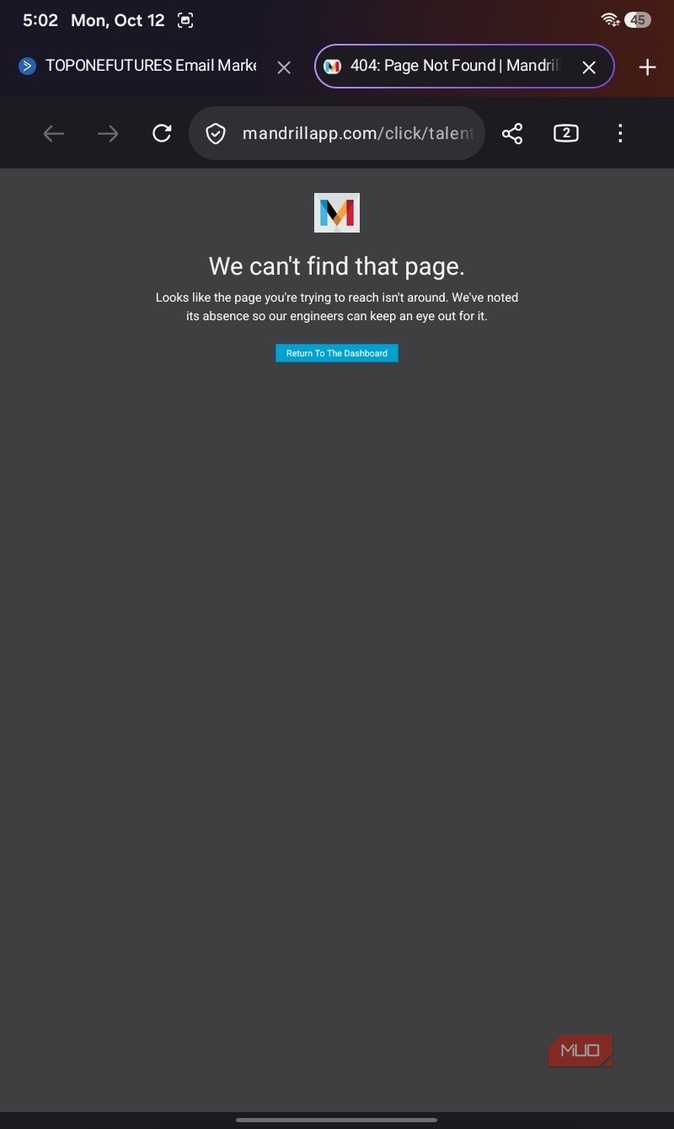
- маркетинговые трекеры почтовых платформ вроде Mandrill, перенаправляющие клик через промежуточный сервер кампании;
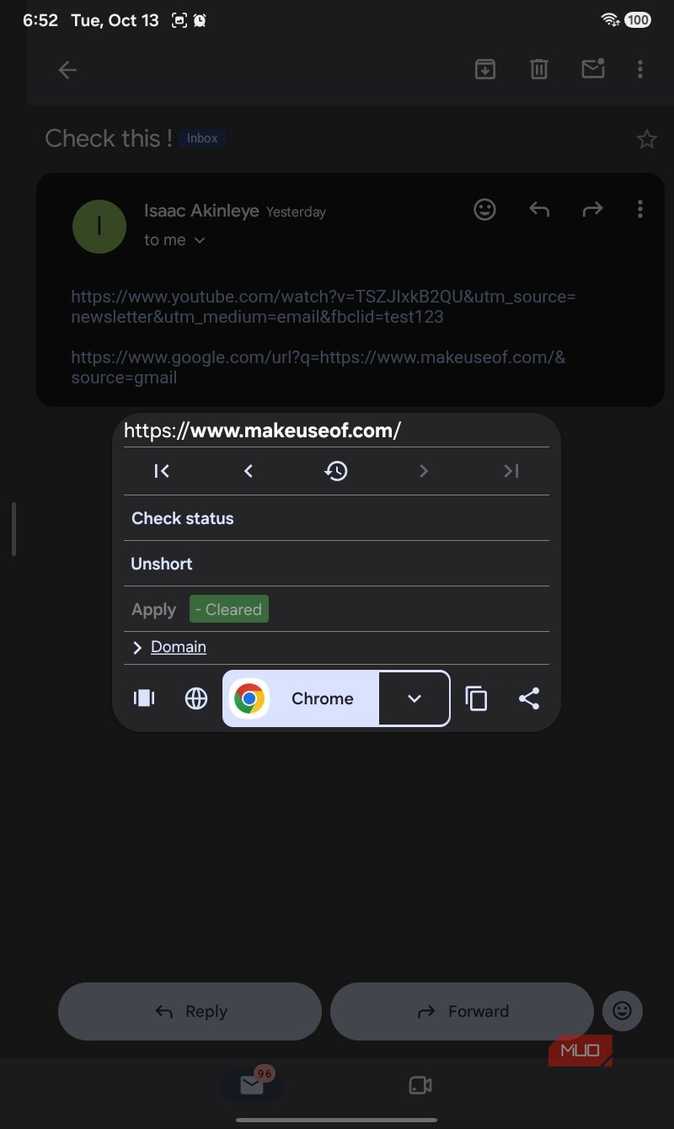
- параметры атрибуции и аналитики платформ, такие как ref_campaign, utm_source, utm_medium, utm_content и идентификаторы рекламных переходов вроде fbclid.
Хотя подобные параметры обычно не несут прямой угрозы заражения устройства вредоносным ПО, они фиксируют цифровой след пользователя и передают информацию о контексте взаимодействия со ссылкой сторонним сервисам.
Автоматическая очистка против ручного удаления сегментов
Главная практическая сложность работы со сложными адресами заключается в правильном определении назначения каждого отдельного параметра. В приложении предусмотрены два метода очистки: полуавтоматический по встроенным фильтрам и полностью ручной.
Эффективность встроенных фильтров
Автоматизированная очистка срабатывает предсказуемо и стабильно. При нажатии на ссылку, содержащую редирект Gmail, утилита выдает предупреждение о принудительном перенаправлении. Нажатие Apply срезает системную оболочку Google, после чего ссылка успешно открывает целевую страницу входа. Аналогично приложение обрабатывает ссылки на YouTube: алгоритм удаляет связку utm_source, utm_medium и метку fbclid без нарушения работоспособности видеоролика. Если ссылка подверглась двойному обертыванию, для полного удаления внешних слоев требуется нажать Apply последовательно два раза.
Риски ручного редактирования URL
Интерфейс утилиты оснащен кнопками удаления возле каждого отдельного элемента пути и каждого параметра запроса. Попытка вручную вырезать неизвестные значения часто приводит к отказу в загрузке целевой страницы:
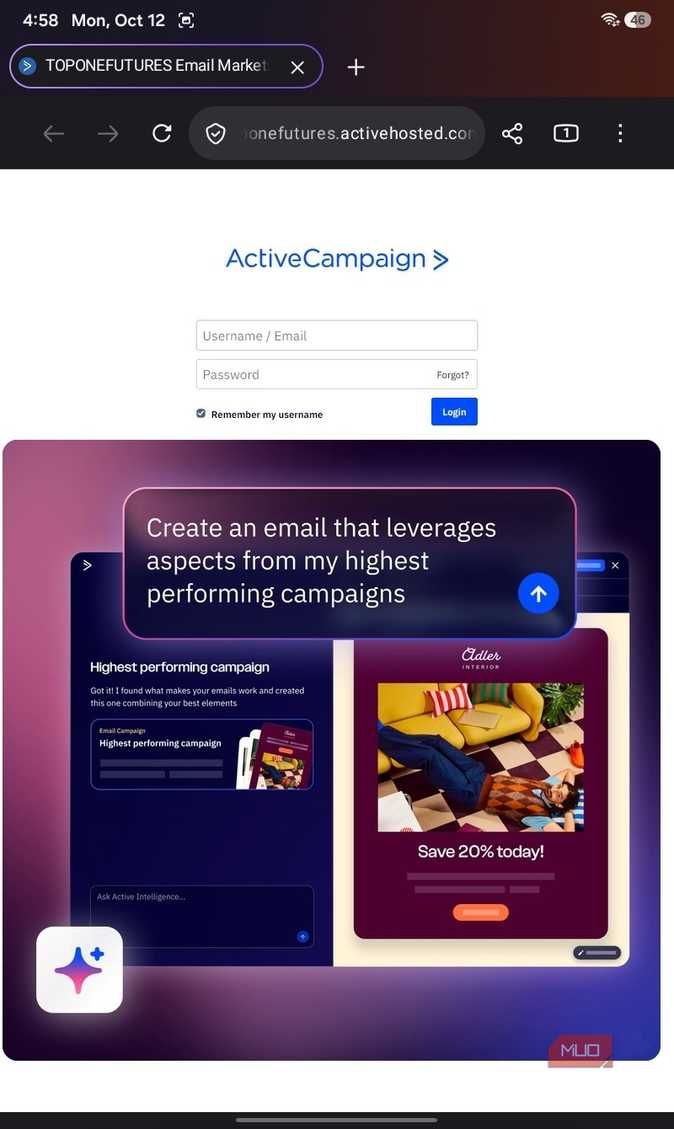
- удаление параметров маршрутизации в ссылке Top One Futures привело к перенаправлению на страницу авторизации сервиса ActiveCampaign вместо целевого промо-материала;
- ручная обрезка хвостовых сегментов пути в ссылке, проходящей через сервер Mandrill, вызвала ошибку 404;
- удаление казалось бы лишних параметров в рассылке Reddit привело к загрузке главной страницы ленты вместо конкретного поста обсуждения.
Причина этих сбоев в том, что внешне системные параметры внутренней маршрутизации веб-приложений неотличимы от аналитических трекеров. Ручное удаление компонентов превращается в метод проб и ошибок, тогда как встроенные правила фильтрации избавляют от отслеживания без риска сломать структуру запроса.
Ограничения и нюансы использования инструмента
Использование промежуточного экрана проверки меняет привычный сценарий навигации на смартфоне. Добавление промежуточного действия увеличивает время перехода к веб-странице, требуя подтверждения даже в тех случаях, когда ссылка не содержит посторонних параметров.
Кроме того, утилита имеет ряд естественных ограничений:
- инструмент не является антивирусным сканером и не оценивает степень опасности целевого сайта, фокусируясь только на структуре адреса;
- если ссылка изначально ведет на персональный домен отслеживания отправителя рассылки, базовый клик все равно будет зарегистрирован аналитикой;
- встроенный модуль разворачивания коротких адресов через unshorten.me срабатывает не со всеми типами сокращателей и трекинговых цепочек.
Несмотря на появление дополнительного шага перед запуском браузера, приложение дает пользователю прозрачный контроль над сетевыми переходами, позволяя заранее видеть реальную структуру открываемых адресов и блокировать передачу лишней телеметрии.
