
Мой блог
Altar-1: новый ИИ-инструмент для кибербезопасности от Aikido Security

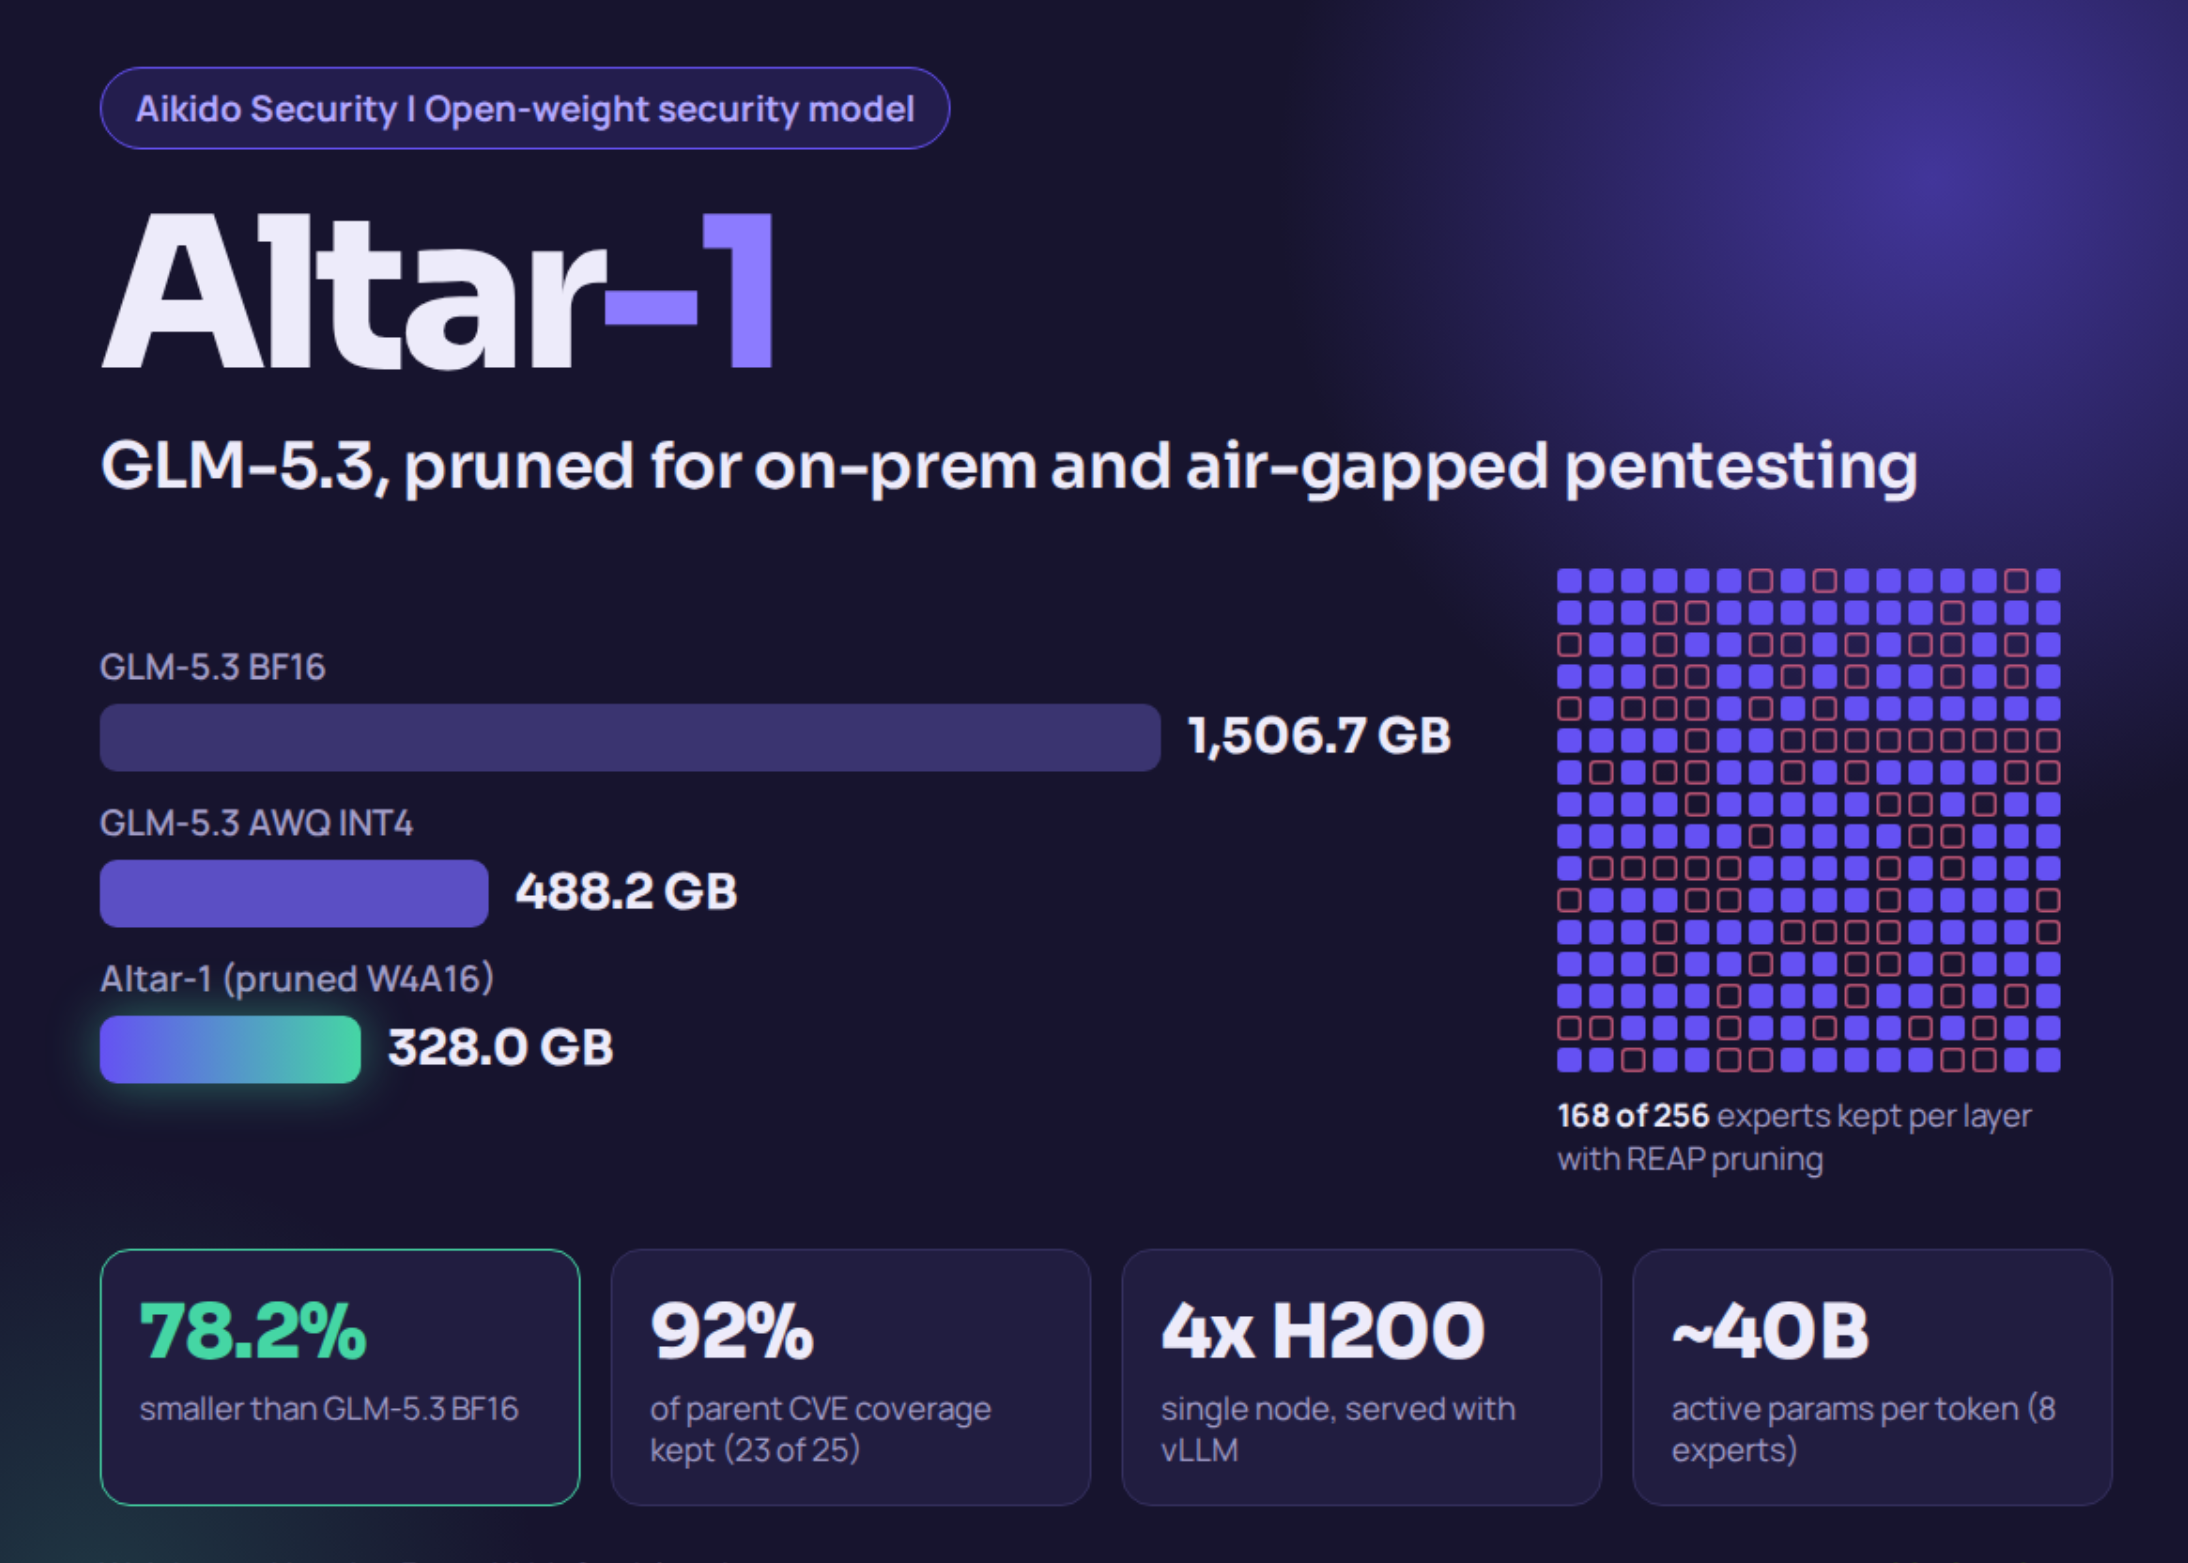
Компания Aikido Security представила Altar-1 — свою первую модель с открытыми весами, предназначенную для задач кибербезопасности. Этот инструмент базируется на архитектуре Z.AI GLM-5.3 и прошел глубокую оптимизацию для работы в автономных инфраструктурах, находящихся под полным контролем пользователя. Разработка стала технологическим ядром системы Aikido Machine, которая выполняет функции автономного пентестера для закрытых контуров и изолированных сетей.
Вопрос практического развертывания решен: веса модели уже доступны на Hugging Face. Для полноценного запуска Altar-1 требуется вычислительный узел на базе четырех графических ускорителей NVIDIA H200. Это решение позволяет компаниям использовать мощь современных нейросетей, не подвергая риску свои данные, информацию о безопасности и архитектурную документацию, так как модель работает локально, а не в облаке.
Проблема: изоляция контекста безопасности
Использование облачных «пограничных» (frontier) моделей неизбежно связано с передачей чувствительных данных сторонним провайдерам. Загрузка исходного кода, схем сетевой архитектуры и отчетов об уязвимостях во внешние API недопустима для банков, работающих под строгим контролем резидентности данных, или операторов критической инфраструктуры, чьи сети полностью отключены от интернета.
Модели с открытыми весами решают проблему приватности, но приносят с собой сложности внедрения. Современные архитектуры «смеси экспертов» (MoE) требуют хранения в памяти всех экспертов, даже если задача использует лишь малую их часть. В контексте кибербезопасности нагрузка возрастает: агенты должны удерживать в памяти длинные цепочки рассуждений, и кеш ключей-значений (KV cache) начинает конкурировать за видеопамять с весами самой модели.
Методология создания Altar-1
Исходная модель GLM-5.3 — это гигантская архитектура MoE с 753 миллиардами параметров. В ней каждый токен обрабатывается восемью экспертами из 256, что дает около 40 миллиардов активных параметров. Команда Aikido применила двухэтапный процесс сжатия.
Этапы оптимизации
На первом этапе была проведена квантование на основе чекпоинта GLM-5.3-AWQ-INT4. Веса экспертов переведены в 4-битный формат, а активации оставлены 16-битными (W4A16). Внимание (attention), плотные слои и выходная голова сохранили формат BF16. На втором этапе было выполнено прунинг экспертов с использованием технологии Cerebras REAP. Метод оценивает экспертов не только по частоте их вызова, но и по величине выходных сигналов. В итоге в модели осталось 168 экспертов из 256 (сокращение на 34,4%) без необходимости дообучения (retraining).
Результаты сжатия
Калибровка проводилась на данных пентест-инструментария, примерах кода и документации. Разработчики подчеркивают, что данные клиентов не использовались. Altar-1 демонстрирует высокую точность: при размере в 328 ГБ модель показывает расхождение по дивергенции Кульбака-Лейблера (KL divergence) на уровне 0.506 nats относительно эталонной BF16 версии. Объем модели удалось сократить на 78,2% по сравнению с исходником в формате BF16.
Бенчмарки и эффективность
Для оценки возможностей модели команда Aikido использовала собственный бенчмарк CVE, включающий 32 известные уязвимости в 30 различных репозиториях. В тестах Altar-1 показала средний recall на уровне 60,4%, что лишь незначительно уступает исходной неквантованной модели (65,6%).
Важно понимать специфику тестов: бенчмарк измеряет способность находить уже известные CVE в рамках отлаженного пайплайна. Он не оценивает возможности модели по поиску «слепых» уязвимостей или проверке эксплойтов. Тем не менее, Aikido сообщает, что на практике Altar-1 уже успешно выявила критическую уязвимость в ходе реального коммерческого пентеста.
Развертывание и лицензирование
Модель спроектирована под ускорители архитектуры Hopper. Объем в 328 ГБ позволяет на 4-х картах H200 выделить достаточно ресурсов под длинный контекст (128k) при работе с типичными производственными пакетами. Для запуска через vLLM достаточно команды, использующей Marlin MoE ядро.
Лицензия Altar-1 унаследована от GLM-5.3. Она разрешает коммерческое использование, изменение и распространение, однако крупные провайдеры (выручка >$10 млрд в год) обязаны пройти дополнительную проверку безопасности Z.AI. В ближайших планах разработчиков — тестирование еще более низкобитных форматов (например, EXL3) для экономии памяти и дальнейшее fine-tuning под специфические нужды безопасности.
Итоги
- Altar-1 — специализированная модель безопасности с открытыми весами, оптимизированная для локальной работы.
- Объем сокращен до 328 ГБ (экономия 78,2% от оригинала).
- Сохранено 92% покрытия уязвимостей при небольшом снижении recall.
- Развертывание возможно на 4x H200 через стандартный стек vLLM.
- Модель пригодна для использования в полностью изолированных от интернета сетях.
