
Мой блог
Атака BragJack: как вредоносные расширения взламывают ИИ-ассистентов в браузерах

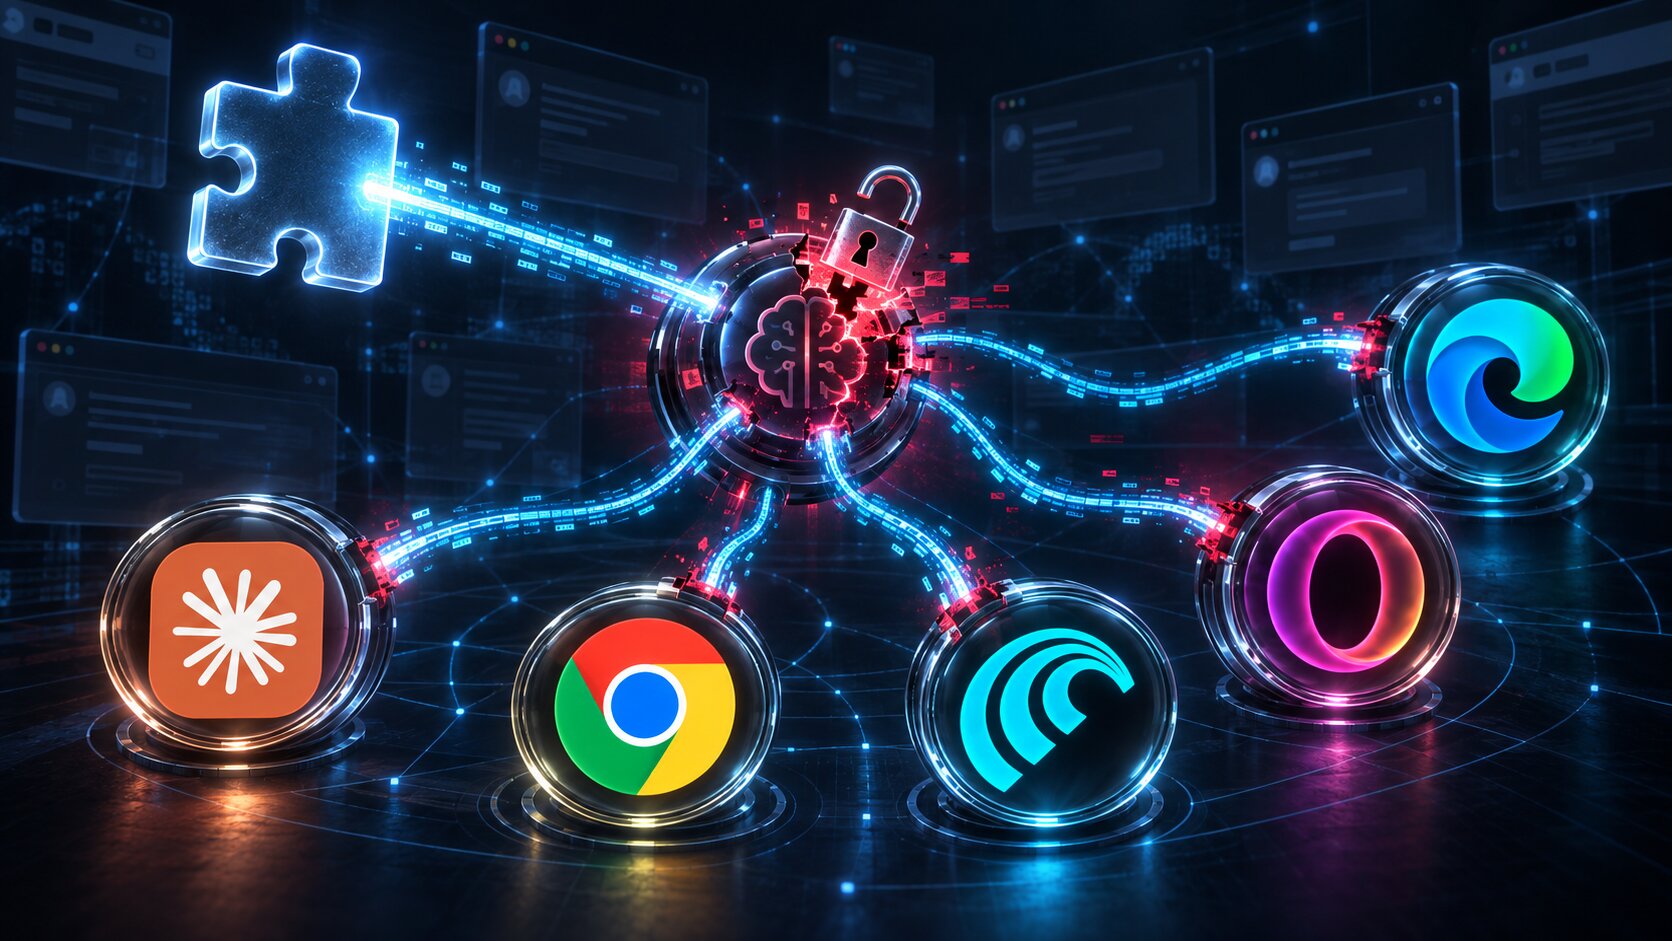
Специалист по информационной безопасности Гал Вейцман (Gal Weizman) из компании Forever Security продемонстрировал новую технику атак, способную полностью перехватывать контроль над ИИ-ассистентами, интегрированными в популярные веб-обозреватели. Для проведения взлома злоумышленнику достаточно использовать всего одно вредоносное браузерное расширение.
Метод, получивший название BragJack, был успешно протестирован в формате концепта (Proof-of-Concept) на пяти различных Chromium-браузерах и ИИ-помощниках: Google Chrome (с Gemini Live), Perplexity Comet, Microsoft Edge, Opera Neon, а также расширении Claude для Chrome от компании Anthropic.
Практическая ценность исследования была высоко оценена разработчиками ПО: за обнаруженные уязвимости Вейцман получил суммарно более 20 000 долларов США в рамках программ Bug Bounty (размер выплат от пяти вендоров составил от 600 до 7000 долларов), а самим брешам были присвоены два официальных идентификатора CVE.
Основным условием для реализации атаки является наличие уже установленного вредоносного расширения в браузерной системе жертвы. Как продемонстрировал исследователь, после установки плагина эксплойт способен срабатывать автоматически без какого-либо взаимодействия с пользователем. Расширение захватывает управление ИИ-агентом и злоупотребляет его широкими системными привилегиями, считывая конфиденциальные данные или совершая активные действия от имени владельца устройства.
На сегодняшний день компании Google и Microsoft уже выпустили соответствующие патчи, полностью устранившие присвоенные им уязвимости.
Эксплуатация доверенных компонентов браузера
Вектор BragJack опирается на фундаментальные особенности того, как современные ИИ-помощники встраиваются в архитектуру веб-обозревателей и получают полномочия уровня самого браузера. В своей аналитической работе Вейцман условно разделяет подобные системы на «мозг» и «тело».
Роль «мозга» выполняет сама языковая модель — она обрабатывает входящие инструкции и принимает решения о дальнейших шагах. В качестве «тела» выступает высокопривилегированный компонент браузера, который воплощает решения модели в реальные действия: открывает и считывает вкладки, анализирует контент на страницах, делает снимки экрана и взаимодействует с интерактивными элементами сайтов.
Главная проблема заключается в том, что обычные браузерные расширения имеют возможность манипулировать веб-трафиком и содержимым страниц, которым эти доверенные компоненты безоговорочно доверяют. Для проведения атак на все пять систем Вейцман применил одно и то же базовое расширение, задействовав штатный механизм Chromium под названием declarativeNetRequest (DNR). Данный функционал предназначен для модификации сетевых запросов, позволяя изменять заголовки ответов и перенаправлять сетевые ресурсы.
При исследовании Google Chrome выяснилось, что хотя обычные расширения заблокированы от прямого доступа к внутреннему привилегированному компоненту chrome://glic и не могут внедрять скрипты на домен Gemini, правила DNR дают возможность перехватывать запросы встроенного веб-приложения Gemini. Путем ослабления защитных заголовков и подмены JavaScript-ресурса исследователю удалось выполнить сторонний код прямо в контексте Gemini. Это позволило напрямую связаться с привилегированным ИИ-модулем Chrome в обход стандартных процедур проверки.
В результате полученный доступ давал возможность читать локальные файлы на диске, просматривать веб-содержимое, делать скриншоты и потенциально обращаться к веб-камере и микрофону пользователя. По итогам отчета Google присвоила выявленной проблеме статус CVE-2026-0628 и выплатила исследователю вознаграждение в размере 7000 долларов.
От чтения данных к полному контролю над ИИ-агентами
В случае с автономными ИИ-браузерами (agentic browsers), такими как Perplexity Comet и Opera Neon, угроза становится еще более серьезной. В отличие от простых ассистентов, их агенты способны не просто считывать данные, но и самостоятельно совершать полноценные действия на веб-ресурсах.
В ходе анализа Perplexity Comet Вейцман установил, что встроенный ИИ-агент браузера доверяет ряду доменов компании Perplexity, включая тестовый домен, не обладавший аналогичным уровнем защиты, как основной портал perplexity.ai. Используя механизмы DNR для отмены перенаправления на этот домен, исследователь успешно загрузил его и внедрил скрипт содержимого (content script), способный отдавать команды ИИ-агенту.
Это открыло полный доступ к истории посещений, снимкам экрана, локальным файлам и возможности отправки произвольных команд ИИ-ассистенту. В качестве демонстрации Вейцман заставил агента автоматически перейти в сервис Perplexity, составить краткое содержание писем из электронной почты жертвы и отправить полученный отчет на сторонний адрес электронной почты.
В браузер Microsoft Edge была заложена более сложная логика защиты. Инженеры Microsoft разделили работу ИИ-агента на два режима: «Think» (анализ) и «Do» (действие), чтобы предотвратить одновременный прием произвольных команд и их немедленное исполнение. Тем не менее, Вейцману удалось обнаружить состояние гонки (race condition): при принудительной отправке промпта ограничение кратковременно снимается, а функция выполнения действий успевает активироваться до того, как агент проверит свой текущий статус. Данная уязвимость получила идентификатор CVE-2026-55945.
Схожие бреши были продемонстрированы в Opera Neon и в плагине Claude для Chrome (несмотря на то, что Claude представляет собой отдельное расширение, а не самостоятельный браузер).
Здесь стоит напомнить историю уязвимостей этого плагина. Ранее в этом году в рамках работы в Manifold Security автор отчета сообщал о связанной бреши в Claude для Chrome: встроенные ИИ-сценарии запускались по синтетическим кликам без проверки того, были ли они вызваны действиями реального пользователя. Интересно, что проблемный код оставался воспроизводимым даже спустя восемь обновлений. Это исследование последовало за раскрытием уязвимости ClaudeBleed компанией LayerX в апреле, где Claude для Chrome безоговорочно доверял источнику claude.ai без проверки конкретного скрипта, инициировавшего процесс.
Метод «Prompt Forcing» и новые риски для защиты
Технику, применяемую для захвата управления ИИ-агентами, Гал Вейцман охарактеризовал как Prompt Forcing (принудительное внедрение промпта).
В отличие от классического инъектирования промпта (Prompt Injection), при котором атакующий пытается спрятать вредоносные инструкции внутри контента, уже обрабатываемого нейросетью, Prompt Forcing позволяет полностью передать агенту готовый промпт со всеми последующими командами. После этого ИИ-ассистент самостоятельно транслирует полученные указания в легитимные действия в браузере, задействуя свои системные привилегии.
Для средств защиты конечных точек (Endpoint Defense) такой подход создает принципиальную сложность. Итоговые вредоносные действия выполняются не классическим зловредным кодом или вирусом, а полностью легитимной программой, которой удаленно манипулируют через предоставленный интерфейс.
Атаки BragJack наглядно подсвечивают проблему системного характера по мере того, как веб-обозреватели и прикладной софт получают все более продвинутые функции ИИ-автоматизации. Скомпрометированное расширение, которое в традиционных условиях имело бы доступ лишь к содержимому открытых страниц, из-за особенностей архитектуры превращается в мостик к локальным файлам пользователя, его личным данным и возможности выполнять любые операции от его имени.
Чтобы обезопасить себя от подобных угроз, пользователям необходимо своевременно обновлять свои браузеры, оперативно удалять незнакомые или неиспользуемые расширения и критически относиться к запросам разрешений вида «чтение и изменение всех ваших данных на всех сайтах».
Для технических специалистов Вейцман выложил в открытый доступ подробный технический разбор всех пяти векторов атак.

Построение защиты от атак с применением ИИ
Эволюция угроз с использованием искусственного интеллекта требует пересмотра классических подходов к кибербезопасности. Эксперты отрасли, включая Микко Хюппонен (Mikko Hyppönen) и руководителей по безопасности из организаций NFL, CHANEL и Atlassian, активно обсуждают изменения в ландшафте угроз на фоне роста скоростей атак. Главным выводом становится необходимость отказа от устаревших ручных методик защиты в пользу автоматизированных систем проверки и принятия решений на машинно-ориентированных скоростях.
Источник: www.bleepingcomputer.com
