
Мой блог
BeyondTrust устранила уязвимость нулевого дня CVE-2026-102764 в Remote Support

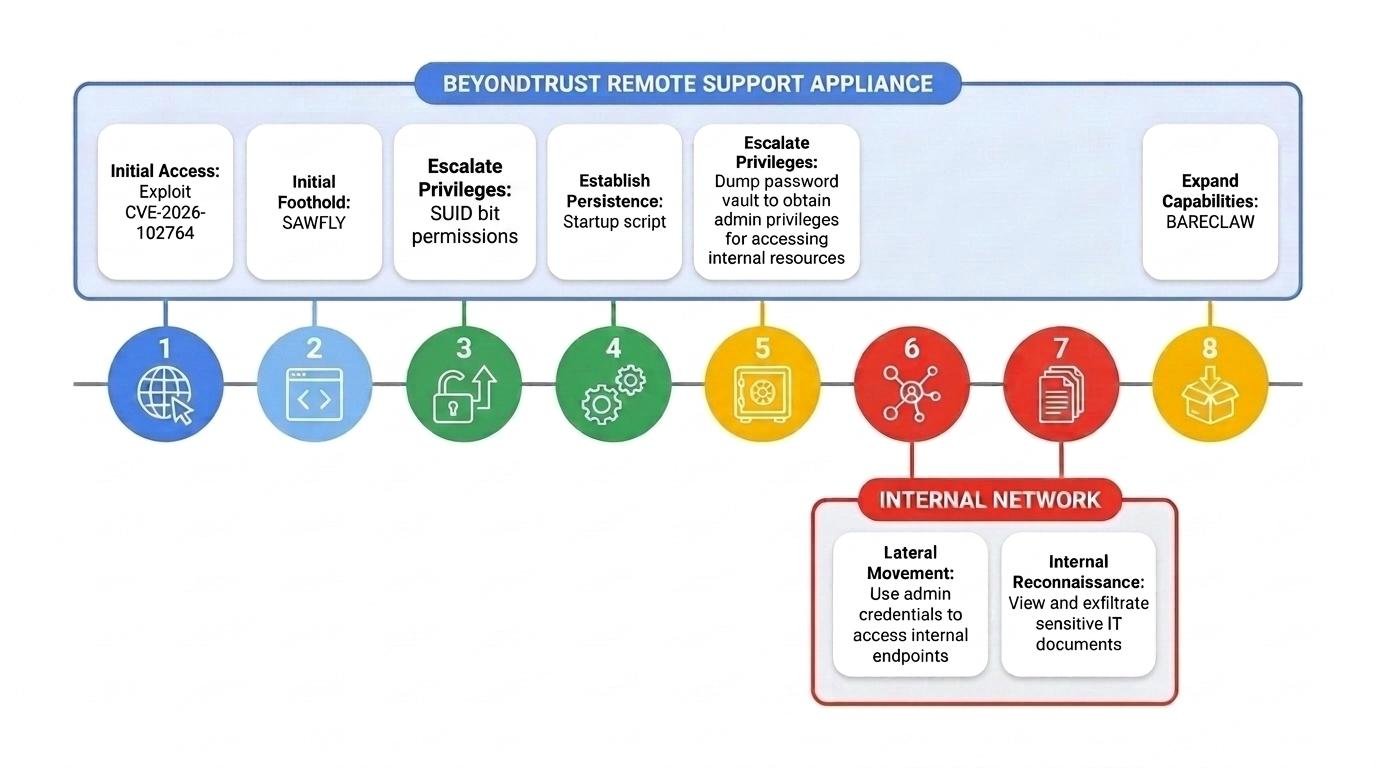
Разработчик решений для идентификации и контроля доступа BeyondTrust выпустил обновления безопасности для ликвидации уязвимости нулевого дня, применяемой в целевых кибератаках с конца лета. Выявленная критическая уязвимость в BeyondTrust Remote Support позволяет удалённым злоумышленникам обходить механизмы проверки подлинности и выполнять файловые операции на уязвимых серверах.
Проблема затрагивает корпоративную платформу Remote Support (RS), которую службы IT-поддержки и системные администраторы используют для дистанционного устранения неполадок и администрирования внутренних систем. Под угрозой оказались все установки RS версии 26.2.3 и более ранних выпусков.
Особенности проблемы и процесс установки обновлений
Уязвимости присвоен идентификатор CVE-2026-102764. С её помощью неавторизованный удалённый атакующий получает возможность обойти аутентификацию и осуществлять манипуляции с файлами на сервере. Компания BeyondTrust выпустила исправления для клиентов SaaS-версий продуктов Remote Support и Privileged Remote Access 8 октября. В то же время владельцам автономных (self-hosted) серверов необходимо установить обновления вручную, если в их инфраструктуре отключено автоматическое получение патчей.
Детализация атаки группировки Armory Castle
Согласно данным специалистов Mandiant и Google Threat Intelligence Group (GTIG), за атаками стоит кибершпионская группа, отслеживаемая под именем Armory Castle (ранее UNC5221), также известная в классификации CrowdStrike как Warp Panda. Исследователи выяснили, что хакеры начали применять брешь до её публичного раскрытия для первоначального проникновения в периметр организаций.
После первичного доступа через обход аутентификации на уязвимом шлюзе злоумышленники повышали свои права до уровня root, задействовав механизмы Set User ID (SUID). Затем в систему внедрялся веб-шелл Sawfly и инструмент туннелирования Bareclaw. Для предотвращения обнаружения хакеры зачищали системные журналы, после чего предпринимали попытки горизонтального перемещения по локальной сети с помощью скомпрометированных учётных данных администраторов.
Аналитики Mandiant подчёркивают, что получение контроля уровня root над шлюзом даёт атакующим доступ ко всем учётным данным, которые хранятся или передаются через устройство. Кроме того, это позволяет изменять конфигурационные файлы, сохраняющие свои настройки даже после перезагрузки или сброса параметров сервера. Любое устройство, доступное из интернета во время проведения атак, рекомендуется считать потенциально скомпрометированным до проведения полного аудита безопасности.
По данным сервиса мониторинга Shadowserver, в сети находится более 1400 подключённых к интернету серверов BeyondTrust Remote Support. Точное количество среди них защищённых узлов или специализированных ловушек (honeypot) не уточняется.
Тактика кибершпионажа и угроза массовых эксплойтов
Группировка Armory Castle известна постоянным поиском и эксплуатацией уязвимостей нулевого дня в сетевом оборудовании и периферийных шлюзах. Ранее эта же группа атаковала контроллеры Citrix NetScaler (CVE-2023-4966), а также устройства Ivanti Connect Secure (CVE-2023-46805, CVE-2024-21887 и CVE-2025-0282).
По данным компании Volexity, в начале 2024 года хакеры из UNC5221 задействовали комбинацию уязвимостей в Ivanti для внедрения веб-шелла GiftedVisitor более чем на 2100 устройствах по всему миру. Эксперты Mandiant предупреждают, что после публикации сведений об уязвимости CVE-2026-102764 группировка может перейти от точечного шпионажа к ведению массовых автоматизированных атак с целью заразить максимум систем до установки патчей администраторами.
Исторический контекст и предыдущие инциденты BeyondTrust
Подобные инциденты происходят с инфраструктурой BeyondTrust не в первый раз. Ранее злоумышленники активно использовали критическую уязвимость удалённого выполнения кода CVE-2026-1731 в решениях Remote Support и Privileged Remote Access для создания каналов WebSocket и развёртывания программ-вымогателей.
Кроме того, связанная с Китаем группировка Silk Typhoon задействовала две уязвимости нулевого дня (CVE-2024-12356 и CVE-2024-12686) для взлома систем BeyondTrust и похищения ключа API. Это позволило скомпрометировать 17 облачных инстансов Remote Support, в том числе системы Министерства финансов США, Управления по контролю за иностранными активами (OFAC) и Комитета по иностранным инвестициям в США (CFIUS).
Продукция BeyondTrust широко распространена в корпоративном секторе: услугами компании пользуются свыше 20 000 организаций по всему миру, включая госучреждения и 75% компаний из списка Fortune 100.
Эффективность средств защиты при наличии легитимных учетных данных
Данные отчёта Blue Report 2026, полученные на основе 338 миллионов симуляций атак в реальных инфраструктурах клиентов, показывают существенное снижение эффективности защитных систем после компрометации учётных записей.
Общие показатели предотвращения угроз часто не отражают реальную картину после получения злоумышленниками первичного доступа. В случае использования хакерами валидных учётных данных автоматизированные средства защиты способны заблокировать только 37% их дальнейших действий.
