
Мой блог
Тренды теневого рынка киберугроз 2026: ИИ-агенты, блокчейн и кризис доверия

Современный ландшафт цифровой безопасности в 2026 году претерпевает значительные изменения под влиянием новых инструментов автоматизации. Анализ активности злоумышленников в первой половине года показывает, что ключевые технологические тренды киберпреступной среды смещаются в сторону внедрения искусственного интеллекта в рабочие процессы атак и использования децентрализованных сетей для управления вредоносным ПО.
Исследование базируется на мониторинге закрытых площадок, специализированных форумов и анализе утечек данных, ставших доступными за последние шесть месяцев. Наблюдается переход от простого упоминания нейросетей в маркетинговых целях к созданию полноценных ИИ-агентов, способных самостоятельно выполнять сложные задачи по управлению скомпрометированными устройствами и анализу похищенной информации.
Развитие ИИ в инструментарии злоумышленников
Искусственный интеллект перестал быть темой только для обсуждений и начал интегрироваться в конкретные образцы вредоносного программного обеспечения (ВПО). Однако на теневом рынке по-прежнему сохраняется разделение между реальными инновациями и маркетинговыми уловками. Многие разработчики добавляют аббревиатуру «ИИ» к названию своих продуктов лишь для привлечения внимания покупателей, хотя функциональность программ остается на уровне классических алгоритмов.
Маркетинг против реальных технологий
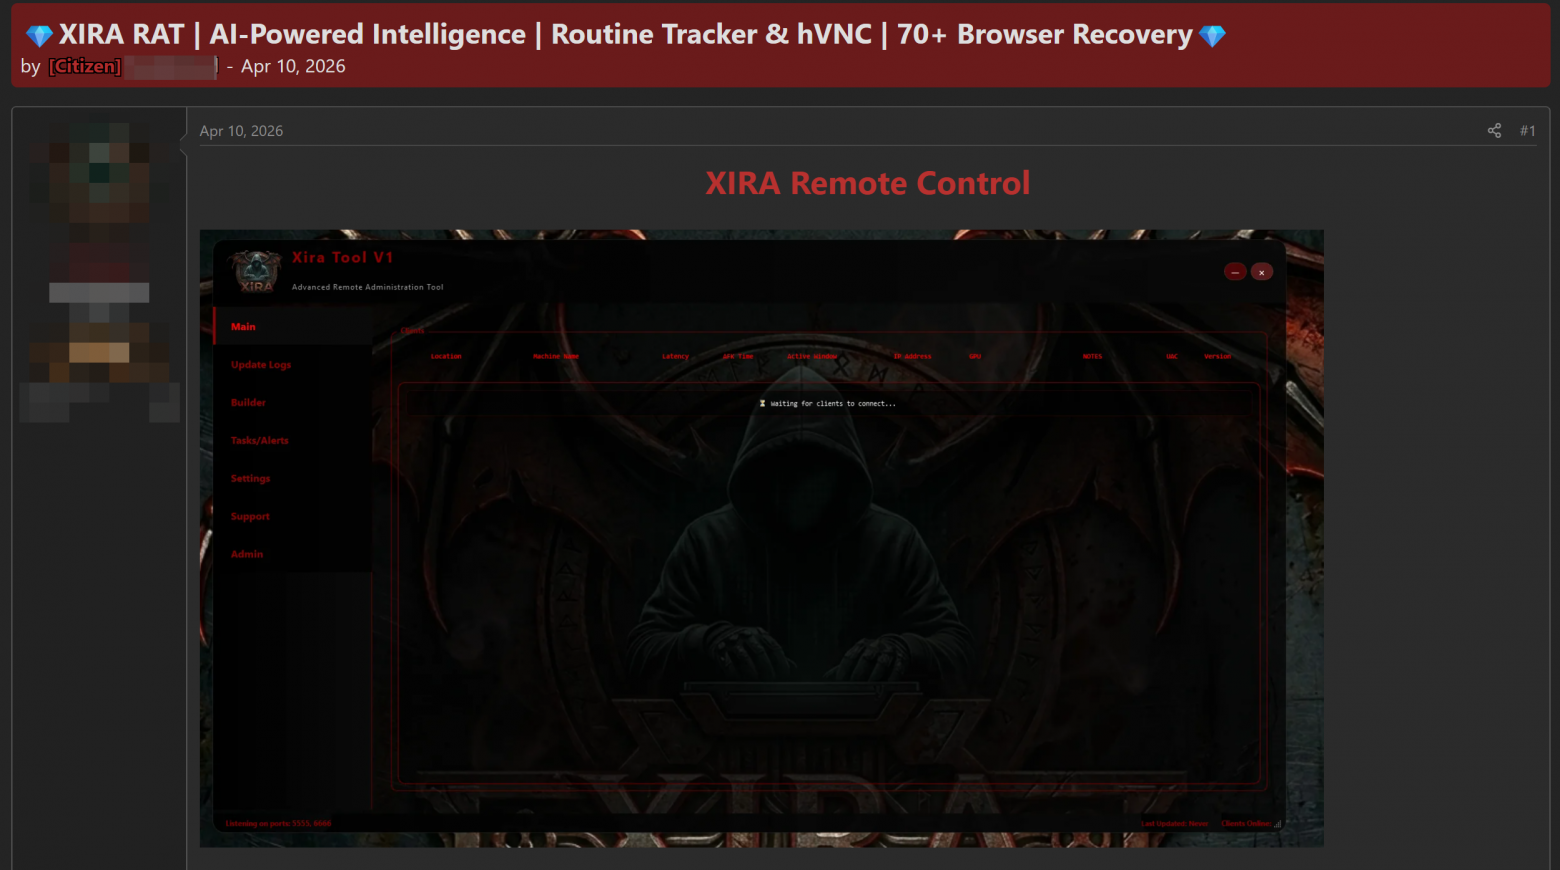
Примером подобного подхода в материале назван троян удаленного доступа XIRA RAT, появившийся весной 2026 года. Его создатели заявляют о наличии функций ИИ для анализа активности пользователя и поиска медиафайлов. На практике же автоматическое выделение чувствительных данных при фиксации нажатий клавиш или сканирование диска по расширениям файлов легко реализуются стандартными методами без применения нейросетей. XIRA RAT позиционируется как универсальный инструмент «всё в одном», объединяющий функции стилера, майнера и DDoS-бота, что ориентировано на массовый сегмент рынка.
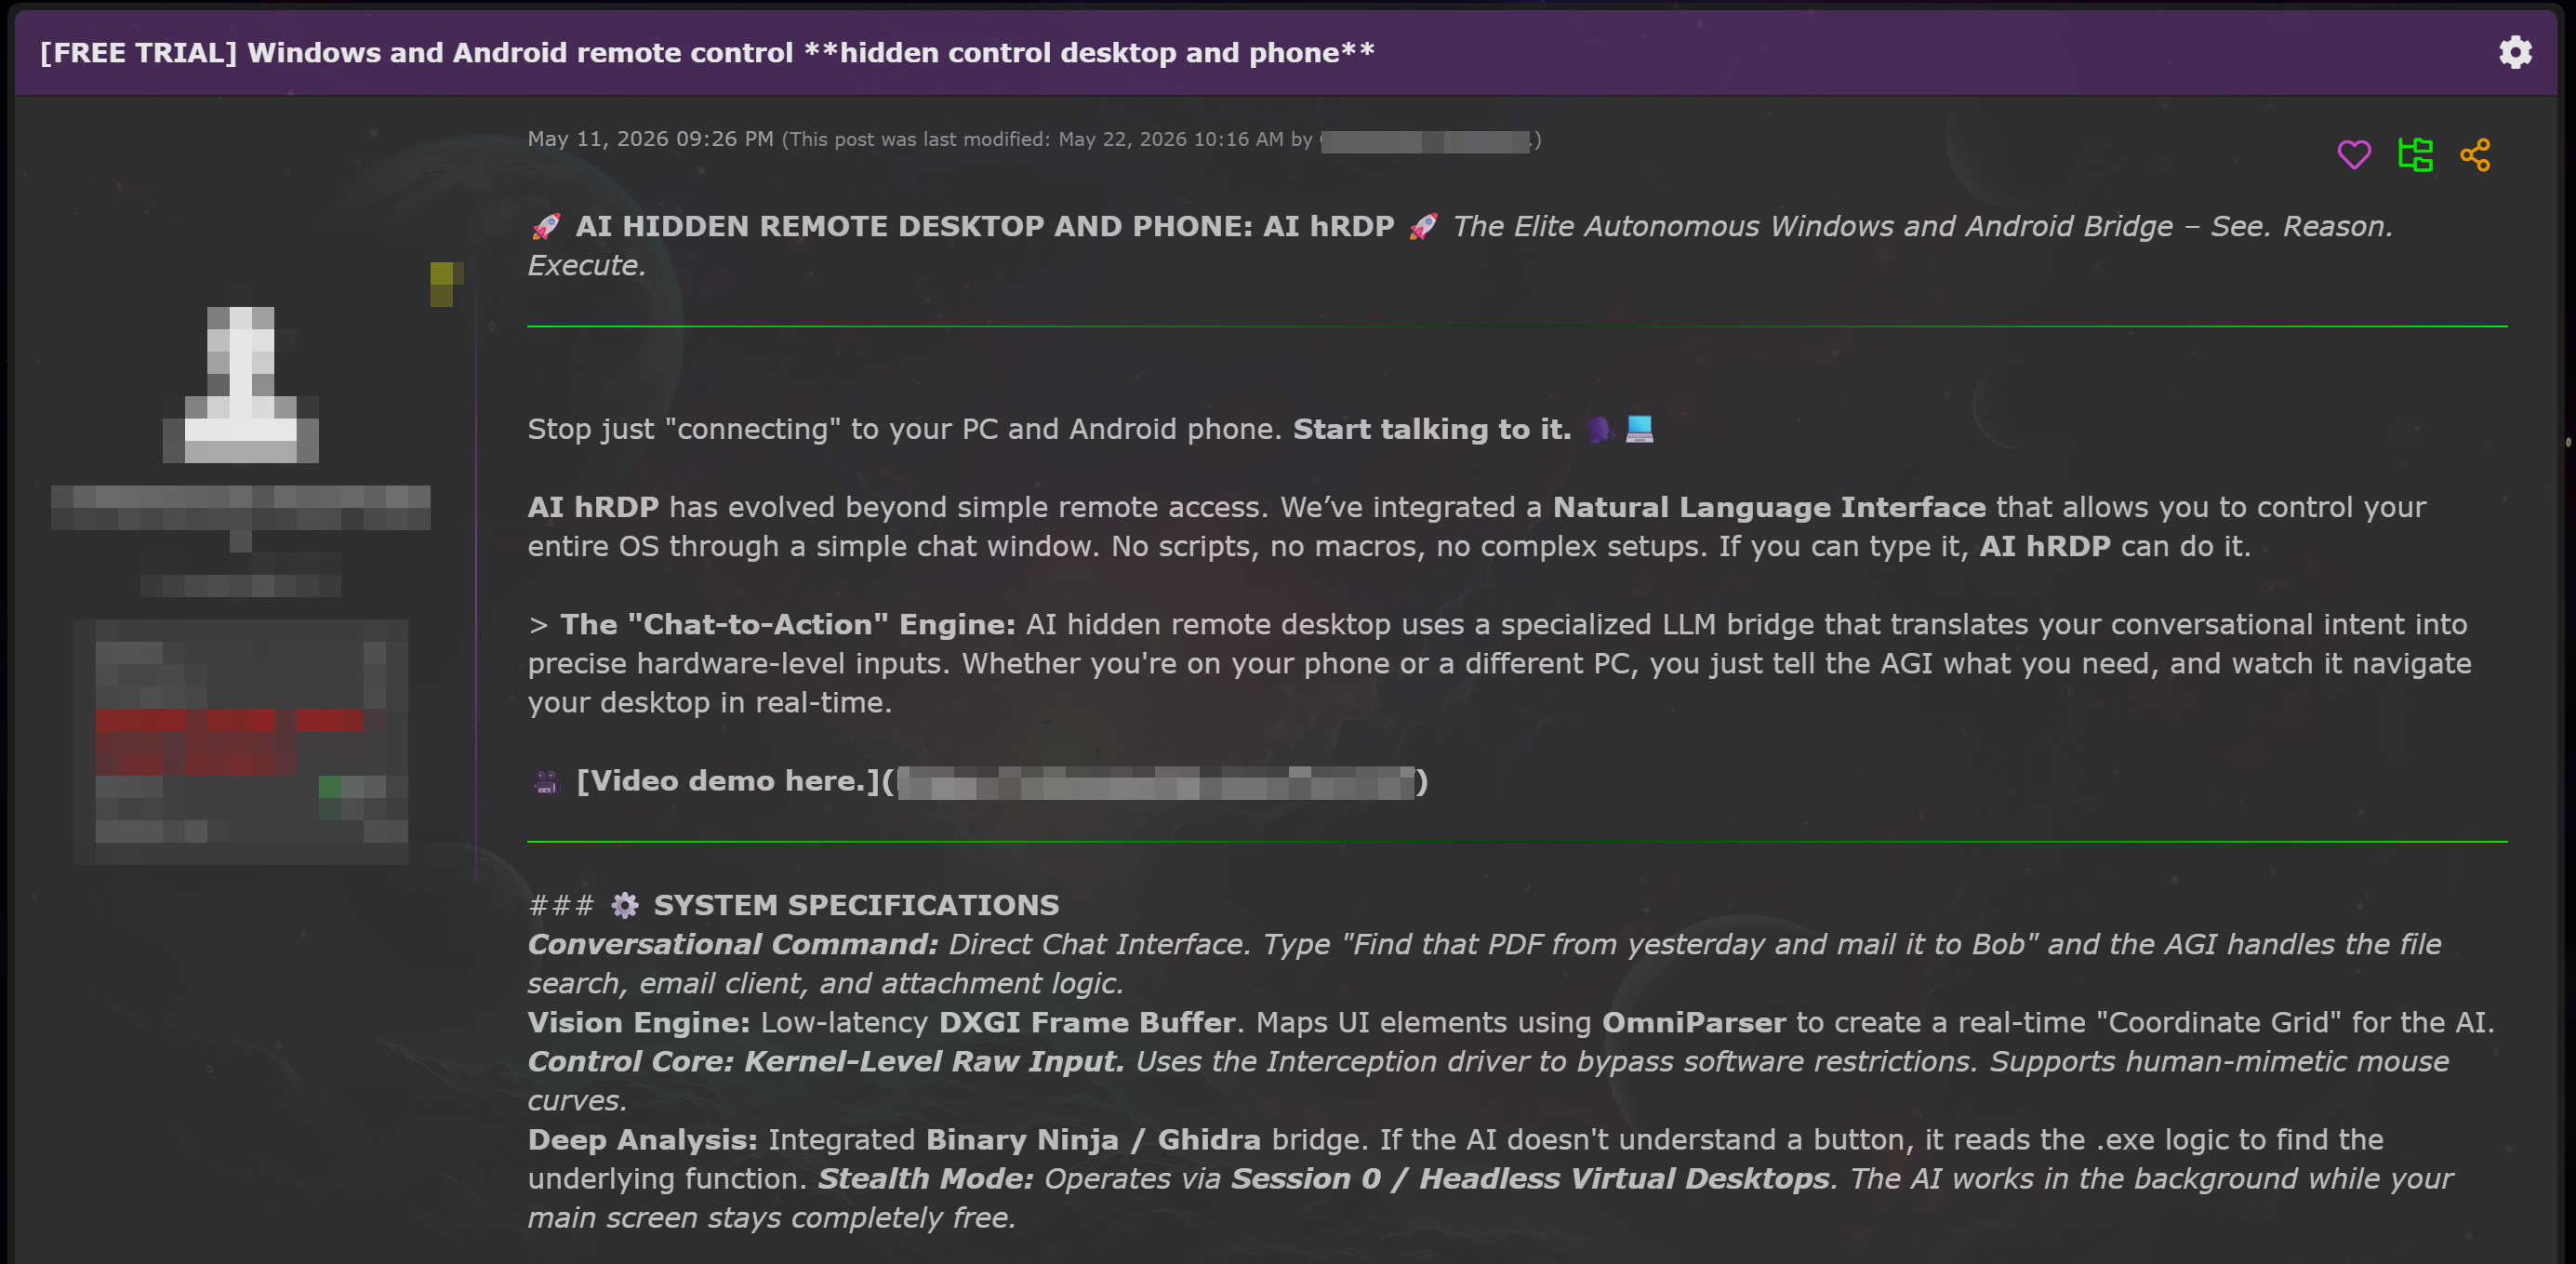
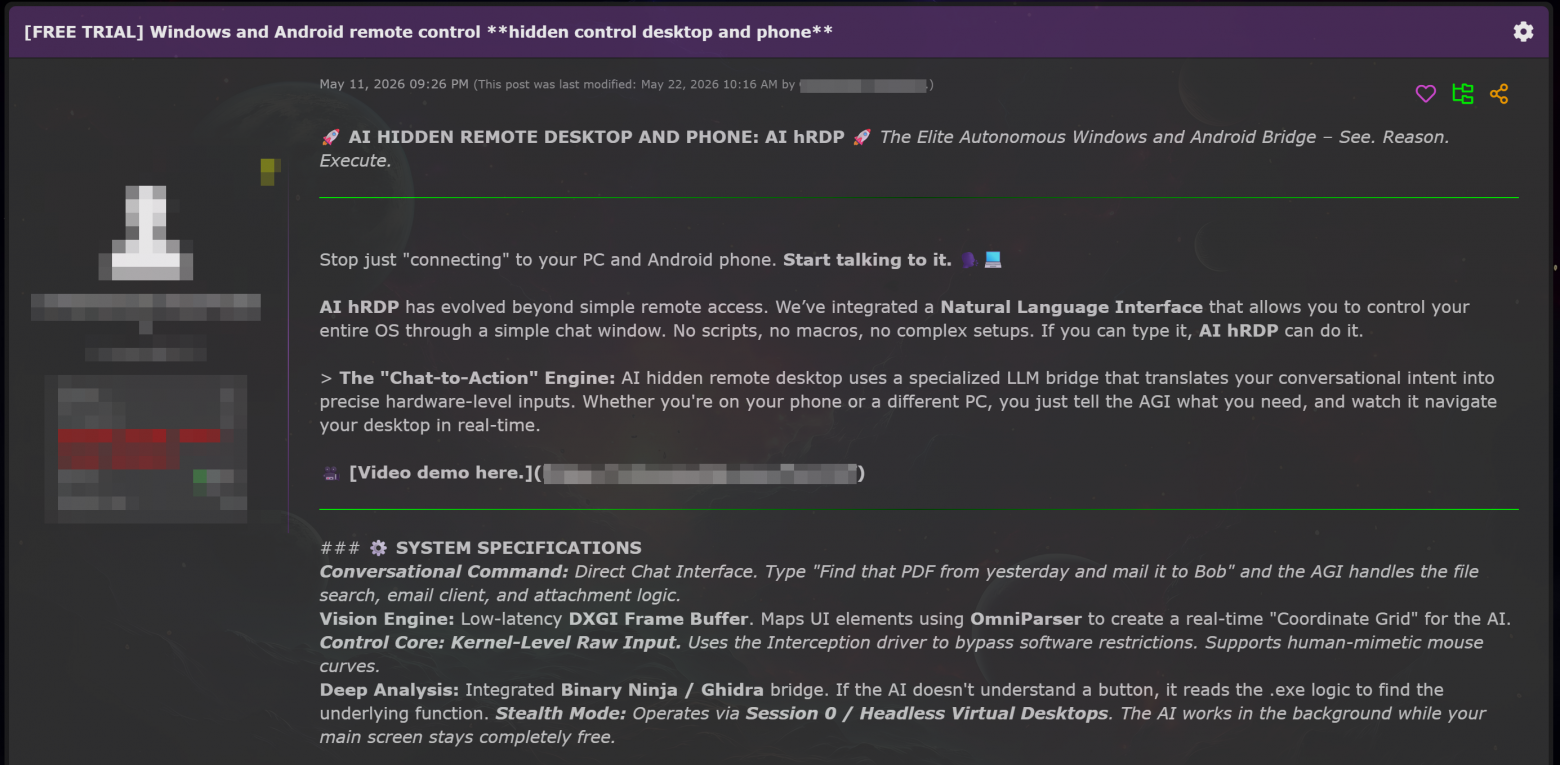
Контрастным примером служит решение AI hRDP (AI hidden Remote Desktop and Phone). Здесь нейросеть является центральным компонентом системы. Инструмент представляет собой LLM-мост, который преобразует текстовые команды оператора в действия на уровне аппаратного ввода. Оператору не требуется вручную управлять устройством или писать скрипты — ИИ-агент самостоятельно строит цепочку действий для выполнения задачи.
В AI hRDP реализованы следующие технические возможности:
- Применение библиотеки OmniParser для распознавания элементов интерфейса через буфер кадров DXGI.
- Использование драйверов перехвата ввода на уровне ядра для имитации естественных движений мыши.
- Интеграция с инструментами реверс-инжиниринга (Binary Ninja, Ghidra) для анализа логики приложений.
Оптимизация вымогательства и поиска уязвимостей
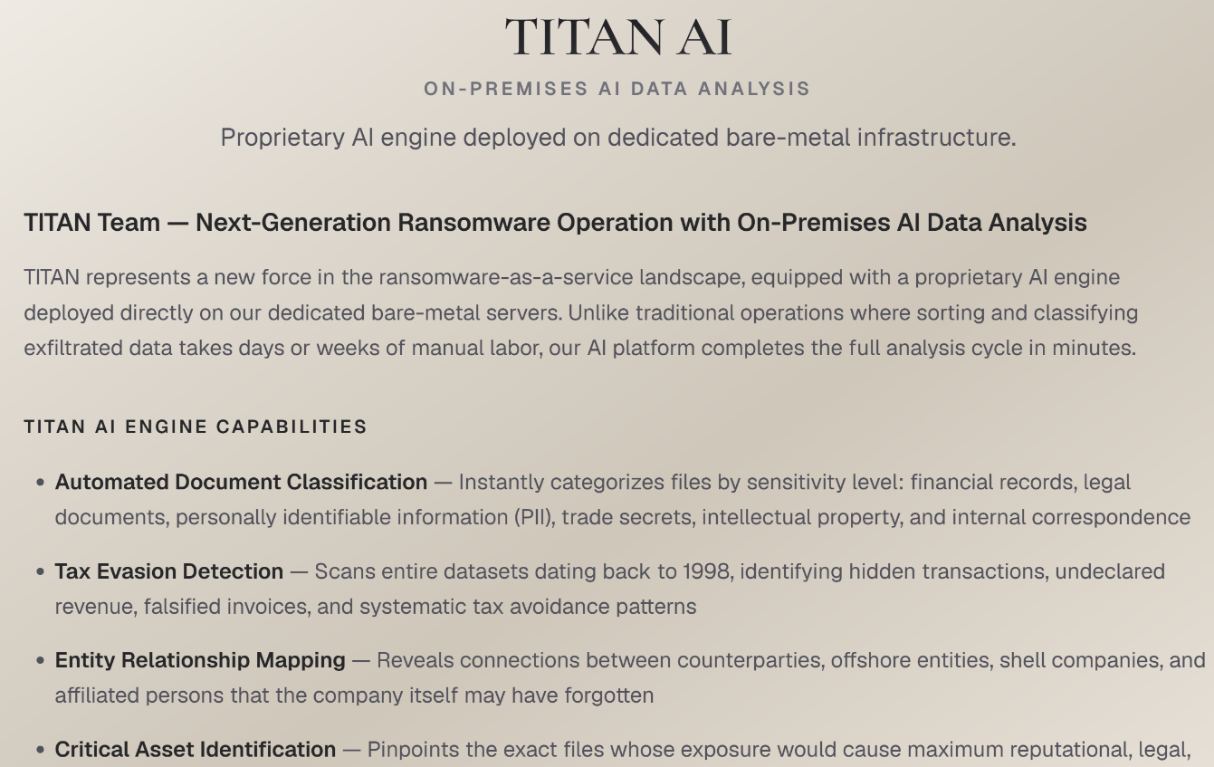
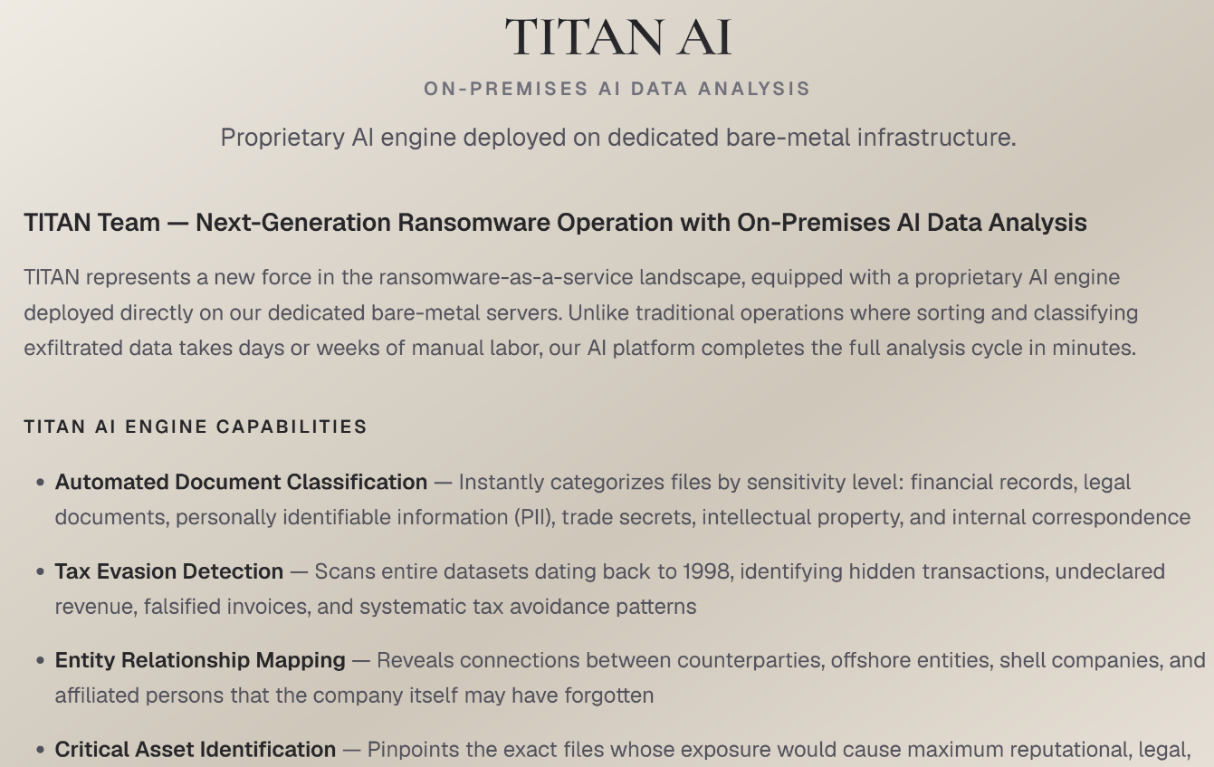
Группировки, специализирующиеся на программах-вымогателях, начали внедрять проприетарные ИИ-модули для глубокой обработки украденных данных. Это позволяет им автоматизировать процесс оценки ущерба и выбора наиболее болезненных точек для давления на жертву. Вместо ручного поиска конфиденциальной информации нейросети за короткое время классифицируют огромные массивы документов.
Автоматизированная аналитика TITAN AI
Группировка TITAN представила механизм TITAN AI, который позиционируется как фабрика по анализу корпоративных данных. По заявлениям разработчиков, система способна обработать до 700 ГБ информации менее чем за час на собственной инфраструктуре. ИИ выявляет документы с высоким уровнем конфиденциальности, находит доказательства уклонения от налогов и рассчитывает оптимальную сумму выкупа, исходя из платежеспособности компании. Такой подход позволяет злоумышленникам еще на этапе переговоров предъявлять детально проработанные сценарии репутационных и юридических катастроф.
Автономные агенты для багхантинга
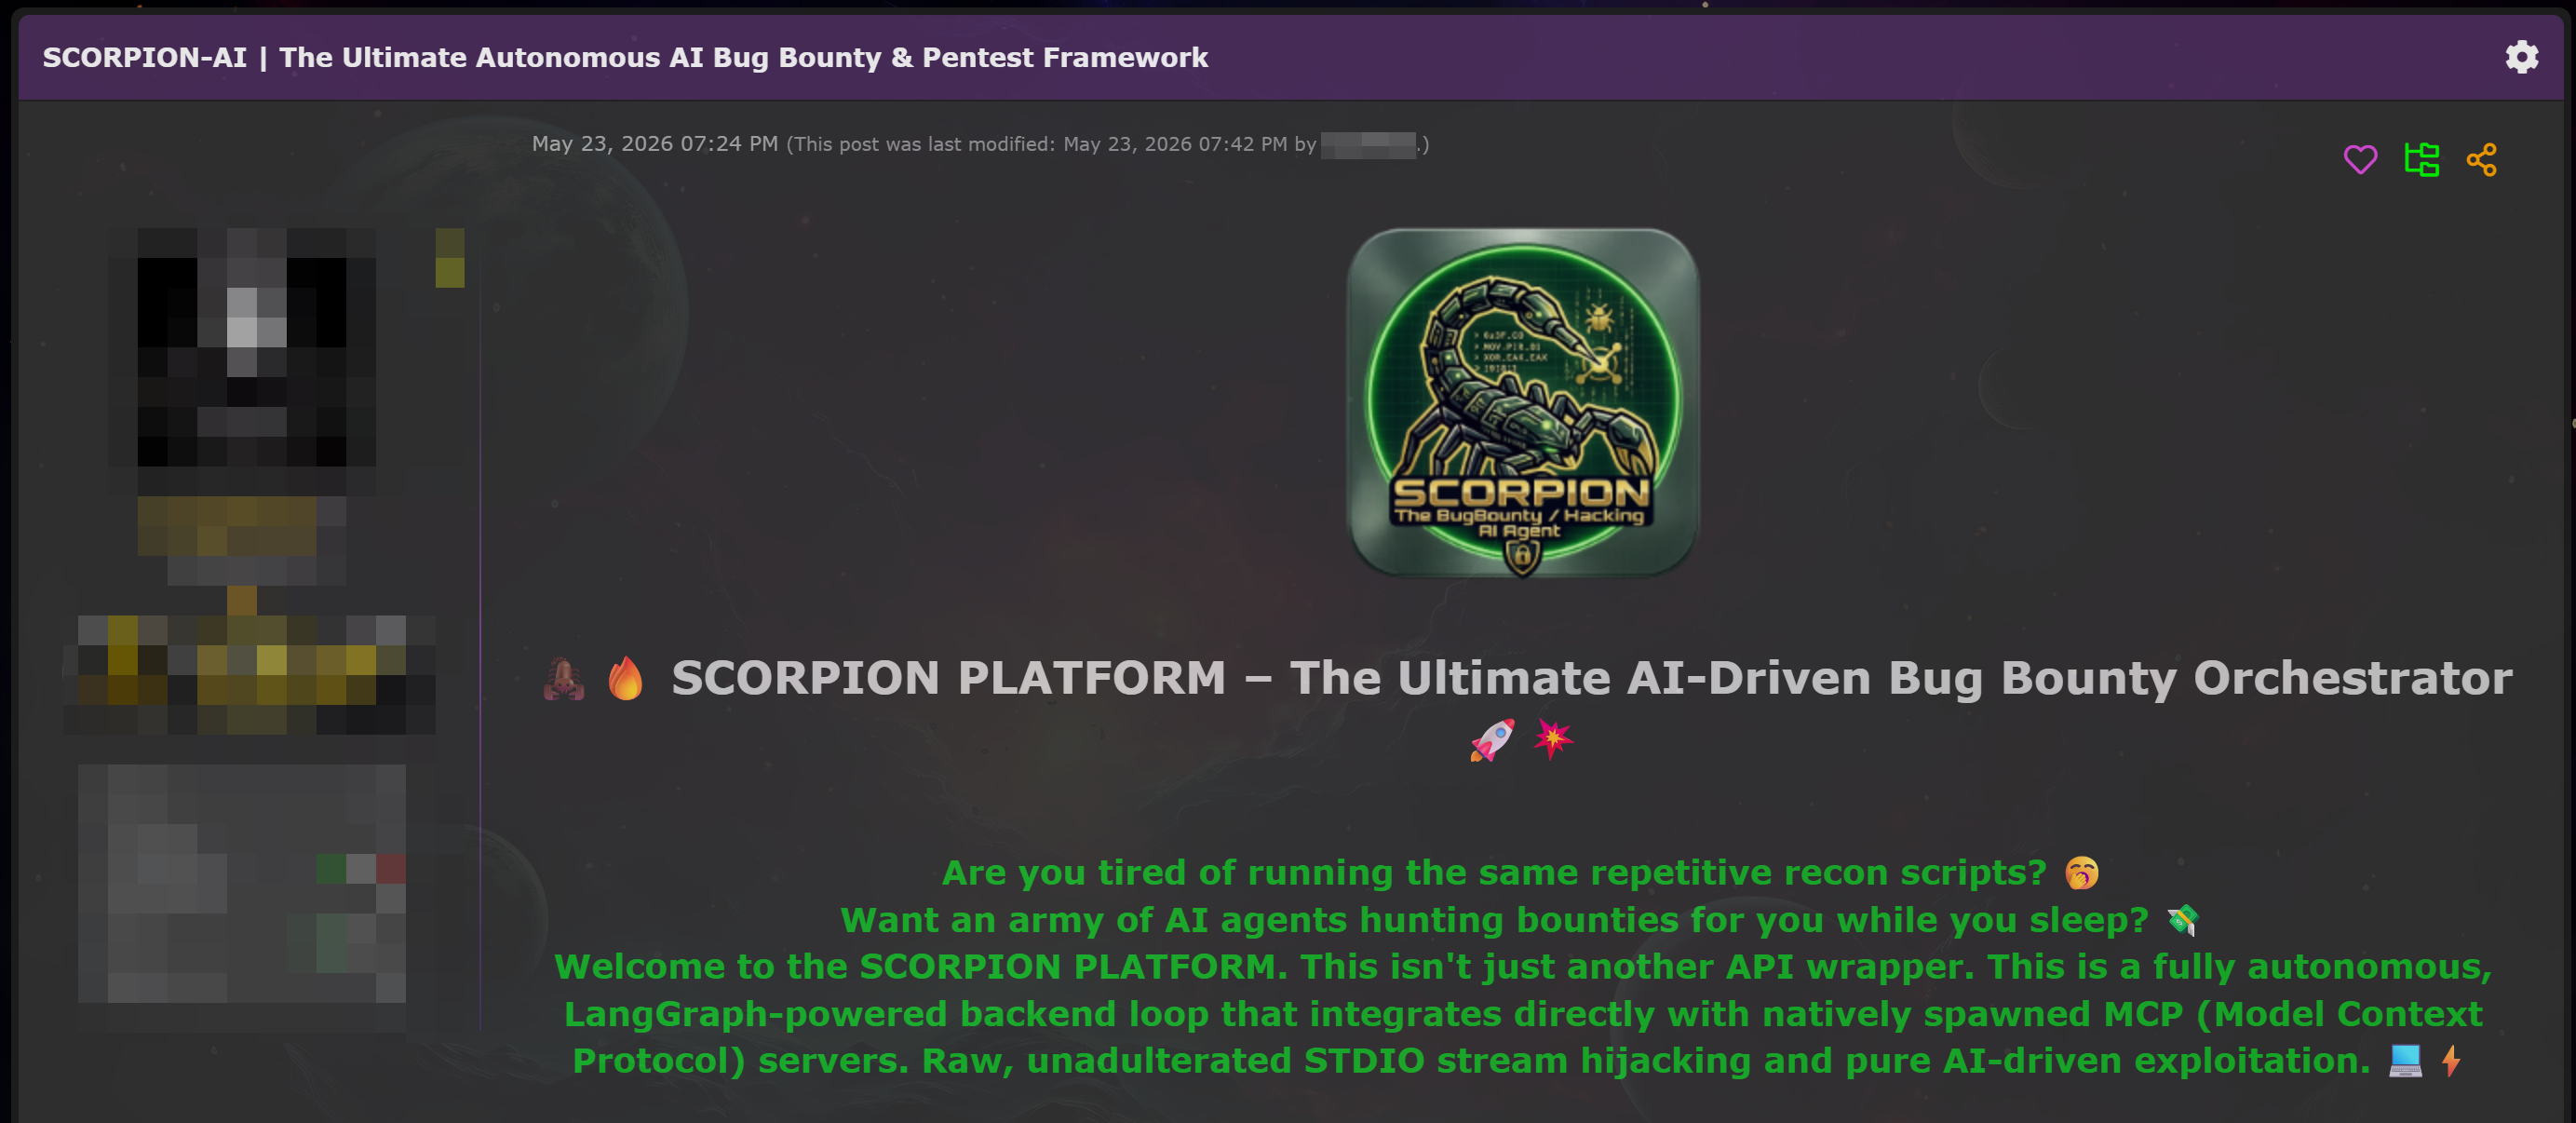
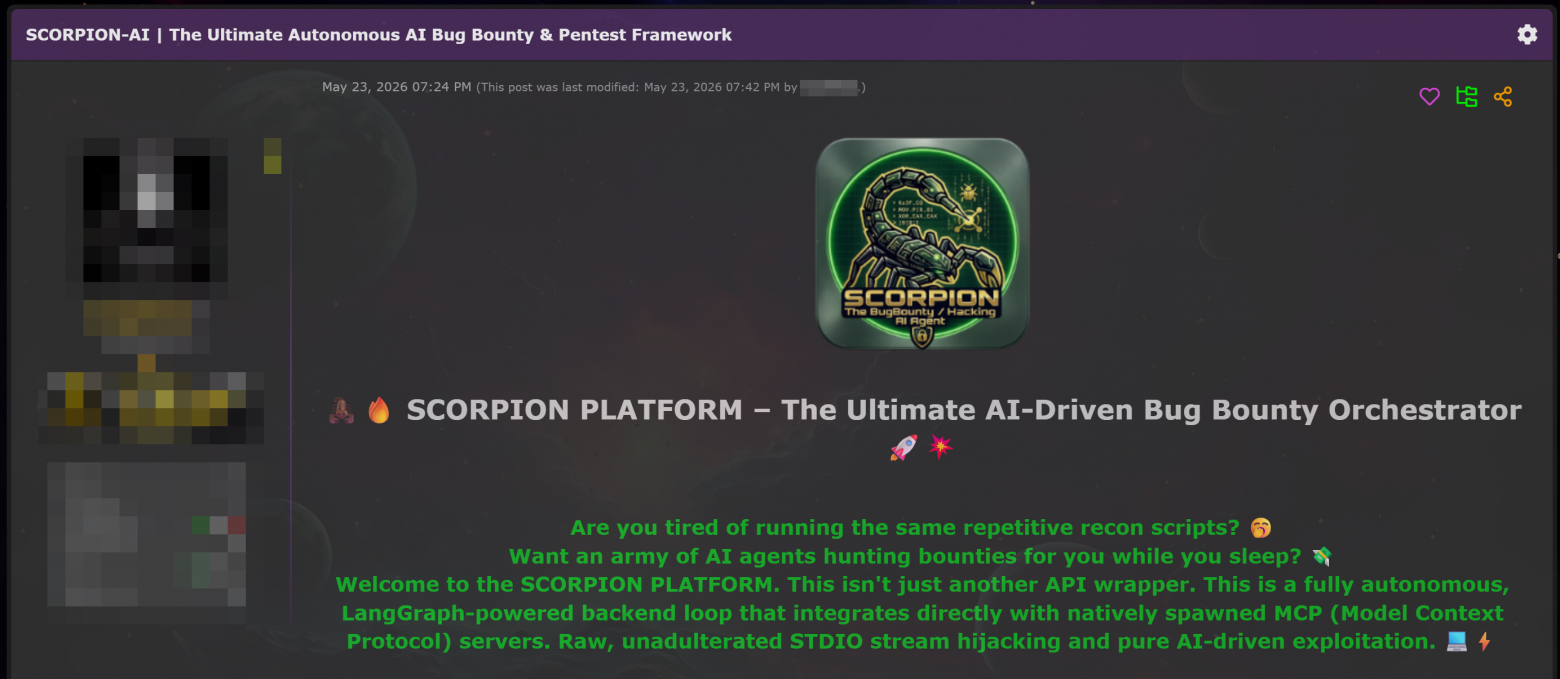
Еще одним направлением стало использование ИИ-оркестраторов для автоматизации поиска уязвимостей. Платформа Scorpion представляет собой централизованную систему управления, объединяющую популярные утилиты (Shodan, Nuclei, Nmap) и языковые модели. Бэкэнд на базе LangGraph позволяет ИИ автономно проводить циклы сканирования, анализировать вывод командной строки и корректировать вектор атаки в зависимости от задачи — от разведки до социальной инженерии.
В материале отмечается, что эффективность таких инструментов часто ограничена большим количеством ложноположительных срабатываний. Это привело к появлению гибридной модели монетизации: если найденная уязвимость не подходит под профиль группировки, её могут либо продать на форуме, либо сдать на легальную платформу багбаунти для получения гарантированной выплаты за простые ошибки.
Тренды в разработке и атаки на ИИ-инфраструктуру
Генеративный ИИ активно применяется для написания кода ВПО, что снижает порог входа в киберпреступную сферу. Однако это вызывает неоднозначную реакцию в самом сообществе. Использование ChatGPT для генерации фрагментов кода часто приводит к потере скрытности и ухудшению качества продукта, что не приветствуется опытными разработчиками.
Кризис в среде разработчиков и утечки
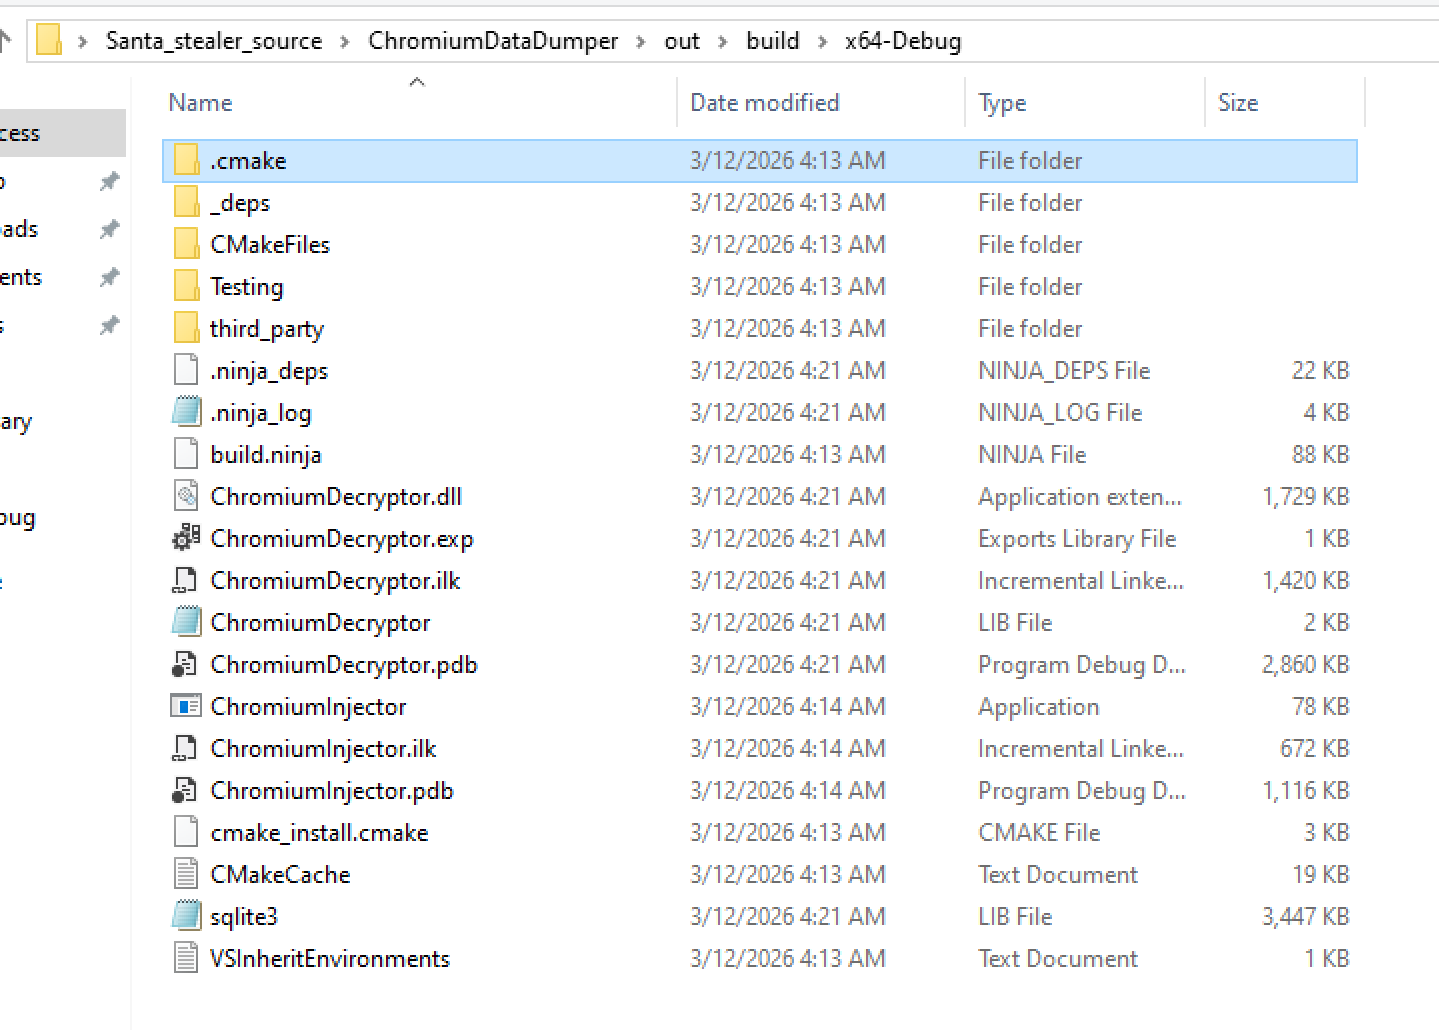
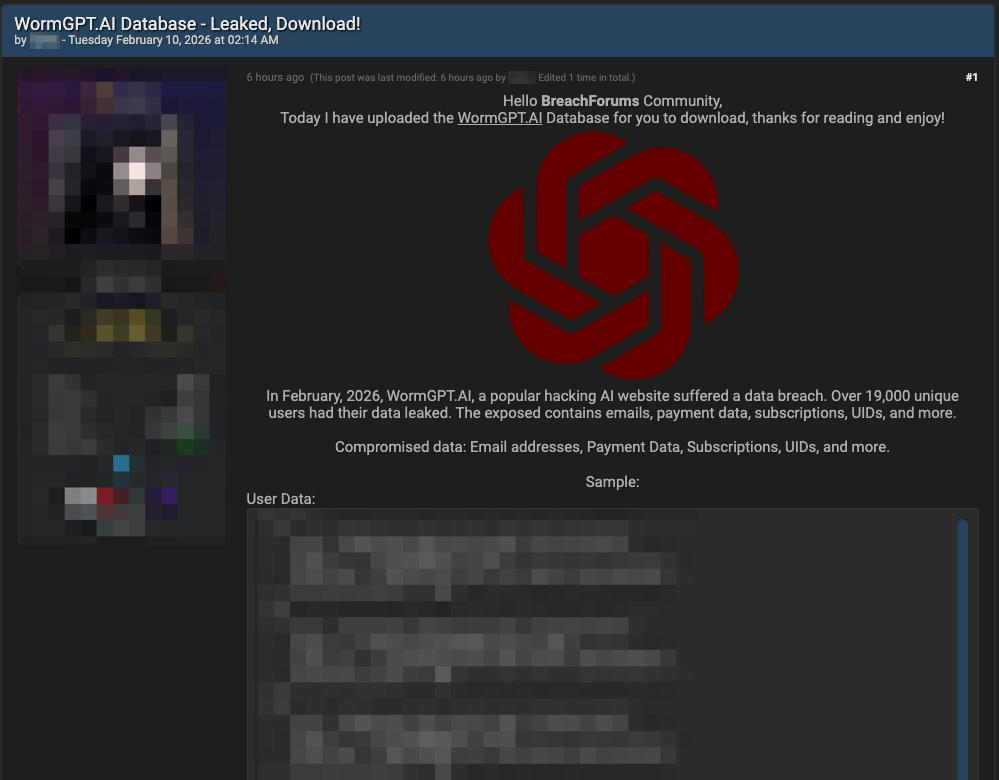
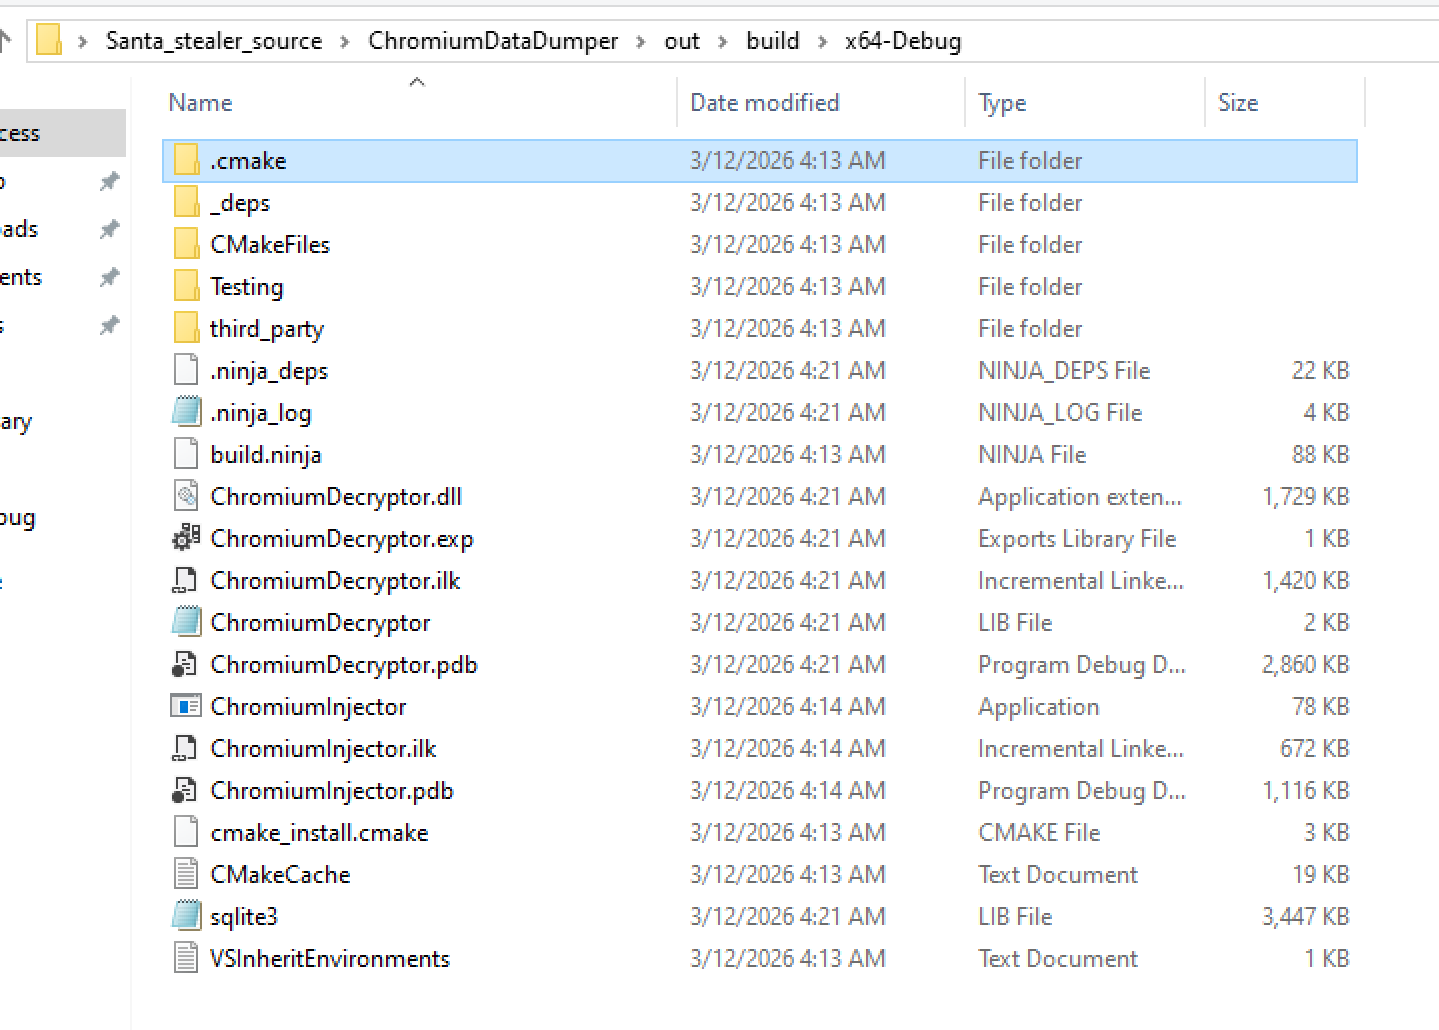
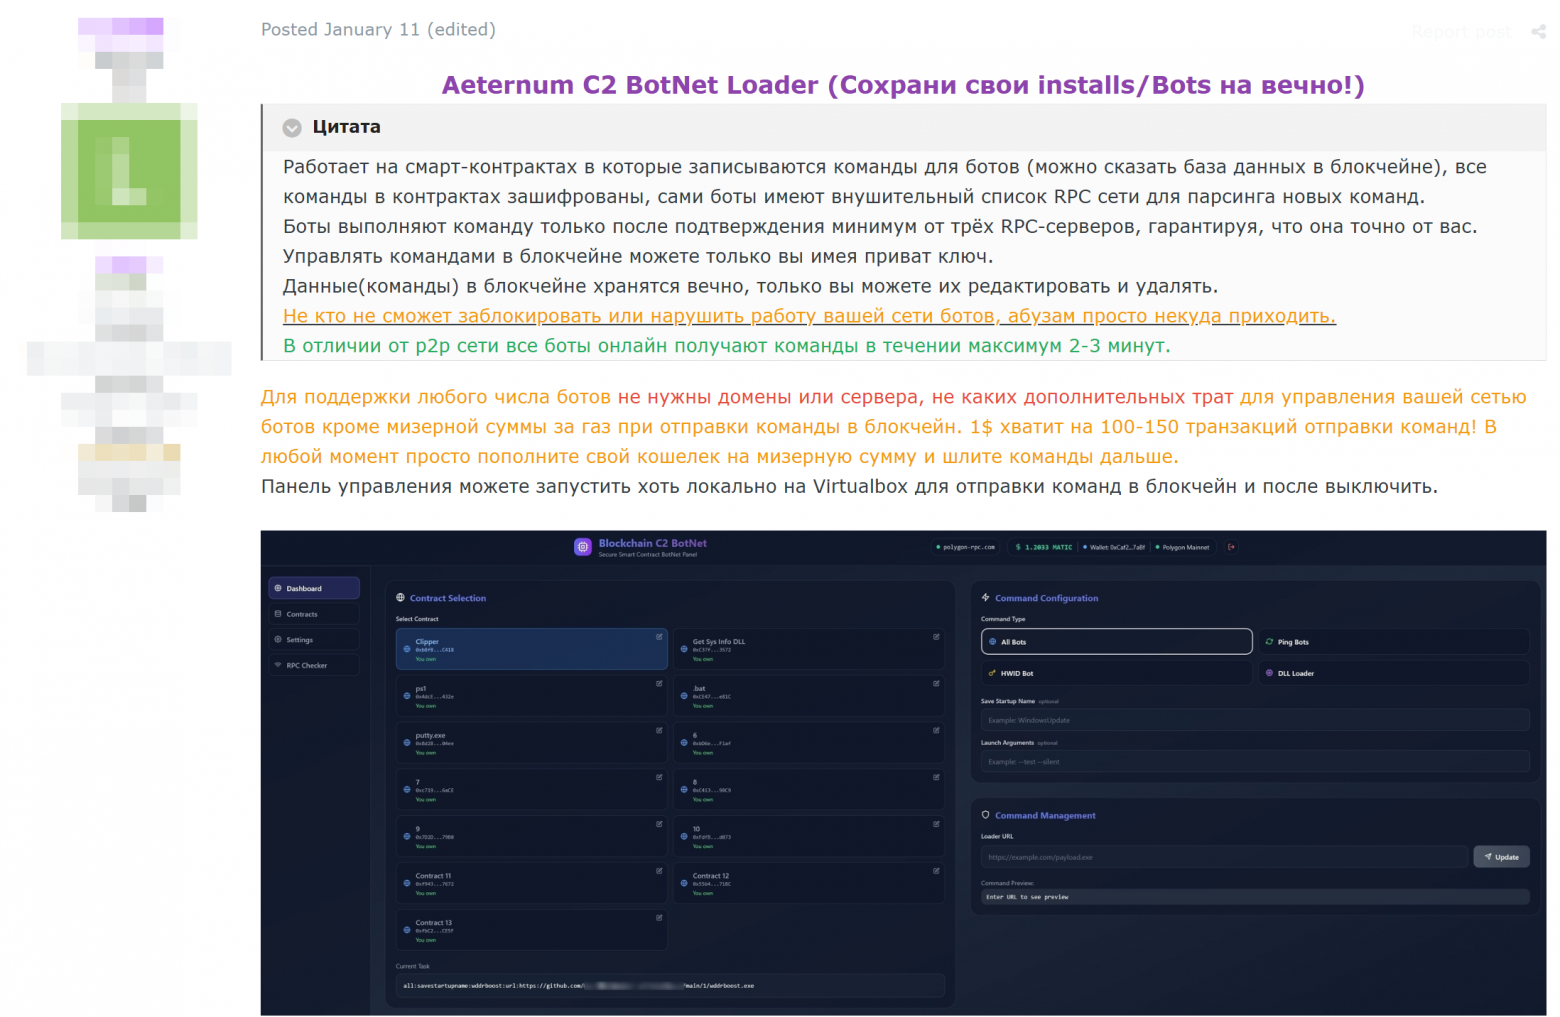
Показательным случаем стала публикация исходного кода Santa Stealer из-за финансового конфликта внутри команды. Автор кода назвал актуальную версию продуктом «вайбкодинга», так как большая часть изменений была сгенерирована нейросетью и дополнена открытыми фрагментами с GitHub. Параллельно с этим сами ИИ-платформы для хакеров становятся целями атак. Так, в феврале 2026 года произошла утечка базы данных проекта WormGPT, в результате которой в открытый доступ попали системные промпты и данные пользователей.
Инфраструктура ИИ под прицелом
Объектом атак все чаще становятся рабочие среды ML-инженеров и разработчиков. Вредоносное ПО KAIDO RAT v3.0, ориентированное на финансовый сектор, включает модули для компрометации ИИ-инструментов. Троян способен:
- Внедрять скрипты через Git-хуки и хуки запуска Jupyter.
- Перехватывать протокол MCP (Model Context Protocol) в десктопных версиях ИИ-ассистентов.
- Использовать интерфейсы командной строки (например, Claude CLI) в качестве каналов управления.
Блокчейн как фундамент для ботнетов
Для обеспечения устойчивости инфраструктуры злоумышленники начали массово переходить на использование блокчейн-технологий. Это делает управление ботнетами практически неуязвимым для традиционных методов блокировки, таких как фильтрация доменов или изъятие серверов управления (C2).
Рекорды мощности и методы Kimwolf
Ботнет Kimwolf в конце 2025 года продемонстрировал мощность DDoS-атак в 31,4 Тбит/с. Сеть, состоящая из миллионов IoT-устройств и Android-приставок, использует систему ENS (Ethereum Name Service) для поиска своих управляющих серверов. Записи в блокчейне Ethereum невозможно удалить или изменить, что позволяет злоумышленникам мгновенно перенаправлять трафик ботнета на новые узлы.
Смарт-контракты в коммерческом ВПО
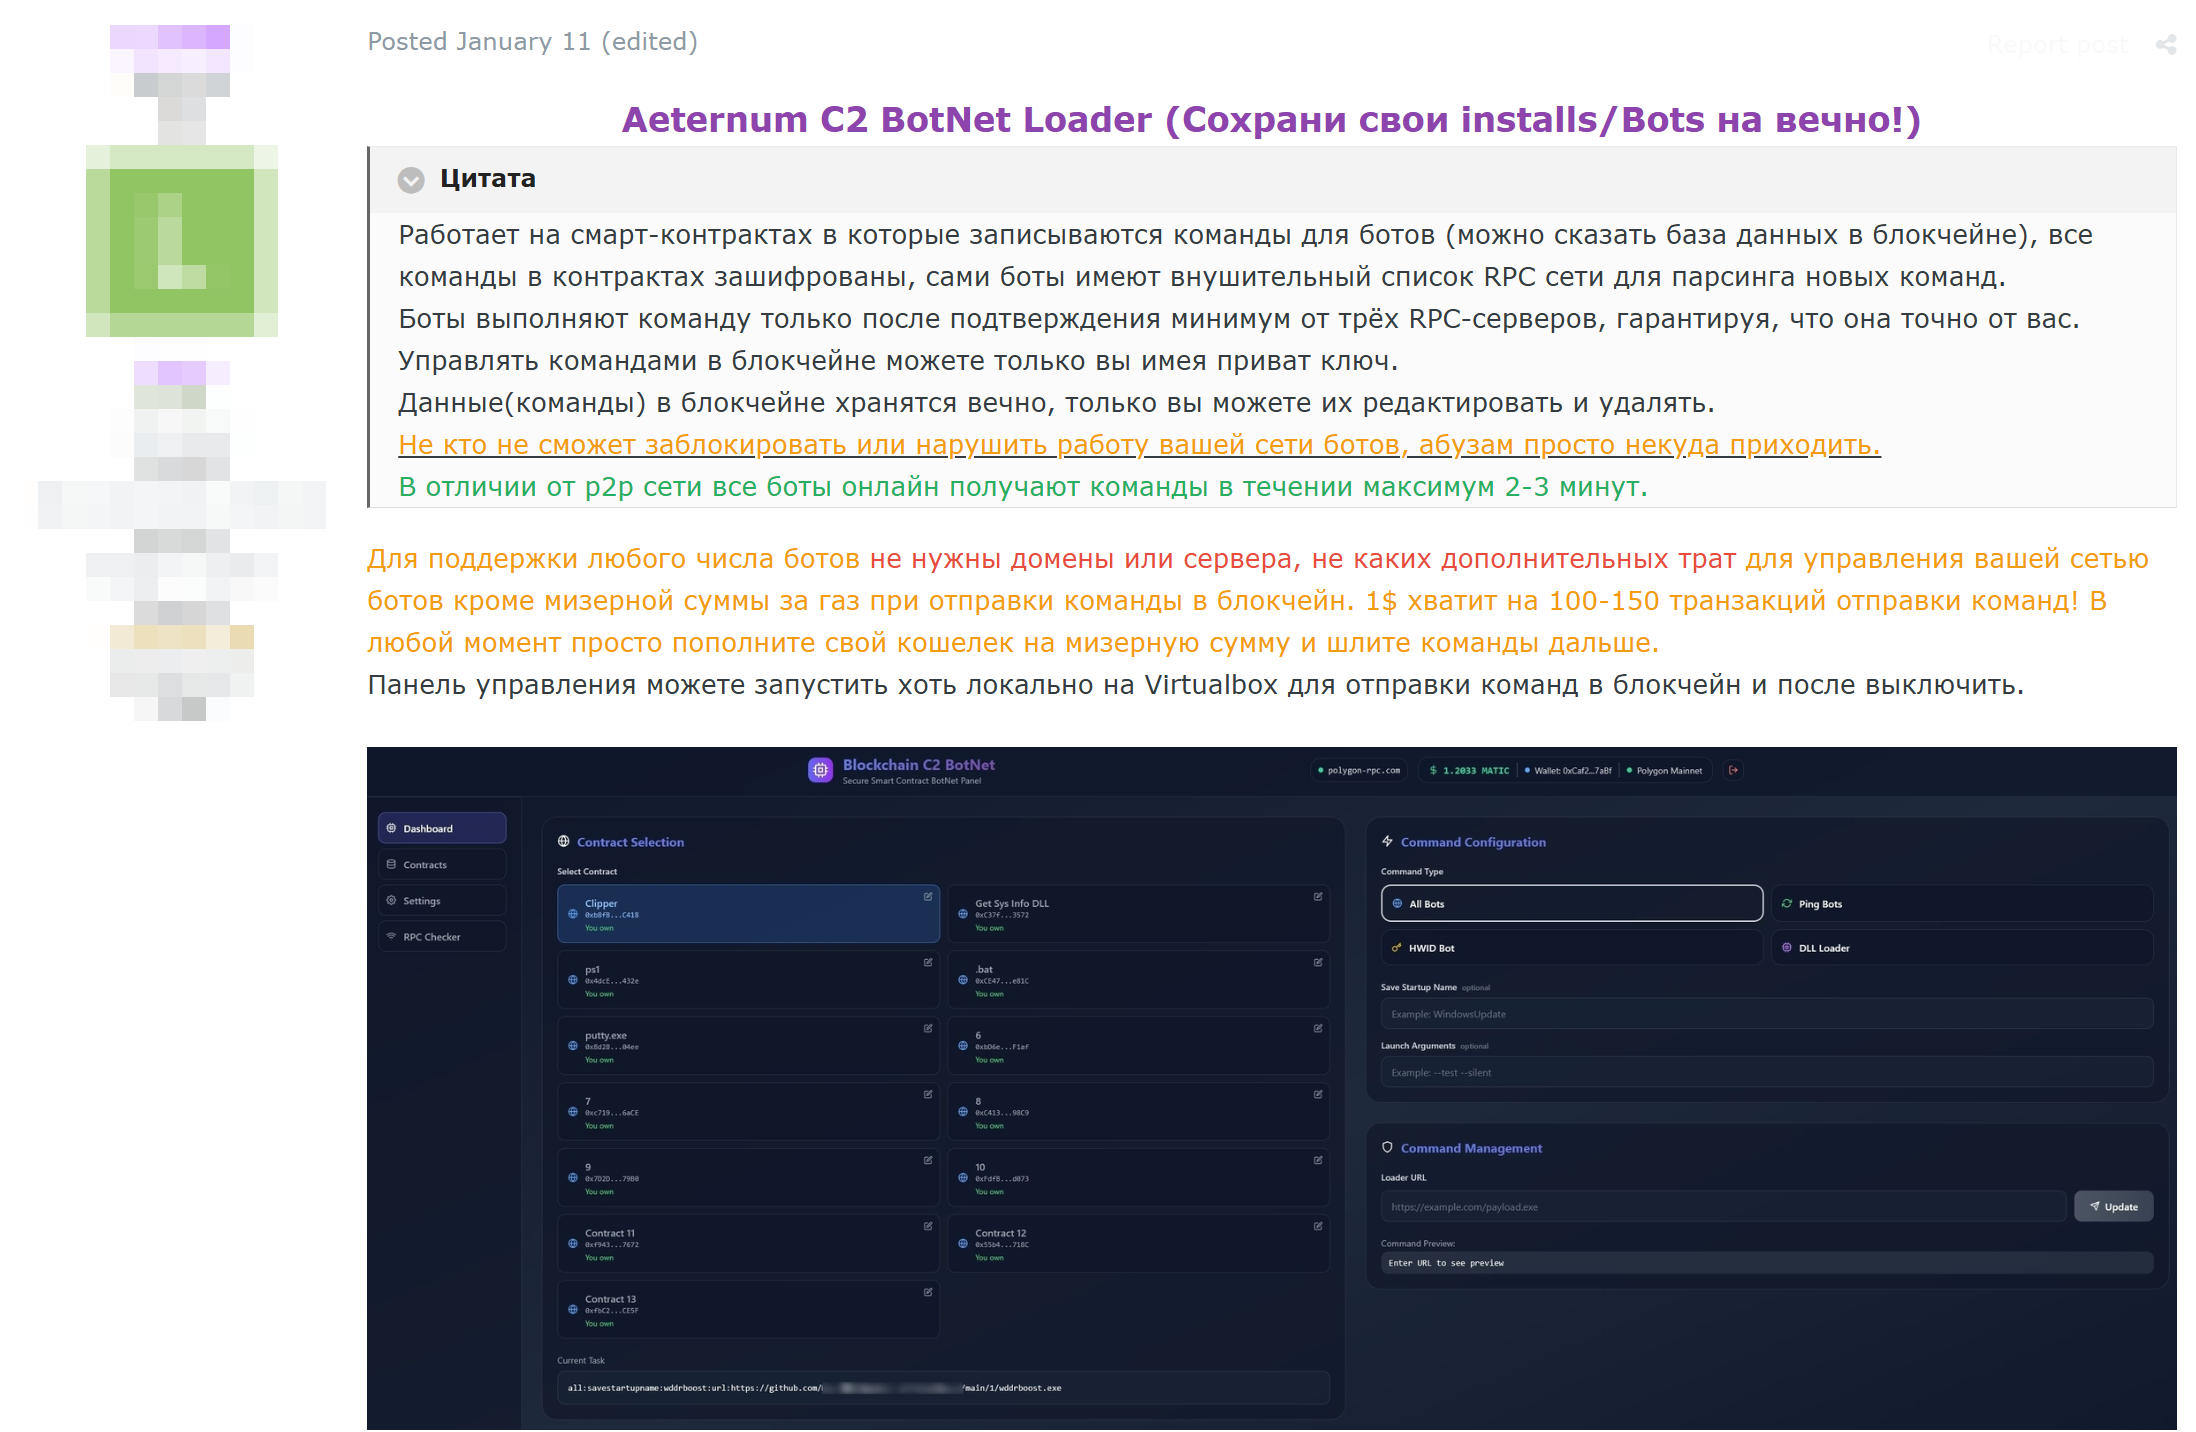
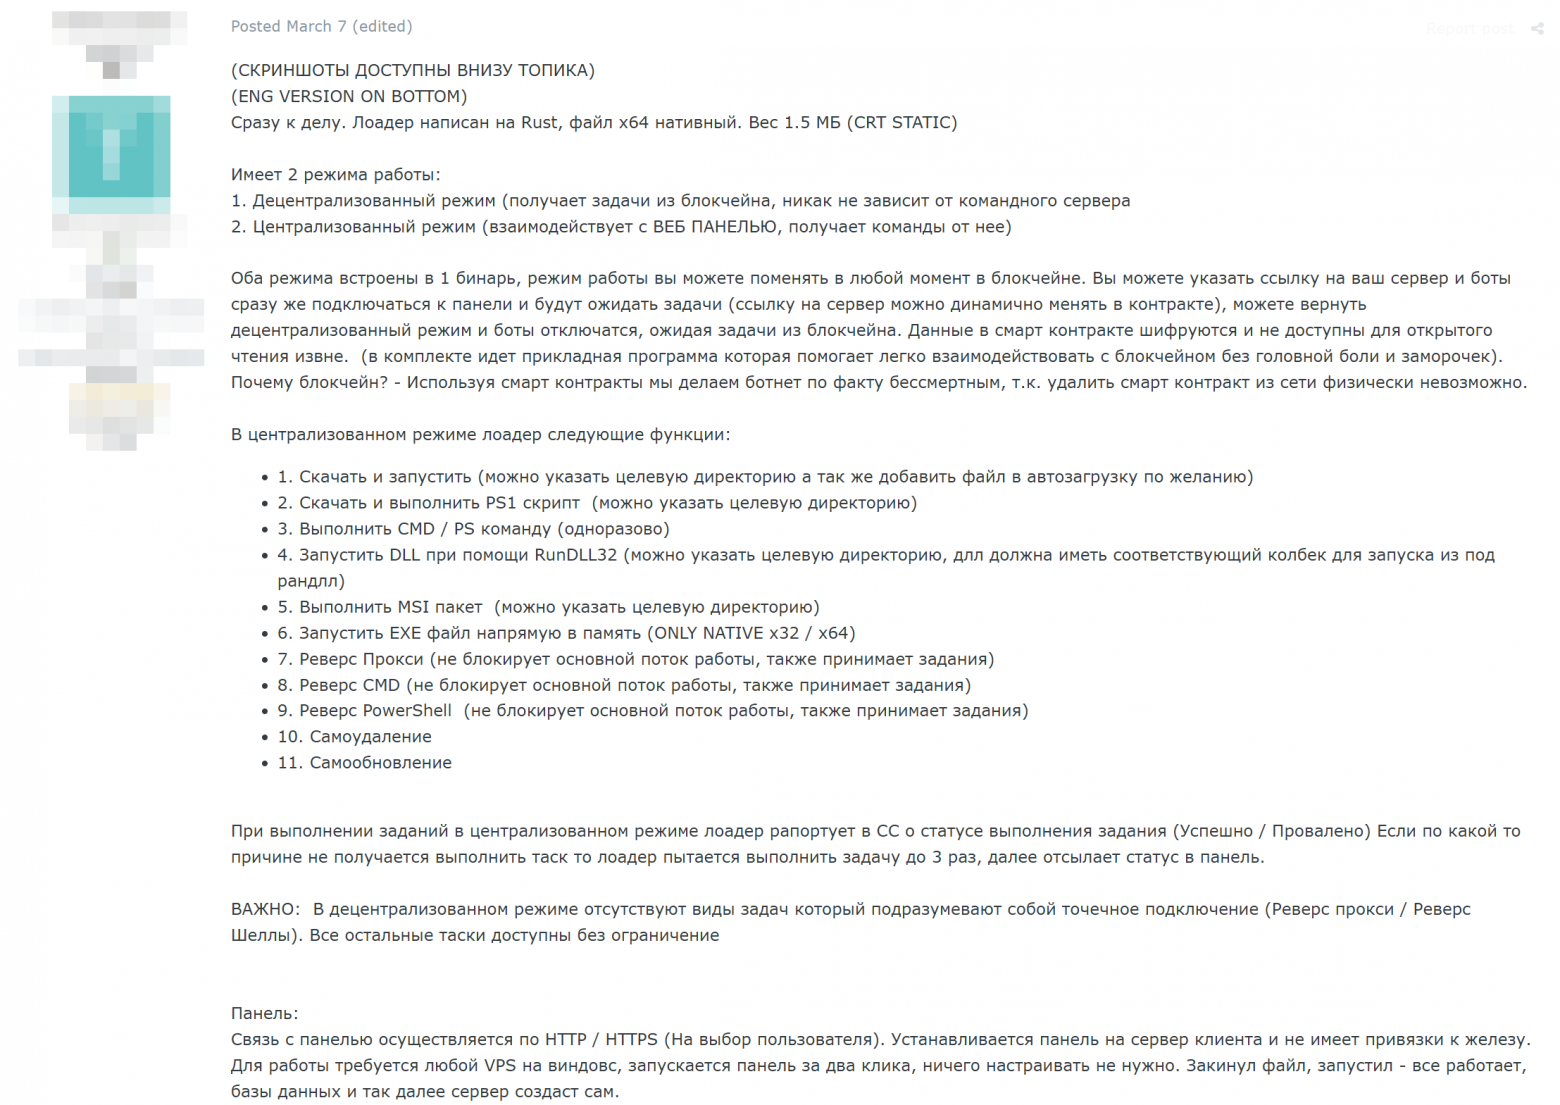
На теневых форумах стали появляться готовые решения, полностью лишенные традиционных серверов управления. Ботнет-загрузчик Aeternum использует смарт-контракты в сети Polygon для передачи зашифрованных команд. Зараженные устройства получают инструкции через публичные RPC-узлы. Для выполнения команды требуется подтверждение минимум от трех независимых серверов, что исключает возможность перехвата управления.
Аналогичный проект — Void Botnet, написанный на языке Rust, также предлагает режим работы через блокчейн. Использование распределенных сетей делает такие инфраструктуры «бессмертными», так как смарт-контракт нельзя удалить из децентрализованной среды. Это значительно усложняет работу специалистов по информационной безопасности, поскольку стандартные инструменты фильтрации перестают быть эффективными.
Автоматизация атак на бизнес-логику и репутацию
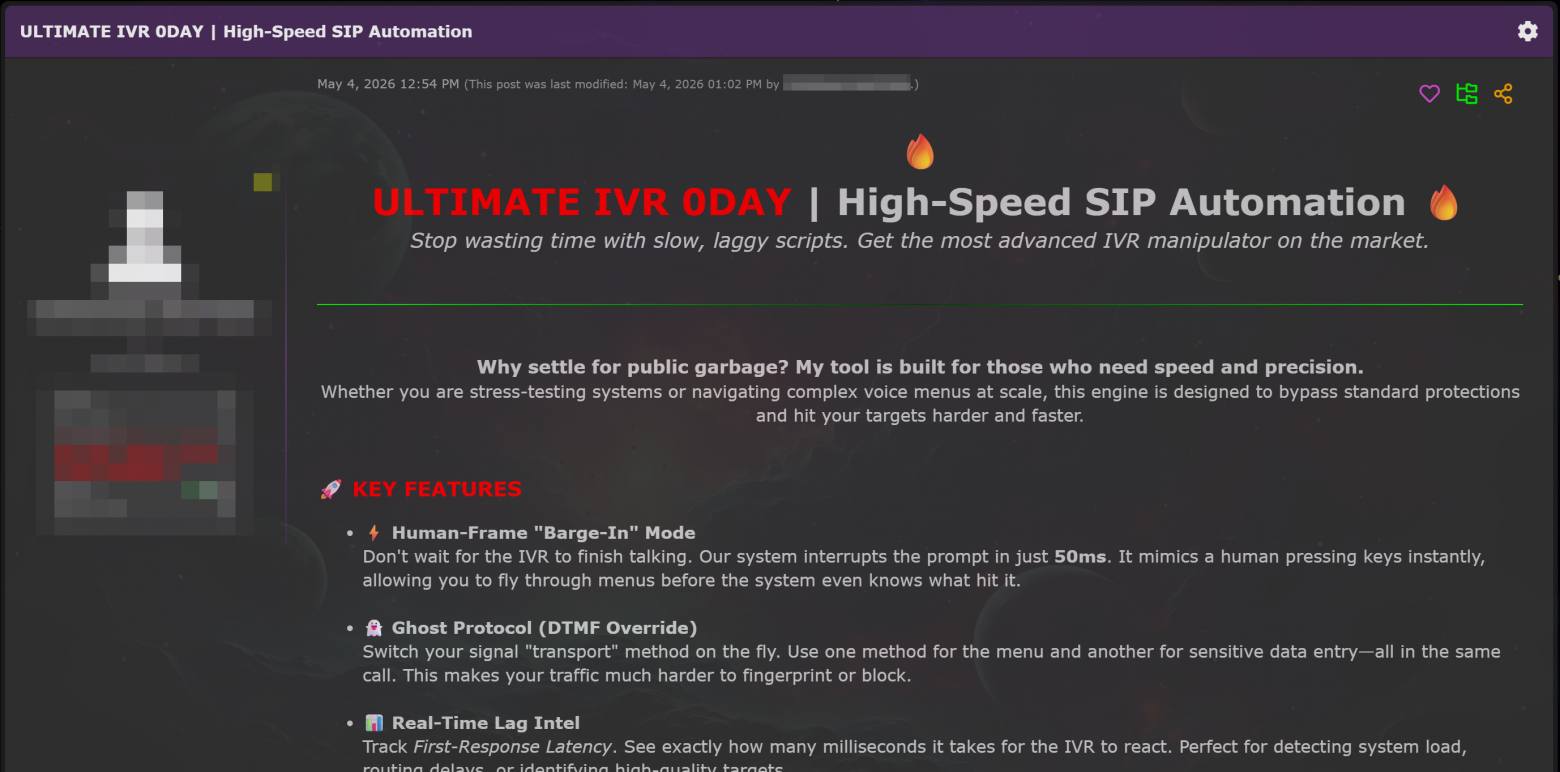
Современные киберугрозы все чаще эксплуатируют не программные ошибки, а процессы принятия решений и бизнес-логику систем. Появились инструменты для массовой автоматизации атак на голосовые меню (IVR) крупных организаций. SIP-автоматизация позволяет перебирать PIN-коды, подтверждать транзакции и перехватывать процедуры сброса паролей через голосовые каналы в промышленных масштабах.
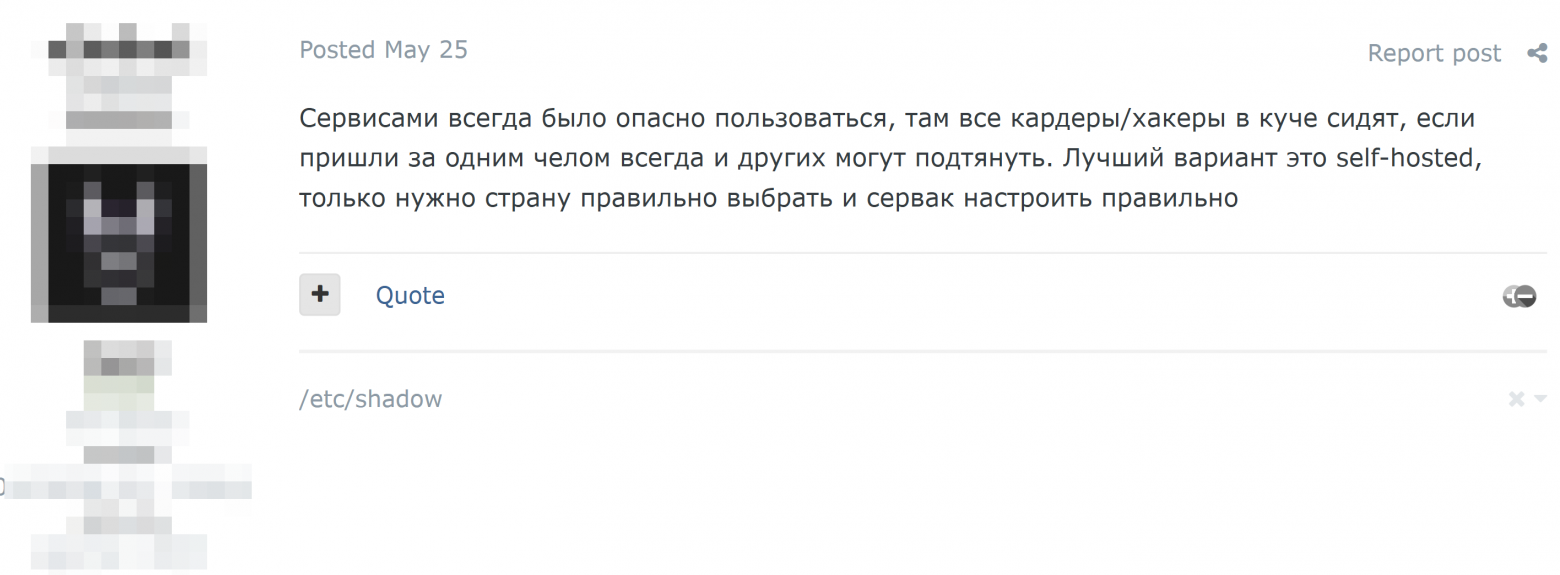
Параллельно злоумышленники начали манипулировать репутацией вредоносных файлов на таких ресурсах, как VirusTotal. Вместо того чтобы добиваться полной невидимости (FUD), они накручивают положительные комментарии и доверительные сигналы вокруг файла. В результате вредоносный объект с несколькими детектами может выглядеть как доверенный в глазах автоматических фильтров и аналитиков.
Инфраструктурный кризис теневой среды
Несмотря на технологический прогресс, злоумышленники остаются уязвимы перед рисками цепочки поставок. В первой половине 2026 года произошло несколько крупных инцидентов, подорвавших доверие к популярным в теневой среде сервисам. Международная операция Saffron привела к ликвидации 1VPN, в результате чего полиция получила данные о сотнях активных клиентов.
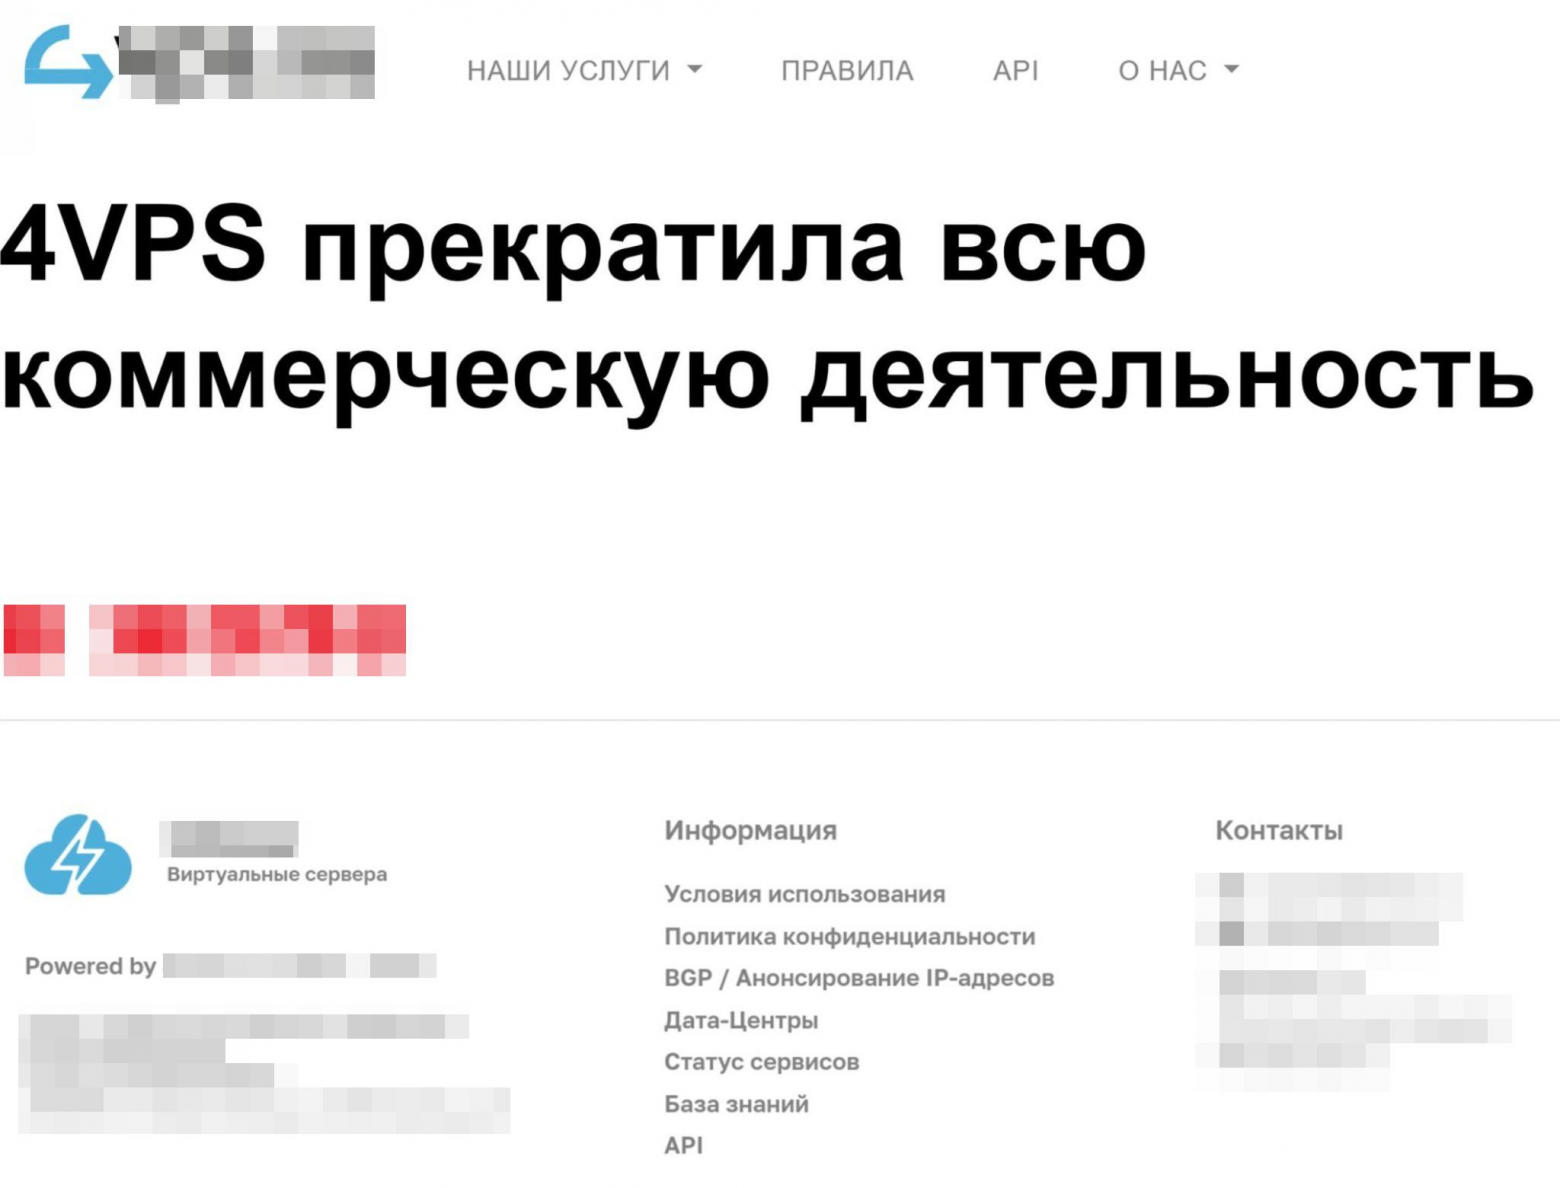
Проблемы затронули и хостинг-провайдеров. Популярный «пуленепробиваемый» хостинг 4VPS подвергся атаке, в результате которой были безвозвратно удалены данные на 151 виртуальной машине. Позже на сторонних ресурсах появилась информация о продаже базы данных этого провайдера. В утечке были обнаружены данные группировки The Gentlemen, что позволило аналитикам изучить их внутреннюю структуру, методы переговоров и используемый инструментарий, включая применение китайских языковых моделей для анализа похищенной информации.
