
Мой блог
Могут ли открытые нейросети искать уязвимости? Разбор apex-flash-1 от Cantina

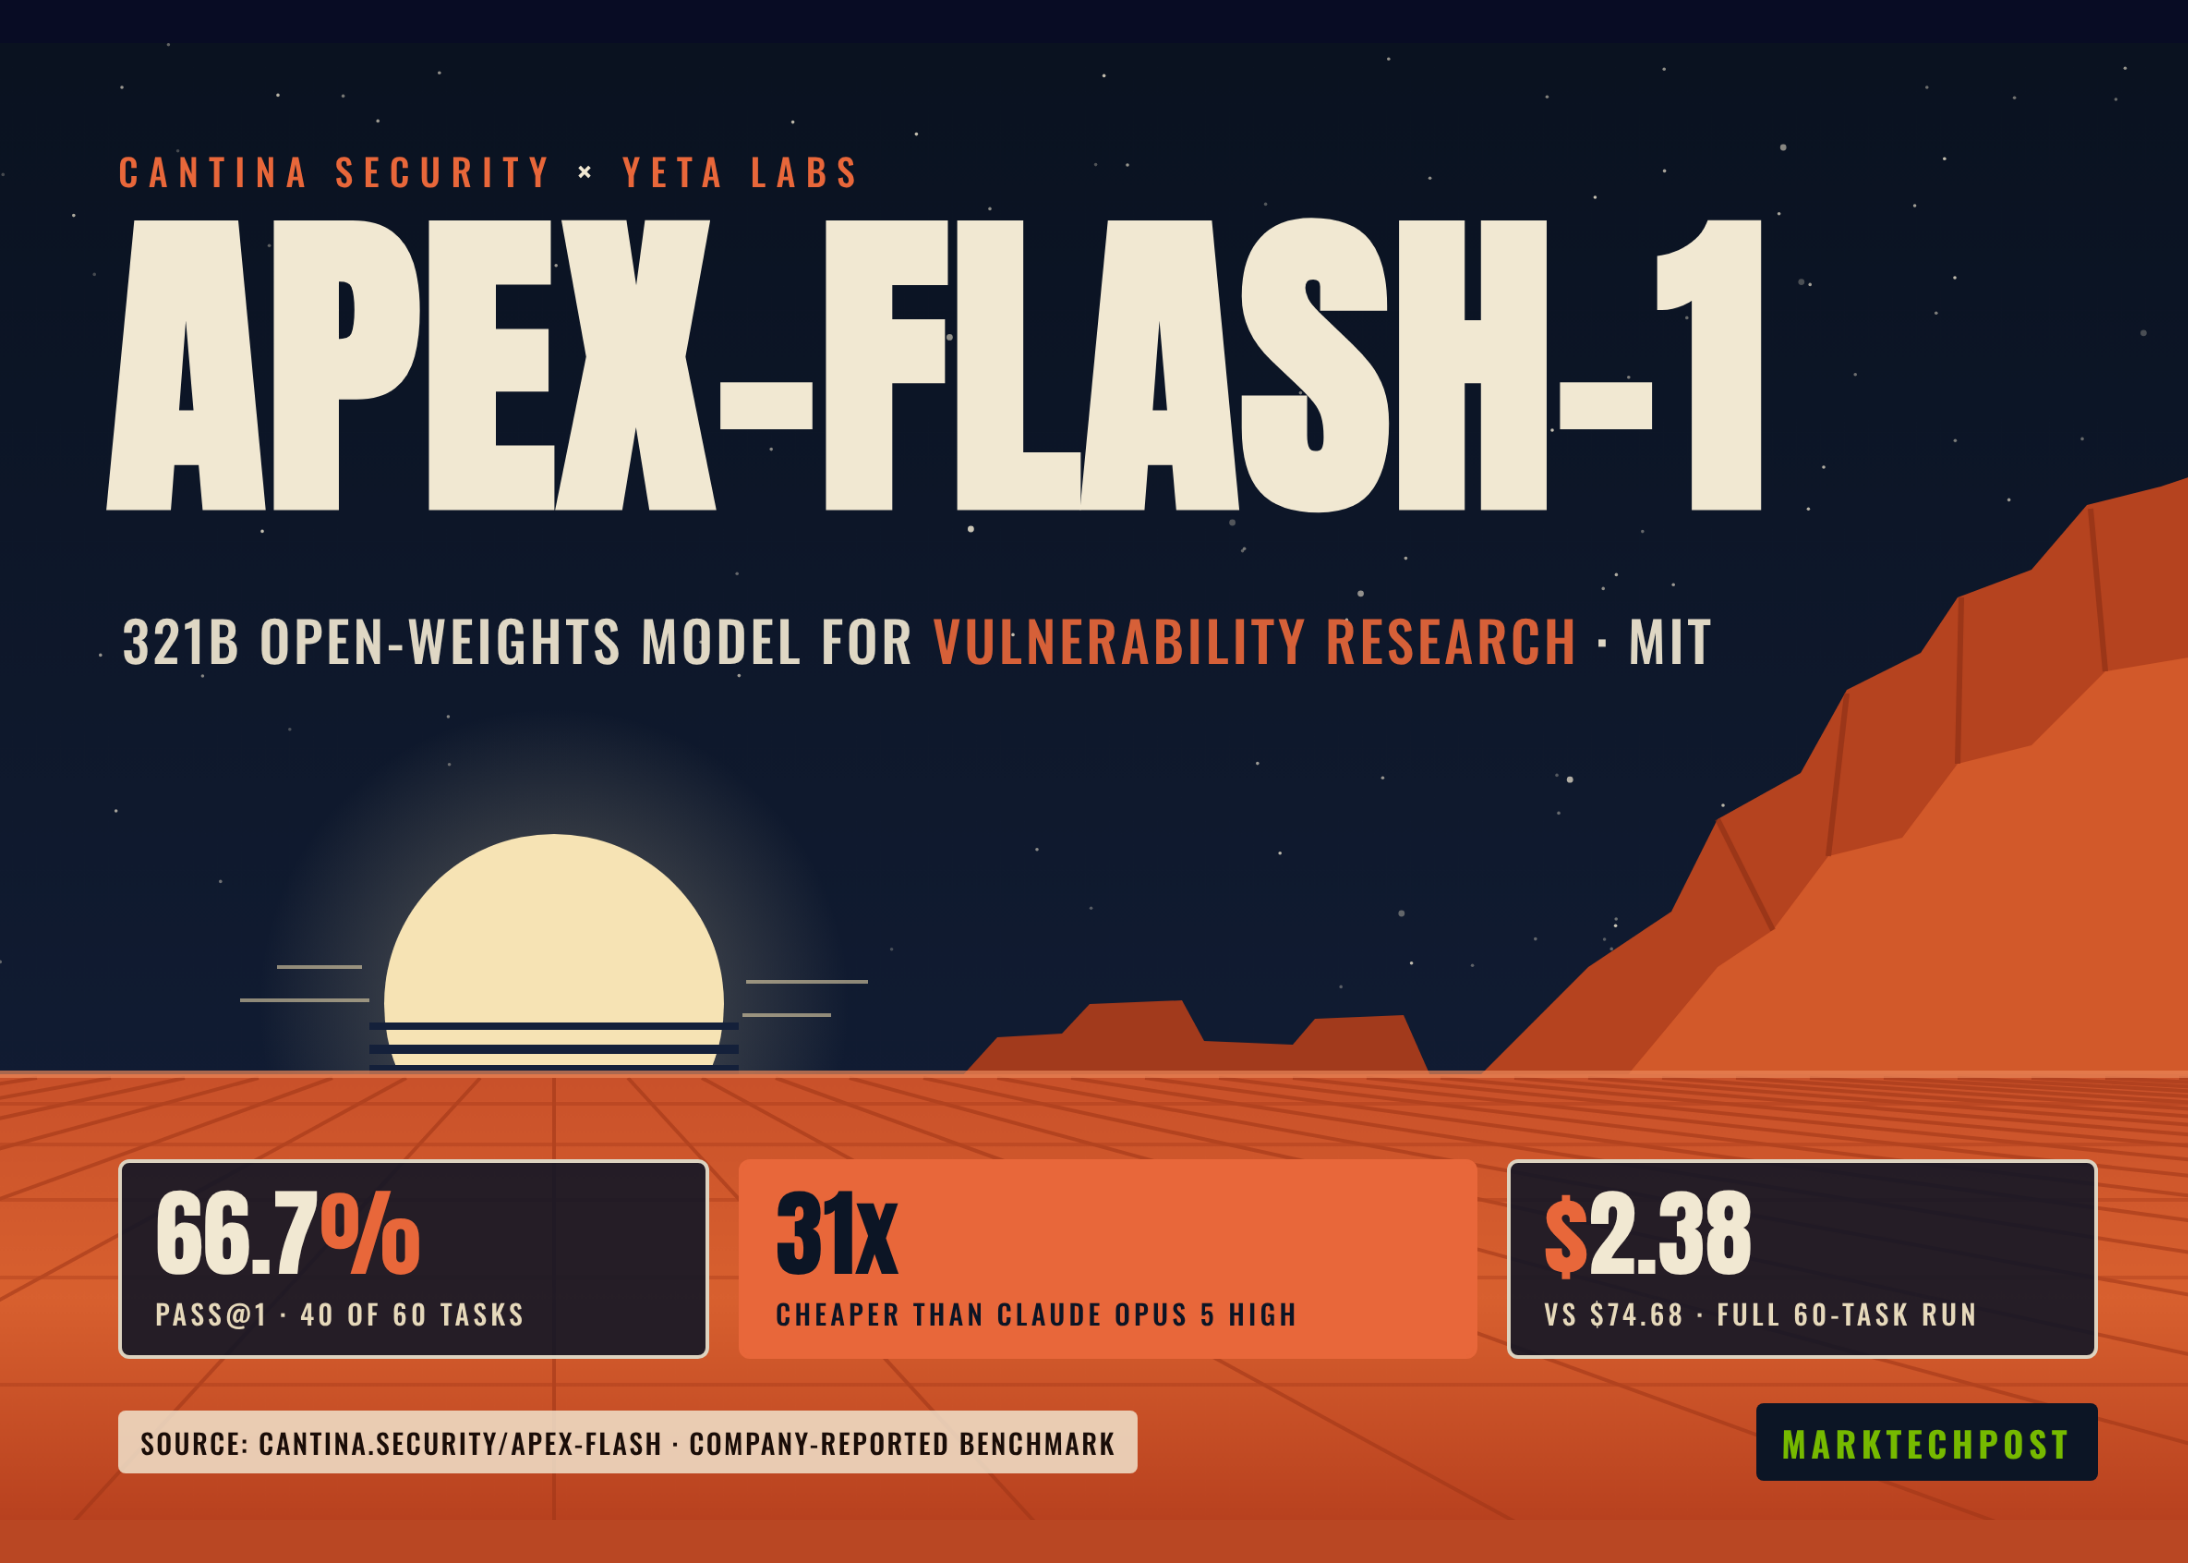
Подробности изложены в материале первоисточника. Команда Cantina Security совместно с Yeta Labs представила apex-flash-1 — специализированную модель с открытыми весами для исследования уязвимостей. Эта языковая система обучена с помощью алгоритмов подкрепления на базе архитектуры Z.ai’s GLM-5.3-Flash и распространяется по лицензии MIT.
Новинка доступна для развертывания через vLLM, SGLang или Transformers, однако для запуска весов в формате BF16 потребуется графическая память объемом около 640 ГБ.
Особенности архитектуры и обучения Cantina
Согласно метаданным safetensors на Hugging Face, общая емкость модели составляет 321,3 миллиарда параметров. В качестве фундамента используется Mixture-of-Experts архитектура GLM-5.3-Flash с 18 миллиардами активных параметров на токен.
Инженеры Cantina проводили дообучение с использованием алгоритма GRPO, применяя адаптеры LoRA ранга 256 в сочетании с частичной настройкой всех параметров. Тренировочный датасет сформирован из 150 задач, созданных на основе 50 реальных инцидентов безопасности.
Каждый уязвимый кейс представлен в трех различных вариациях: с управляемым whitebox-доступом, сфокусированным whitebox-анализом и черным ящиком (blackbox). При этом 72% всех примеров приходятся на ошибки авторизации, идентификации и контроля областей видимости. Еще 18% занимают проблемы бухгалтерской точности и численных вычислений, а оставшуюся часть составляют ошибки временной валидации, бизнес-логики и SSRF.
Процесс генерации траекторий в рамках обучения с подкреплением (RL rollouts) выполнялся внутри агентированного окружения Codex, развернутого на программных и протокольных инфраструктурах, максимально приближенных к «боевым» условиям.
Результаты бенчмарков и сравнение с аналогами
Разработчики протестировали модель на 60 задачах, выделенных из 20 скрытых кейсов уязвимостей. Каждый алгоритм выполнял набор тестов единожды, а финансовые затраты оценивались на основе актуальных прайс-листов провайдеров.
В ходе тестов apex-flash-1 смогла успешно решить 40 задач из 60 (что соответствует 66,7% pass@1) при суммарной стоимости прогона около $2,38. Базовая модель GLM-5.3-Flash справилась с 36 задачами (60%) при затратах в $4,56, в то время как закрытая система Claude Opus 5 High решила 43 задачи (71,7%), но обошлась в $74,68.
Таким образом, Opus превзошла открытую разработку всего на 3 решенные задачи, но оказалась примерно в 31 раз дороже в пересчете на один запуск. В расчете на одну успешно закрытую задачу затраты составляют порядка $0,06 для apex-flash-1 против $1,74 для продукта от Anthropic, если опираться на внутренние метрики авторов теста.
Роль модели как исполнителя, а не координатора
Создатели позиционируют apex-flash-1 в качестве автономного рабочего агента (worker), которым управляет более крупная управляющая нейросеть (orchestrator). Карточка модели выделяет ключевые рабочие навыки: чтение исходного кода, вызов внешних инструментов, написание эксплойтов и верификацию результатов.
Помимо стандартной сборки, энтузиастам доступна экспериментальная модификация apex-flash-1-abliterated с измененной политикой отказов на запросы, однако ее детальная независимая оценка не проводилась. Главная идея авторов заключается в том, что специалисты по защите информации должны иметь в своем распоряжении мощный и полностью подконтрольный инструмент, работающий локально.
Сравнение с конкурентами
На рынке средств автоматизированного аудита безопасности представлено несколько альтернативных решений со своими техническими особенностями и архитектурой:
- apex-flash-1: разработана Cantina Security и Yeta Labs на базе GLM-5.3-Flash с использованием GRPO RL, распространяется под лицензией MIT и требует узел из нескольких GPU.
- Aikido Altar-1: создана Aikido Security на основе обрезанной версии GLM-5.3 с применением экспертного прунинга (REAP) и квантования, ориентирована на автономный pentesting в изолированных контурах (air-gapped).
- Cisco Foundation-Sec-8B-Reasoning: построена на базе Llama 3.1 8B с инструктивным тюнингом и RLHF для задач SOC-триажа и защиты от угроз.
Каждый из этих инструментов закрывает определенный класс задач: от глубокого исследовательского поиска уязвимостей до оперативного мониторинга событий безопасности в корпоративных сетях.
