
Мой блог
Злоумышленники используют редиректы Bing в рекламе Google для атак ClickFix под видом Claude

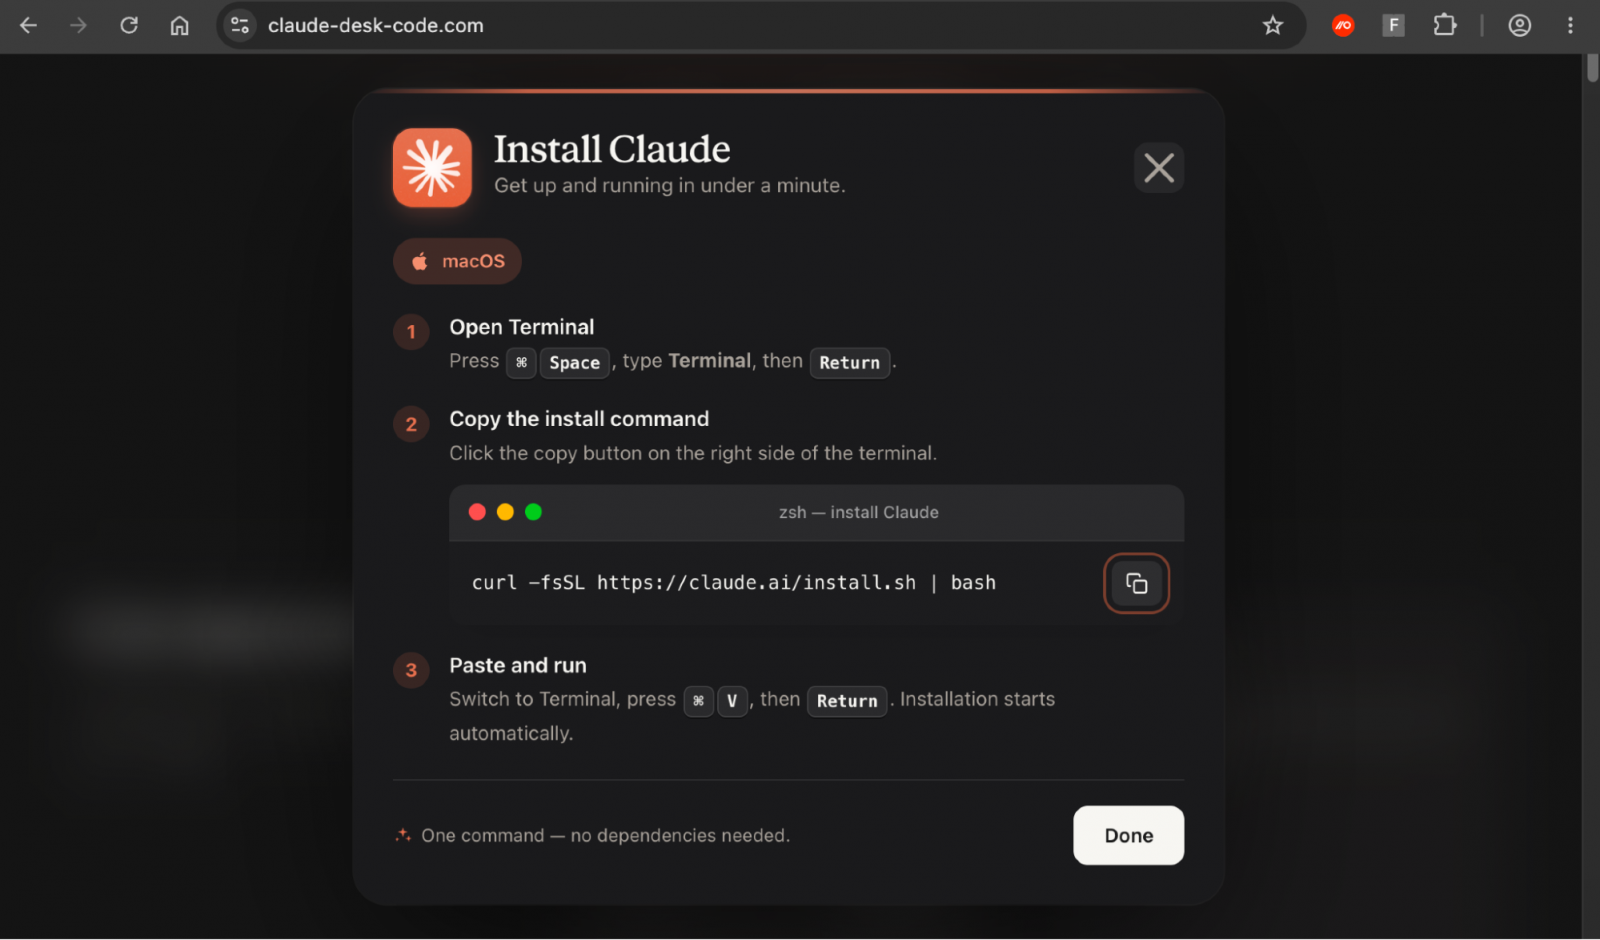
атаки ClickFix — Специалисты по кибербезопасности зафиксировали новую вредоносную кампанию, в рамках которой мошенники задействуют легитимные перенаправления поисковой системы Bing в рекламных объявлениях Google. Злоумышленники распространяют фальшивые установщики программы Claude, проводящие атаки типа ClickFix на компьютерах под управлением macOS.
Данная методика, получившая название Adception от аналитиков компании Push Security, создана для обхода автоматических проверок безопасности рекламных систем. В качестве целевого адреса объявления используется доверенный домен поисковика, после чего пользователи перенаправляются на вредоносную страницу через взломанный сторонний сайт.
Механика цепочки перенаправлений и маскировки трафика
Исследователи обнаружили вредоносную рекламу во время мониторинга поисковых запросов пользователей, искавших приложение для операционной системы macOS. В отличие от стандартных схем вредоносного маркетинга, ведущих на контролируемые злоумышленниками ресурсы, спонсируемый результат демонстрировал официальный домен bing.com, что снижало уровень подозрительности.
При клике по объявлению трафик сначала проходит через рекламный редирект поисковой системы Google, а затем попадает на трекер кликов Bing. Оттуда браузер пользователя перенаправляется на взломанный WordPress-сайт южноамериканского ритейлера. Скомпрометированный ресурс переадресует посетителя на поддельный ресурс загрузки, созданный для принуждения пользователей macOS к выполнению вредоносных команд.
Скрипты отслеживания кликов применяют JavaScript для отправки пользователей к конечной точке, создавая видимость того, что весь трафик исходит из легитимного источника. Кроме того, кампания использует несколько уровней маскировки. Взломанный сайт проверяет реферер Bing и заголовки браузера, а поддельная страница загрузки проверяет с помощью JavaScript, прибыл ли пользователь из поисковых систем Google или Bing. Попытки прямого доступа приводят к ошибке 404, что усложняет анализ инфраструктуры автоматическими сканерами.
Фальшивый установщик и скрытые команды терминала
Конечным пунктом назначения является убедительная копия страницы загрузки Claude, предлагающая установить приложение с помощью команды для терминала. На странице отображается легитимная команда установки от разработчиков Anthropic, однако кнопка копирования помещает в буфер обмена измененную вредоносную строку.
Подмененная команда выводит текст, имитирующий загрузку официального дистрибутива, но параллельно расшифровывает URL-адрес в формате Base64, ведущий на сторонний сервер. Затем утилита curl незаметно скачивает файл данных и передает его содержимое на исполнение в командную оболочку zsh операционной системы macOS. Пользователь видит знакомый адрес на экране и в терминале, хотя на устройстве запускается совершенно посторонний скрипт.
Точный характер финальной полезной нагрузки в рамках этих атак пока не установлен до конца. По данным Push Security, выявлено несколько доменов, использующих аналогичный инструментарий ClickFix (внутри компании он отслеживается под кодовым именем AcSig), идентичные команды установки для macOS и схожую структуру интерфейса.
