
Мой блог
Слепая зона EDR: как атаки через браузер обходят защиту конечных точек

Подробности изложены в материале первоисточника. Современные корпоративные системы все сильнее зависят от облачных платформ, а браузер превратился в главный инструмент для работы. Как отмечает Андрей Буиновскис из NordLayer, традиционные средства EDR незаменимы при выполнении вредоносного кода на хосте, однако они бессильны против инцидентов внутри веб-сессий. В условиях облачной инфраструктуры злоумышленники успешно крадут данные, минуя стадию создания подозрительных процессов на ПК.
Когда сотрудники ежедневно аутентифицируются в SaaS-сервисах, подтверждают OAuth-запросы и передают файлы через веб-интерфейсы, стандартные механизмы телеметрии могут не фиксировать угрозу. Полноценная безопасность требует комплексного контроля на уровне самого браузера, чтобы вовремя блокировать фишинг, опасные расширения и нелегитимные манипуляции с буфером обмена.
Атаки «человек посередине» (AiTM-фишинг)
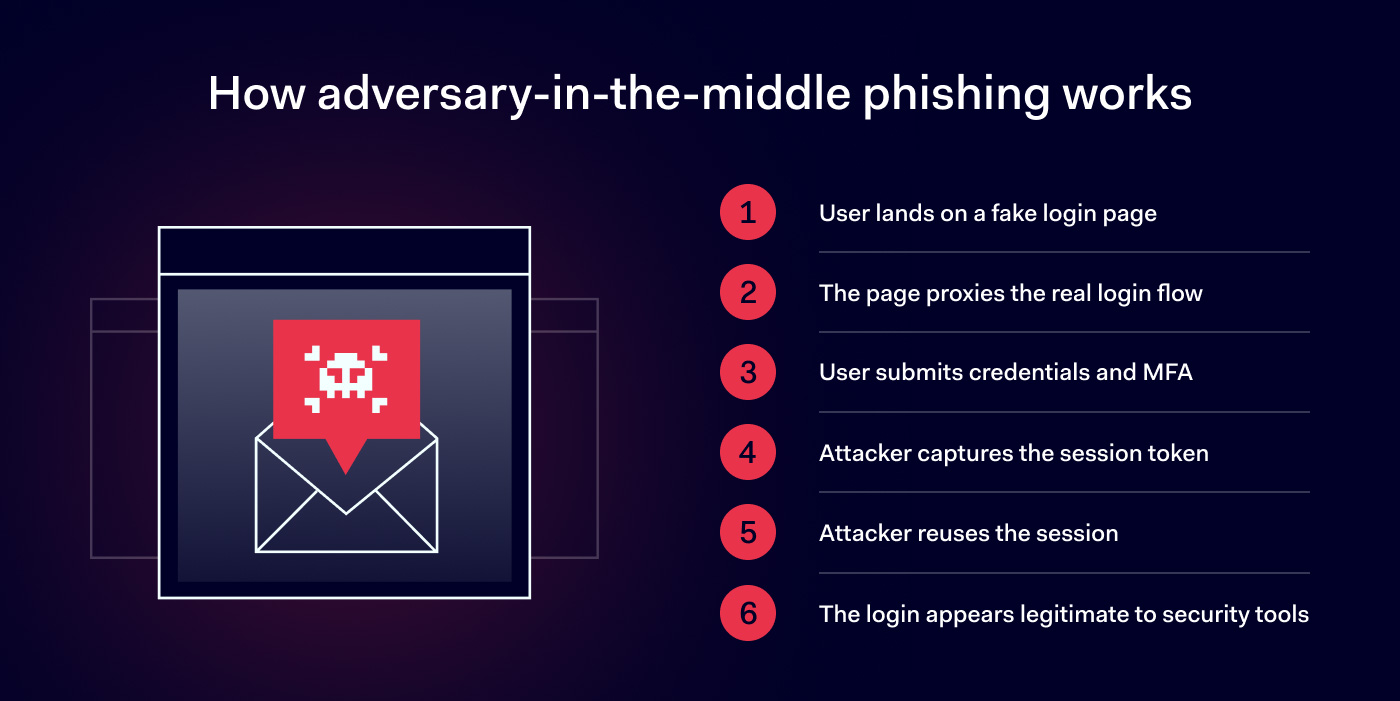
Одной из главных проблем остаются атаки с перехватом сеанса в реальном времени. Например, в рамках кампании группировки Storm-2755 злоумышленники использовали поисковый маскинг и вредоносную рекламу для перенаправления канадских сотрудников на поддельные страницы входа в Microsoft 365. Подобная инфраструктура выступает прокси между пользователем и реальным поставщиком идентификационных данных, собирая не только учетные данные, но и MFA-вызовы, а также долгосрочные сеансовые токены.
Полученные куки и OAuth-токены преступники затем повторно используют с подконтрольных машин. В ходе атак хакеры получали доступ к корпоративным почтовым ящикам, настраивали правила пересылки для скрытия уведомлений о смене банковских реквизитов и изучали зарплатные ведомости в HR-системах. С точки зрения стандартного процесса на рабочей станции процедура входа выглядит абсолютно легитимно, поскольку прокси незаметно перехватывает соединение на сетевом уровне до генерации артефактов на хосте.
Наиболее надежным способом предотвращения таких инцидентов является внедрение устойчивых к фишингу ключей FIDO2 WebAuthn, привязывающих ответ аутентификации к конкретному доверенному источнику. Дополнительные сетевые и браузерные фильтры помогают своевременно отсекать вредоносные домены.
Интеграция средств контроля через специализированный браузер
Для устранения подобных слепых зон компаниям требуются специализированные инструменты вроде NordLayer Browser, предоставляющие IT-отделам централизованное управление веб-доступом, трансфером файлов и политиками расширений. Интегрированная защита от угроз позволяет пресекать переходы на фишинговые сайты еще до того, как они скомпрометируют учетную запись.
Кроме того, корпоративный трафик можно направлять через выделенный статический IP-адрес. Это позволяет администраторам настраивать строгие списки разрешенных подключений (allowlists) для доступа к облачным сервисам и задействовать дополнительные сетевые критерии в политиках IAM-систем.
Угрозы со стороны скомпрометированных расширений
Расширения для браузеров создают специфический пласт уязвимостей, поскольку их файлы сохраняются прямо в профиле пользователя, а код исполняется внутри легитимных процессов. Вредоносные аддоны способны использовать стандартные API для чтения содержимого страниц, перехвата URL, взаимодействия с формами и отправки собранных данных по HTTPS без запуска подозрительных исполняемых файлов.
Ярким примером стали вредоносные Chromium-расширения, замаскированные под ИИ-ассистентов, которые были установлены сотни тысяч раз в тысячах корпоративных тенантов. Они собирали посещенные ссылки и диалоги из чатов, передавая информацию на удаленные серверы. Средства EDR при этом фиксируют лишь стандартный браузерный трафик, поэтому безопасность можно гарантировать только за счет жестких инвентаризаций, проверки разрешений и белых списков расширений.
Сетевые атаки до момента исполнения кода на хосте
Многие современные эксплойты завершаются непосредственно внутри веб-сессии без записи файлов на диск. Так, в кампаниях вроде TerminalFix злоумышленники размещали поддельные CAPTCHA-окна Cloudflare на взломанных ресурсах. Клик по такому элементу копировал вредоносную PowerShell-команду в буфер обмена, после чего жертву убеждали вручную вставить ее в терминал.
До момента выполнения команды вся активность ограничивалась манипуляциями с контентом страницы и буфером. Лишь после ручного запуска скрипта на машине появлялись классические артефакты: загрузка архивов, боковой запуск DLL и закрепление в системе. Грамотная политика безопасности на уровне браузера способна пресечь атаку на раннем этапе путем ограничения доступа к буферу обмена и блокировки скриптов социальной инженерии.
Комплексный подход к защите облачной инфраструктуры
В современных реалиях опираться исключительно на средства защиты конечных точек уже недостаточно. Эффективная стратегия безопасности должна выстраиваться на трех взаимосвязанных уровнях:
- Защита на уровне браузера для контроля расширений, предотвращения утечек данных (DLP) и блокировки фишинга.
- Контроль идентификационных данных и облачных SaaS-приложений для отслеживания аномальных входов и OAuth-грантов.
- Традиционный EDR-мониторинг для анализа процессов, исполняемых непосредственно на хосте.
Только синергия этих компонентов позволяет закрыть бреши, возникающие при активном использовании облачных сервисов и веб-интерфейсов.
