
Мой блог
Скрытые настройки Docker истощают оперативную память: как это исправить

Удобство контейнеризации часто скрывает существенную проблему системной конфигурации: при стандартном запуске среда исполнения не накладывает никаких аппаратных ограничений. В результате запущенные сервисы могут бесконтрольно поглощать оперативную память хоста, создавая длительную нагрузку на процессор и снижая общую производительность рабочей станции.
Эта скрытая проблема с потреблением памяти в Docker возникает из-за стандартных параметров запуска, которые изначально проектировались для быстрого старта, а не для долговременной фоновой работы. Без вмешательства пользователя забытые тестовые API, вспомогательные базы данных и домашние службы продолжают функционировать круглосуточно, удерживая ценные системные ресурсы.
Почему контейнеры забирают ресурсы без ограничений
Когда запуск выполняется обычной командой docker run без специализированных флагов, движок контейнеризации не выставляет лимитов на доступную оперативную память или процессорные ядра. Запущенный экземпляр получает право задействовать ровно столько мощности физического компьютера, сколько ему готов выделить планировщик ядра операционной системы.
Такой подход логичен для кратковременного локального тестирования, однако при эксплуатации на протяжении дней или недель оборачивается сложностями. Ощущение легковесности контейнеров провоцирует оставлять поднятые базы данных, вспомогательные веб-приложения или тестовые среды работать в фоновом режиме даже после закрытия терминала. Сервисы продолжают бодрствовать, удерживают выделенные блоки ОЗУ и регулярно нагружают процессор опросами портов, плановыми задачами и внутренними циклами мониторинга состояния.
Коварство ситуации заключается в том, что отдельный простаивающий контейнер занимает сравнительно скромный объем — нередко около нескольких сотен мегабайт. Однако десяток подобных процессов суммарно блокирует гигабайты памяти. Если же внутри любого из образов возникает утечка памяти, процесс начинает постепенно захватывать все доступное пространство.
В среде Linux дефицит оперативной памяти приводит к срабатыванию внутреннего защитного механизма — Out-Of-Memory Killer. Этот системный компонент принудительно завершает приложения для спасения операционной системы. Проблема в том, что OOM Killer не всегда корректно определяет истинного виновника перегрузки: жертвой экстренной остановки может стать не проблемный тестовый образ, а ключевая база данных хоста, активный SSH-сеанс или служба самого Docker-демона.
Пользователи операционных систем Windows и macOS ощущают это воздействие еще сильнее. В настольном приложении Docker Desktop исполнение организовано внутри легковесной виртуальной машины. Гипервизор резервирует фиксированный массив оперативной памяти физического ПК заранее, даже если текущие задачи его полностью не нагружают. На платформах Windows с подсистемой WSL2 процесс vmmem продолжает удерживать занятую память на уровне десятков гигабайт даже после того, как вычислительная активность внутри контейнеров полностью утихла. В итоге ноутбуки теряют плавность работы, а системы охлаждения начинают шуметь без очевидных причин в диспетчере задач.
Стандартный инструментарий Docker не присылает предупреждений о подобном расходе: в нем нет всплывающих диалоговых окон с предложением назначить квоты или системных уведомлений о контейнере, непрерывно работающем несколько месяцев подряд. Без целенаправленной проверки через терминал или интерфейс управления найти источник падения быстродействия операционной системы бывает непросто.
Ограничение ресурсов, очистка и базовый мониторинг
Основной способ предотвратить системный дефицит — явное указание аппаратных рамок при инициализации контейнеров. Для непосредственного контроля параметров в командной строке служат специальные флаги:
--memory— жестко задает максимальный объем оперативной памяти, выше которого контейнер выйти не сможет (например,--memory=512m);--cpus— указывает предел доступных процессорных ядер (например, значение1.5запрещает процессу превышать эквивалент полутора ядер CPU);--memory-reservation— работает как эластичный порог, вступающий в силу преимущественно тогда, когда общая память хоста подходит к концу;--pids-limit— предохраняет операционную систему от переполнения таблицы процессов, запрещая контейнеру генерировать неограниченное число дочерних потоков.
В случае с жестким порогом памяти при превышении установленного потолка Docker просто остановит нарушивший лимит контейнер, сохранив стабильность основной операционной системы.
Конфигурация ограничений через Docker Compose
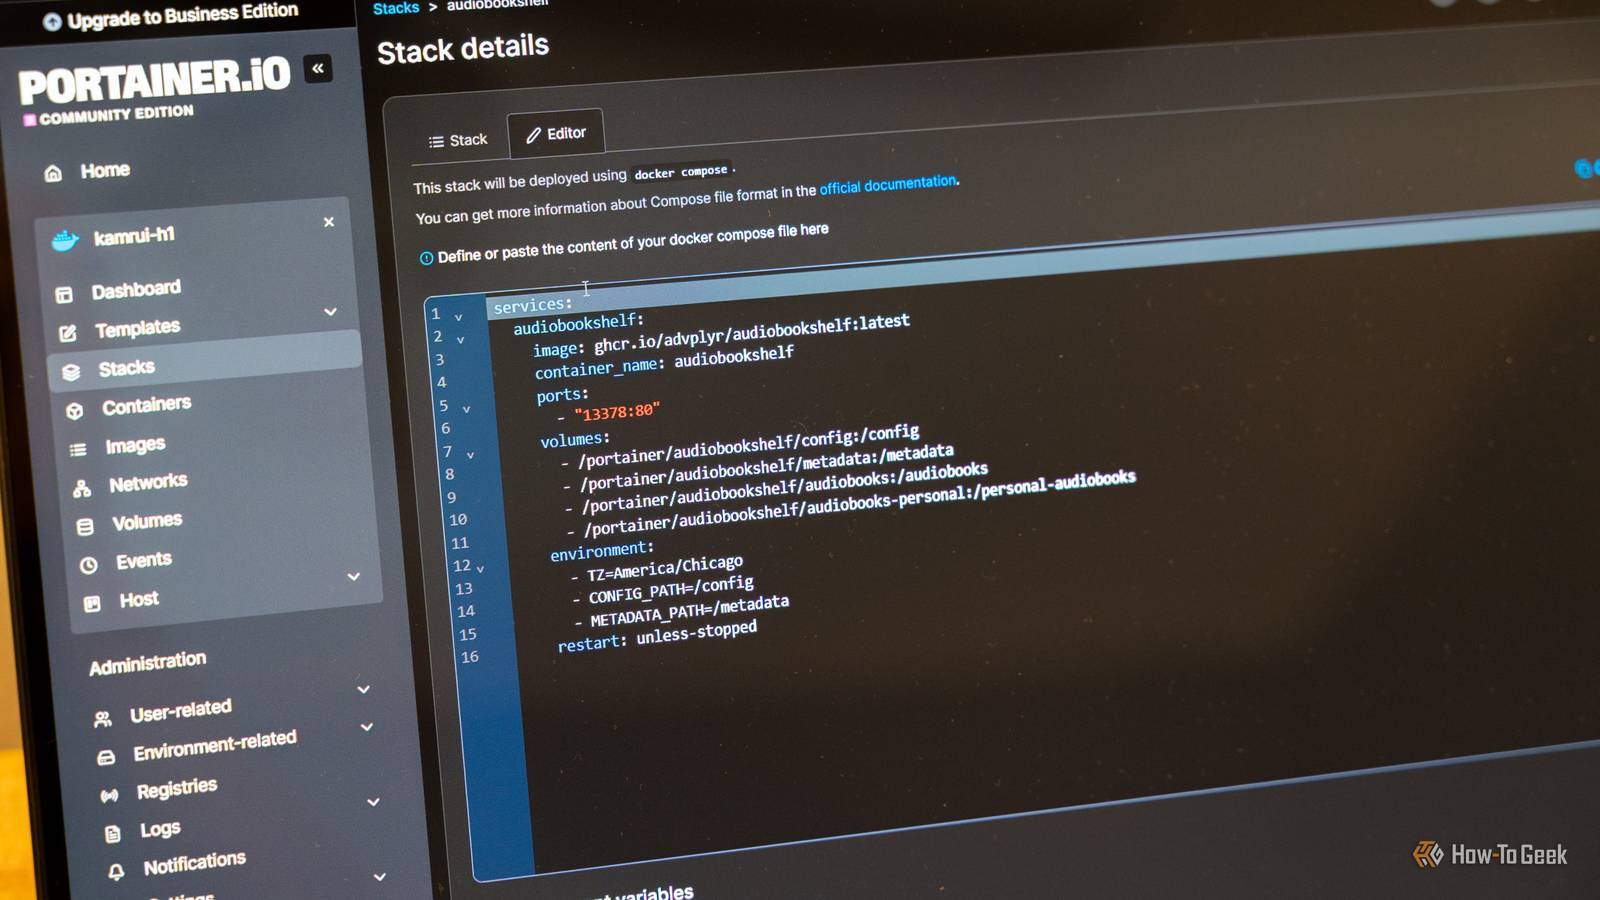
Если для запуска инфраструктуры используется манифест docker-compose.yml, лимиты можно зафиксировать в секции deploy каждого отдельного сервиса. Для этого внутри описания службы формируется блок resources:
services:
  web:
    image: nginx
    deploy:
      resources:
        limits:
          cpus: '1.0'
          memory: 512M
        reservations:
          memory: 256M
Современные версии инструмента Compose корректно считывают эти директивы в стандартном режиме, больше не требуя перевода среды в кластерный режим Docker Swarm. Это позволяет задокументировать технические границы проекта в коде, чтобы при развертывании параметры применялись автоматически независимо от конкретной машины.
Отслеживание текущей нагрузки и уборка диска
Назначение лимитов вслепую может привести к аварийным завершениям сервисов при штатных кратковременных нагрузках. Для выявления реальных потребностей процесса используется команда docker stats, выводящая живой поток сведений об утилизации CPU, оперативной памяти и сетевого трафика по каждому активному экземпляру. Понаблюдав за сервисом пару дней, можно выделить его пиковый показатель и установить верхний лимит чуть выше этого значения с учетом технологического запаса.
Параллельно стоит выработать привычку регулярно избавляться от брошенных компонентов:
- команда
docker psотображает текущие активные службы; - команда
docker stop <id>останавливает потерявшие актуальность задачи; - команда
docker system pruneстирает все остановленные экземпляры, зависшие контейнерные сети, промежуточные слои и неиспользуемые кеши сборки; - добавление флага
--volumesудаляет неиспользуемые изолированные тома данных.
Устранение сопутствующих проблем: логи, перезапуски и параметры хоста
Бесконтрольный расход оперативной памяти часто сопровождается другими скрытыми факторами деградации системы, заложенными в начальные параметры среды исполнения.
Ротация файлов журналов
Штатный драйвер логирования json-file по умолчанию не имеет механизмов ротации. Если запущенный в контейнере демон интенсивно пишет отчеты в стандартный поток вывода, файл логов на диске может незаметно разрастись до десятков гигабайт. Эту проблему решают параметры max-size и max-file, задаваемые как при запуске отдельного контейнера, так и глобально в файле daemon.json. Для персонального сервера или рабочей станции лимита в три файла объемом по 10 мегабайт обычно достаточно.
Политики автоматического перезапуска
Политика перезапуска restart: always заставляет Docker поднимать контейнер после каждого системного сбоя или перезагрузки машины, даже если он был заглушен вручную. Если приложение падает из-за критической ошибки внутри кода, такой параметр вводит хост в бесконечный цикл аварийных рестартов, перегружающий процессор. Рациональнее использовать значение unless-stopped (уважающее ручную остановку пользователем) либо директиву on-failure с явным указанием максимального числа попыток запуска.
Настройка проверки работоспособности (Health checks)
Встроенные директивы мониторинга состояния сервиса могут создавать чрезмерный фоновый шум, если они запускаются каждые 2–5 секунд и при этом обращаются к тяжелым скриптам или генерируют запросы к базам данных. Увеличение интервала между проверками до 30–60 секунд сохраняет контроль за доступностью сервиса, но снимает постоянную паразитную нагрузку на ядра процессора.
Оптимизация параметров виртуальной машины и образов
В графическом клиенте Docker Desktop следует открыть параметры и вручную уменьшить квоты оперативной памяти и ядер процессора, выделяемые служебной виртуальной машине, поскольку начальные значения часто неоправданно завышены. Пользователи Windows 10 и 11, работающие через WSL2, могут ограничить системные аппетиты глобально: достаточно прописать лимиты памяти в файле .wslconfig в пользовательском каталоге и перезапустить подсистему через терминал командой wsl --shutdown.
Наконец, размер базовых образов напрямую влияет на потребление системных мощностей. Применение компактных дистрибутивов вроде Alpine Linux или специализированных «slim»-сборок не только экономит физическое место на накопителе, но и сокращает число сторонних фоновых процессов, делая контейнерное окружение предсказуемым и безопасным для аппаратных ресурсов компьютера.
