
Мой блог
Meta представила Muse — автономного ИИ-агента на базе изолированной облачной виртуальной машины

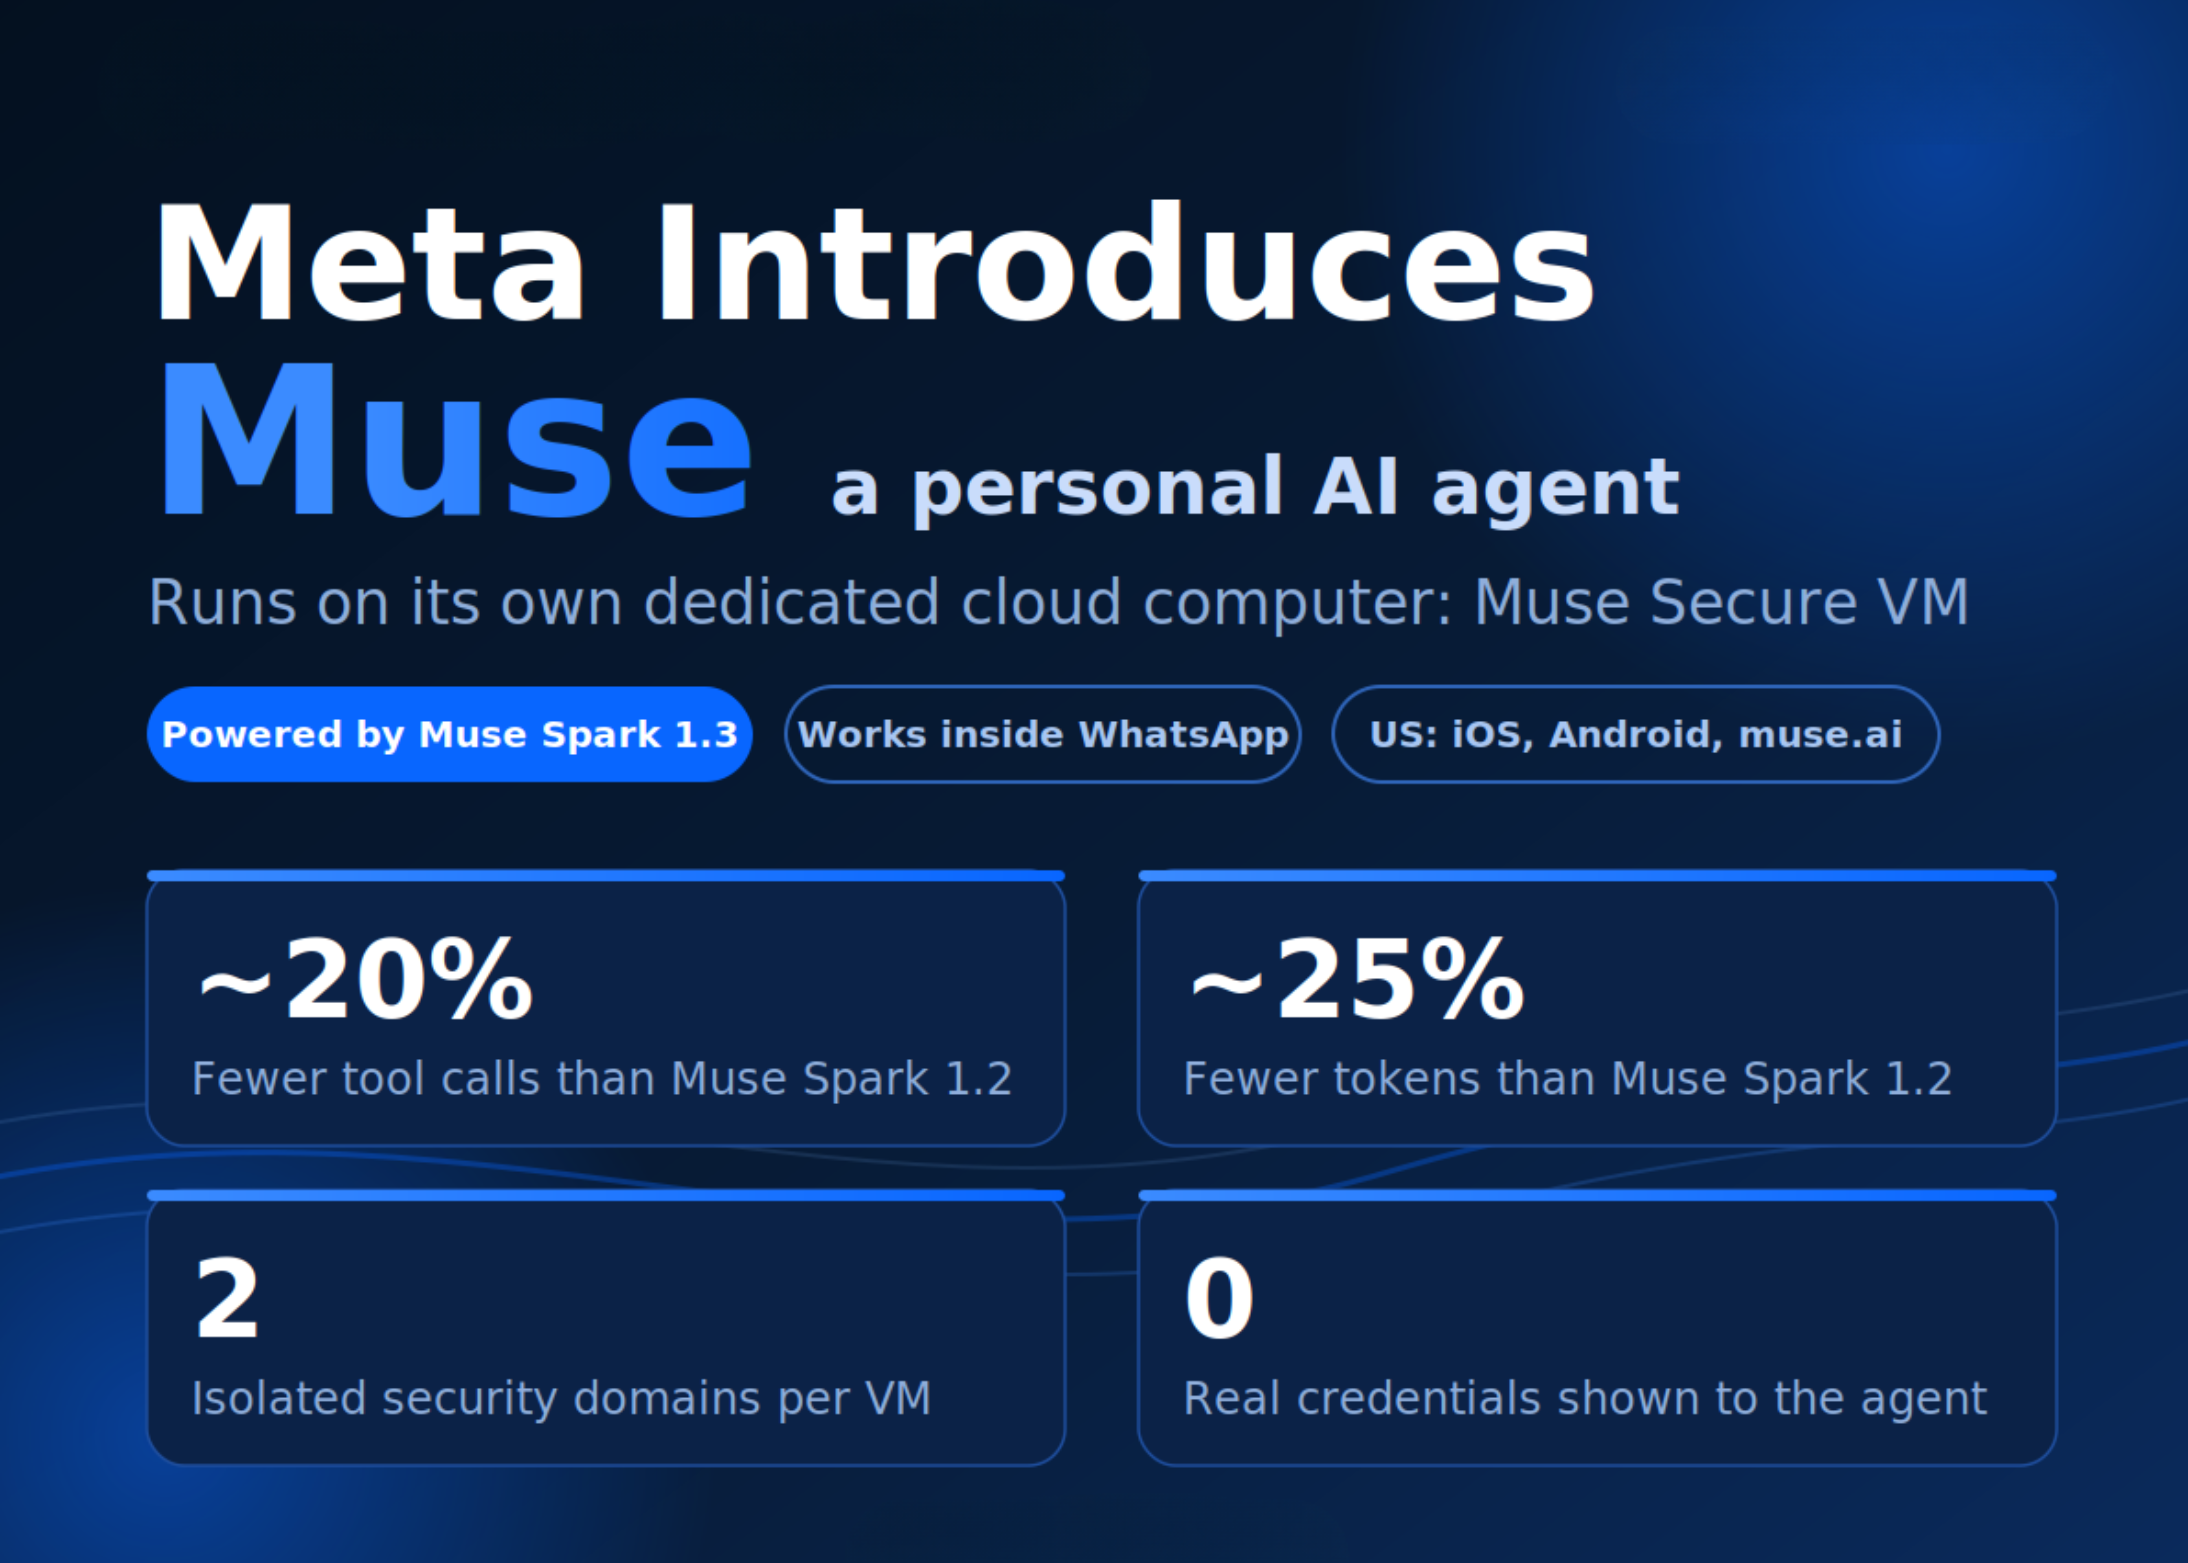
Компания Meta официально представила Muse — персонального ИИ-агента нового поколения, спроектированного не просто для ответов на вопросы, а для автономного выполнения реальных задач. В отличие от привычных диалоговых чат-ботов, Muse умеет самостоятельно отправлять электронные письма, бронировать билеты, вести переговоры по снижению счетов за коммунальные услуги или интернет и планомерно двигаться к долгосрочным целям пользователя. Агент продолжает работать в фоновом режиме даже после закрытия приложения, возвращаясь к владельцу только тогда, когда требуется личное подтверждение целевого действия.
С технической точки зрения проект интересен тем, как организована его инфраструктура. Каждый пользователь получает персональную изолированную виртуальную машину в облаке — Muse Secure VM. Внутри этой среды функционирует сам агент, его изолированный веб-браузер и все сопутствующие данные. Служба недоступна для локального развертывания на собственных серверах, однако запускается как потребительский сервис на веб-сайте muse.ai, а также в приложениях для iOS и Android (с базовым бесплатным и расширенными платными тарифами). При этом базовую языковую модель Muse Spark 1.3 разработчики уже открыли через API, а в будущем обещают опубликовать её веса.
Что умеет персональный агент Muse на практике
Взаимодействие с Muse строится через текстовый интерфейс, аналогичный привычным мессенджерам. Пользователь формирует задачу или описывает конечную цель в свободной форме, после чего агент самостоятельно составляет пошаговый план и переходит к его реализации. Для этого ИИ-помощник способен открывать встроенный веб-обозреватель, заполнять сложные онлайн-формы и вести диалоги от лица владельца.
В демонстрационных материалах Meta показала сразу несколько реальных жизненных сценариев использования агента:
- Продажа автомобиля по наиболее выгодной стоимости с автоматическим размещением объявлений и переговорами с покупателями;
- Достижение скидок и пересмотр тарифных планов путем переговоров с сервисной службой провайдера;
- Динамическая адаптация спортивных тренировок с учетом текущего прогресса и самочувствия.
Отдельного внимания заслуживает долгосрочная контекстная память Muse. Агент способен запоминать детали из предыдущих бесед. К примеру, он может превратить сохраненный короткий ролик из Instagram с кулинарным рецептом в готовый список покупок для супермаркета, автоматически учтя аллергии или пищевые ограничения ваших друзей, о которых вы упоминали ранее.
При этом любые чувствительные действия — будь то отправка писем или проведение платежей — обязательно приостанавливаются до тех пор, пока пользователь не подтвердит их вручную. Для полного контроля предусмотрен подробный журнал аудита (audit trail), где фиксируются все совершенные и запланированные шаги.
Движок агента: базовая модель Muse Spark 1.3
Фундаментом для работы агента служит специализированная языковая модель Muse Spark 1.3, созданная подразделением Meta Superintelligence Labs. Она оптимизирована для решения сложных мультишаговых задач с длительным горизонтом планирования (long horizon agentic work).
Модель демонстрирует высокий уровень работы с инструментами командной строки в режиме zero-shot (без предварительной настройки), поддерживая параллельные цепочки рабочих процессов и механизмы самокоррекции при столкновении с неструктурированными или некорректными данными. По внутренним тестам инженеров Meta, релиз Spark 1.3 показал ощутимый прирост эффективности по сравнению с версией 1.2: количество обращений к внешним инструментам сократилось примерно на 20%, а расход токенов уменьшился на 25%.
Кроме того, Muse Spark 1.3 обладает повышенной устойчивостью к атакам типа prompt injection (внедрение вредоносных инструкций через внешние данные). Для сторонних разработчиков эта модель уже доступна в среде Muse Code и через Meta Model API на портале dev.meta.ai.
Архитектура безопасности: Muse Secure VM и агент-защитник Sentinel
Наиболее впечатляющей инженерной частью анонса стала система обеспечения безопасности. Контейнер с основным агентом запускается внутри изолированной ячейки systemd-nspawn с жестко отфильтрованными системными вызовами (syscalls) и урезанными привилегиями ядра Linux. Все критически важные для безопасности сервисы вынесены за пределы этой ячейки, хотя и располагаются в рамках той же виртуальной машины.
Ключевую роль в контроле действий играет отдельный независимый агент-арбитр — Sentinel. Именно он проверяет и санкционирует любое сетевое обращение или действие коннектора как на транспортном (Layer 4), так и на прикладном (Layer 7) уровнях модели OSI. Основной агент Muse может только предлагать действия, тогда как окончательное решение о выполнении принимает исключительно Sentinel.
Работа с учетными данными организована по принципу подстановки (surrogation):
- Основной ИИ-агент никогда не видит настоящие пароли, API-ключи или токены доступа — он оперирует исключительно временными заглушками (surrogate tokens).
- Настоящие секретные данные подставляются модулем Sentinel непосредственно на границе сетевого трафика в момент отправки запроса.
- Благодаря такому подходу утечка авторизационных данных через инъекции промптов становится технически невозможной, так как внутри контекста агента просто нет реальных секретов.
Дополнительно на уровне ядра системы используется отслеживание меток eBPF (taint tracking). Это позволяет разделять «чистые» запросы и сетевые вызовы, затронувшие пользовательские данные, динамически ограничивая права на их исполнение. Подсистема веб-браузера взаимодействует не с сырым DOM-деревом страниц, а с деревом доступности (Accessibility Tree), и полностью лишена возможности выполнять произвольный JavaScript. Наконец, почтовый коннектор по умолчанию отфильтровывает одноразовые пароли (OTP) и ссылки для сброса паролей, предотвращая потенциальный перехват доступа.
Конвейер одобрения действий и защита от инъекций
Процесс одобрения любой операции в Muse разделен на пять последовательных этапов. В штатном режиме, например при покупке товара, агент формирует запрос, пересылает его защитнику Sentinel, который проверяет контекст, запрашивает подтверждение у пользователя через интерфейс и лишь после успешной валидации производит подстановку реальных платежных реквизитов и отправку сетевого пакета.
В случае попытки атаки методом prompt injection (например, если на стороннем сайте спрятана скрытая инструкция украсть данные или перевести деньги на чужой счет), система eBPF taint tracking и агент Sentinel мгновенно фиксируют компрометирование контекста. Операция блокируется на уровне сети до того, как какие-либо конфиденциальные данные смогут покинуть изолированную виртуальную машину.
Главные итоги и перспективность подхода
Анонс Meta Muse задает новый стандарт для персональных ИИ-ассистентов. Вместо создания очередного чат-бота компания предложила полноценную автономную экосистему с беспрецедентным уровнем изоляции и безопасности.
Ключевые особенности проекта:
- Проактивная работа агента с возможностью интеграции напрямую в мессенджеры, включая WhatsApp.
- Выделенная облачная виртуальная машина для каждого пользователя с защищенным встроенным браузером.
- Автономный модуль Sentinel в роли строгого сетевого шлюза и арбитра операций.
- Полная защита учетных данных благодаря системе суррогатных токенов и фильтрации на уровне ядра Linux.
Источник: www.marktechpost.com
