
Мой блог
Microsoft Defender на Linux: корпоративная защита рабочих станций и серверов

Корпорация Microsoft расширила зону действия своего защитного комплекса: теперь сервис безопасности адаптирован для десктопных и серверных дистрибутивов с открытым исходным кодом. Развертывание Microsoft Defender для Linux нацелено на организации с гетерогенной IT-инфраструктурой, где рабочие станции под управлением Windows и Linux функционируют в единой корпоративной среде.
В последние годы внутренний антивирусный сервис Microsoft превратился из базового встроенного инструмента Windows в масштабную систему безопасности конечных точек и облачных платформ. Расширение поддержки операционных систем семейства Linux призвано закрыть бреши в рабочих процессах разработчиков и системных инженеров, снизив риски целевых атак.
Почему возникла необходимость защиты Linux-систем
Традиционное представление о неуязвимости систем на базе ядра Linux постепенно теряет актуальность в корпоративном секторе. Разработчики операционной системы из Редмонда отмечают, что популярность этой платформы привлекает все больше внимания злоумышленников. Особому риску подвергаются профильные специалисты по разработке программного обеспечения, использующие Linux в качестве основного рабочего окружения.
В повседневной работе программистам приходится взаимодействовать со сложными программными стеками, включающими:
- удаленные репозитории исходного кода;
- автоматизированные конвейеры непрерывной интеграции и доставки (CI/CD);
- масштабируемые облачные инфраструктуры и внешние микросервисы.
Каждый из этих компонентов может стать точкой входа для вредоносного кода или несанкционированного доступа, если конечные устройства инженеров лишены централизованного контроля безопасности.
Возможности антивирусного движка Microsoft Defender для Linux
По заявлениям разработчиков, решение способно гарантировать надежную защиту конечных точек от специфических угроз, нацеленных на Linux-среду. В основу продукта заложен антивирусный движок нового поколения, работающий по принципу превентивного обнаружения и нейтрализации вредоносной активности.
Помимо стандартного сканирования файловой системы, корпоративный инструмент предоставляет расширенный комплекс средств администрирования:
- Управление уязвимостями: регулярный аудит установленного системного софта и библиотек на наличие известных брешей в безопасности.
- Инвентаризация устройств: сбор и систематизация данных о состоянии рабочих станций и серверов внутри корпоративной сети.
- Контроль настроек безопасности: удаленная конфигурация политик и проверка соответствия внутренним регламентам организации.
Реагирование на инциденты и расследование угроз
Ключевая задача Microsoft Defender для Linux заключается не только в пресечении известных атак, но и в оперативном реагировании на сложные инциденты. Система наделена инструментами проактивного поиска угроз (threat hunting), позволяющими выявлять подозрительную активность в поведении процессов.
В случае обнаружения опасности специалисты службы безопасности могут удаленно изолировать скомпрометированный компьютер или сервер от корпоративной сети, предотвращая распространение атаки на соседние узлы. Набор функций полностью повторяет стек инструментов, к которому IT-отделы привыкли при администрировании парка машин на Windows. Это позволяет использовать единообразные сценарии работы и регламенты без необходимости переобучения персонала.
Поддерживаемые дистрибутивы и простота интеграции
Платформа создавалась с прицелом на легкую интеграцию в существующую корпоративную инфраструктуру, помогая сократить операционные расходы на поддержку разнородных рабочих мест. Архитектура клиента спроектирована так, чтобы быстро развертываться как на локальных серверах, так и на настольных ПК инженеров.
В список официально поддерживаемых дистрибутивов вошли наиболее востребованные корпоративные и пользовательские решения:
- Red Hat Enterprise Linux (RHEL);
- Ubuntu;
- Debian;
- SUSE;
- Fedora;
- Oracle Linux.
Поддержка распространяется на серверные сборки и версии с графическими пользовательскими интерфейсами, благодаря чему компании могут централизованно закрывать задачи защиты всего парка машин с единой консоли.
Условия доступа и централизованное управление
Доступ к расширенному функционалу безопасности предоставляется в рамках действующих корпоративных подписок. Для подключения систем на Linux требуются тарифные планы Microsoft Defender for Endpoint Plan 2 либо комплексные лицензии Microsoft 365 уровня E5 или E7.
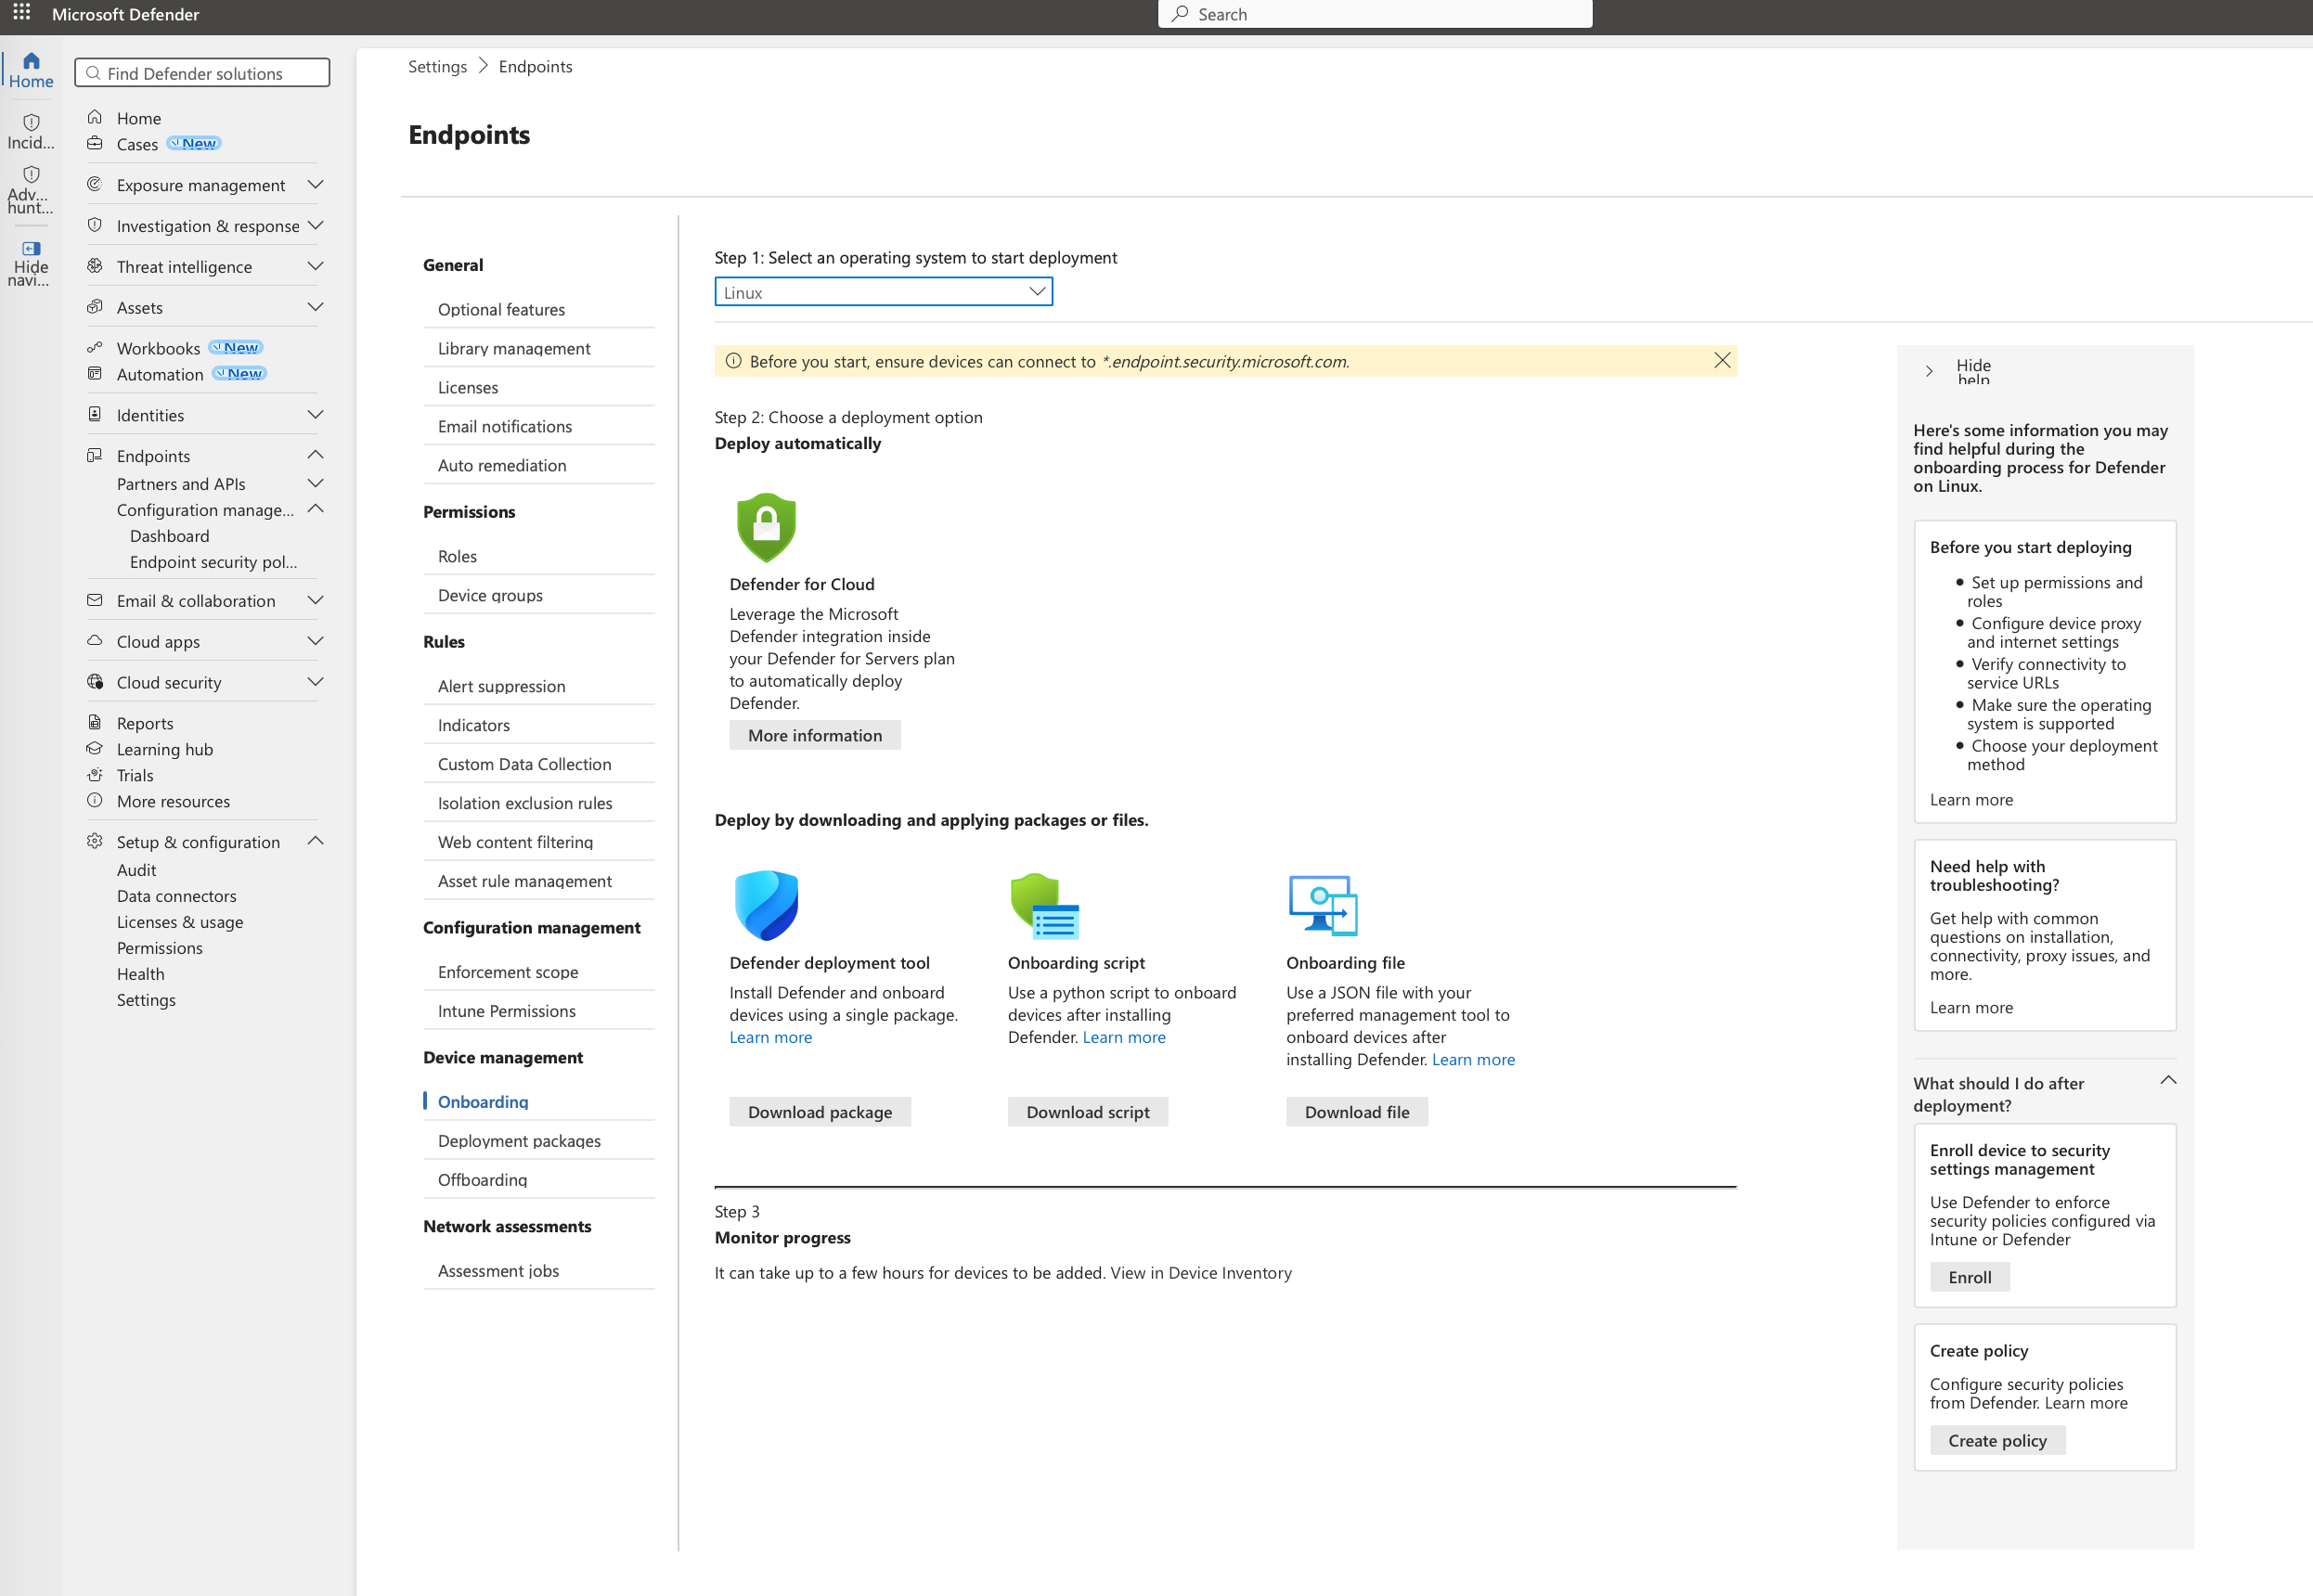
Управление политиками, аудит событий безопасности и анализ инцидентов осуществляются через централизованный портал Microsoft Defender. Администраторы получают возможность отслеживать телеметрию и блокировать угрозы даже в тех случаях, когда Linux-серверы размещены в изолированных сторонних облаках или удаленных центрах обработки данных.
