
Мой блог
Мониторинг изменений групповой политики Active Directory через Git

В корпоративной среде управление конфигурациями часто превращается в поиск причин сбоя после внесения правок. Чтобы эффективно отслеживать изменения групповой политики Active Directory, системные администраторы могут использовать инструменты контроля версий, которые обычно применяются в разработке программного обеспечения. В материале рассматривается методика автоматизации этого процесса, позволяющая превратить разрозненные файлы настроек в наглядную историю правок.
Когда в компании работает несколько системных инженеров, отследить момент и автора корректировки конкретного объекта GPO становится сложно. Часто проблема обнаруживается только после жалоб пользователей на неработающие принтеры или сетевые диски. В отсутствие специализированных платных систем мониторинга, использование Git-репозитория становится бесплатным и эффективным способом ведения аудита всех манипуляций с правилами домена.
Зачем нужен контроль версий для объектов GPO
Основная сложность мониторинга Group Policy Objects заключается в их структуре. В первоначальном виде политики представляют собой набор разнородных данных: от бинарных файлов до XML-структур. Это связано с тем, что параметры применяются различными расширениями (Client-Side Extensions), каждое из которых хранит информацию в своем формате. Прямое копирование файлов из папки SYSVOL в репозиторий не даст желаемой наглядности при просмотре истории изменений.
Решением проблемы выступает использование стандартного командлета Get-GPOReport с параметром -ReportType Xml. Этот инструмент генерирует единый XML-файл, содержащий все параметры конкретной политики в структурированном и читаемом виде. Если регулярно выгружать такие отчеты и фиксировать их в Git, можно получить детальную картину того, какие именно строки конфигурации были добавлены, удалены или изменены.
Подготовка инфраструктуры и выбор Git-сервера
Для реализации схемы мониторинга требуется сервер Git. В качестве оптимального варианта автор материала выделяет Gitea. Это легковесное мультиплатформенное решение, которое поставляется в виде одного бинарного файла. Такая архитектура упрощает развертывание и последующее обновление: достаточно заменить исполняемый файл новой версией.
Настройка SSH-доступа в Gitea
Для автоматизации работы скрипта необходимо настроить доступ по протоколу SSH. В конфигурационном файле app.ini сервера Gitea следует определить параметры встроенного SSH-сервера. Важно активировать запуск сервера (START_SSH_SERVER = true) и указать корректный порт. Если сервер работает под управлением Windows, необходимо обратить внимание на параметр BUILTIN_SSH_SERVER_USER. В этой ОС именем пользователя по умолчанию станет учетная запись, от имени которой запущен сервис, в то время как в Linux это обычно стандартный пользователь git.
На стороне клиента, где будет выполняться экспорт, нужно создать SSH-ключи и настроить файл конфигурации ~/.ssh/config. В нем прописывается псевдоним хоста, реальное имя сервера, пользователь и путь к приватному ключу. Это позволит скрипту взаимодействовать с репозиторием без интерактивного ввода пароля.
Права доступа и выбор контроллера домена
Для запуска процедур экспорта не требуются высокие привилегии в домене. Достаточно прав обычного аутентифицированного пользователя, так как объекты групповых политик по умолчанию открыты на чтение всем членам домена. Однако выполнять скрипт рекомендуется на контроллере домена с ролью PDC (Primary Domain Controller). Именно на этом сервере по умолчанию происходят все изменения политик, что гарантирует получение актуальных данных без ожидания завершения репликации между остальными контроллерами.
Автоматизация процесса экспорта через PowerShell
Процесс мониторинга строится на циклическом выполнении PowerShell-скрипта. Логика работы включает несколько ключевых этапов, обеспечивающих чистоту данных в репозитории. Сначала скрипт запрашивает список всех существующих GPO в домене. Перед началом выгрузки целевой каталог очищается от старых файлов отчетов, чтобы в Git попали только актуальные политики.
Очистка XML-отчетов от динамических данных
Важным техническим нюансом является обработка тега <ReadTime> в генерируемых отчетах. Этот тег содержит время запуска командлета экспорта. Если его оставить, Git будет фиксировать изменения в каждом файле при каждой выгрузке, даже если сами настройки политики не менялись. В материале предлагается использовать регулярное выражение для удаления строк с этим тегом перед сохранением файла на диск. Это гарантирует, что ревизия в репозитории будет создана только при реальном изменении конфигурации.
После сохранения всех XML-файлов скрипт переходит в каталог репозитория и выполняет стандартную последовательность команд: добавление изменений (git add), создание коммита с текущей датой (git commit) и отправку данных на сервер (git push). Для оперативного информирования администраторов в скрипт можно добавить блок отправки логов выполнения по электронной почте. Готовый сценарий помещается в планировщик задач Windows (Task Scheduler) для регулярного запуска.
Анализ результатов мониторинга изменений групповой политики
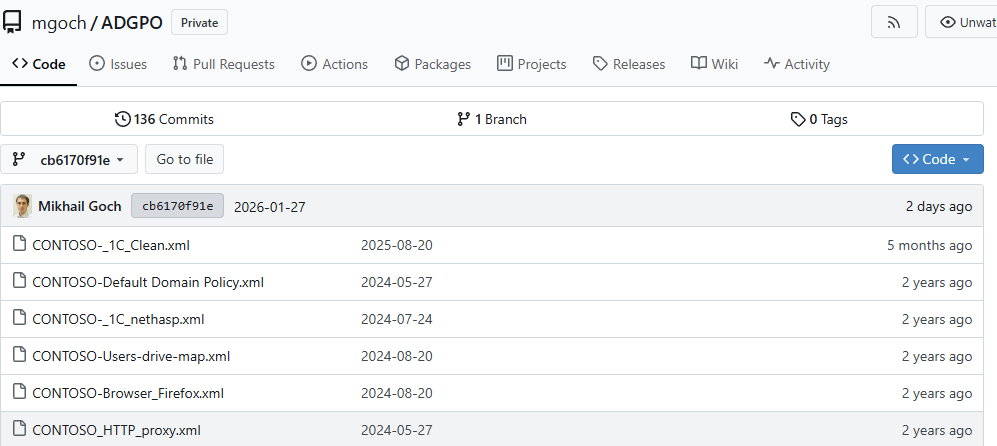
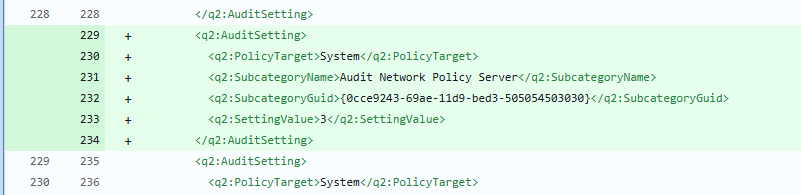
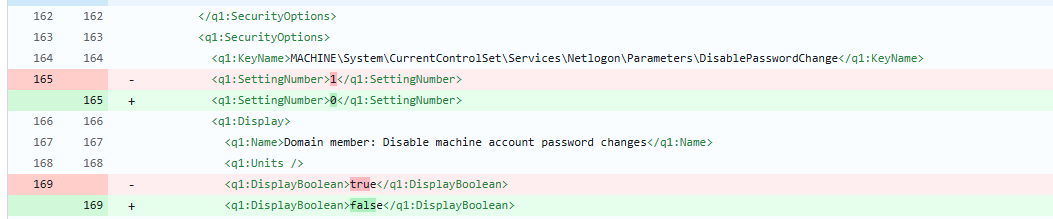
В результате работы системы в Git-репозитории формируется библиотека XML-файлов, где название каждого файла соответствует отображаемому имени политики. Несмотря на то, что XML является машиночитаемым форматом, стандартные средства визуализации различий (diff) в Git позволяют легко интерпретировать правки.
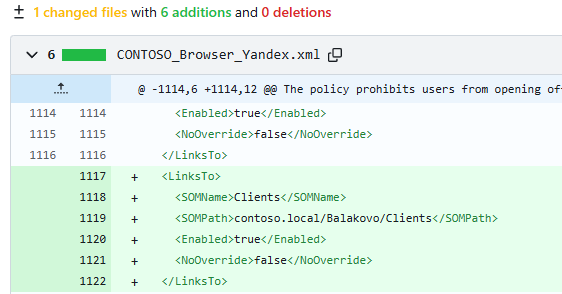
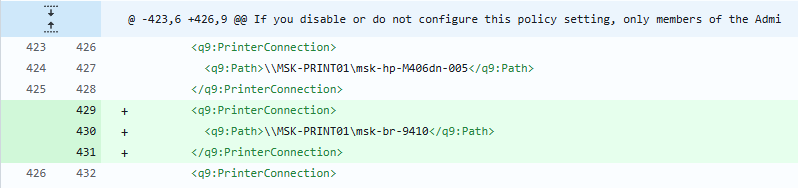
При просмотре истории коммитов администратор видит четкие маркеры изменений:
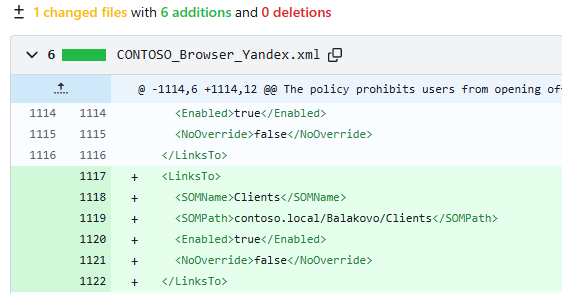
- Связывание политики с новым организационным подразделением (OU) отображается как добавление соответствующих путей в структуре XML.
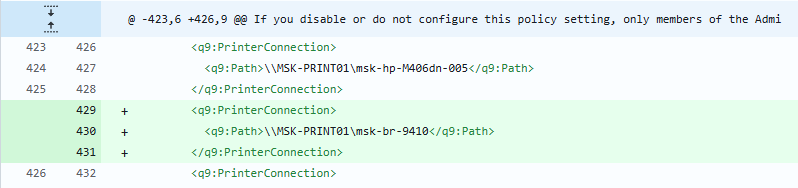
- Появление новых настроек, например, подключение принтеров или установка параметров реестра, выделяется как добавленные блоки кода.
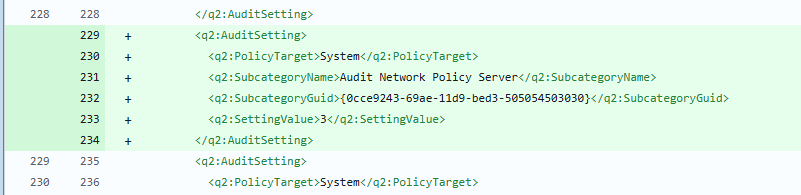
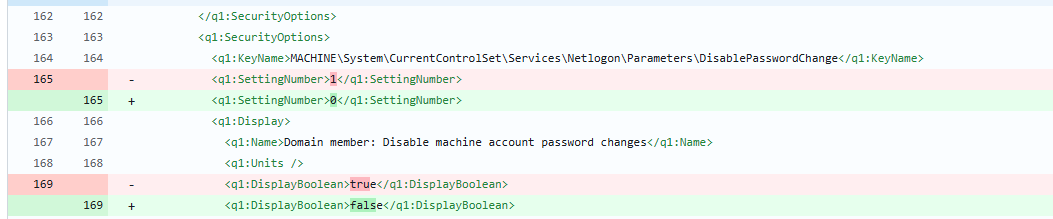
- Изменения в политиках аудита или безопасности наглядно показывают старое и новое значения параметров.
Такой подход позволяет не только быстро находить виновника некорректных правок, но и служит инструментом для анализа текущего состояния инфраструктуры без необходимости открывать громоздкую консоль управления групповыми политиками. Это простое решение, которое при минимальных затратах времени на настройку обеспечивает прозрачность управления конфигурациями Windows-среды.
