
Мой блог
Как ИИ-агент настраивает VPS и почему ему нужен механизм автоматического отката

Автоматизация настройки серверов через ИИ-агентов может приводить к неожиданным блокировкам, когда защитные инструменты вроде fail2ban случайно закрывают доступ администраторам. Для предотвращения подобных ситуаций разрабатываются специальные скрипты страховки, которые автоматически откатывают неудачные изменения конфигурации SSH и файрвола.
Проект vps-forge предлагает открытый набор инструкций и утилит, позволяющих безопасно передавать рутинное администрирование виртуальных серверов искусственному интеллекту, минимизируя риски потери управления.
Почему традиционные проверки конфигурации не гарантируют безопасность
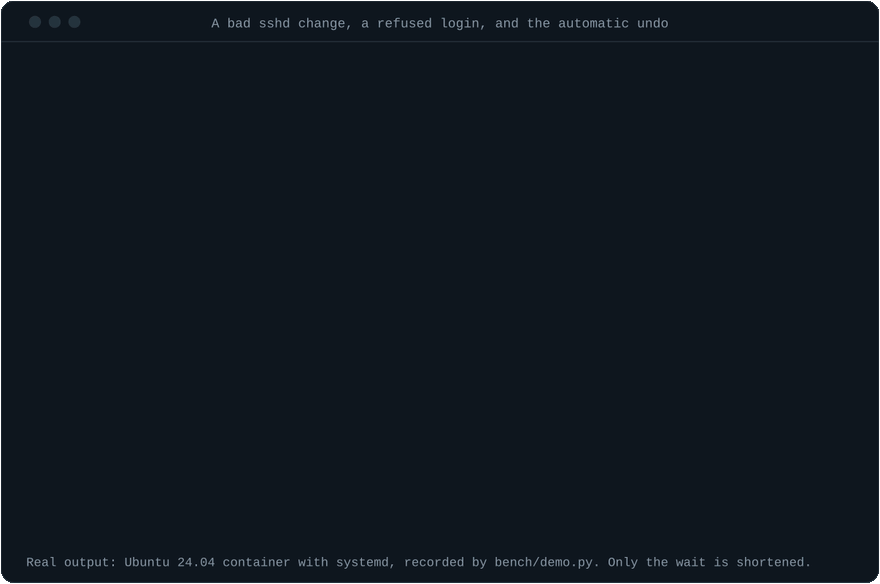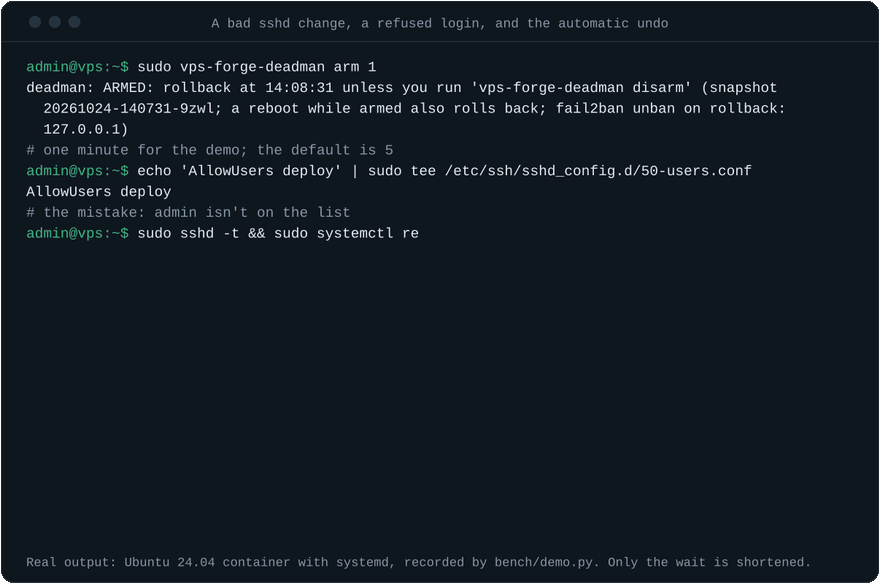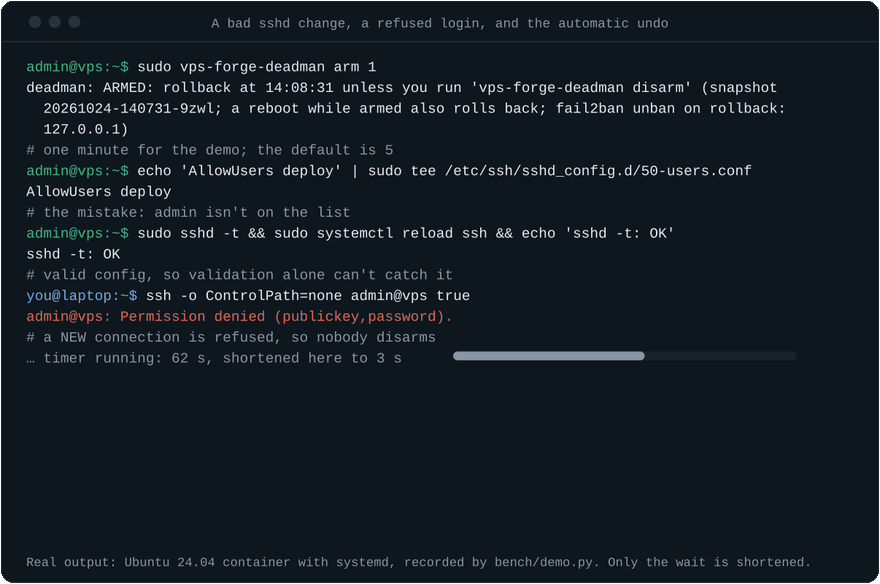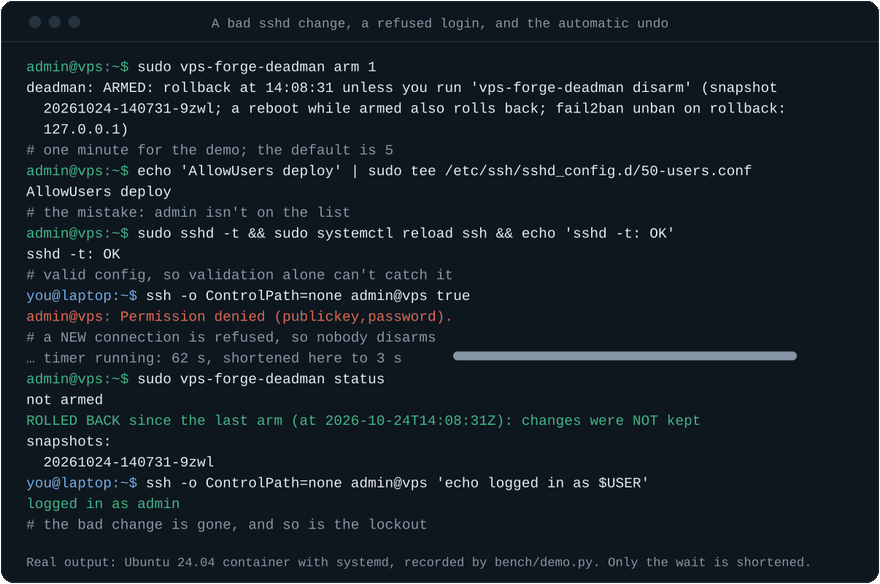
Поврежденный файл конфигурации SSH нередко выглядит рабочим. Команда синтаксического контроля завершается успешно, текущее подключение сохраняется, однако новые попытки авторизации завершаются неудачей. Подобные проблемы возникают при изменении списков разрешенных пользователей или групп, когда администратор или автоматизированная система случайно исключают из них необходимые учетные записи.
ИИ-агенты часто используют постоянные соединения для проверки работоспособности хоста, из-за чего тестируют старый канал связи вместо того, чтобы инициировать новое подключение. Попытки заставить агента проверять доступы вручную не всегда эффективны, так как после потери управления исправить ошибку программными методами уже невозможно. Требуется внешний механизм, способный восстановить работоспособность системы автономно.
Механизм принудительного возврата конфигурации
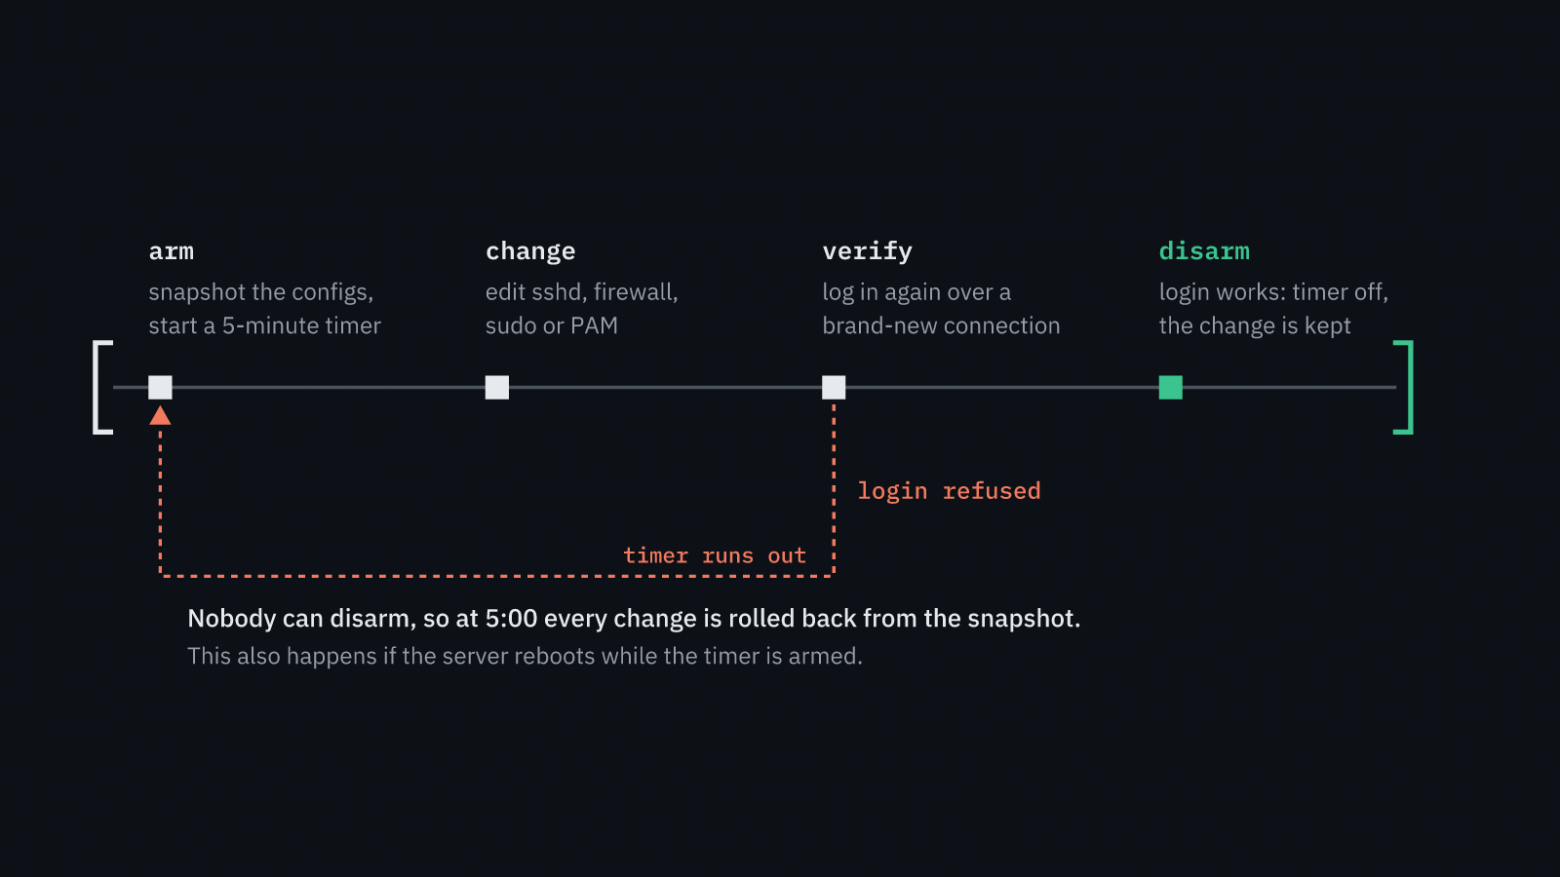
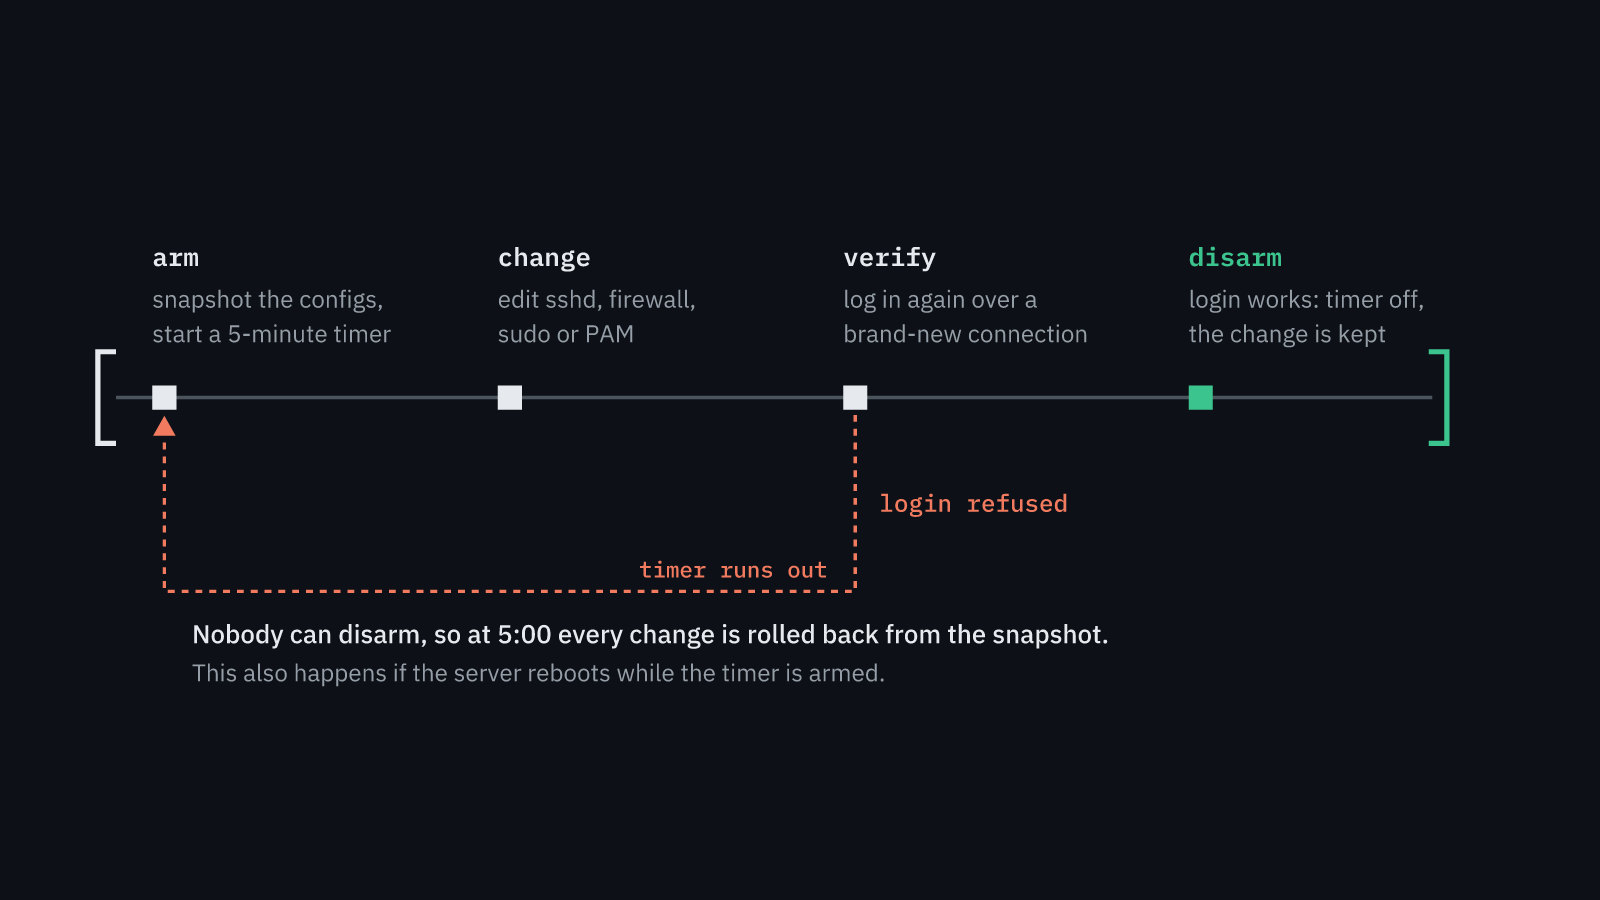
Для защиты от потери доступа перед каждым изменением параметров SSH, файрвола или системных политик активируется специальный инструмент контроля. Он создает резервную копию текущих параметров и запускает таймер обратного отсчета. Если агент в течение заданного времени не подтверждает успешность входа через новое независимое подключение, система автоматически возвращает прежние настройки.
Практическая реализация подобного алгоритма потребовала учета множества нюансов. Например, в случае перезагрузки сервера стандартный таймер в памяти стирался, поэтому потребовалось задействовать системные службы для проверки незавершенных откатов при старте операционной системы. Также возникли проблемы с несовместимостью команд сброса правил nftables и языковыми локалями утилит управления брандмауэром.
Особенности облачных окружений и типовые ловушки
Настройка серверов часто осложняется особенностями стандартных образов операционных систем. Конфигурационные файлы облачной инициализации могут переопределять параметры аутентификации по паролю, располагаясь в алфавитном порядке раньше пользовательских настроек защиты. Специальные утилиты учитывают это поведение, присваивая защитным правилам приоритетные имена.
Среди других особенностей инфраструктуры выделяются отсутствие стандартных журналов авторизации в некоторых дистрибутивах Linux, особенности публикации портов в Docker в обход системных файрволов, а также специфические правила фильтрации пакетов у отдельных облачных провайдеров. Учет этих факторов позволяет избежать конфликтов при развертывании базовых служб безопасности.
Результаты сравнительного тестирования агентов
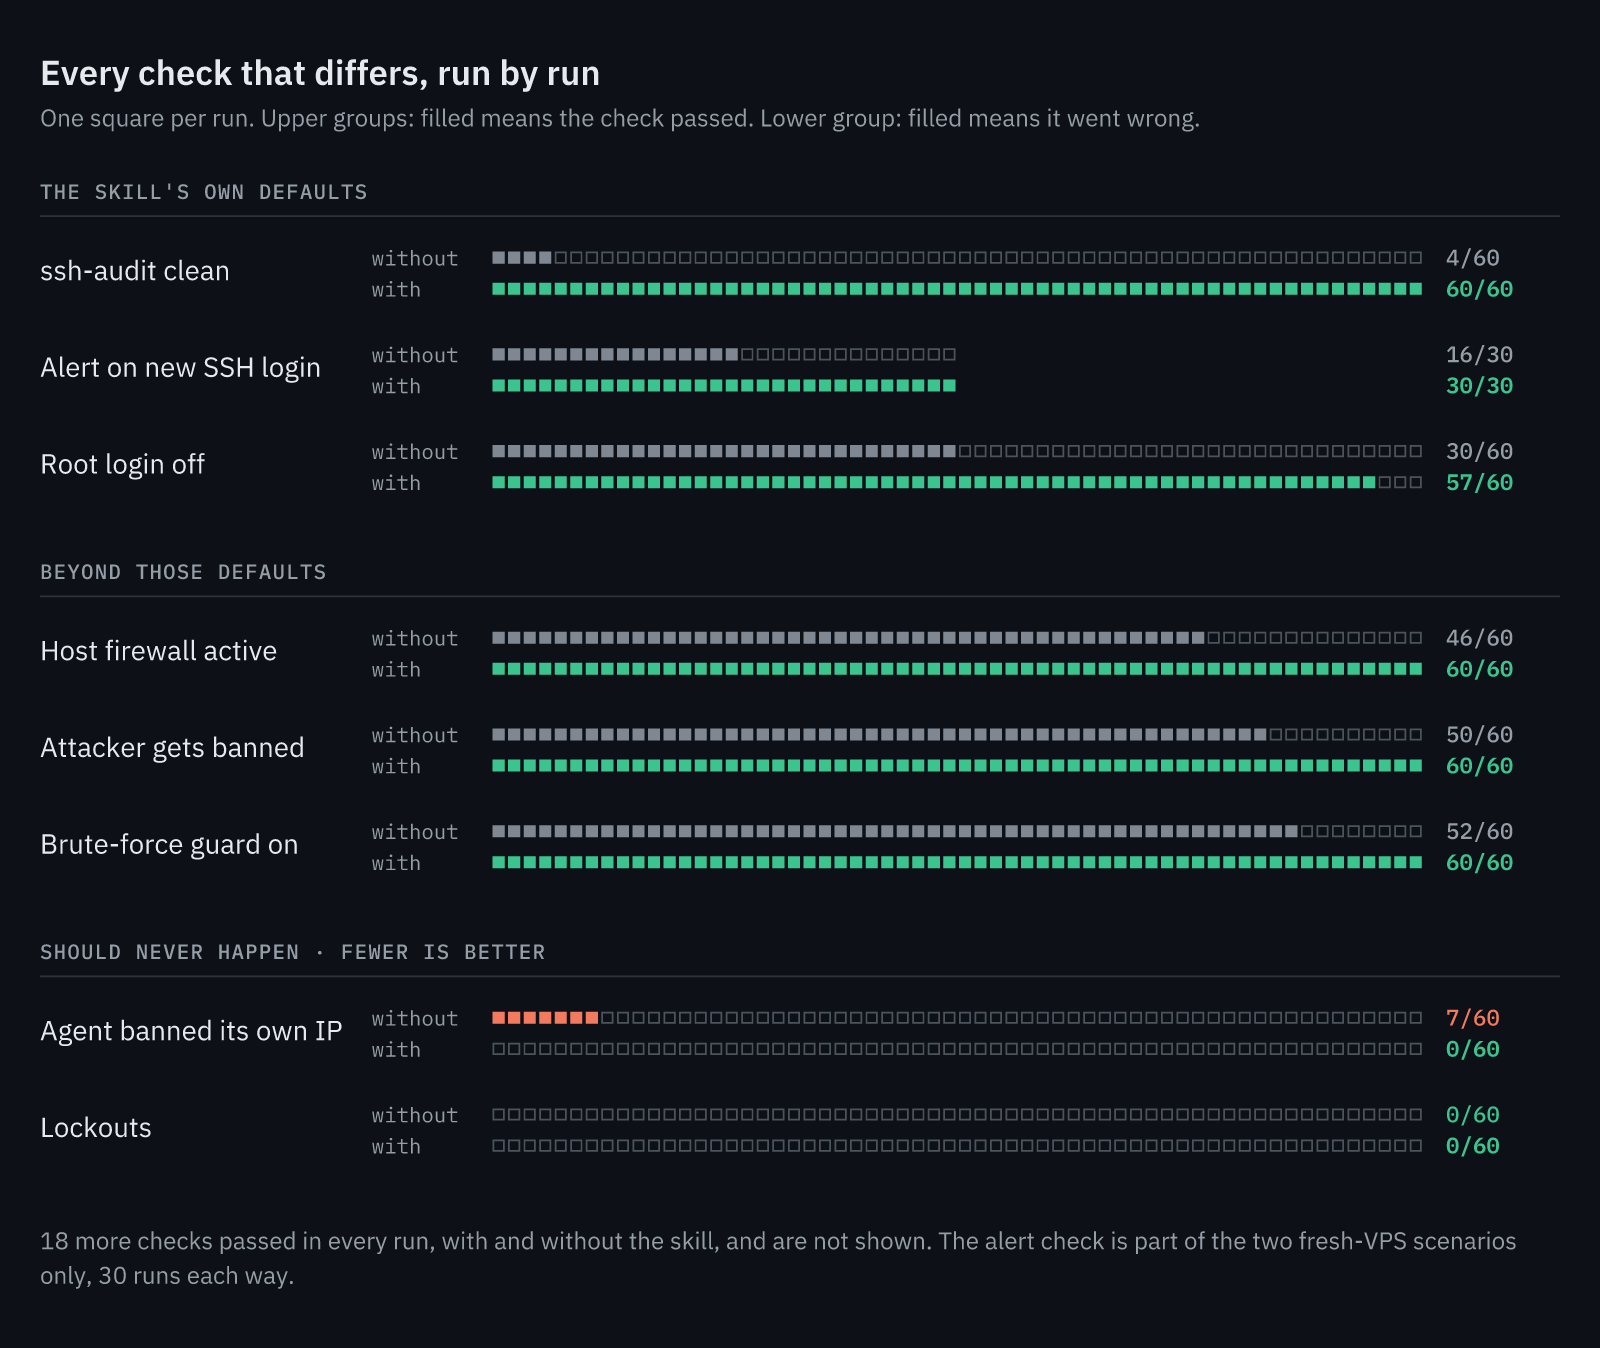
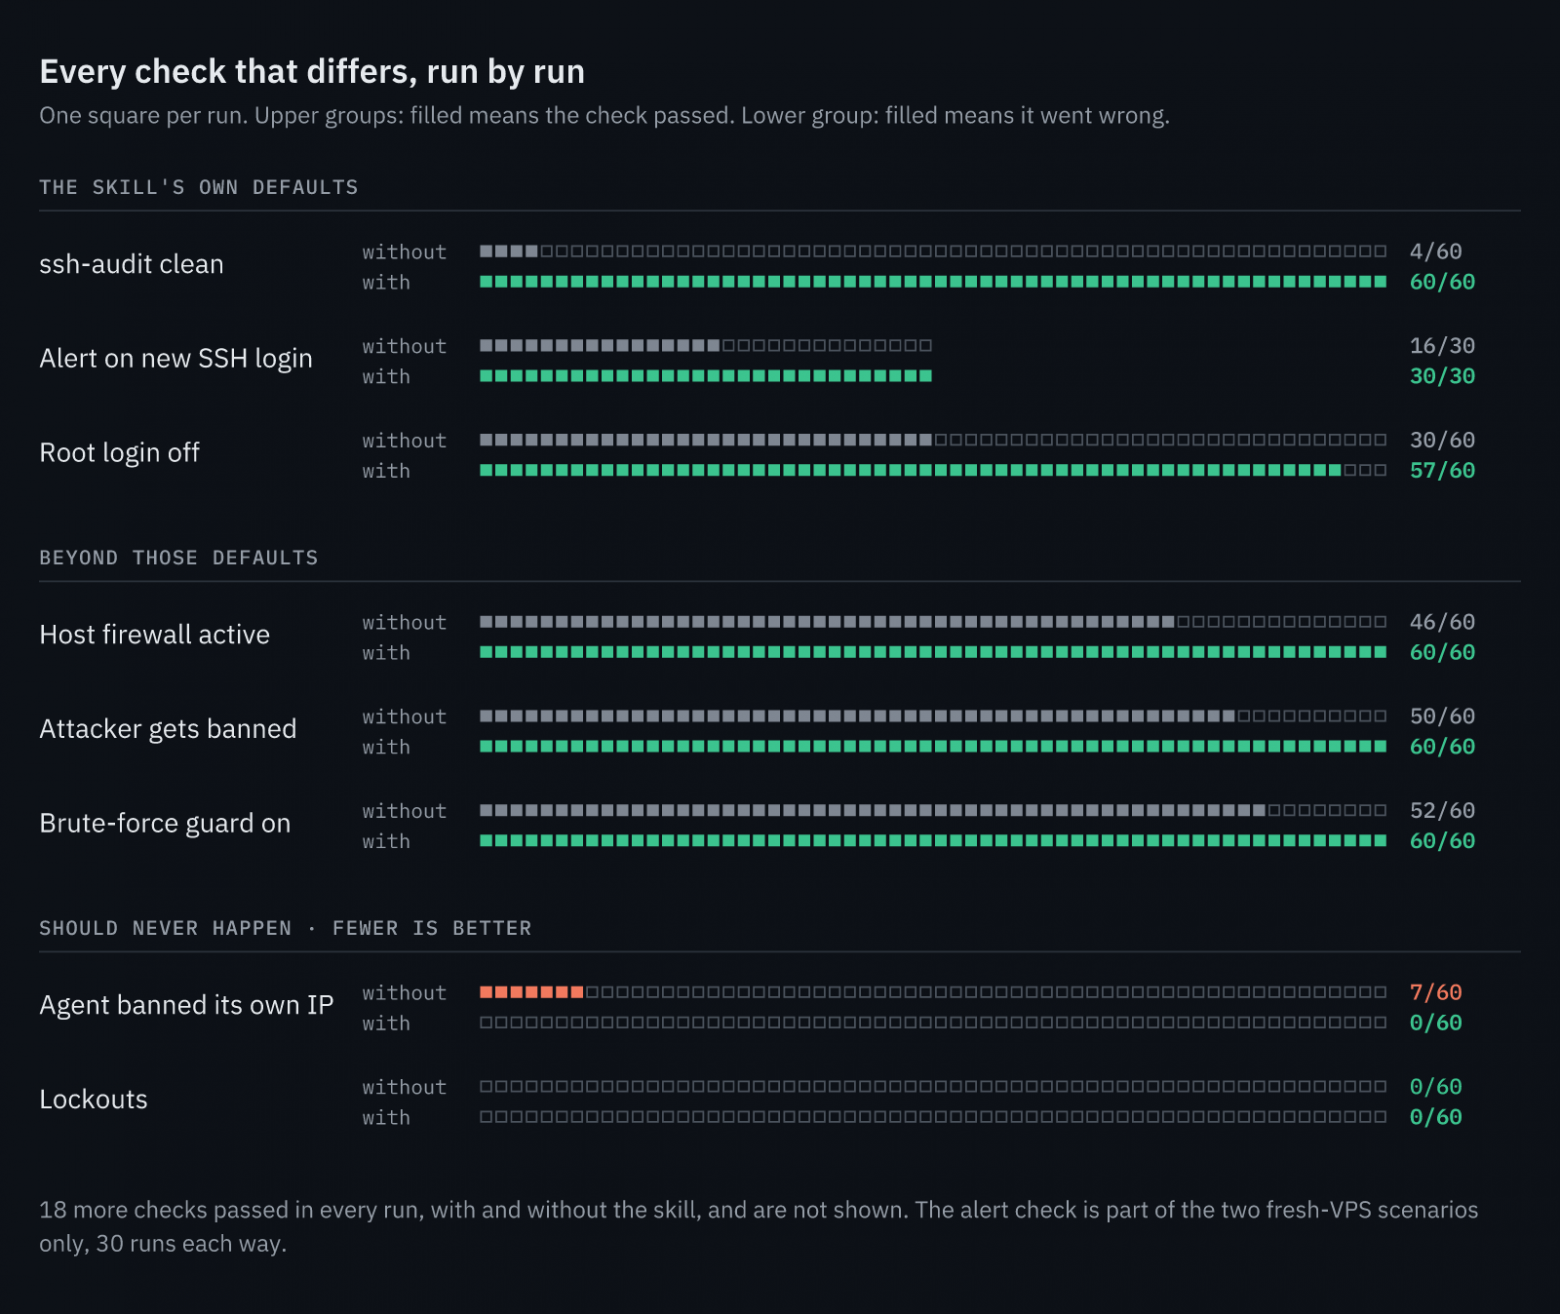
Проведенные испытания на виртуальных машинах с различными версиями дистрибутивов Linux показали, что использование специализированных навыков администрирования повышает стабильность настройки. Тестирование включало проверку сетевых параметров, аудит безопасности, попытки подбора паролей и симуляцию аварийных ситуаций.
Анализ результатов показал, что современные языковые модели демонстрируют высокую аккуратность и без дополнительных инструкций, однако применение специализированных скриптов позволяет полностью исключить случаи блокировки самого себя и гарантирует активацию защитных инструментов, таких как динамическая блокировка по IP-адресам.
Практическое применение и ограничения
Использование подобных инструментов доступно через стандартные интерфейсы подключения плагинов для сред разработки. От администратора требуется лишь описать задачу на естественном языке, после чего система выполнит базовую подготовку окружения, включая установку средств защиты и настройку сетевых экранов.
Важно учитывать, что автоматизация не заменяет полностью системные снимки провайдера и аварийные консоли. Инструменты ориентированы на стандартные дистрибутивы Linux, не поддерживают оркестратор Kubernetes и выполняют базовую настройку безопасности, которую часто откладывают при ручном развертывании.
