
Мой блог
Свежие zero-day уязвимости в PaperCut используются для массовой кражи данных

Специалисты по информационной безопасности зафиксировали активные атаки, направленные на кражу конфиденциальных данных через свежие уязвимости в программном обеспечении для управления печатью PaperCut NG и MF. Проблемы безопасности были закрыты экстренными патчами на прошлой неделе, однако злоумышленники успели воспользоваться ими еще до выпуска обновлений в формате уязвимостей нулевого дня (zero-day), а в настоящее время продолжают эксплуатировать их на незащищенных серверах.
Масштаб потенциальной угрозы чрезвычайно велик. По данным разработчика PaperCut Software, их решениями пользуются свыше 100 миллионов человек в более чем 70 000 организаций по всему миру. В число клиентов входят крупные корпорации, государственные ведомства, а также образовательные учреждения разного уровня.
Суть уязвимостей CVE-2026-81578 и CVE-2026-82078 и схема их применения
Обнаруженным брешам безопасности присвоены идентификаторы CVE-2026-81578 и CVE-2026-82078. При связывании этих уязвимостей в единую цепочку атаки киберпреступники получают возможность обходить процедуры аутентификации и добиваться удаленного выполнения произвольного кода (RCE) на уязвимых серверах управления печатью PaperCut NG и PaperCut MF.
Чтобы предотвратить массовую компрометацию, компания PaperCut Software выпустила два пакета экстренных исправлений — в четверг и пятницу. Разработчики также опубликовали индикаторы компрометации (IoC), которые должны помочь специалистам по кибербезопасности вовремя обнаружить и заблокировать попытки несанкционированного доступа. При этом представители компании пока не связывают происходящее с конкретными группировками и не раскрывают подробностей того, какие именно действия совершают нападающие после проникновения на серверы.
Перехват данных: результаты наблюдений аналитиков Defused
Детали активности киберпреступников смогли раскрыть эксперты из компании Defused, специализирующейся на разведке угроз (threat intelligence). В течение прошедших выходных они подтвердили, что хакеры активно применяют оба уязвимых места для хищения информации с серверов жертв.
По наблюдениям специалистов Defused, зафиксированным в их ловушках (honeypots) начиная с конца 29 августа по UTC, злоумышленники выбрали специфический сценарий эксплуатации. В отличие от стандартного пути удаленного выполнения кода, описанного в публичных аналитических отчетах, нападающие используют обход аутентификации для перехвата внешней функции поиска пользователей (external user-lookup). После этого они проводят выгрузку таблиц базы данных Derby, сфокусировавшись именно на краже данных, а не только на исполнении системных команд.
Сколько серверов PaperCut остаются доступными через интернет
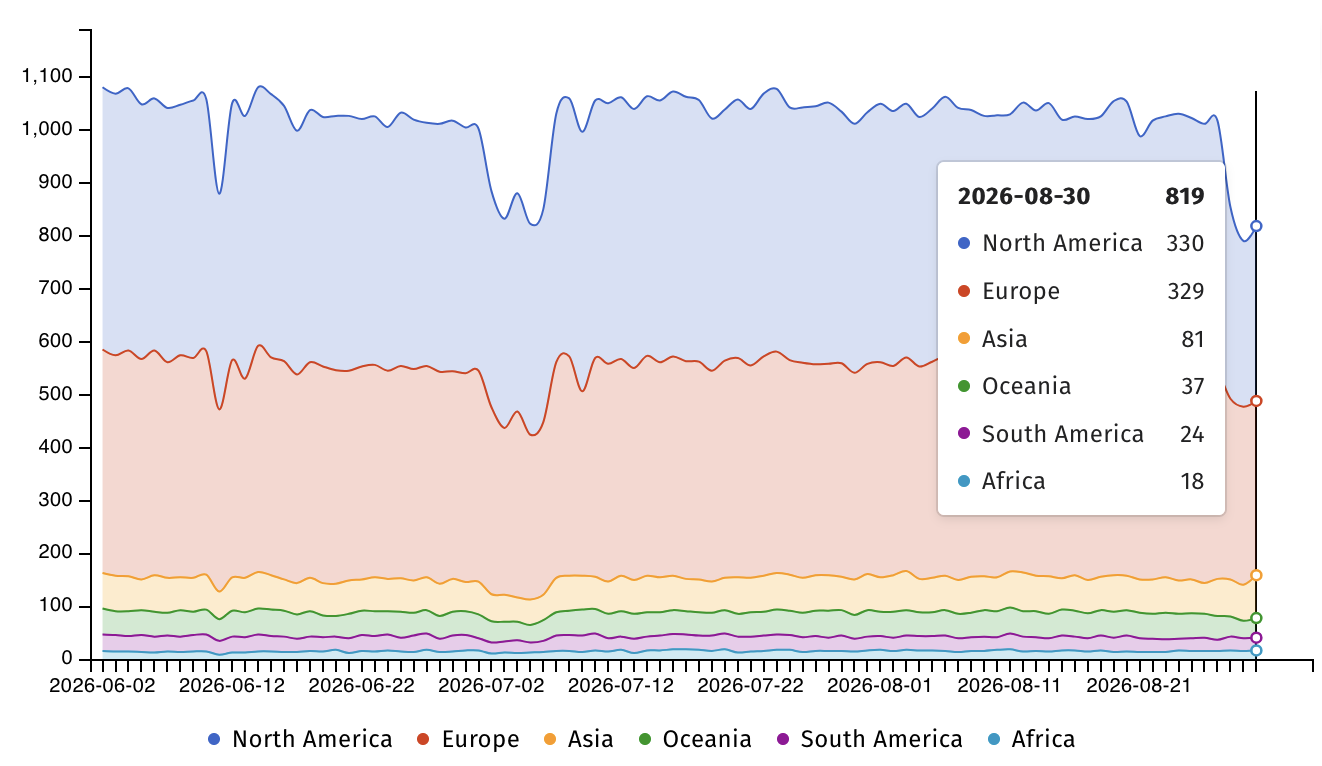
По данным организации Shadowserver, занимающейся мониторингом безопасности в глобальной сети, в открытом доступе в интернете до сих пор находится более 800 серверов PaperCut MF и PaperCut NG.
На данный момент точно неизвестно, какая доля из этого числа приходится на специализированные ловушки для исследователей, а сколько серверов уже получили актуальные патчи безопасности. Тем не менее общее количество открытых хостов указывает на сохраняющийся высокий риск для организаций, задерживающих установку обновлений.
История атак на уязвимости PaperCut: от программ-вымогателей до правительственных группировок
Программное обеспечение PaperCut уже не первый год привлекает внимание самых разных категорий киберпреступников — от финансовых вымогателей до проправительственных хакерских групп.
Так, в апреле 2023 года произошла масштабная волна атак, в которой связывались критическая уязвимость удаленного выполнения кода CVE-2023-27350 и уязвимость раскрытия информации высокой степени опасности CVE-2023-27351. Эту комбинацию активно применяли группировки вымогателей LockBit и Clop.
Спустя две недели после первых сообщений об этих атаках корпорация Microsoft раскрыла, что к эксплуатации тех же самых брешей присоединились и иранские государственные хакерские группы Muddywater и APT35. Как объяснялось в отчетах того периода, нападающие злоупотребляли штатной функцией «Архивация печати» (Print Archiving), созданной для сохранения копий всех документов, отправляемых через печатные серверы PaperCut.
Месяцем позже, в мае 2023 года, Федеральное бюро расследований США (ФБР) и Агентство по кибербезопасности и защите инфраструктуры (CISA) выпустили совместное предупреждение. В нем сообщалось, что уязвимость CVE-2023-27350 начала использовать группа Bl00dy Ransomware для получения первоначального доступа к корпоративным сетям.
Позже, в июле 2025 года, агентство CISA также внесло еще одну уязвимость удаленного выполнения кода в PaperCut — CVE-2023-2533 — в список активно эксплуатируемых брешей.
Проблема валидных учетных данных: эффективны ли средства защиты после взлома
Успешный обход аутентификации или захват учетных записей кардинально меняет баланс сил между нападающими и защитниками. Высокие показатели общей эффективности систем защиты могут создавать ложное чувство безопасности, скрывая реальное положение дел после того, как злоумышленник уже проник в периметр.
Согласно исследованию Blue Report 2026, в рамках которого было проведено свыше 338 миллионов симуляций атак в реальных производственных средах клиентов, скомпрометированные учетные данные сильно снижают возможности защитных систем. Как только киберпреступники получают валидные учетные данные или обходят проверку подлинности, автоматические средства защиты способны заблокировать лишь 37% их последующих действий. Это подчеркивает критическую важность своевременного закрытия уязвимостей, предотвращающих первичную компрометацию.
Источник: www.bleepingcomputer.com
