Мой блог
Хитрость в японском отеле: ПК за холодильником разослал 480 000 фишинговых писем

Правоохранительные органы задержали семейную пару по подозрению в масштабной мошеннической деятельности. По данным следствия, злоумышленники спрятали компьютер в номере отеля Кобе, откуда велась рассылка сотен тысяч поддельных сообщений для кражи чужих данных.
Эта история демонстрирует, как современные киберпреступники используют чужую инфраструктуру для организации масштабных атак. Использование удаленного доступа позволило автоматизировать процесс и долгое время оставаться незамеченными.

Детали операции в отеле Кобе
Скрытая схема вскрылась после того, как один из получателей мошеннических рассылок обратился непосредственно в гостиницу. В служебных заголовках поступивших писем обнаружился IP-адрес отеля, после чего сотрудники провели проверку и обнаружили спрятанное оборудование.




Компьютер подключили к беспроводной сети отеля еще в мае прошлого года, после чего тщательно замаскировали за холодильником. За время работы аппарат успел отправить около 480 000 фишинговых сообщений, а в его памяти находилась база с адресами примерно 2,4 миллиона потенциальных жертв.
Как работала мошенническая схема
Рассылаемые электронные письма маскировались под уведомления от крупных финансовых организаций и кредитных компаний. Пользователи переходили по ссылкам на фальшивые сайты, где у них выманивали конфиденциальные данные банковских карт.
Администрирование зараженного ПК осуществлялось дистанционно. Это избавляло злоумышленников от необходимости постоянно находиться в номере или обслуживать технику на месте, минимизируя риски личного обнаружения персоналом.
Задержание подозреваемых и масштаб хищений
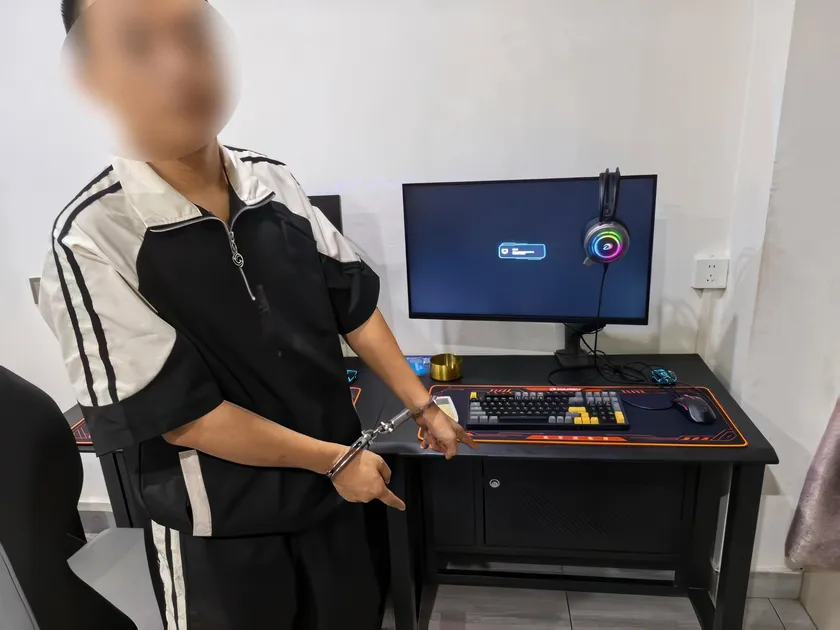
В организации преступной схемы обвиняют 39-летнего гражданина Китая Е Цзяфена и его супругу Шэнь Ци. Им предъявлены серьезные обвинения, включая компьютерное мошенничество, незаконное проникновение и воспрепятствование нормальной предпринимательской деятельности отеля.
Помимо истории с отелем, следствие изучает другие эпизоды незаконной деятельности пары. В ходе обыска по месту жительства подозреваемых правоохранители обнаружили 74 мобильных телефона, на которых хранились реквизиты чужих банковских карт.
Предыдущие эпизоды и использование чужих реквизитов
По информации следственных органов, задержанные использовали реквизиты, сохраненные на смартфонах, для совершения покупок в магазинах города Кобе. Общий ущерб от этих операций, совершенных начиная с предыдущего года, оценивается примерно в 10 миллионов иен.
В настоящее время полиция продолжает расследование, чтобы установить, действовала ли пара самостоятельно или они выполняли указания более крупной преступной группировки, специализирующейся на киберпреступлениях.
Глобальный контекст фишинговых угроз
Масштабные фишинговые кампании остаются одним из наиболее прибыльных направлений нелегальной деятельности по всему миру. С развитием технологий преступники все чаще переходят к использованию автоматизированных платформ и искусственного интеллекта для создания поддельных ресурсов.
Ранее правоохранительные органы других стран неоднократно пресекали деятельность крупных сервисов, предлагавших инструменты для организации мошеннических рассылок. Подобные синдикаты способны наносить миллиардные убытки пользователям по всему миру и компрометировать миллионы платежных карт.