
Мой блог
Фишинг через приглашения в календаре: как спам обходит почтовые фильтры Google и Microsoft

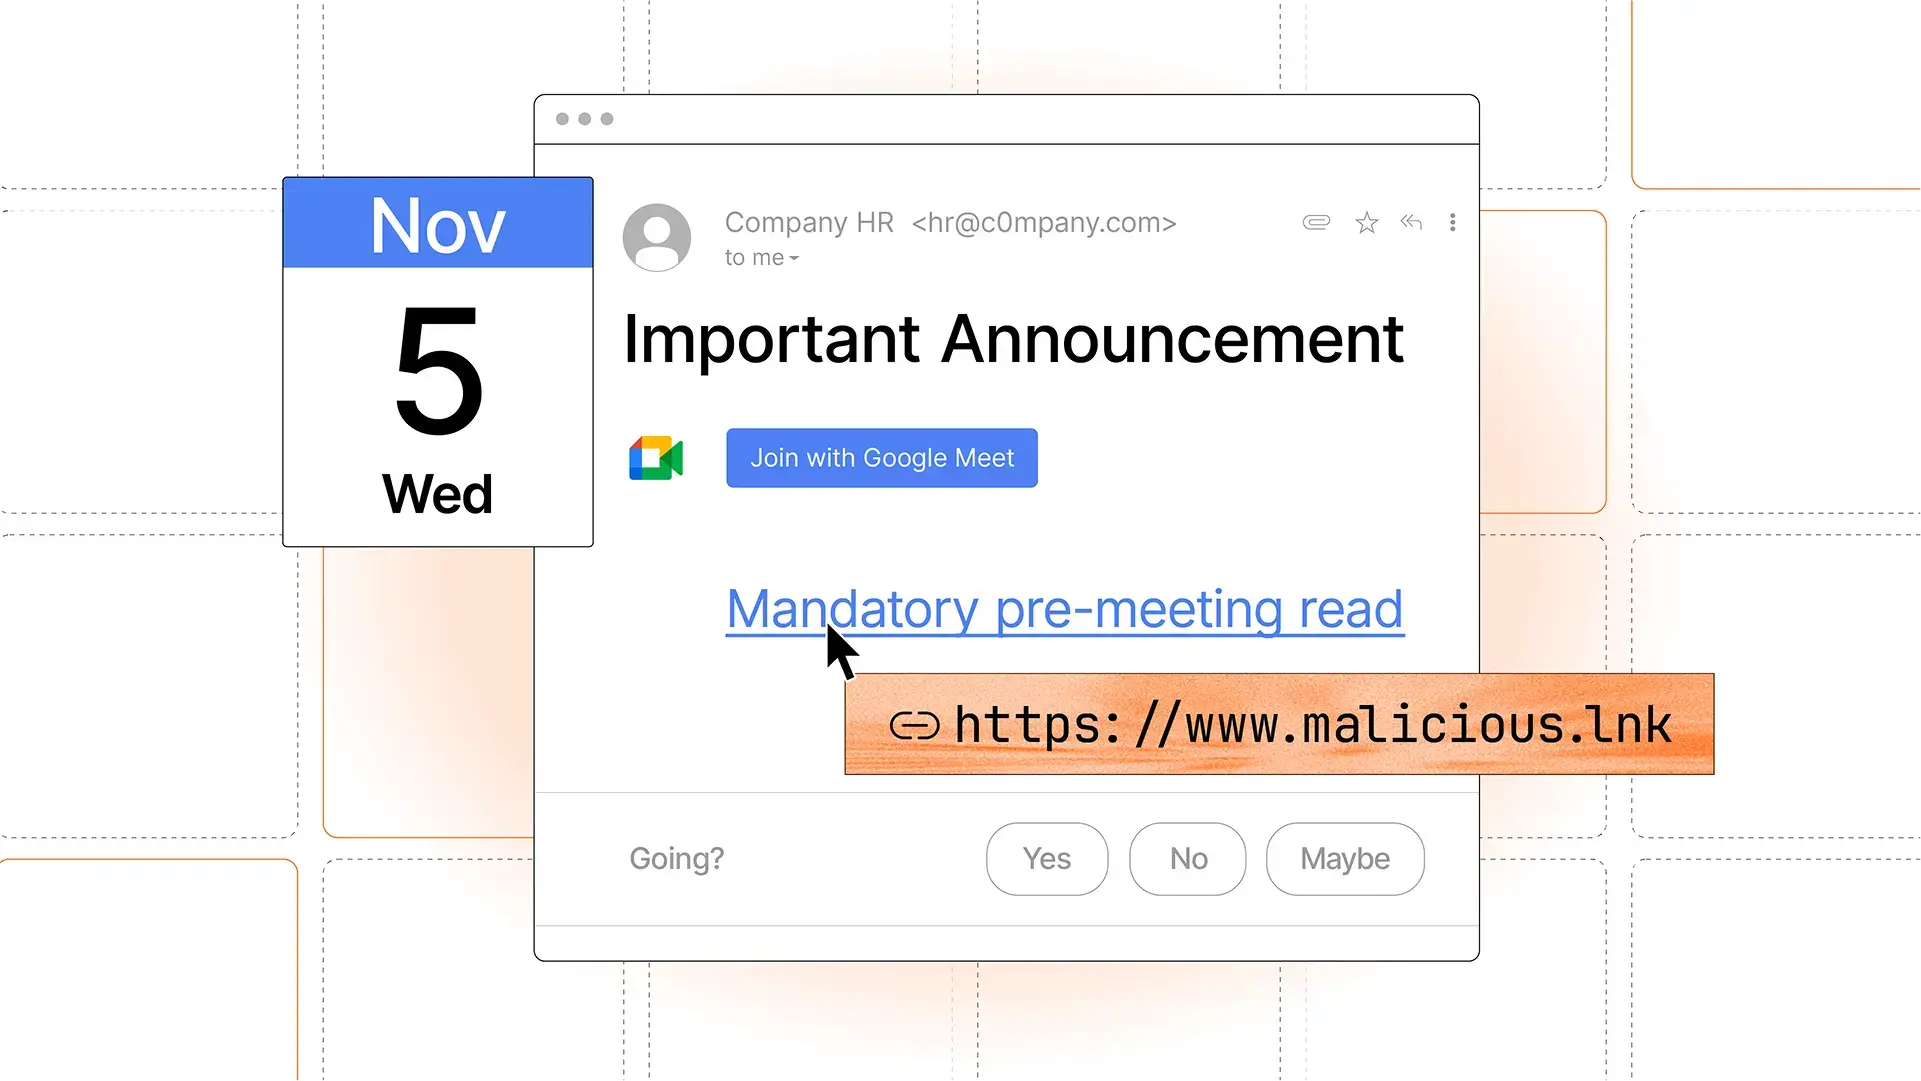
Злоумышленники все чаще обращаются к нетипичным каналам доставки вредоносного контента, обходя стандартные механизмы защиты электронной почты. Согласно исследованию компании Sublime Security, одним из наиболее быстрорастущих векторов атак стали электронные приглашения на встречи в форматах вроде ICS. Новая волна угроз наглядно показывает, что фишинг через приглашения в календаре эксплуатирует доверие пользователей к привычным рабочим инструментам и архитектурные особенности популярных облачных платформ.
В отличие от классических писем, календарные уведомления воспринимаются большинством пользователей как часть внутренних бизнес-процессов, что притупляет бдительность. Поскольку встроенные средства защиты почтовых серверов обрабатывают вложенные файлы встреч отдельно от обычного текста, злоумышленникам удается доставлять опасные ссылки непосредственно в расписание сотрудника.
Механика фишинга через приглашения в календаре
По данным специалистов по кибербезопасности, так называемые ICS-атаки начинаются со стандартного уведомления о запланированном событии. Пользователь обнаруживает в своем рабочем расписании незнакомую встречу или напоминание о срочном финансовом вопросе. В тело такого приглашения нередко добавляют фальшивые счета на оплату, ссылки на платежные шлюзы или графические QR-коды для быстрого перехода.
Расчет злоумышленников строится на естественной забывчивости: сотрудник предполагает, что мог пропустить договоренность, и переходит по указанной ссылке. Адрес перенаправляет жертву на поддельную веб-страницу, предназначенную для кражи учетных данных или скрытой загрузки вредоносного программного обеспечения. Фальшивые страницы чаще всего копируют интерфейсы известных сервисов, таких как Google, Microsoft 365 или PayPal, создавая видимость необходимости повторной авторизации.
Почему почтовые фильтры пропускают календарный спам
Организаторы подобных кампаний обычно рассылают сообщения параллельно: и на электронный ящик, и в календарную сетку пользователя. Основная техническая уязвимость кроется в логике работы самих платформ. Почтовые клиенты и спам-фильтры способны корректно заблокировать подозрительное электронное письмо, однако календарные модули Google Calendar и экосистемы Microsoft 365 функционируют по собственным правилам.
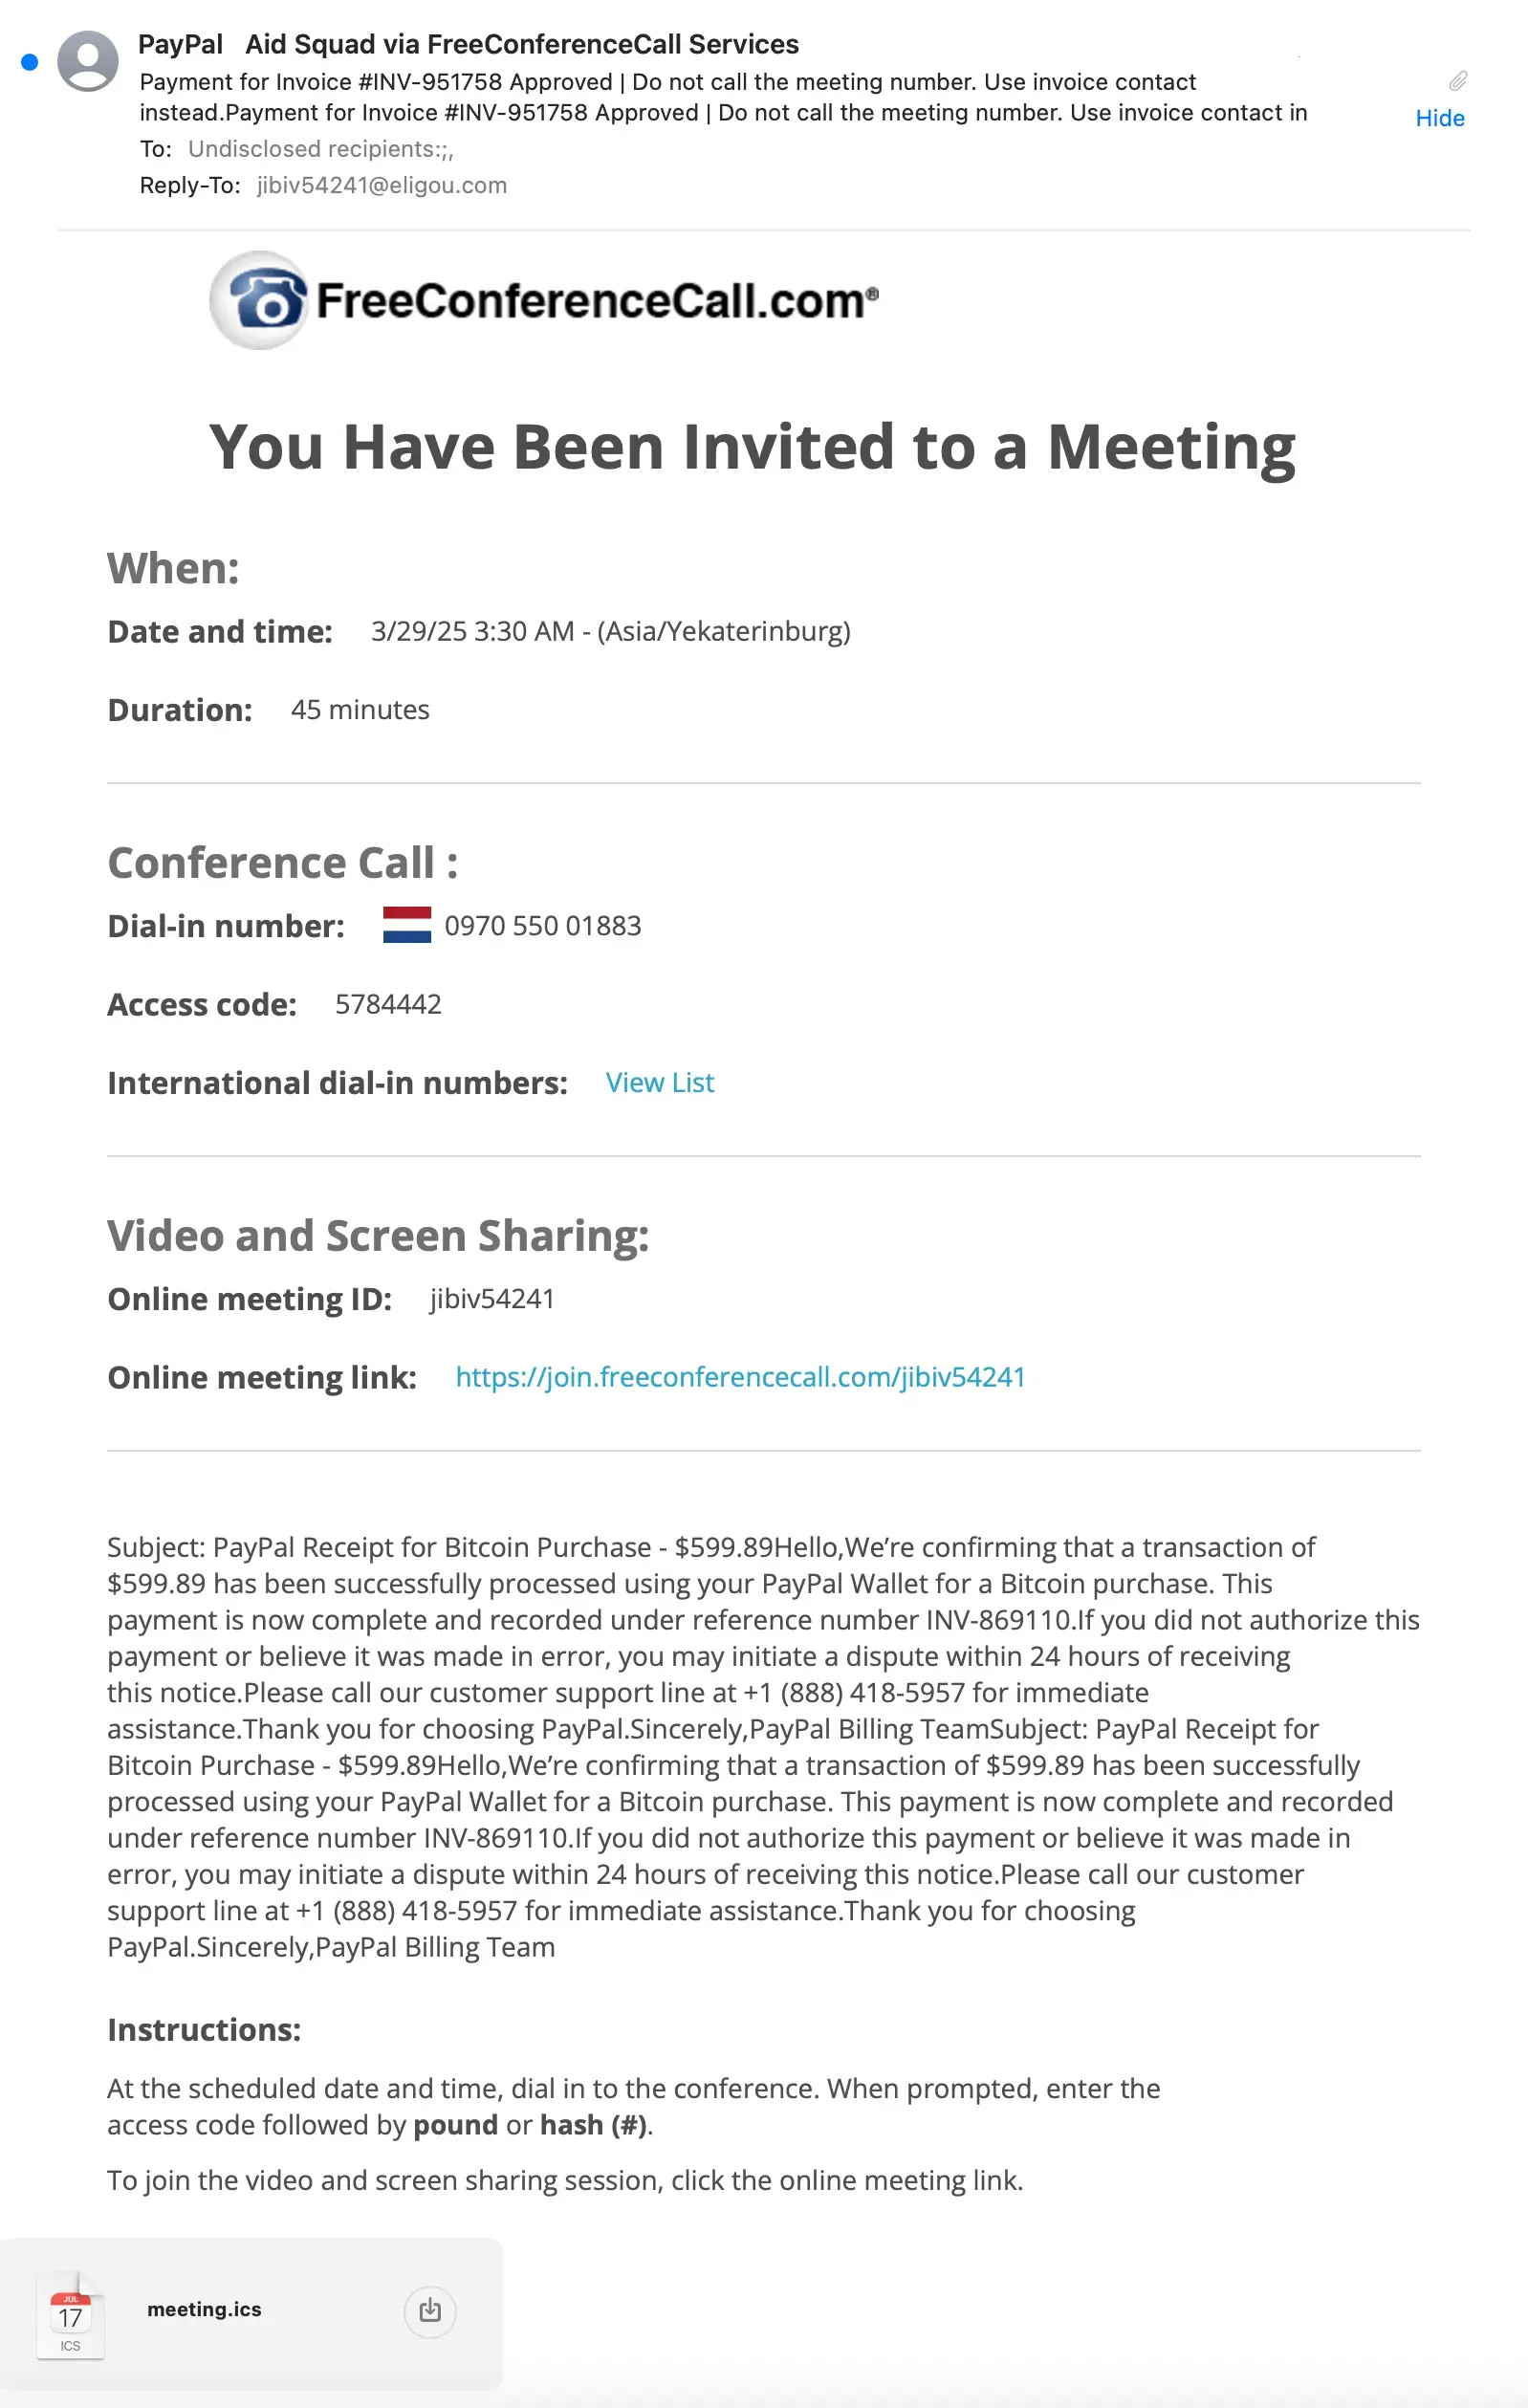
Если в настройках учетной записи активировано автоматическое добавление событий из входящей почты, календарь создает запись еще до того, как почтовый фильтр успеет классифицировать вложение как вредоносное. В результате событие появляется в расписании, даже если связанное с ним письмо уже отправлено в папку со спамом.
Взрывной рост ICS-атак
Аналитики Sublime зафиксировали колоссальный всплеск применения этой тактики. По оценкам компании, число инцидентов с использованием вредоносных ICS-файлов подскочило примерно на 33 000% в период с мая по сентябрь. Сначала количество атак удваивалось или утраивалось от месяца к месяцу, а затем темпы роста превысили 1000% ежемесячно.
Стремительное распространение метода обусловлено его доступностью и высокой эффективностью. Для злоумышленников организация рассылки файлов календаря обходится дешево, при этом шанс доставить уведомление до конечного пользователя оказывается значительно выше по сравнению с традиционным спамом.
Рекомендации по защите от фишинговых событий
Специалисты рекомендуют соблюдать повышенную осторожность при появлении любых событий от незнакомых отправителей, особенно если они содержат требования срочных действий или касаются финансовых транзакций. Отдельное внимание стоит обратить на правильный порядок взаимодействия с подозрительными приглашениями:
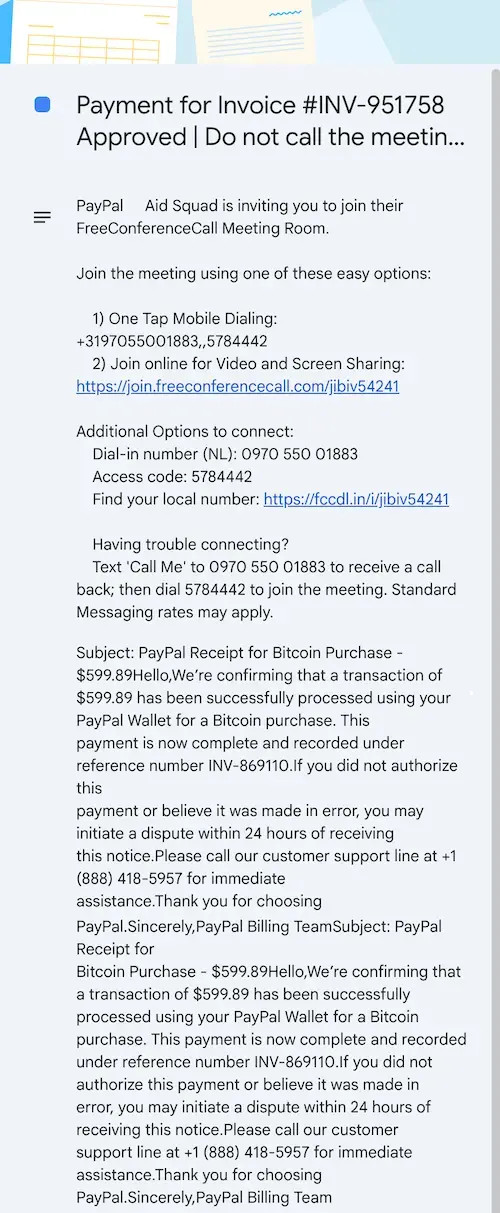
- Не следует нажимать кнопку отклонения встречи или отвечать на нее. Отправка статуса информирует сервер мошенников о том, что учетная запись активна и принадлежит реальному человеку.
- Событие необходимо удалить вручную и пометить его как спам через встроенные средства интерфейса календаря.
- В случае сомнений относительно подлинности встречи от знакомого коллеги или партнера рекомендуется уточнить информацию по независимому каналу связи — через рабочий мессенджер или телефонный звонок.
