
Мой блог
Использование личного ChatGPT на работе: что делать ИТ-администраторам

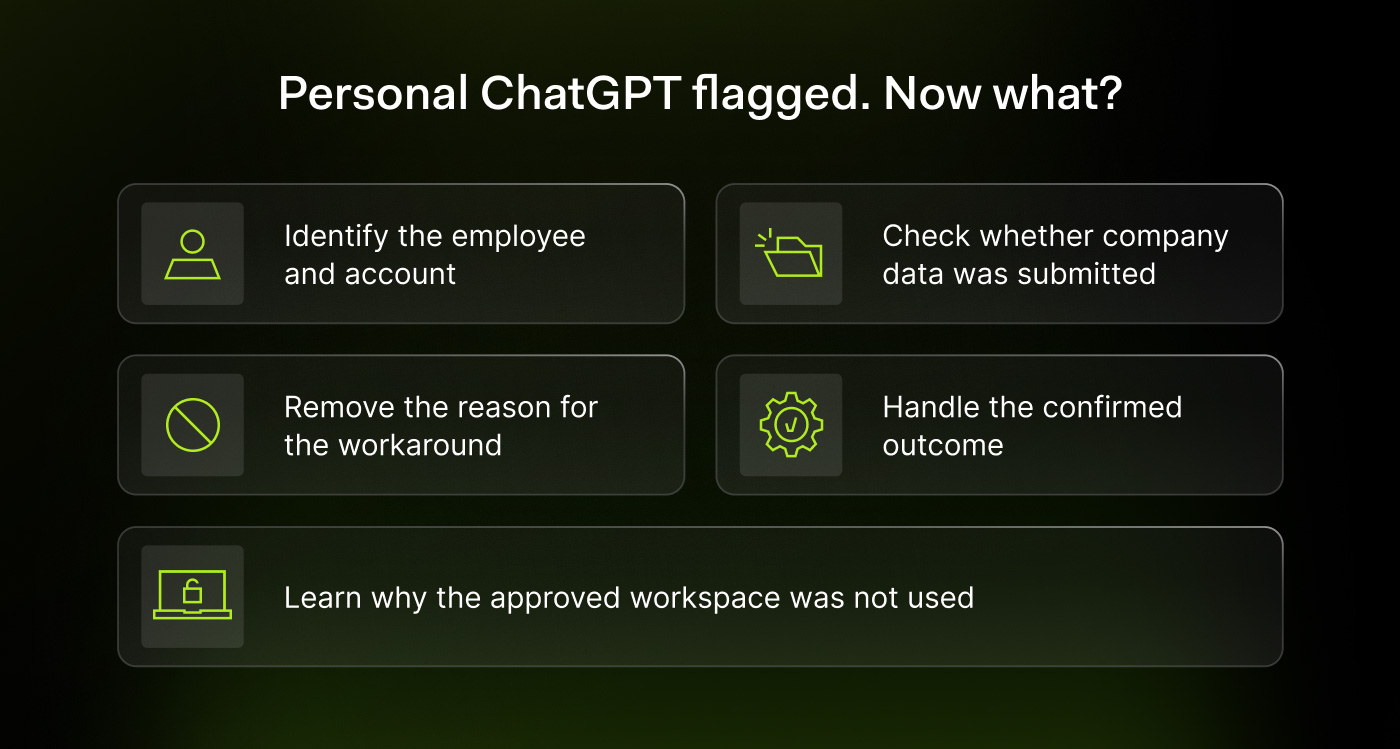
Когда системы безопасности фиксируют использование личного ChatGPT на работе с корпоративного ноутбука, перед ИТ-специалистами встает задача оперативно оценить возможные риски. Даже если организация оплачивает корпоративную подписку, сотрудники нередко переключаются на личные аккаунты из-за просроченных сессий или долгой двухфакторной аутентификации.
Рассмотрим два сценария реагирования на подобный инцидент: при базовом мониторинге без средств контроля промптов и при использовании специализированных инструментов вроде NordLayer AI Scout.
1. Подтверждение учетной записи и личности сотрудника
Первый шаг заключается в сопоставлении учетных записей. Стандартные средства контроля фиксируют рабочую почту на устройстве, однако вход в чат-бот мог быть выполнен через личный сторонний адрес электронной почты. Это создает ситуацию, когда один сотрудник связывается с двумя разными учетными записями.
При развертывании специализированных решений активная сессия отображается непосредственно рядом с историей переписки. Инструмент автоматически классифицирует диалоги на корпоративные и персональные, а данные синхронизируются через корпоративный каталог, связывая активность с конкретным отделом и должностью.
2. Определение объема информации, отправленной в нейросеть
При отсутствии детального контроля промптов сохраненное событие содержит лишь факт использования личного профиля без текста запросов. В таком случае специалистам приходится запрашивать историю у самого работника, ограничиваясь рамками конкретного инцидента, чтобы случайно не затронуть личные данные.
Если в запросе обнаруживаются конфиденциальные сведения или данные клиентских тикетов, это подтверждает утечку информации. Встроенные браузерные расширения с настроенными детекторами способны перехватывать запросы прямо на устройстве, блокируя их до отправки на сервер и выдавая пользователю соответствующее предупреждение.
3. Выяснение причин отказа от корпоративного доступа
В большинстве случаев подобные ситуации происходят по банальным причинам: истек срок корпоративной сессии, процедура аутентификации заняла слишком много времени, а вкладка с личным профилем уже была открыта в браузере. Работник просто копирует текст обращения и отправляет его в привычный интерфейс.
Без автоматизированных инструментов проверки приходится полагаться исключительно на память сотрудника. Важно выяснить, загружались ли ранее файлы, создавались ли публичные ссылки на диалоги и насколько четко персонал понимает действующие политики безопасности в отношении различных рабочих пространств.
4. Реакция на подтвержденный результат инцидента
Если конфиденциальные данные попали в личный аккаунт без средств защиты, необходимо зафиксировать доказательства и привлечь профильных специалистов по конфиденциальности. Уровень серьезности оценивается по характеру переданной информации: при компрометации учетных данных требуется их ротация, а при утечке клиентских записей проводится оценка рисков.
Использование автоматических детекторов позволяет сразу зафиксировать попытку нарушения правил. В журнале событий отображается заблокированная отправка и сработавшее правило, что избавляет от необходимости вручную разбирать содержимое отправленного сообщения.
5. Корректировка рабочих процессов перед закрытием тикета
После разбора инцидента сотруднику помогают восстановить доступ к корпоративной подписке и завершить задачу в безопасном рабочем пространстве. При этом подписка Enterprise не означает автоматическое разрешение на отправку любых данных, поэтому настройки фильтрации проверяются отдельно.
Администраторы могут использовать различные уровни реагирования:
- Предупреждение (Warn): приостанавливает отправку и дает возможность отредактировать текст.
- Маскирование (Redact): удаляет обнаруженные конфиденциальные маркеры и отправляет оставшуюся часть.
- Блокировка (Block): полностью останавливает отправку запроса.
В завершение процедуры фиксируются параметры устройства, учетная запись, статус отправки и принятые меры по восстановлению доступа для предотвращения подобных инцидентов в будущем.
