
Мой блог
Приватные IP-адреса за пределами 192.168: спецификация RFC 1918 и служебные диапазоны IPv4

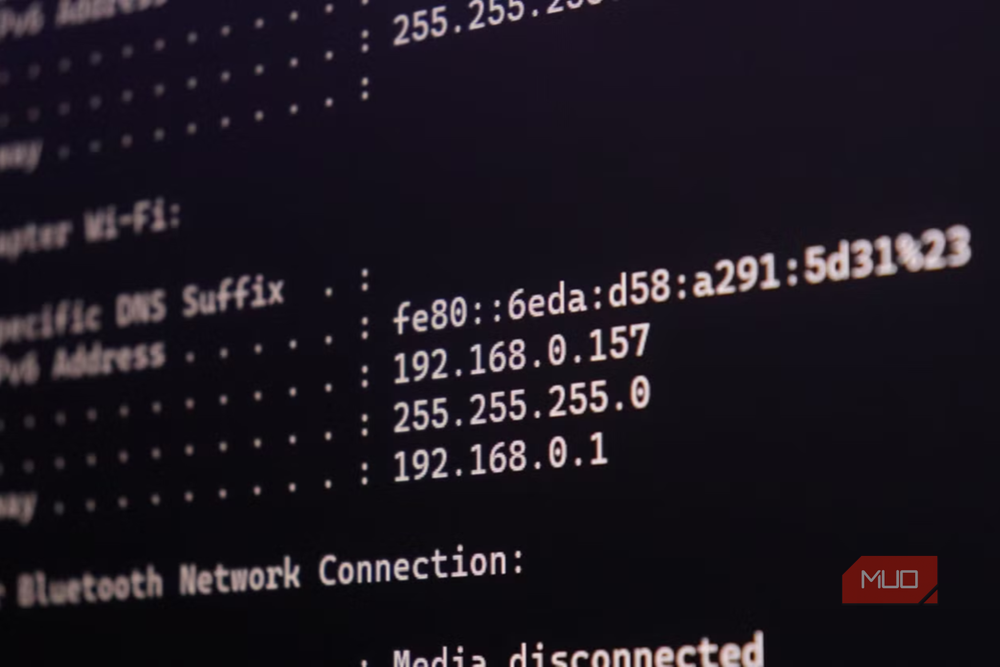
Префикс 192.168 знаком каждому, кто хоть раз заходил в настройки роутера или менял пароль от домашнего Wi-Fi. Однако диапазон 192.168.0.0/16 — далеко не единственный вариант, зарезервированный спецификацией RFC 1918 под изолированные локальные сети. Понимание того, как устроены диапазоны приватных IP-адресов, позволяет быстрее разбираться в конфигурациях роутеров, виртуальных машин, Docker-контейнеров и VPN-соединений.
Почему префикс 192.168 стал стандартом домашнего оборудования
Широкая популярность префикса 192.168 объясняется традициями производителей пользовательского сетевого оборудования. На протяжении десятилетий маршрутизаторы поставляются с предустановленными адресами вроде 192.168.0.1 или 192.168.1.1 в качестве шлюза по умолчанию. За счет этого у пользователей сформировалась устойчивая ассоциация этого набора цифр с локальными сетями.
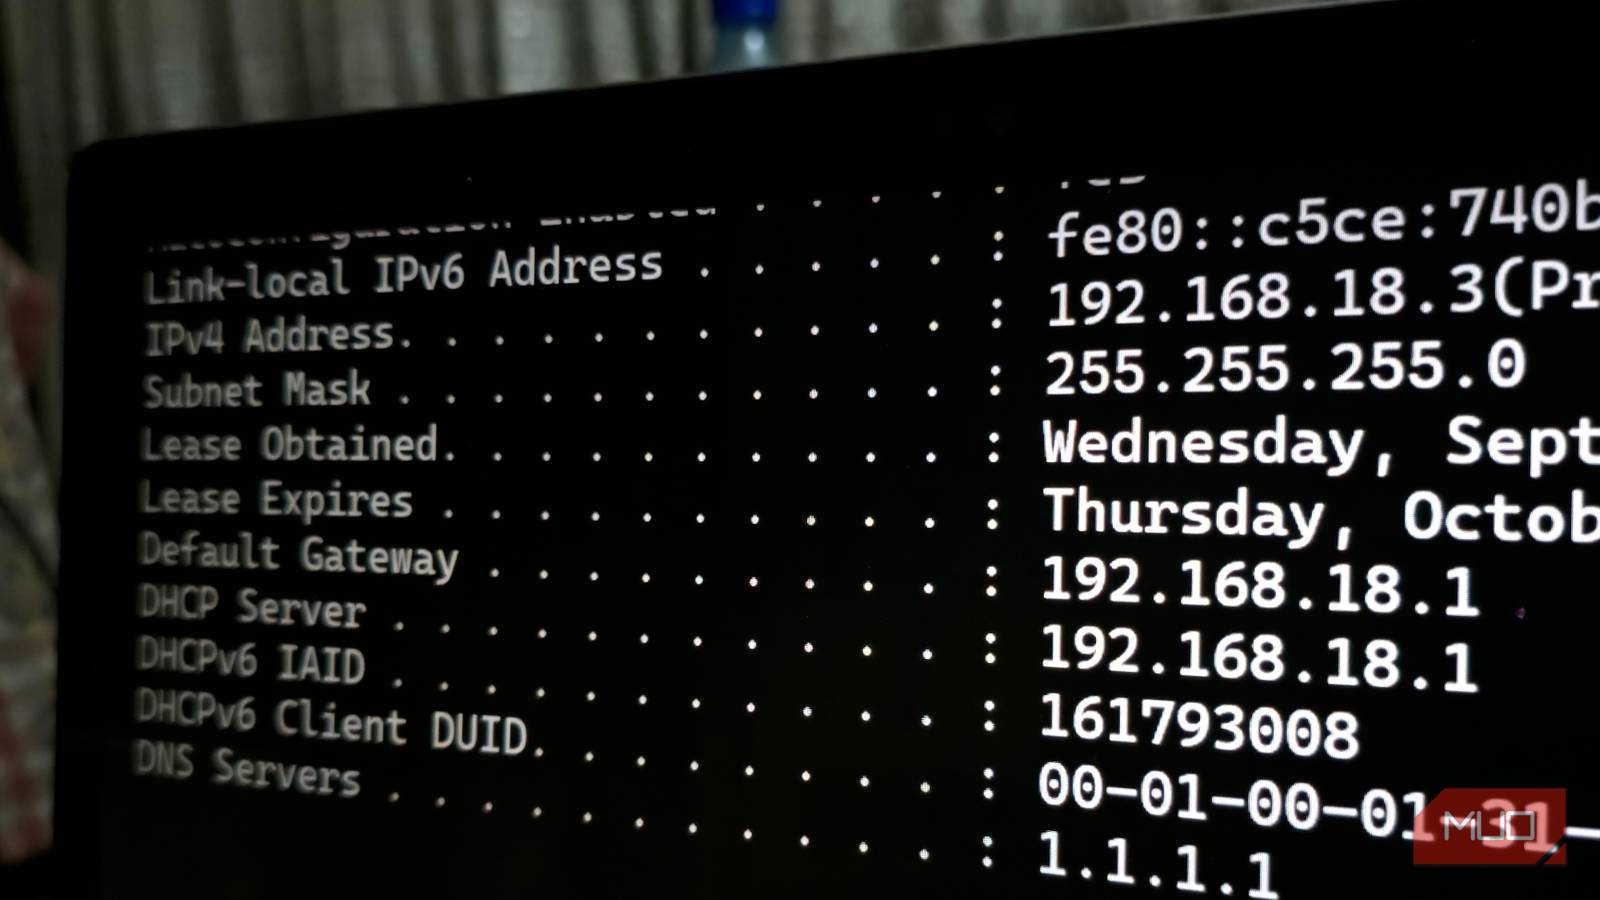
Стандарт RFC 1918 определяет специальное пространством адресов, которое любой администратор может использовать без обращения к IANA (Администрации адресного пространства Интернет) или региональным интернет-регистраторам. Это означает, что ноутбук в одной домашней сети может иметь адрес 192.168.1.20, а тысячи других устройств по всему миру — точно такой же адрес в своих изолированных сегментах, не создавая никаких конфликтов в глобальной сети.
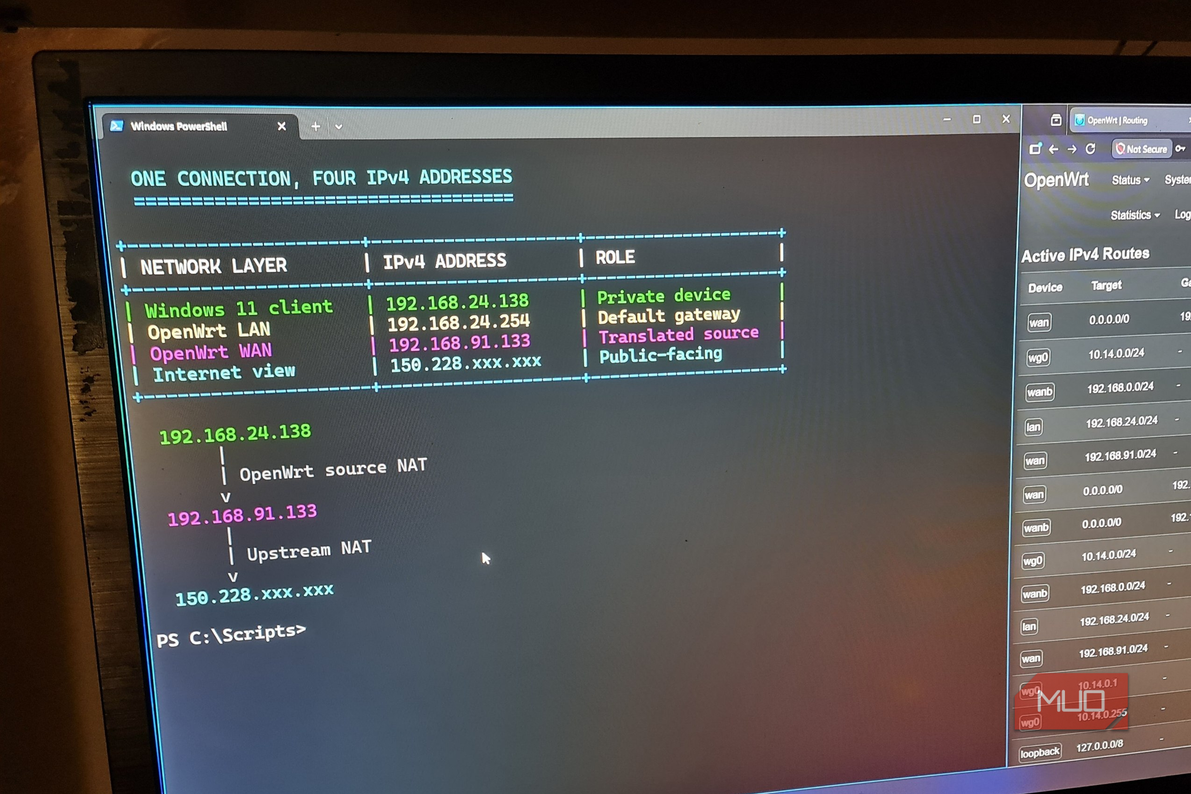
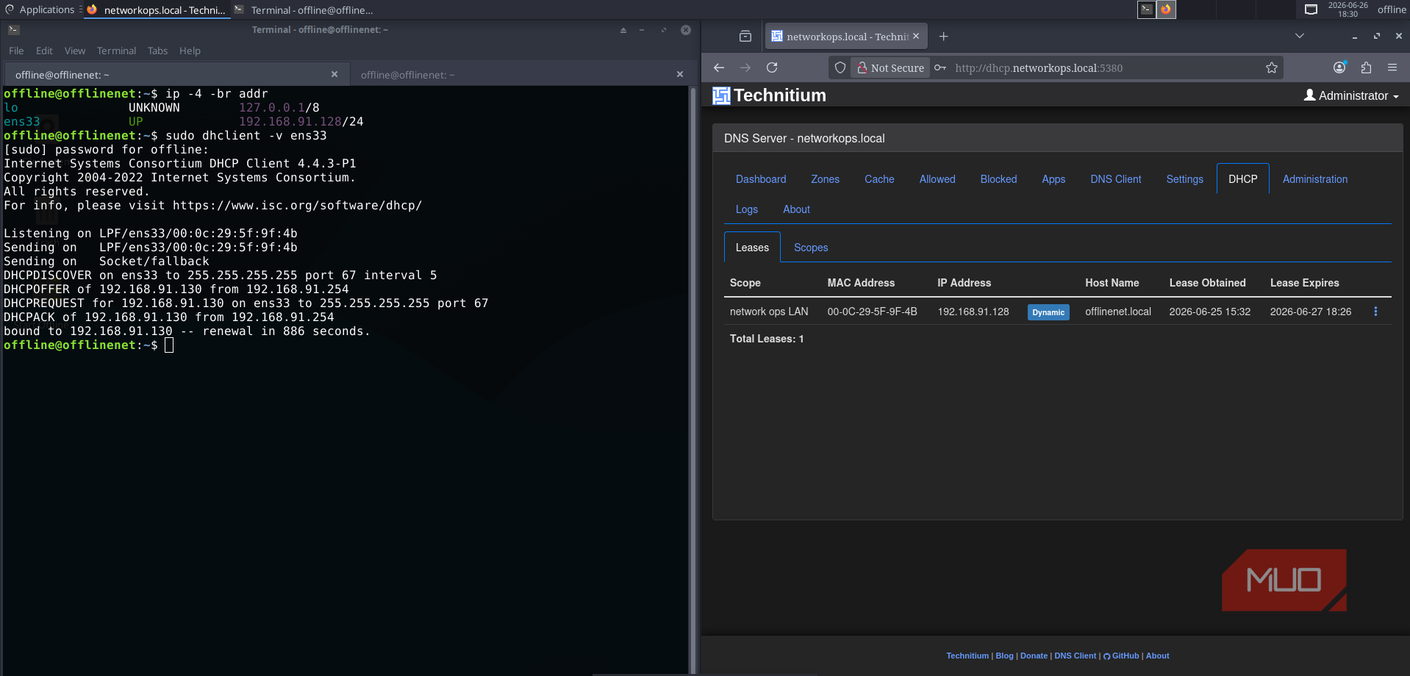
Проблемы адресации возникают только тогда, когда два устройства получают одинаковый IP в пределах единого коллизионного домена или когда возникает необходимость объединить две локальные сети с перекрывающимися диапазонами. В штатном режиме роутер распределяет локальные IP-адреса с помощью протокола DHCP, параллельно передавая клиентам адреса шлюза и DNS-серверов.
При выходе устройств во внешнюю сеть применяется механизм трансляции сетевых адресов (NAT). Он подменяет внутренний приватный адрес устройства на единый публичный IP-адрес, предоставленный провайдером. В результате внешние веб-серверы видят только внешнюю точку входа, а внутренние адреса остаются скрытыми.
Альтернативные диапазоны приватных IP-адресов: блоки 10.0.0.0/8 и 172.16.0.0/12
Спецификация RFC 1918 выделяет три основных блока IPv4 для приватного использования, среди которых 192.168.0.0/16 является самым компактным по количеству доступных узлов.
- 10.0.0.0/8: охватывает диапазон от 10.0.0.0 до 10.255.255.255 и содержит 16 777 216 адресов. Это наиболее вместительный блок, применяемый в корпоративных сетях, облачных инфраструктурах, масштабных VPN-подключениях и домашних лабораториях. Стандарт не ограничивает использование этого пространства только бизнесом — домашний роутер также может работать в сети 10.x.x.x.
- 172.16.0.0/12: охватывает диапазон от 172.16.0.0 до 172.31.255.255 и включает 1 048 576 адресов. В отношении этого блока часто возникает путаница: не каждый адрес, начинающийся на 172, является приватным. Приватными считаются только подсети от 172.16 до 172.31, тогда как адрес 172.32.0.1 относится к маршрутизируемому публичному пространству.
- 192.168.0.0/16: охватывает диапазон от 192.168.0.0 до 192.168.255.255 и предоставляет 65 536 адресов.
Число после косой черты в CIDR-нотации указывает количество фиксированных бит сетевой части. Чем меньше это число, тем больше бит остается для адресации конкретных хостов, поэтому маска /8 дает существенно больше емкости, чем /16.
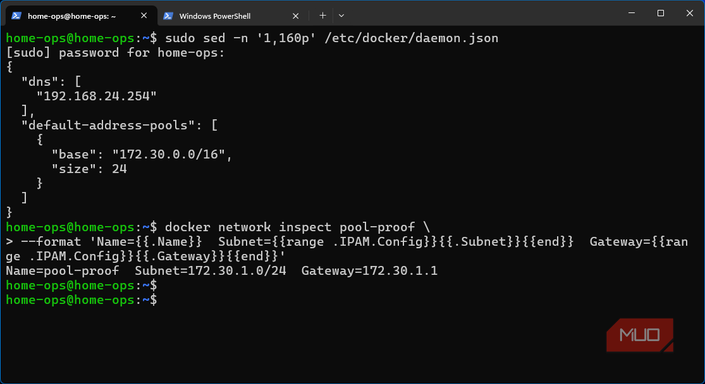
Диапазон 172.16.0.0/12 активно задействуется системами контейнеризации, в частности Docker, для создания внутренних виртуальных мостов. Из-за этого при проектировании домашнего сервера или настройке VPN важно учитывать конфигурацию контейнерных сетей, чтобы избежать пересечения IP-адресов.
Служебные IP-адреса за пределами стандарта RFC 1918
Далеко не все адреса, не маршрутизируемые в глобальном интернете, относятся к стандартным приватным блокам RFC 1918. Организация IANA резервирует специальное пространство под специализированные задачи.
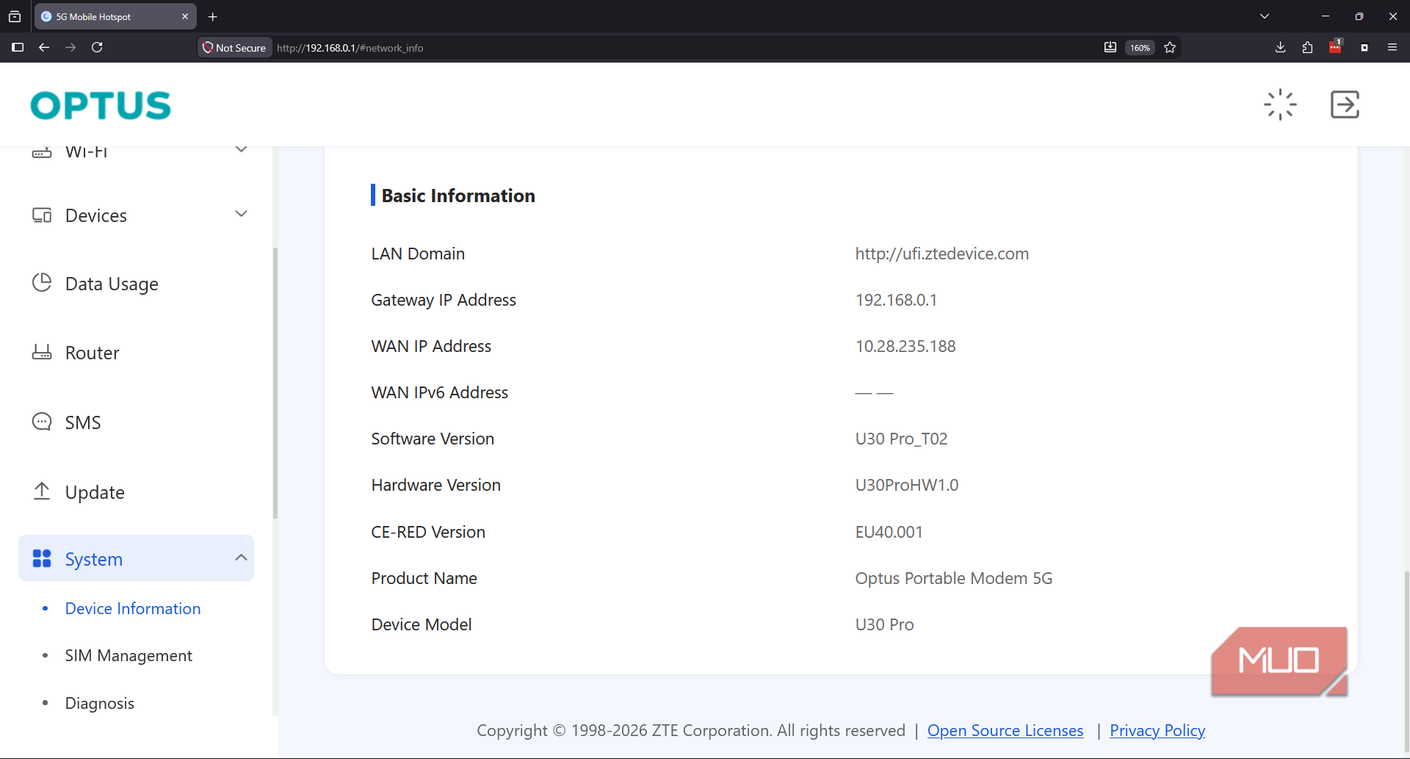
Диапазон 100.64.0.0/10 (от 100.64.0.0 до 100.127.255.255) определен спецификацией RFC 6598 как общее адресное пространство (Shared Address Space). Он предназначен для технологии Carrier-Grade NAT (CGNAT), которую интернет-провайдеры используют для объединения множества абонентов под одним публичным IPv4-адресом. Если WAN-интерфейс роутера получает адрес из этого диапазона, это прямо указывает на то, что провайдер использует провайдерский NAT верхнего уровня.
Блок 169.254.0.0/16 отводится под канальные локальные адреса (Link-Local / APIPA). Операционная система назначает устройству адрес из этой серии автоматически, если попытка получить IP по протоколу DHCP завершилась неудачей.
Диапазон 127.0.0.0/8 зарезервирован для интерфейса петли обратной связи (loopback), где самым известным является адрес 127.0.0.1 (localhost).
В протоколе IPv6 для аналогичных целей предусмотрена концепция Unique Local Addresses (ULA), регламентированная RFC 4193. Для них выделен блок fc00::/7, а на практике локальные сети используют префикс fd00::/8. Эти адреса маршрутизируются внутри локального сегмента и не передаются в глобальную сеть.
Практическая диагностика сетевых конфигураций по IP-адресу
Понимание структуры непубличных диапазонов позволяет быстро идентифицировать источник сетевой проблемы при анализе системных логов или выводе консольных утилит:
- Адреса из блоков 10.x.x.x или 172.20.x.x чаще всего свидетельствуют об интеграции с VPN-туннелями, виртуальными машинами или Docker-контейнерами.
- Значение в диапазоне 100.64.x.x на внешнем порту роутера говорит о наличии провайдерского CGNAT, что объясняет невозможность прямого проброса портов без дополнительного туннелирования.
- Адрес формата 169.254.x.x указывает на сбой сети или отсутствие связи с DHCP-сервером.
Знание границ и назначения приватных блоков существенно упрощает настройку сетевого оборудования, изоляцию виртуальных сред и устранение неполадок в локальных сетях любого масштаба.
