
Мой блог
Более 5400 взломанных сайтов распространяют вредоносное ПО ClickFix через блокчейн

Масштабный взлом ресурсов малого бизнеса и технология EtherHiding
Специалисты по информационной безопасности зафиксировали проведение крупномасштабной киберпреступной операции, в рамках которой было компрометировано свыше 5400 веб-сайтов, принадлежащих преимущественно представителям малого бизнеса. Анализ показал, что большинство пострадавших интернет-площадок функционируют на базе популярных CMS-платформ WordPress и PrestaShop. Конкретный вектор первоначального взлома этих ресурсов пока остается неизвестным, однако на каждую инфицированную страницу нападающие внедрили специализированный вредоносный скрипт.
Основная задача внедрённого скрипта заключается в том, чтобы обращаться к публичным точкам подключения (RPC endpoints) тестовой сети BNB Smart Chain (BSC Testnet) и извлекать оттуда полезную нагрузку следующего этапа. Эта методика скрытного хранения исполняемого кода и конфигурационных данных внутри блокчейн-контрактов получила в профессиональном сообществе название EtherHiding.
Как поясняют исследователи облачной платформы безопасности Netskope, сеть BSC Testnet изначально спроектирована для разработчиков программного обеспечения. Она полностью повторяет архитектуру и функциональные возможности основной децентрализованной сети BSC, но при этом доступна абсолютно бесплатно. Используя EtherHiding, киберпреступники формируют невероятно устойчивую и отказоустойчивую инфраструктуру: удалить вредоносный код из децентрализованного смарт-контракта или заблокировать его традиционной отправкой жалоб хостинг-провайдерам практически невозможно.
Схема ClickFix: поддельная капча и выполнение команд в PowerShell
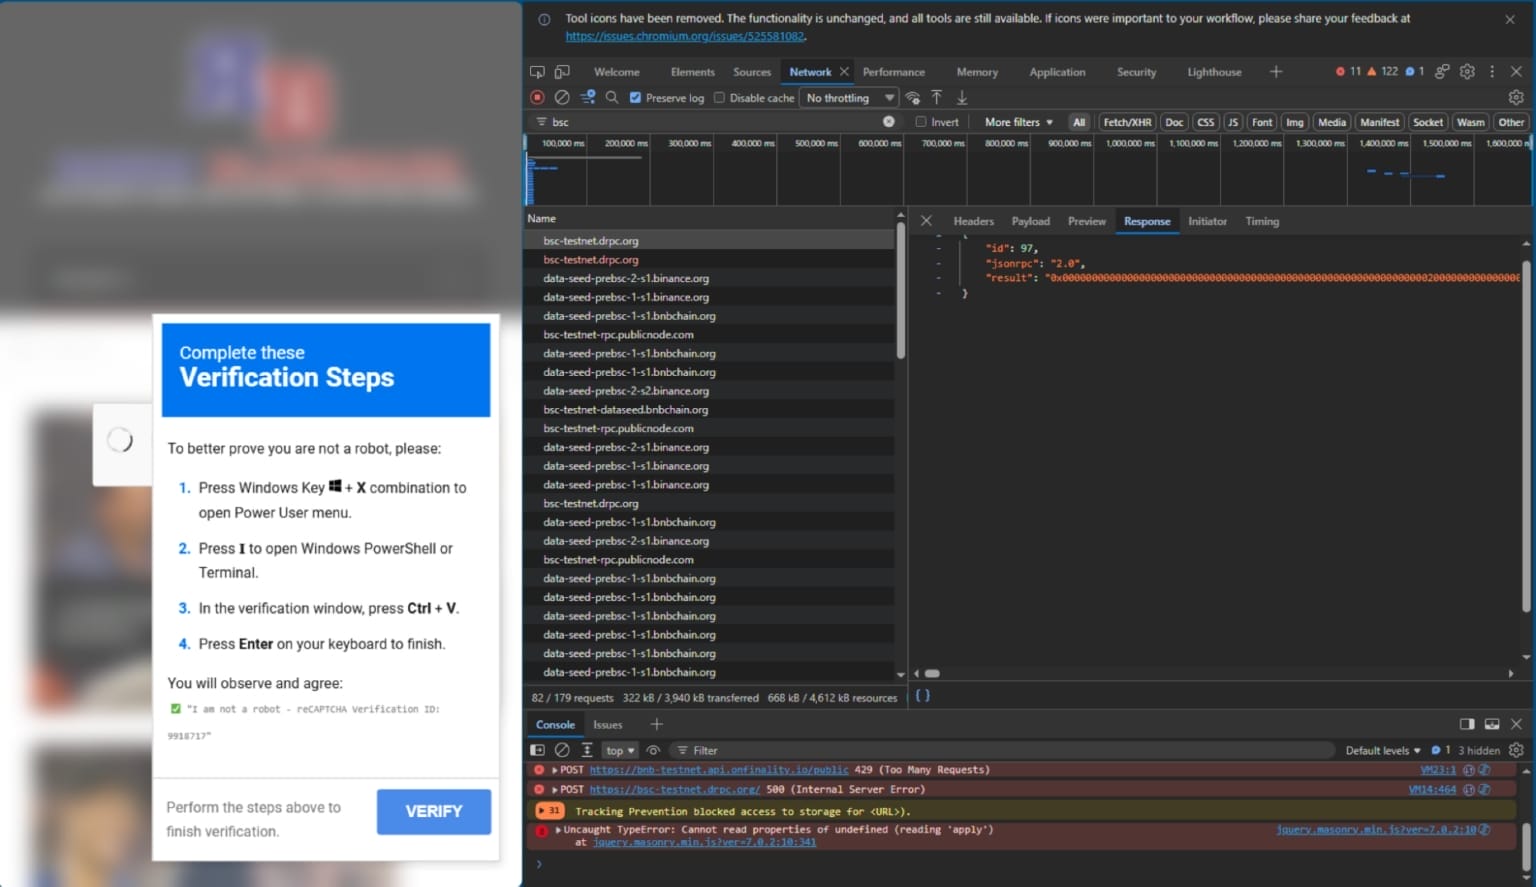
В цепочке доставки, которую детально изучили эксперты Netskope, внедрённый на взломанный сайт скрипт первоначально выводил так называемую приманку ClickFix. Посетителю скомпрометированной страницы демонстрировалось фальшивое окно проверки CAPTCHA. Чтобы якобы подтвердить, что пользователь не является ботом, интерфейс предлагал выполнить быструю последовательность действий: открыть системное диалоговое окно Windows «Выполнить» (путем нажатия комбинации клавиш Win+R) и вставить туда автоматически скопированную в буфер обмена команду PowerShell.
Выполнение предложенной команды запускало процесс скачивания и исполнения финальной вредоносной нагрузки на локальном компьютере жертвы. При этом ключевым преимуществом для хакеров стало место хранения кода: поскольку основная полезная нагрузка размещена непосредственно в смарт-контракте блокчейна, организаторы кампании могут модифицировать её в любой момент, не задействуя повторный взлом самих веб-сайтов.
Эволюция угрозы: скрытый канал WebRTC без сетевого рукопожатия
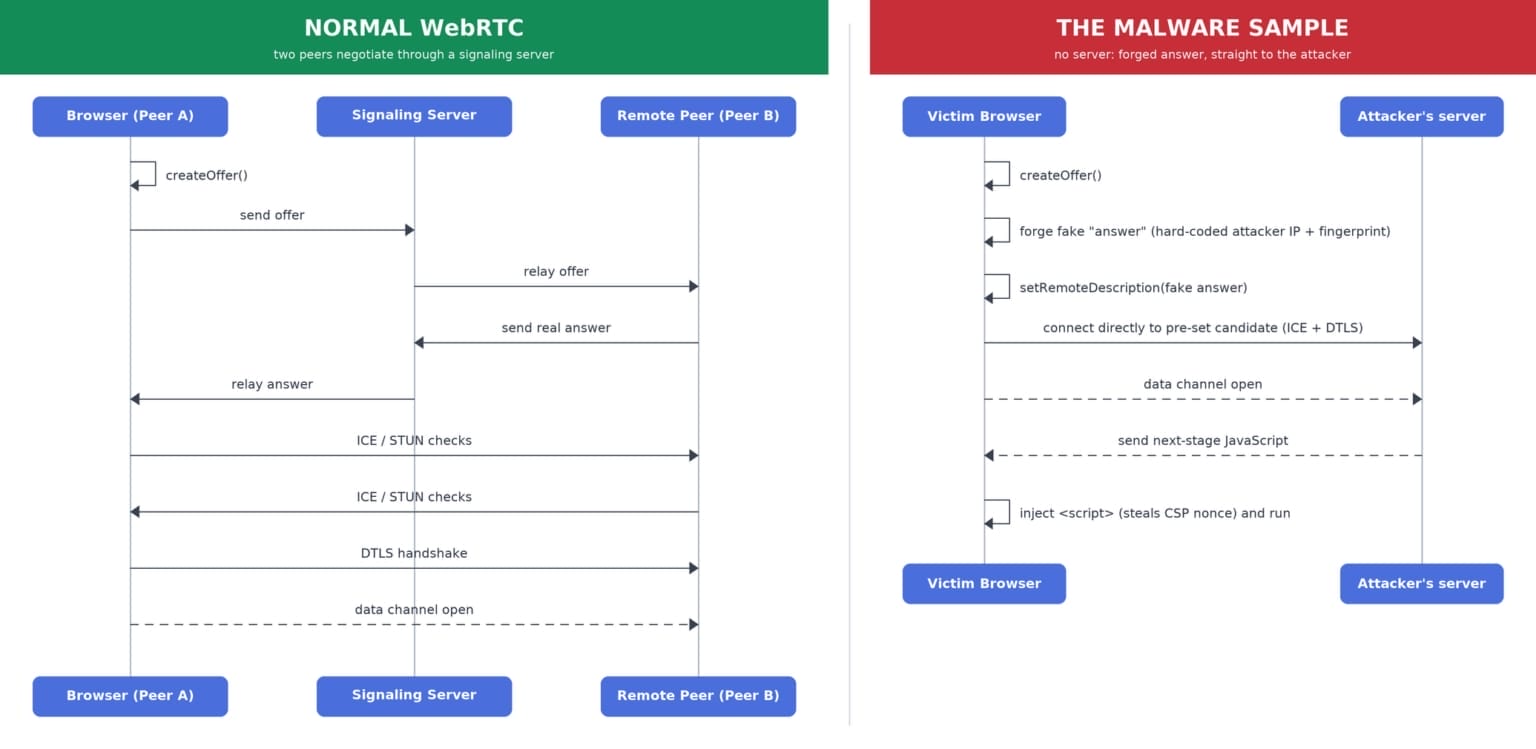
По наблюдениям специалистов, в ходе развития кибератаки нападающие изменили тактику. Они заменили стандартную полезную нагрузку ClickFix в смарт-контракте на более сложный стейджер, функционирующий через каналы данных WebRTC. В этой обновленной модификации вредоносное ПО создаёт скрытый зашифрованный канал связи с управляющим сервером злоумышленников и выполняет поступающий оттуда код.
Техническая реализация этого механизма отличается высокой нестандартностью. Скрипт инициализирует одноранговое соединение (peer connection) и канал данных, формируя предложение описания сессии (Session Description Offer) по аналогии с обычным рукопожатием WebRTC. Однако вместо отправки запроса в сеть и ожидания подлинного ответа, скрипт самостоятельно («рукописно») генерирует ответное предложение (Session Description Answer) и мгновенно подаёт его обратно в созданное подключение. В результате классическое сетевое рукопожатие полностью обходится, но рабочий канал передачи данных с киберпреступником всё равно успешно открывается.
Созданный стейджер принимает JavaScript-код с жёстко прописанного адреса командного сервера (C2), буферизует его и передаёт на исполнение либо сразу после закрытия канала, либо по истечении 10 секунд. Важно отметить, что полученный JavaScript-код собирается непосредственно в оперативной памяти браузера и динамически внедряется в заголовок DOM-дерева (тег <head>). Файл вообще не сохраняется на жесткий диск устройства, что позволяет эффективно обходить традиционные антивирусные средства защиты.
Масштабы распространения и рекомендации по защите
По данным аналитиков Netskope, в рамках данной операции ежедневно задействуется более 300 инфицированных площадок. Начиная с весеннего периода, число взломанных сайтов, обращающихся к узлам RPC сети BSC Testnet, постоянно увеличивалось. Данные телеметрии свидетельствуют, что в августе к тестовой сети ежедневно обращалось около 400 заражённых ресурсов, а зафиксированный суточный пик составил 536 сайтов.
Для минимизации рисков эксперты по безопасности настоятельно рекомендуют администраторам и специалистам по защите инфраструктуры полностью заблокировать доступ ко всему пулу RPC-узлов сети BSC Testnet, а также организовать непрерывный мониторинг нетипичного UDP-трафика, связанного с протоколом WebRTC и не относящегося к обычному веб-просмотру.
После получения валидных учетных данных блокируется лишь 37% действий
Исследователи обращают внимание на то, что обобщённые показатели эффективности защитных систем могут вводить в заблуждение, скрывая реальную картину происходящего после первоначального проникновения. Как только в распоряжении нападающих оказываются легитимные учётные данные, уровень успешной предотвращаемости атак стремительно снижается.
Согласно масштабному отчёту The Blue Report 2026, основанному на результатах 338 миллионов симуляций атак в реальных корпоративных средах, при использовании злоумышленниками действительных учётных записей средства защиты способны заблокировать всего 37% их последующих действий. Это подчёркивает необходимость внедрения строгой многофакторной аутентификации и глубокого контроля активности пользователей внутри сети.
Источник: www.bleepingcomputer.com
