
Мой блог
Хакеры похитили данные более 3 миллионов человек из Пентагона

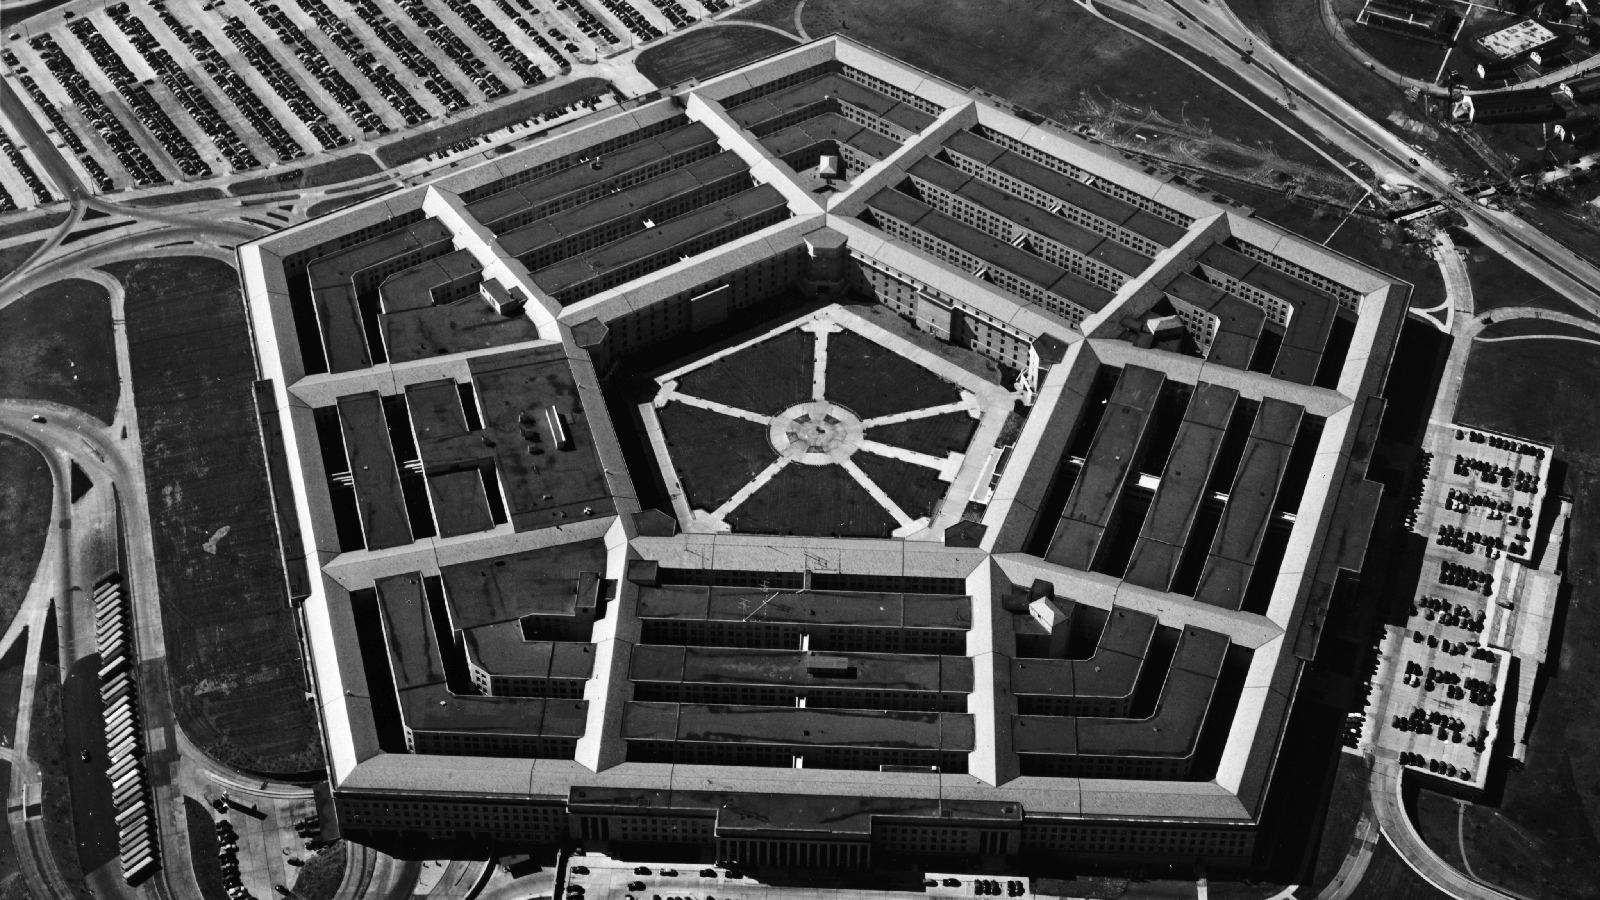
Подробности изложены в материале первоисточника. Центр кадрового обеспечения Министерства обороны США (DMDC) начал рассылку официальных уведомлений миллионам военнослужащих. Согласно информации из писем, в результате кибератаки на кадровую систему ведомства злоумышленники получили доступ к конфиденциальным сведениям. Инцидент затронул как действующих служащих, так и ветеранов, а общие масштабы утечки исчисляются миллионами записей.
Как отмечает Сергей Багров, этот масштабный инцидент безопасности стал одним из самых громких прорывов государственной защиты за последнее время. Неавторизованные пользователи находились внутри систем управления персоналом на протяжении длительного периода времени.
Детали утечки данных из кадровой системы Пентагона
В официальных уведомлениях, которые пострадавшие начали публиковать в сети, указано, что ограниченная группа злоумышленников получила доступ к персональным данным. Это стало возможным в результате использования уязвимости в специализированных файлообменниках ведомства. Несанкционированный доступ к защищенным хранилищам продолжался с октября 2025 года по июль 2026 года.
Перечень украденной информации различается в зависимости от конкретного человека, но в большинстве случаев включает в себя номера социального страхования, полные имена, даты рождения, контактные данные, а также информацию о расовой принадлежности, полу и деталях военной службы. Представители Пентагона подтвердили изданию Federal News Network, что общая численность пострадавших превысила 3 миллиона человек. Из них почти 2,8 миллиона — это живые люди, а около 294 тысяч записей принадлежат умершим лицам.
Меры реагирования и реакция ведомства
Сразу после обнаружения уязвимости специалисты DMDC инициировали стандартные протоколы реагирования на инциденты. Действия ведомства осуществлялись в строгом соответствии с директивами Административно-бюджетного управления и внутренними регламентами Министерства обороны. Ответственные лица подчеркнули, что принимают все необходимые меры для глубокой оценки и укрепления текущего уровня кибербезопасности всей инфраструктуры DMDC.
В качестве компенсационной меры пострадавшим военнослужащим предложили оформить бесплатный годовой мониторинг кредитной истории через специализированного провайдера IDX. При этом установлено жесткое ограничение: пройти процедуру регистрации необходимо успеть до 19 августа 2027 года. На момент первоначального обращения профильных СМИ официальные представители Пентагона воздерживались от оперативных комментариев.
Роль и масштабы деятельности центра DMDC
Организация DMDC была основана еще в 1974 году и выполняет функции ключевого операционного центра поддержки. Подразделение отвечает за хранение свыше 60 миллионов записей, относящихся к военнослужащим, гражданским служащим, подрядчикам, членам их семей, а также к пенсионерам и ветеранам Вооруженных сил США. Эта массивная база данных используется для назначения льгот, выплат, а также для обработки финансовых и учебных отчетов.
Инфраструктура центра обеспечивает критически важную поддержку для множества государственных институтов. Среди них выделяются законодательная ветвь власти, министерства здравоохранения, труда и по делам ветеранов, а также структуры национальной обороны и финансовые институты.
Предыдущие громкие инциденты и атаки группировки ShinyHunters
Данная атака хронологически следует за другим крупным взломом, ответственность за который взяла на себя известная вымогательская группировка ShinyHunters. Ранее хакеры смогли проникнуть на специализированный портал по трудоустройству в ФБР, используя нулевой день в программном обеспечении Oracle PeopleSoft.
Представители хакерского формирования заявили о похищении нескольких терабайт информации, включая домашние адреса, персональные данные и назначения практически всех действующих агентов Федерального бюро расследований. В утечку также попали сведения о сотрудниках секретного подразделения Remote Operations Unit. Позже хакеры сообщили прессе, что взлом ФБР не преследовал финансовые цели, и они не собираются вымогать деньги или публиковать украденные массивы в открытом доступе.
Развитие киберугроз и защита от атак на базе ИИ
На фоне участившихся масштабных утечек экспертное сообщество уделяет все больше внимания новым векторам атак, включая инциденты с использованием искусственного интеллекта. Специалисты подчеркивают необходимость полной перестройки оборонительных стратегий в условиях, когда автоматизированные угрозы действуют на максимальной скорости.

Для противодействия современным угрозам ведущие специалисты по информационной безопасности объединяют усилия на профильных цифровых саммитах. Эксперты обсуждают, какие именно методы защиты устарели и должны быть немедленно отброшены, а также учатся верифицировать и оперативно устранять уязвимости в инфраструктуре на машинной скорости.
