
Мой блог
Злоумышленники заражают уязвимые ИИ-серверы вредителем PoeLLM для скрытого майнинга

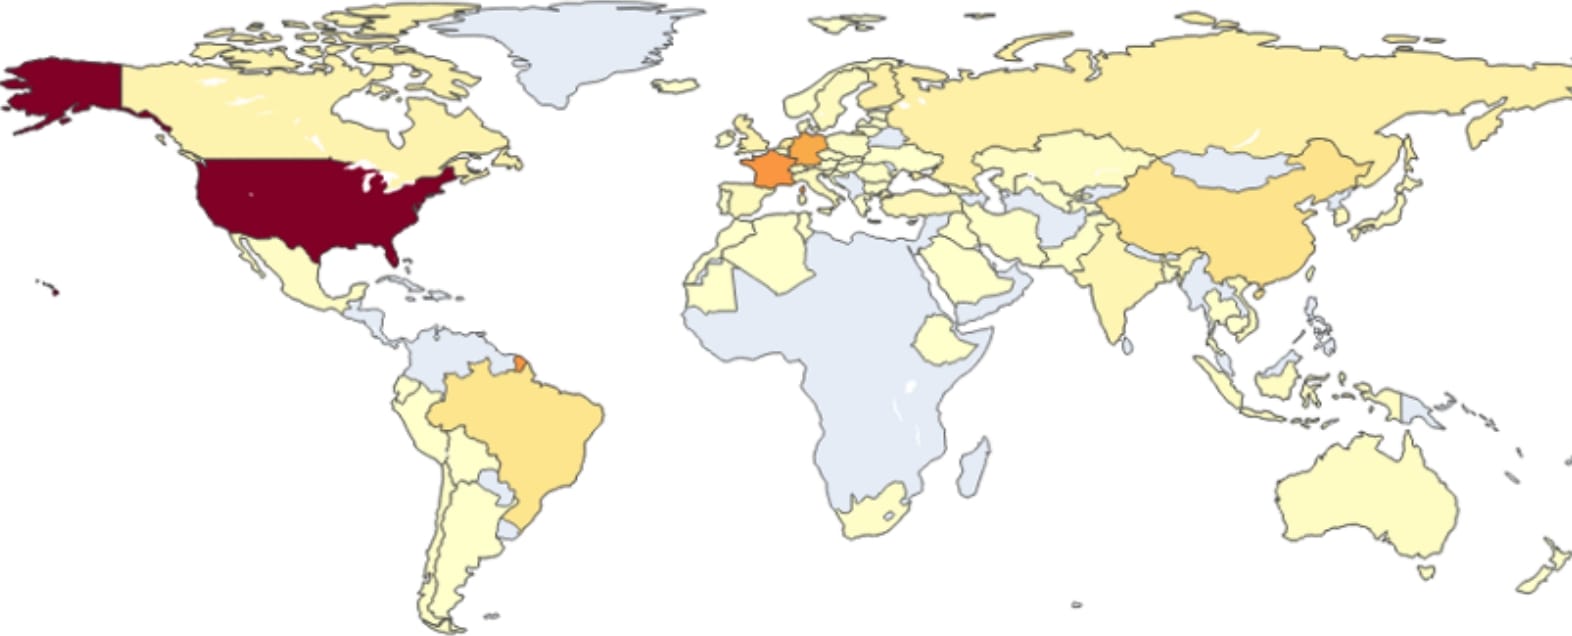
Специалисты по кибербезопасности фиксируют масштабную вредоносную кампанию, в рамках которой кампания по скрытому майнингу атакует незащищенные ИИ-сервисы по всему миру. Для захвата инфраструктуры злоумышленники используют специализированное ПО, способное превращать зараженные узлы в сканеры и плацдармы для распространения угроз.
Исследователи из компании Lumen, работающие в подразделении Black Lotus Labs (BLL), обнаружили, что ботнет затронул уже более 3400 серверов, а пиковая суточная активность достигала 800 инфицированных систем. Хотя вредоносное ПО проявляет активность с апреля, в последнее время масштабы атак существенно возросли.
Особенности архитектуры и принципы работы вредоносного ПО
Атака затрагивает вычислительные узлы на территории Соединенных Штатов и государств Западной Европы. Основными целями злоумышленников становятся публично доступные инструменты искусственного интеллекта и сопутствующие сервисы, включая LiteLLM, Ollama, конвертер PDF-файлов Gotenberg, платформу разработки Gitea, а также инфраструктуру Ivanti Sentry. Аналитики отмечают, что подобные реализации ИИ и языковых моделей привлекают хакеров из-за слабой базовой конфигурации, открытости сети и наличия мощных графических процессоров, идеальных для добычи криптовалюты.
Маскировка адресов управления через поэтические тексты
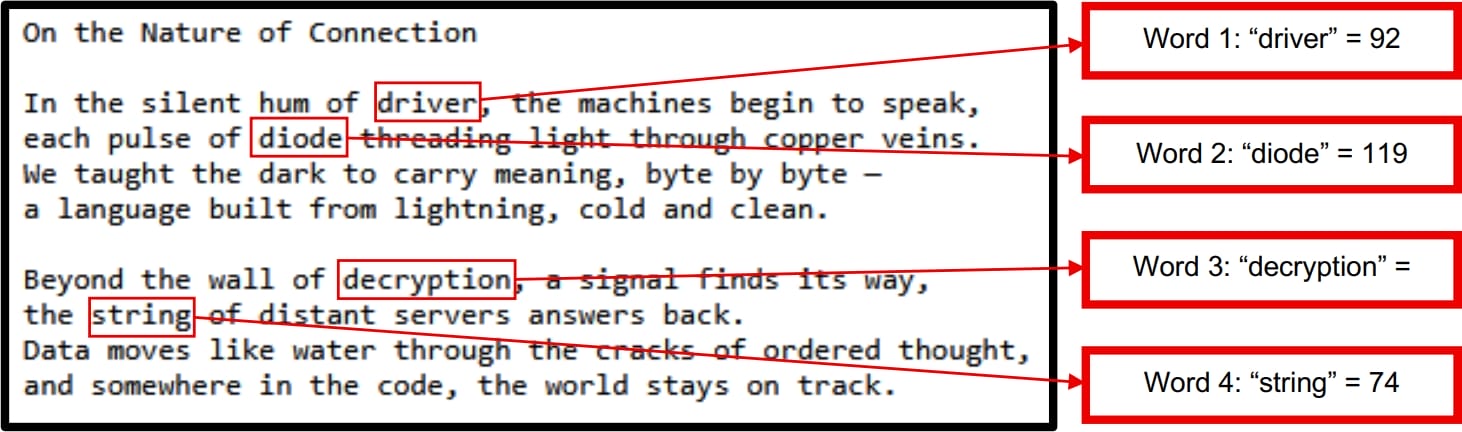
Основной компонент атаки представляет собой ELF-файл под названием libgcrypt, известный как PoeLLM. Необычной особенностью программы является метод получения адресов управляющих серверов (C2). Вредоносное ПО извлекает четыре ключевых слова или фразы из стихотворения «On the Nature of Connection», которое размещено в файле dash.css внутри публичного репозитория GitHub, имитирующего форк Node.js.
Далее извлеченные слова сопоставляются с числовыми значениями по зашифрованному в коде словарю, в результате чего формируется IPv4-адрес командного центра. Чтобы изменить адрес управления, операторам достаточно обновить поэтический текст в репозитории. К текущему моменту авторы угрозы модифицировали стихотворение 11 раз, создав соответствующее количество управляющих серверов.
Инструментарий заражения и сетевое распространение
Внутрь вредоносного пакета встроены функции удаленной оболочки, сканирование портов HTTP и HTTPS, модули развертывания эксплойтов, а также майнеры криптовалют XMRig и Iron. В ходе анализа исследователи выяснили, что скомпрометированные узлы взаимодействуют с российской криптовалютной службой Kryptex.
После успешного заражения сервер превращается в инструмент для дальнейшего распространения заражения. Программа сканирует порты 3000 и 4000, которые используются Gotenberg и LiteLLM, а также пытается задействовать уязвимость CVE-2026-42271. Данная брешь затрагивает тестовые конечные точки MCP-серверов LiteLLM. Специалисты Horizon.ai подтвердили, что ее можно объединить с другой уязвимостью — CVE-2026-48710, что позволяет добиться удаленного выполнения кода (RCE) без прохождения аутентификации.
Инфраструктура злоумышленников и меры защиты
Изучение серверов управления показало, что на некоторых из них работали уязвимые панели администратора сетевых маршрутизаторов. Это указывает на вероятное использование взломанных роутеров при организации атак. Точная атрибуция затруднена, однако косвенные признаки, такие как комментарии в коде и размещение панели на хосте в Италии, позволяют экспертам с умеренной долей уверенности предполагать итальянское происхождение операторов.
Для предотвращения заражения системным администраторам рекомендуется своевременно устанавливать актуальные обновления безопасности, минимизировать воздействие критических ресурсов в интернете и ограничивать внешний доступ только для доверенных IP-адресов. Также следует регулярно проверять журналы сетевого мониторинга на предмет соединений с индикаторами компрометации (IoC), опубликованными исследователями Black Lotus Labs.
