
Мой блог
Хакеры взломали 32 уязвимости нулевого дня в первый день Pwn2Own Ireland

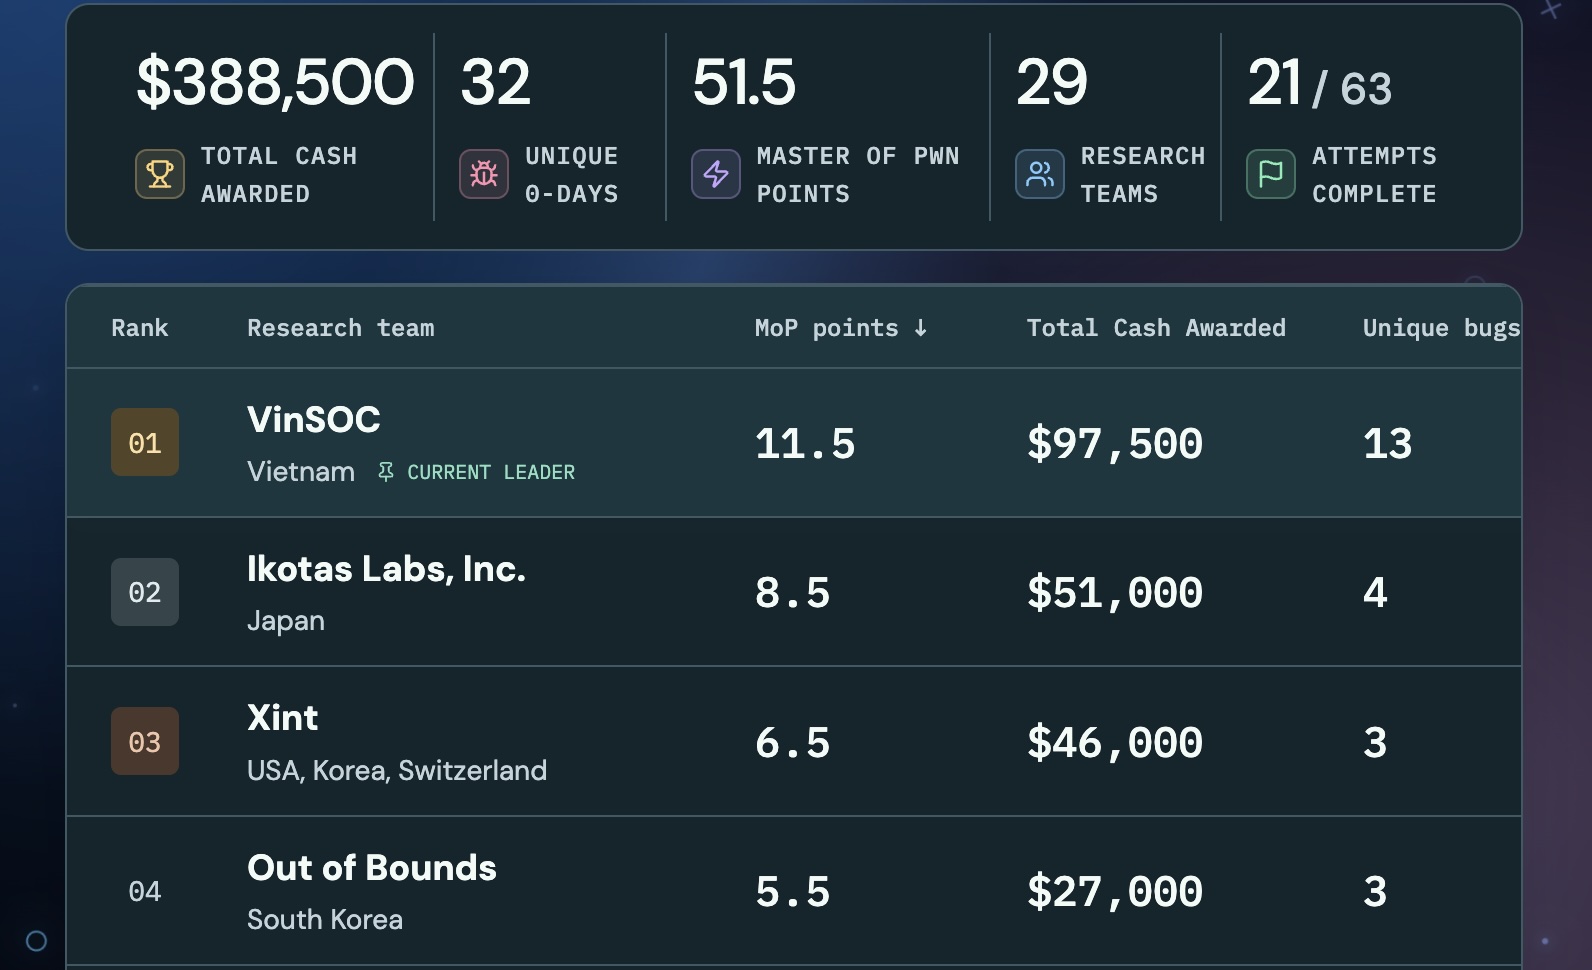
На старте соревнований Pwn2Own Ireland эксперты по информационной безопасности сумели дважды скомпрометировать флагманский смартфон Samsung Galaxy S26 и заработали $388 500, применив 32 уязвимости нулевого дня. Я внимательно изучил результаты первого дня турнира, чтобы рассказать вам о главных целях хакеров и масштабах выявленных брешей.
В текущем хакерском турнире участники атакуют устройства в семи различных категориях. Сюда входят современные мобильные телефоны (включая Apple iPhone 17, Samsung Galaxy S26 и Google Pixel 10), оргтехника, системы умного дома, мессенджеры, инфраструктура искусственного интеллекта, инструменты для ИИ-разработки, а также новое направление — медицинские гаджеты для здоровья.
Основные цели и первые рекорды турнира
Главным событием первого дня стал взлом флагманского смартфона Samsung Galaxy S26, который успешно провели команды Interrupt Labs, Ikotas Labs, а также Нгуен Тхань Дат (Nguyen Thanh Dat) из Viettel Cyber Security. Тем не менее организаторы отметили, что часть уязвимостей, задействованных в этих атаках, разработчики оборудования уже знали заранее.
Лидеры таблиц и сложные цепочки эксплойтов
Ву Чи Тхань (Vũ Chí Thành) и Хюинь Дык Тин (Huỳnh Đức Tin) из команды VinSOC возглавили турнирную таблицу. Они получили $40 000, объединив цепочку из семи уязвимостей нулевого дня для взлома хаба умного освещения Philips Hue Bridge Pro. Еще столько же они заработали за пятикомпонентную цепочку эксплойтов, нацеленную на автономную базу данных Oracle Autonomous AI Database.
Кроме того, исследователи продемонстрировали zero-day уязвимости в LiteLLM, взломали многофункциональные принтеры Lexmark CX532adwe и Canon imageFORCE 1643F, а также вывели из строя облачного ИИ-ассистента программирования OpenAI Codex с помощью всего одной ошибки инъекции аргументов. Также специалисты задействовали четыре уязвимости для повторной компромисса умной колонки Sonos Era 300.
Неудачные попытки и статистика соревнований
Команда White Noise Club в составе Михаила Евдокимова, Полины Смирновой и Мате Зомбора также пыталась атаковать Google Pixel 10, однако им не хватило отведенного регламентом времени на отладку своего эксплойта.
Организатором состязаний выступает инициатива Zero Day Initiative (ZDI). Цель мероприятия — найти уязвимости нулевого дня в оборудовании до того, как ими воспользуются злоумышленники. После демонстрации брешей у производителей есть 90 дней на выпуск патчей безопасности, прежде чем специалисты Trend Micro предадут информацию о багах огласке.
Планы следующих дней и сравнение с прошлым годом
Во второй соревновательный день хакеры продолжат атаковать ИИ-инфраструктуру, принтеры, устройства умного дома, медицинские гаджеты, а также мобильные флагманы Samsung Galaxy S26 и Google Pixel 10. На третий день они снова попробуют взломать эти смартфоны и различные бытовые экосистемы.
Напомню, что в ходе прошлогоднего турнира Pwn2Own Ireland исследователи безопасности суммарно заработали $1 024 750 за обнаружение 73 уязвимостей нулевого дня. Тогда лидером стала Summoning Team, собравшая $187 500 после взлома Samsung Galaxy S25, NAS-хранилища Synology DiskStation DS925+, системы Home Assistant Green, накопителя Synology ActiveProtect Appliance DP320, камеры Synology CC400W и сетевого диска QNAP TS-453E.
Безопасность в эпоху искусственного интеллекта
Современные угрозы требуют пересмотра привычных подходов к защите корпоративных сетей. Отраслевые эксперты регулярно подчеркивают необходимость быстрой валидации и исправления ошибок на высоких скоростях.
Цифровые саммиты по защите от ИИ-атак
Ведущие специалисты по кибербезопасности объединяют усилия для обсуждения того, как именно меняются атаки на базе искусственного интеллекта. Защитникам приходится пересматривать устаревшие методы реагирования, чтобы успевать тестировать, принимать решения, устранять баги и проводить повторную проверку инфраструктуры практически мгновенно.

