
Мой блог
Проект Lightwell от Red Hat и IBM: устранение уязвимостей в ПО

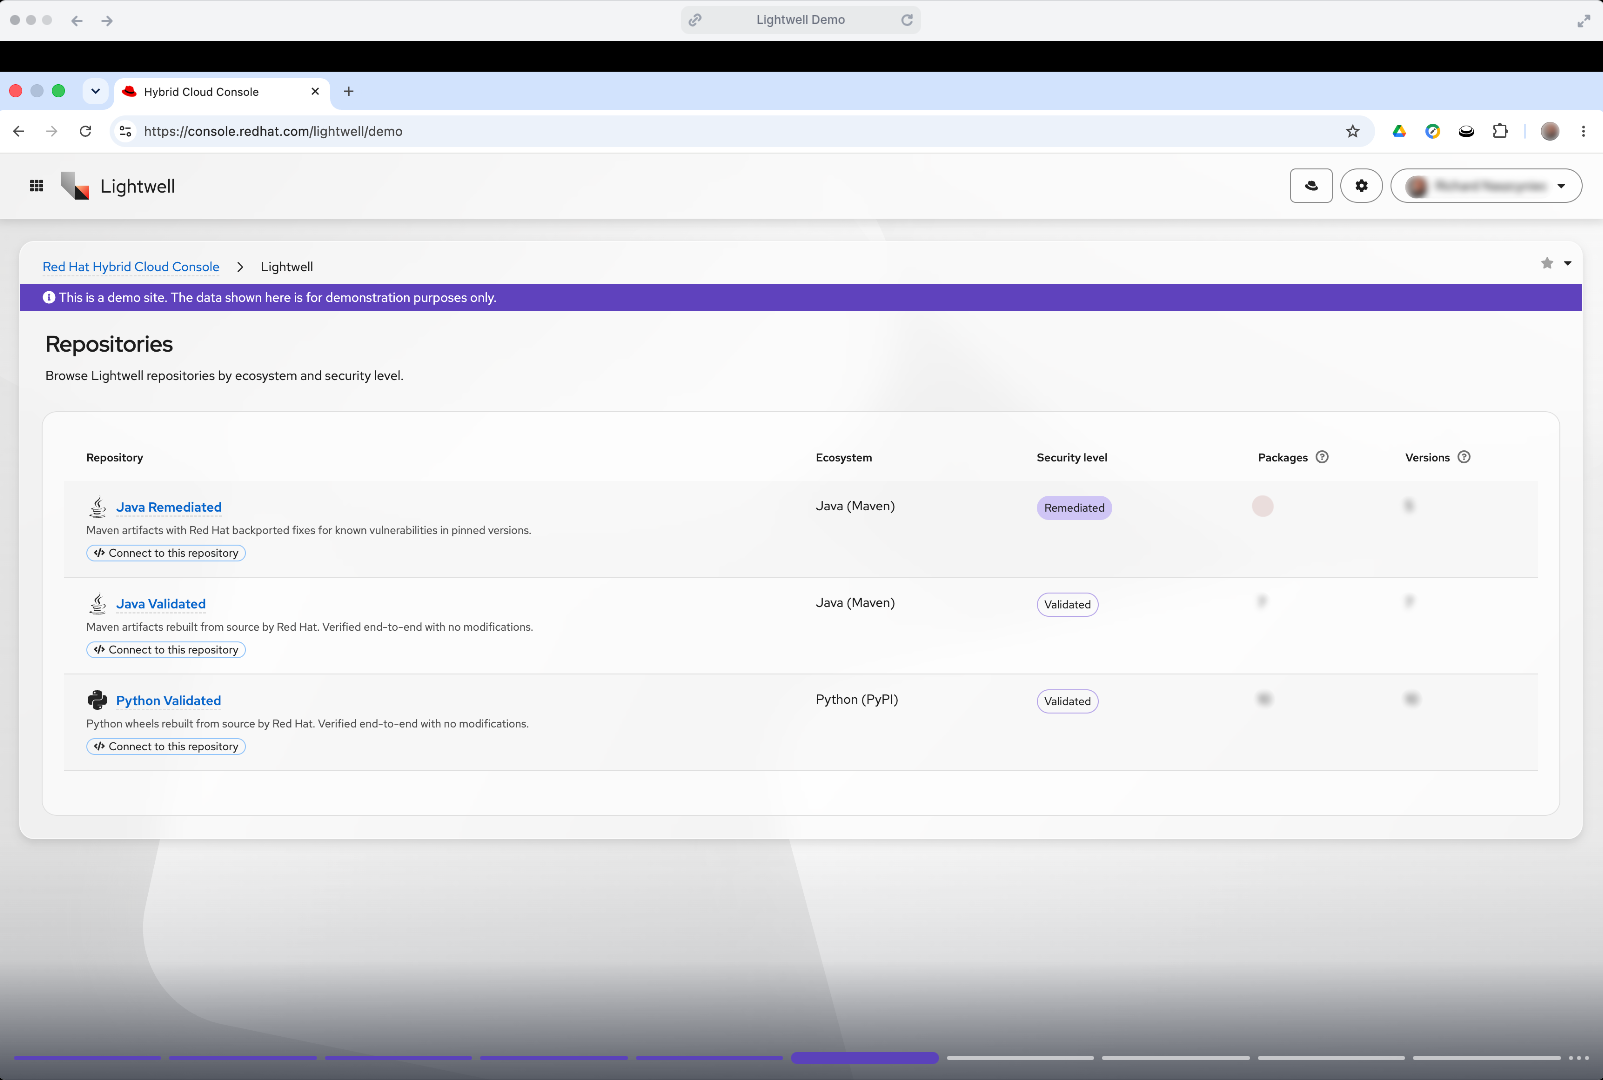
Привет, друзья! Я, Сергей Багров, подготовил для вас разбор актуальных новостей сферы корпоративной безопасности. Инициатива Lightwell от Red Hat и IBM создана для решения специфических проблем безопасности открытого исходного кода в корпоративной среде. Уязвимости часто обнаруживаются в версиях производственных библиотек, которые основные мейнтейнеры еще не пропатчили или вообще не планируют исправлять.
Согласно статистике, которую приводит Red Hat, более 90% кода корпоративных приложений восходит к открытым или сторонним библиотекам. Типичный бизнес-проект в любой момент времени содержит свыше 500 известных уязвимостей, а атаки на них происходят в среднем за неделю до появления официального патча.
Результаты Lightwell и планы по расширению
Инструмент Lightwell нацелен на то, чтобы обойти этот временной интервал. Вместо ожидания обновлений от мейнтейнеров проект выполняет бэкпортинг исправлений напрямую, доставляя их через защищенные репозитории пакетов. Недавно компания поделилась промежуточными результатами своей работы.
На сегодняшний день специалистам удалось устранить 400 ранее неизвестных уязвимостей в базовых Java-библиотеках. Это выходит за рамки стандартных CVE, а сами исправления отправляются разработчикам в соответствии с протоколами ответственного раскрытия информации.
Основной целевой аудиторией стали организации с Java-окружениями, где зафиксированы версии зависимостей, которые невозможно безопасно обновить. Lightwell патчит их «на месте», не нарушая работоспособность зафиксированной версии.
В дальнейшем разработчики планируют выйти за рамки Java. В дорожную карту уже включены Python, JavaScript и .NET. Каждый из них будет использовать ту же стратегию бэкпортирования исправление на уже работающие в продакшене версии.
Открытие доступа к Clearinghouse Premier
Отдельного внимания заслуживает сервис Clearinghouse Premier, который ранее работал на жестких условиях и был доступен лишь ограниченному кругу организаций из критически важных секторов инфраструктуры.
Теперь эти ограничения сняты благодаря выходу сервиса на уровень общей доступности. Любое предприятие может напрямую зарегистрироваться в Clearinghouse, не дожидаясь специального статуса критической инфраструктуры.
В целом экосистема Lightwell функционирует на двух уровнях доступа. Сеть Lightwell Network запустилась еще в июле как самообслуживаемая подписка для любых организаций и предоставляет доступ к бэкпортированным патчам вместе с документацией по соответствию.
Что касается Clearinghouse Premier, то этот уровень предлагает более персонализированный подход. Компании могут указывать, какие именно уязвимости критичны для их инфраструктуры, получать ранние уведомления до публичной огласки проблем и точно знать сроки выхода исправлений.
Данная инициатива является частью масштабной инвестиции IBM и Red Hat в размере 5 миллиардов долларов, направленной на укрепление безопасности открытого кода. Обе корпорации отмечают, что инструменты на базе искусственного интеллекта повышают риски при работе со старыми и неисправленными зависимостями.
Вице-президент и генеральный менеджер проекта Lightwell в Red Hat Гуннар Хеллексон подчеркнул, что агенты ИИ изменили ландшафт угроз, эксплуатируя старые зависимости со скоростью машин. Злоумышленникам неважно, сколько лет кодовой базе, если в ней остается хотя бы одна брешь для атаки.
Если вы хотите детально изучить возможности платформы перед принятием решения, компания предлагает техническую демонстрацию, которая наглядно показывает весь рабочий процесс патчинга.
