
Мой блог
Управление OAuth-доступами: как справиться с лавиной разрешений для сторонних приложений

Современные сотрудники регулярно подключают сторонние инструменты к рабочим аккаунтам, нажимая кнопки подтверждения на экранах авторизации. Каждый такой клик формирует постоянное доверительное отношение между сервисами, открывая искусственному интеллекту, планировщикам задач и платформам для разработки доступ к корпоративным календарям, мессенджерам и репозиториям кода. Подобное управление OAuth-доступами превратилось в критическую проблему для ИТ-отделов, поскольку объемы создаваемых связей в компаниях исчисляются тысячами, а их ручная проверка требует несоразмерно много времени.
Информационная безопасность организаций сталкивается с тем, что сотрудники делегируют права стороннему ПО быстрее, чем специалисты успевают проводить аудит. В условиях, когда ручной анализ одной позиции занимает около сорока пяти минут, традиционные методы контроля оказываются неэффективными, требуя перехода к автоматизированным решениям на базе специализированных платформ вроде Nudge Security.
Почему OAuth-доступы сложно контролировать
Данные разрешения принципиально отличаются от других элементов ИТ-инфраструктуры. Распространенное заблуждение заключается в мнении, что такие доступы автоматически наследуют политики безопасности учетных записей пользователей. Однако протокол OAuth никак не связан с аутентификацией напрямую. Единый вход (SSO) определяет лишь подтверждение личности, а многофакторная аутентификация добавляет дополнительную проверку, в то время как выданное разрешение является отдельной сущностью. Подробнее по теме: Карта профессий ИБ в эпоху ИИ: что автоматизируется, куда смещается спрос и чему учиться.
Кроме того, подобные связи переживают учетные записи своих создателей. Блокировка сотрудника в корпоративных системах деактивирует только те мандаты, которые возникли непосредственно внутри данной экосистемы, тогда как токены сторонних программ продолжают действовать без перебоев. Значительная часть разрешений месяцами находится в спящем режиме без генерации логов активности, оставаясь полностью работоспособной и готовой к использованию в любой момент.
Злоумышленники активно используют эту уязвимость. Ярким примером служит инцидент с утечкой данных у Vercel, где первопричиной стал скомпрометированный токен стороннего ИИ-инструмента Context.ai, подключенного рядовым сотрудником к корпоративной почте за несколько месяцев до атаки. Статистика отражает масштаб проблемы: на одного работника в среднем приходится по 88 созданных мандатов, из которых 31 имеет прямой доступ к критически важной информации. По прогнозам аналитиков Gartner, к 2027 году половина утечек данных в SaaS-среде будет происходить именно из-за чрезмерных привилегий в OAuth-токенах.
Проблема жизненного цикла интеграций
Жизненный цикл подобных подключений существует автономно от корпоративных политик: они переживают сотрудников, обходят протоколы SSO и часто не фиксируются в стандартных журналах аудита. Это требует внедрения отдельных процессов контроля и регулярных ревизий, способных охватить всю теневую структуру подключений в компании.
Математика ручных проверок
Глубокий анализ даже одного выданного разрешения требует выполнения трудоемкой последовательности действий:
- Изучение профиля приложения: проверка вендора на предмет прохождения аудитов безопасности, наличия сертификатов комплаенса и отсутствия утечек за последний год.
- Анализ роли сотрудника для выяснения правомочности делегирования административных полномочий стороннему ПО.
- Сравнение запрошенных областей видимости (scopes) со стандартными требованиями аналогичных интеграций и внутренними правилами безопасности компании.
- Связь с создателем подключения для уточнения бизнес-необходимости и проверки статуса многофакторной аутентификации.
Выполнение такого алгоритма для одного сервиса занимает порядка 45 минут. Подобные временные затраты делают ручной аудит невозможным для десятков тысяч аналогичных связей в масштабах компании. Никакая квалификация персонала или расширение штата ИТ-отдела не способны покрыть этот объем работы без применения алгоритмов автоматизации и агентских возможностей.
Обнаружение всех интеграций с помощью Nudge Security
Для эффективной оценки рисков необходима полная видимость всех существующих подключений, включая те, что были созданы задолго до внедрения инструментов контроля. Платформа Nudge Security осуществляет обнаружение интеграций без опоры исключительно на журналы активности, благодаря чему в системе отображаются как активные элементы, так и спящие или чисто идентификационные сессии вроде «Войти через Google».
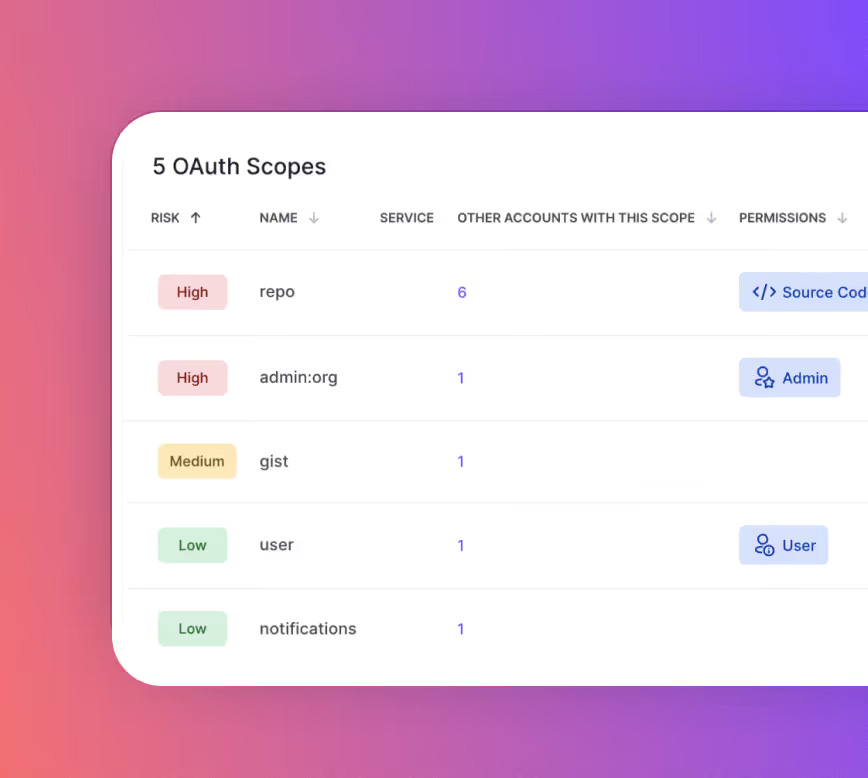
Решение также фиксирует API-ключи, служебные учетные записи и удаленные подключения MCP-серверов, задействованные в работе искусственного интеллекта и автономных агентов. Для каждого найденного элемента отображается детальная информация: Подробнее по теме: Как я создал собственный MCP-сервер: разработка, код и реальные грабли.
- Приложение и компания-разработчик, получающие доступ.
- Сотрудник, инициировавший создание связи.
- Точные разрешенные области видимости и уровни доступа.
- Корпоративные данные и приложения, до которых потенциально может дотянуться сервис.
Оценка и ранжирование рисков
Полученный перечень интеграций автоматически классифицируется и оценивается по степени опасности на основе параметров запрашиваемых разрешений, репутации вендора, роли создателя, интенсивности использования внутри организации и чувствительности затрагиваемых данных. Инструмент подсвечивает избыточные привилегии, подозрительные домены, а также каналы передачи данных с чрезмерно широким доступом к почте, файлам и репозиториям кода.
Система также выявляет положительные маркеры, такие как популярность утилит и наличие верифицированных издателей, что позволяет специалистам по безопасности оперативно отделять стандартные рабочие инструменты от аномальных подключений.
Анализ и вынесение вердиктов
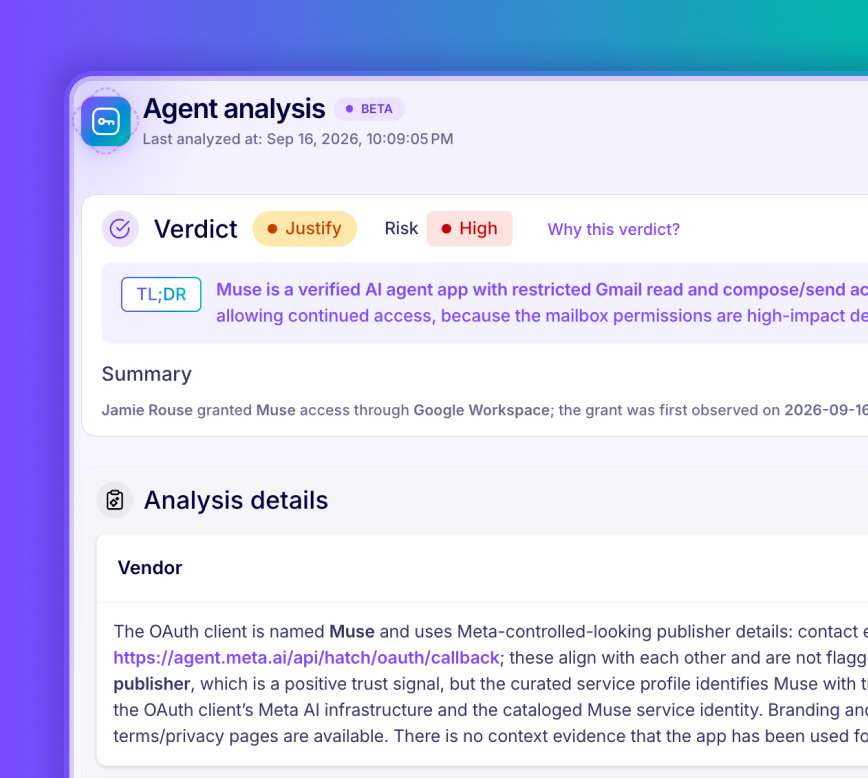
Для углубленного анализа новых разрешений применяется специализированный агент OAuth Grant Risk Analyst. Он сопоставляет контекст обнаружения из различных источников с базой данных, содержащей более 240 тысяч профилей безопасности вендоров. Агент оценивает создателя, разработчика, выданные права и реальный охват приложения.
В отличие от простых систем подсчета баллов, алгоритм анализирует контекст создания — например, если высокорискованное средство разработки было подключено только что принятым сотрудником, система это зафиксирует. По итогам анализа формируется текстовый отчет с кратким резюме, детальным обоснованием и одним из трех вердиктов: разрешение (Permit) для безопасных элементов, запрос обоснования (Justify) для проверки бизнес-необходимости или отзыв (Revoke), если потенциальный ущерб превышает пользу. Время вынесения вердикта сокращается с ручных 45 минут до 15 секунд.
Управление и принятие решений
Инструмент оставляет финальный контроль за экспертами по безопасности. Агент предлагает рекомендацию и демонстрирует собранные доказательства, после чего команда утверждает действие — будь то отзыв доступа или отправка запроса автору подключения. Все операции фиксируются в журналах аудита.
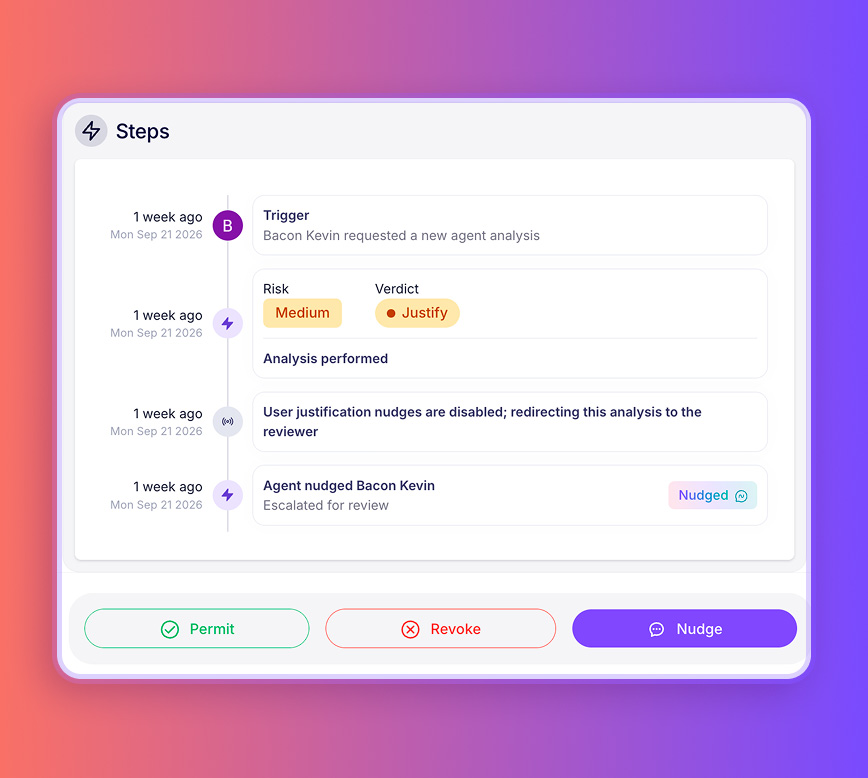
Дополнительно платформа позволяет автоматизировать рутину: отправлять уведомления сотрудникам через мессенджеры или браузерные расширения для получения обоснований, настраивать оповещения о новых подключениях и автоматически аннулировать неиспользуемые или рискованные токены при увольнении персонала. Это превращает трудоемкий ручной процесс в управляемый рабочий поток, занимающий считанные секунды. Подробнее по теме: Слепая зона EDR: как атаки через браузер обходят защиту конечных точек.
