
Мой блог
Пять граждан Венесуэлы признали вину в серии атак с джекпоттингом банкоматов в США

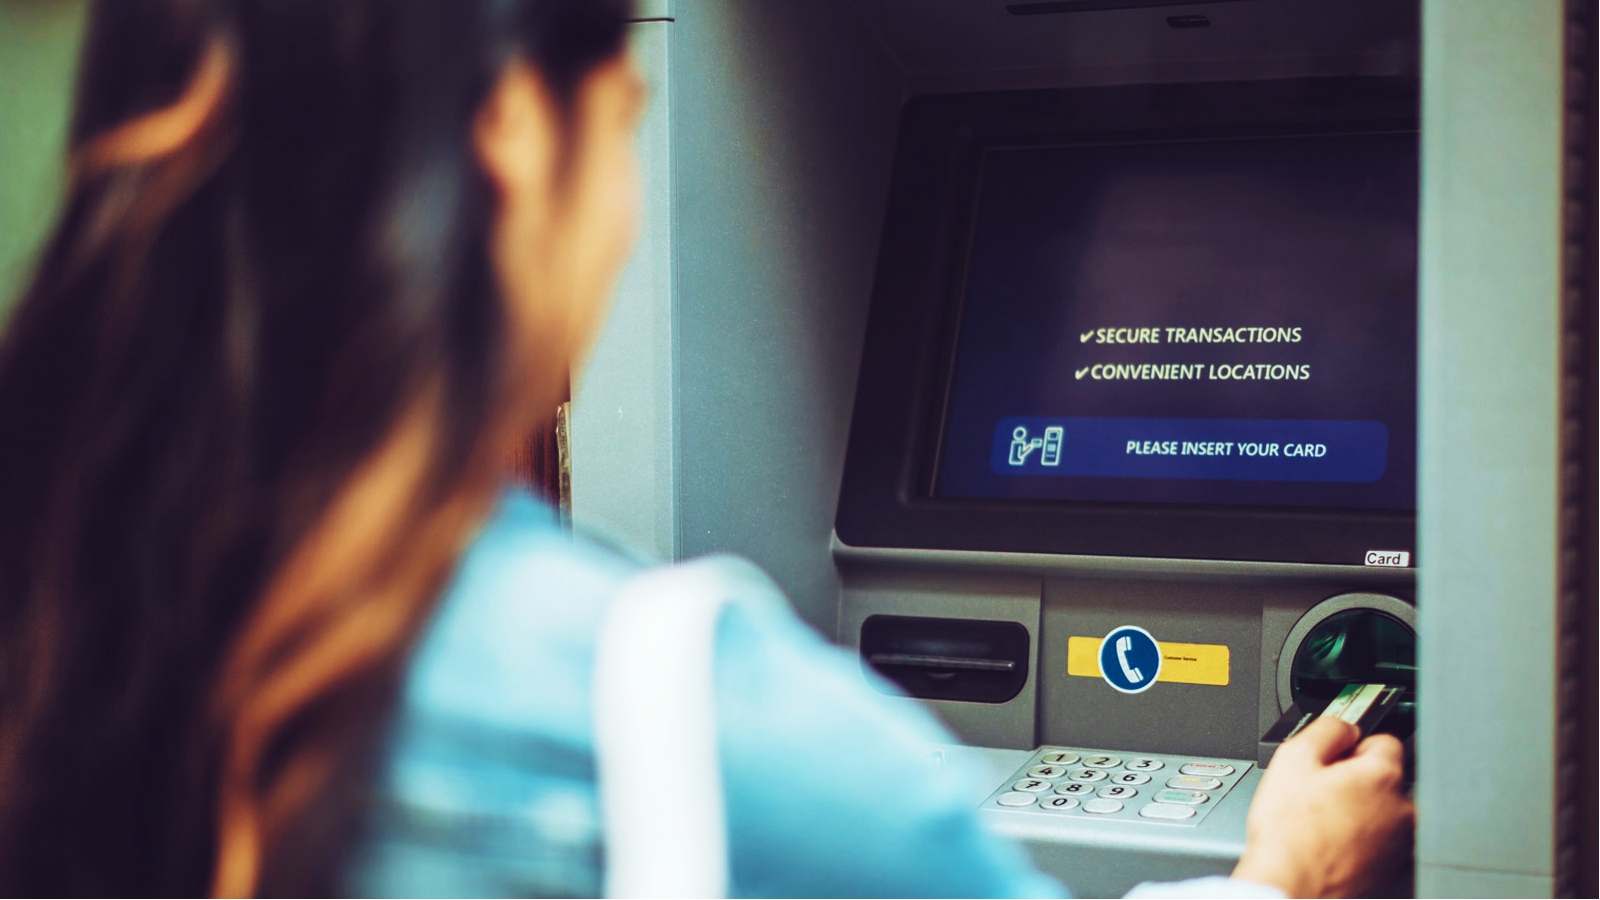
В Соединенных Штатах Америки завершилось судебное разбирательство по делу о крупномасштабной серии атак на банковские терминалы самообслуживания. Пятеро граждан Венесуэлы официально признали свою вину в заговоре с целью совершения банковских краж с использованием специализированного вредоносного программного обеспечения. Злоумышленники применяли тактику, известную в сфере кибербезопасности как джекпоттинг (jackpotting), при которой банкомат принудительно выдает находящуюся в нем наличность без использования чужих банковских карт.
Перед судом предстали 27-летний Луис Альберто Веласкес-Артигас (Luis Alberto Velasquez-Artigas), 29-летний Ройдер Адриан Фигера-Перес (Royder Adrian Figuera-Perez), 27-летний Хавьер Мехиа-младший (Javier Mejia, Jr), 33-летний Габриэль Алехандро Коралес-Гарсия (Gabriel Alexjandro Corales-Garcia) и 26-летний Итало Лисандро Корралес-Каррильо (Italo Lizandro Corrales-Carrillo). В отношении каждого из них было выдвинуто обвинение по одному эпизоду сговора с целью кражи банковских средств. На данный момент судебный приговор уже вынесен в отношении Луиса Альберто Веласкеса-Артигаса — он осужден на девять месяцев тюремного заключения. Остальные четверо участников преступной группы ожидают оглашения наказания.
Особенности преступной схемы и реакция прокуратуры
Федеральный прокурор США Райан А. Кригсхаузер (Ryan A. Kriegshauser) прокомментировал ход расследования, отметив, что подобная преступная активность захлестнула страну. По словам прокурора, стратегия именно этой группировки заключалась в целенаправленном поиске и атаке тех моделей банкоматов, конструкция которых делала их наиболее уязвимыми для внедрения вредоносного софта. Представитель прокуратуры подчеркнул, что в настоящее время существуют эффективные технологические решения, способные противостоять джекпоттингу. Он призвал финансовые институты и коммерческие банки инвестировать в своевременные обновления систем защиты и отметил готовность ведомства проконсультировать организации по вопросам внедрения этих мер.
Джекпоттинг представляет собой технически сложный вид атаки, требующий физического доступа к внутренним компонентам банкомата. В последние годы в подобных преступлениях экспертами по кибербезопасности фиксировалось применение целого ряда семейств вредоносных программ, включая ATMii, ATMitch, GreenDispenser, Alice, RIPPER, Skimer, SUCEFUL и Ploutus. Механика взлома заключается в том, что преступники вскрывают корпус устройства, подключаются к его внутреннему компьютеру и устанавливают вредоносный софт. Управление вредоносной программой осуществляется либо через подсоединенную внешнюю USB-клавиатуру, либо с помощью штатной цифровой клавиатуры (PIN-пада) банкомата. После активации вирусы отправляют прямые команды диспенсеру — механизму выдачи денег — на полное опустошение кассет с наличными.
Провал атак в Канзасе и задержание злоумышленников
Все пятеро фигурантов были арестованы правоохранительными органами в декабре 2025 года. Задержанию предшествовали неудачные попытки заражения банкоматов вредоносным ПО в городах Уомиго и Манхэттен, штат Канзас. Действия злоумышленников попали на камеры видеонаблюдения, установленные в зонах размещения терминалов.
Как уточнило Министерство юстиции США в официальном пресс-релизе, в городе Уомиго участникам заговора не удалось установить вредоносную программу на банкомат. Процесс взлома спровоцировал срабатывание охранной сигнализации. На место незамедлительно отправились сотрудники полиции, из-за чего преступники были вынуждены сбежать и больше не возвращались к данному объекту. В Манхэттене группировка также потерпела неудачу — им не удалось заставить банкомат выдать наличные деньги. Обе попытки ограбления были зафиксированы записями камер наблюдения, что позволило оперативно установить личности подозреваемых и арестовать их спустя всего несколько дней после инцидентов.
Масштабы угрозы и связь с группировкой Tren de Aragua
Проблема джекпоттинга банкоматов приобретает масштабный характер в США. В феврале Федеральное бюро расследований (ФБР) выступило с официальным предупреждением, заявив, что за прошлый год злоумышленники похитили более 20 миллионов долларов в результате резкого всплеска атак этого типа. Это предупреждение последовало за серией масштабных арестов членов венесуэльской организованной преступной группировки Tren de Aragua.
Участники этой криминальной структуры активно применяли вредоносное ПО Ploutus для извлечения миллионов долларов наличными из банкоматов по всей территории Соединенных Штатов. В общей сложности Министерство юстиции США предъявило обвинения 87 членам Tren de Aragua. В зависимости от степени участия и тяжести совершенных преступлений, фигурантам грозят длительные сроки тюремного заключения — от 20 до 335 лет каждому.
Кроме того, в январе федеральные прокуроры штата Южная Каролина объявили, что двое других граждан Венесуэлы, ранее осужденных за аналогичные атаки типа jackpotting, будут депортированы из страны сразу после отбытия назначенных судом сроков наказания.
Ограничения защиты при компрометации учетных данных: выводы Blue Report 2026
Анализ атак на банковскую инфраструктуру показывает, что общий показатель предотвращения угроз часто искажает реальную картину защищенности после того, как злоумышленники получают первичный доступ к системе. Как только атака переходит в фазу использования валидных учетных записей или легитимных идентификаторов, эффективность защитных механизмов резко снижается.
Согласно данным аналитического отчета Blue Report 2026, в ситуациях, когда преступники применяют действительные учетные данные, защитные системы способны заблокировать лишь 37% их дальнейших действий. Эти данные были получены на основе оценки защищенности по отдельным техническим приемам в ходе анализа 338 миллионов симуляций атак, проведенных в реальных рабочих средах клиентов.
Источник: www.bleepingcomputer.com
