
Мой блог
Что такое защитные барьеры ИИ: как системы контроля управляют моделями

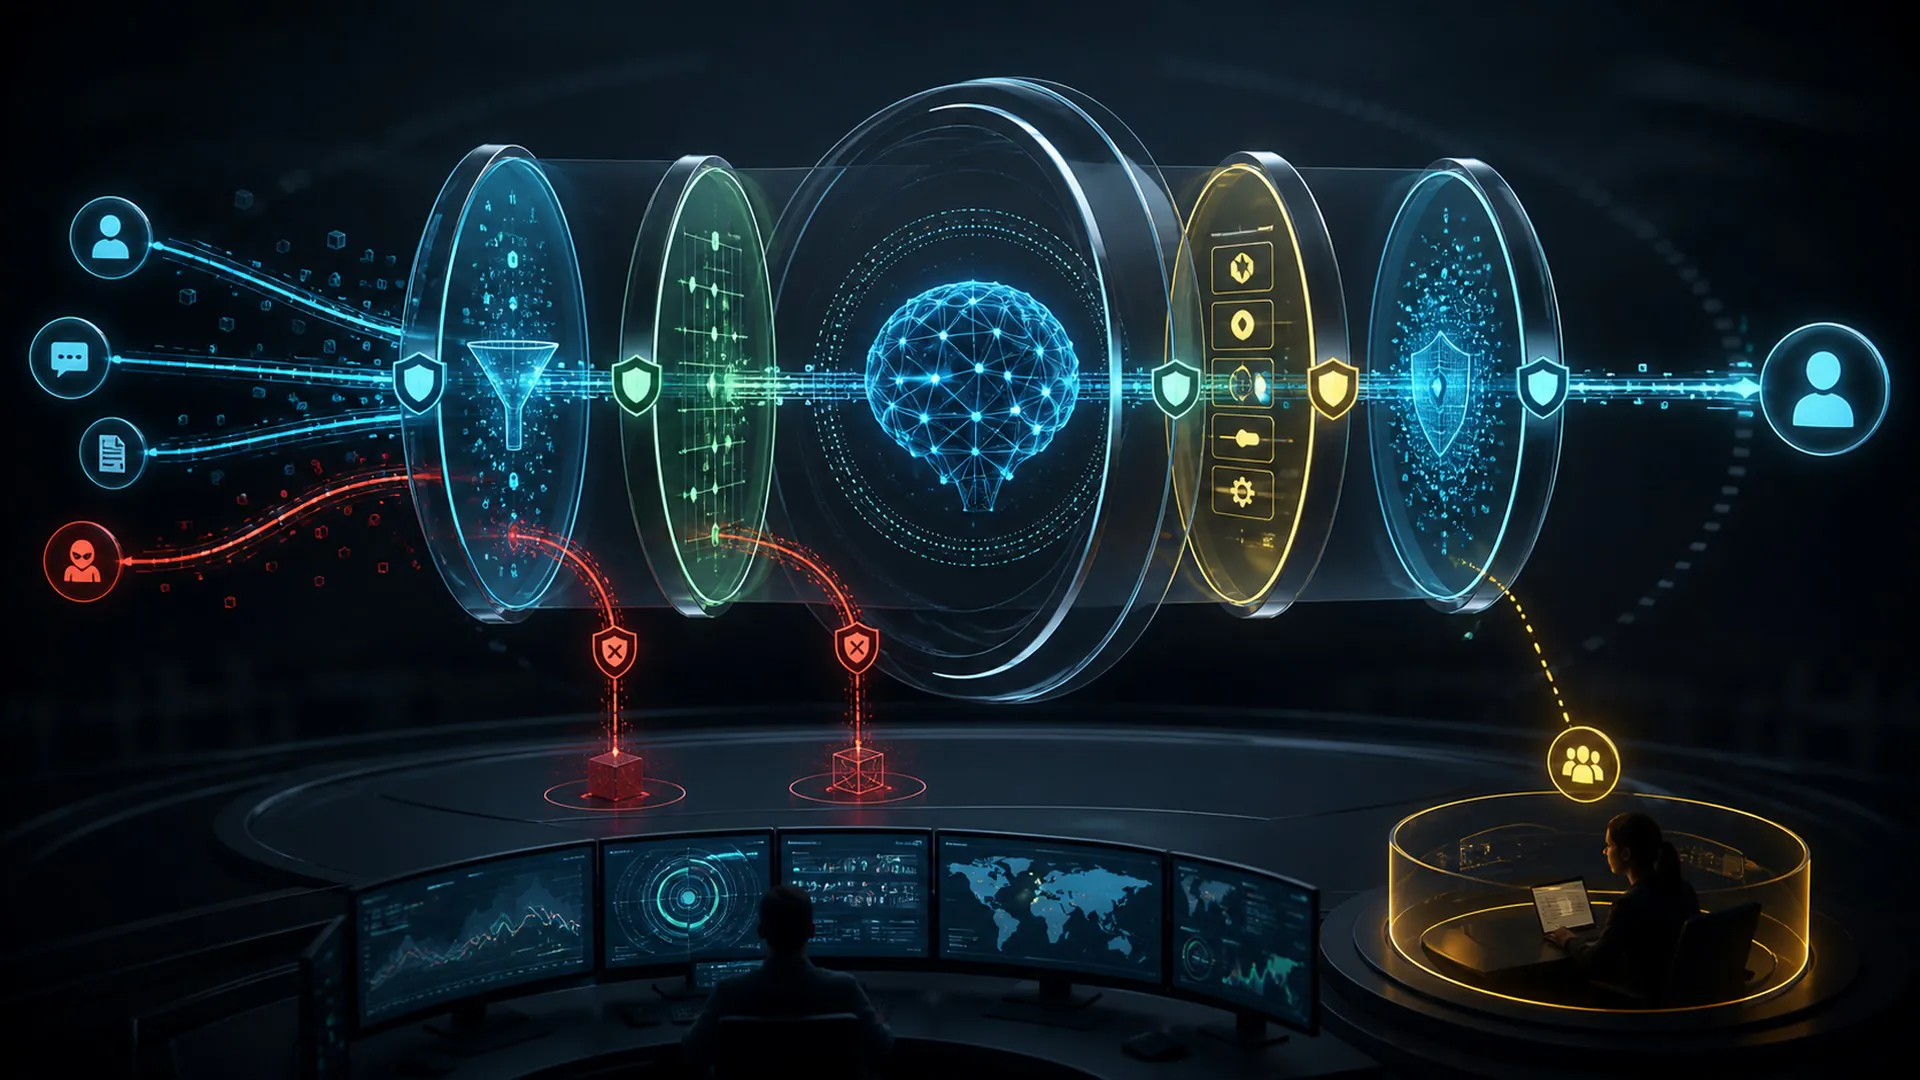
Современные технологии искусственного интеллекта требуют надежных механизмов регулирования. Под защитными барьерами ИИ (AI guardrails) я понимаю многоуровневый комплекс технических и процедурных ограничений, которые контролируют входящие запросы, действия агентов, итоговые результаты и процессы эскалации.
Понятие защитные барьеры ИИ заслуживает детального разбора, поскольку оно описывает конкретные потоки данных, выбор обучающих процедур, механизмы выполнения в реальном времени и границы управления. Рассматривать этот термин как простой синоним продвинутого искусственного интеллекта нельзя, так как это делает любые практические заявления непроверяемыми.
Определение, назначение и границы защитных барьеров ИИ
Эффективное определение таких систем опирается на три практических компонента: наличие идентифицируемого входного сигнала, характерное преобразование или принятие решения, а также измеримый результат, который соотносится с поставленной целью. Если хотя бы один элемент отсутствует, термин превращается в абстрактную идею, а не в реальный рабочий механизм.
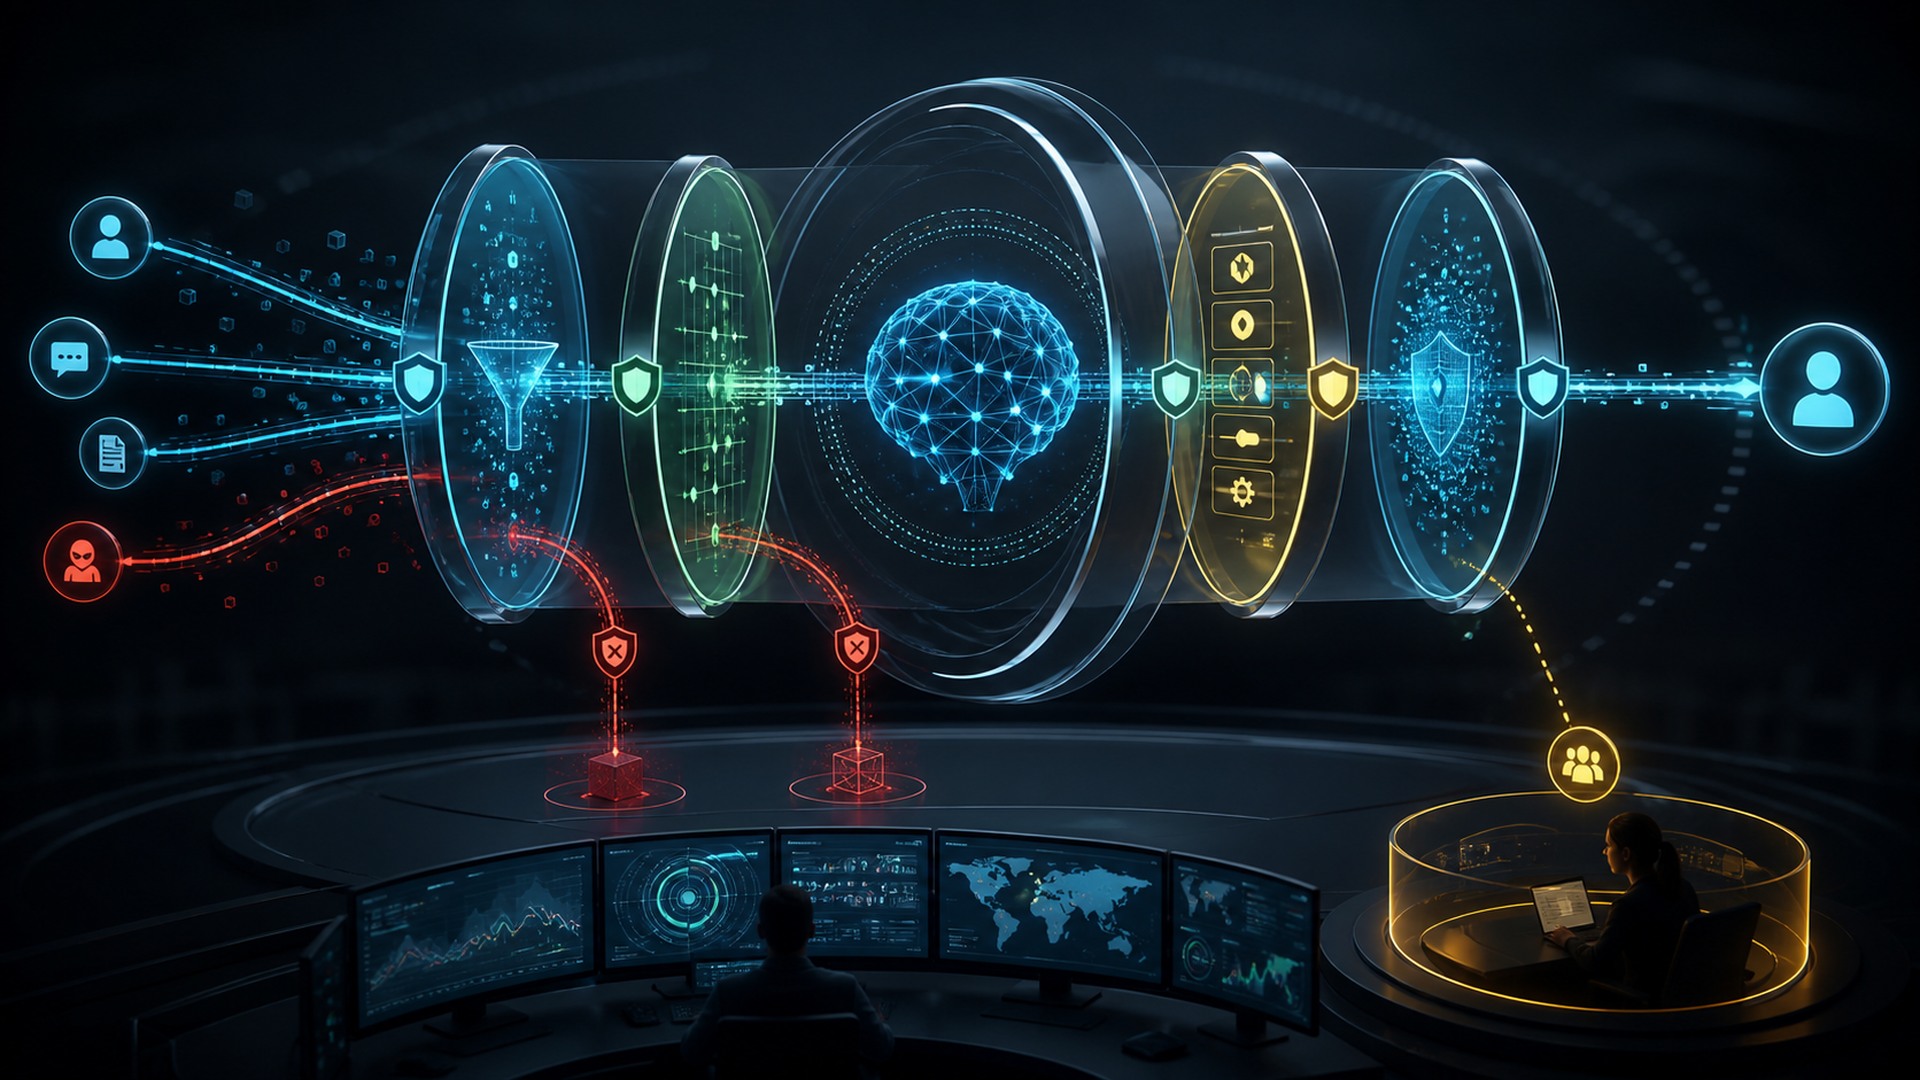
Добиться надежности можно только при наличии свидетельств на каждом этапе жизненного цикла. Контроль имеет ценность лишь тогда, когда четко определены его владелец, область применения, триггер, ожидаемая реакция и метод верификации. Производительность зависит не только от самой модели, но и от окружения: интерфейсов, прав доступа, оборудования и людей.
Распространенной ошибкой является надежда на единственный системный промпт, который якобы способен защитить любые границы. Хотя такой подход внешне похож на полноценные барьеры, он меняет причинно-следственную логику: для оценки успеха требуются другие доказательства, затраты распределяются иначе, а предотвращение рисков строится на других принципах.
Пятиэтапная операционная карта защитных барьеров ИИ
Представленная схема представляет собой компактную причинно-следственную карту, а не жесткое требование использовать ровно пять программных модулей. Некоторые программные комплексы объединяют шаги, другие зацикливают их. Карта полезна тем, что закрепляет за каждым изменением данных или полномочий конкретного владельца, входные параметры, результат и тесты.
1. Классификация запроса и применимой политики
На данном этапе система обязана классифицировать входящую задачу и выбрать соответствующие правила. Главный вопрос заключается в том, какие именно данные потребляются системой, какое состояние изменяется и какие доказательства подтверждают корректность этого изменения.
Процесс передачи управления начинается со сформулированной цели и завершается результатами, которые позволяют ограничивать контекст, инструменты и доступ к информации. Я фиксирую уровень неопределенности, отвергнутые альтернативы, расход ресурсов и примененные меры контроля, чтобы выявлять сбои на ранних стадиях.
2. Ограничение контекста, инструментов и доступа к данным
На втором этапе происходит жесткая фильтрация доступной информации и внешних утилит. Это позволяет исключить использование нерелевантных или опасных источников, способных скомпрометировать дальнейшую работу алгоритма.
Переход к этому этапу опирается на результаты классификации запроса и подготавливает почву для валидации действий. Фиксация всех промежуточных состояний помогает вовремя обнаружить зоны риска и предотвратить нежелательное поведение агента до того, как оно повлияет на реальный результат.
3. Проверка предлагаемых действий до их выполнения
Прежде чем модель совершит какое-либо действие, система должна проверить его безопасность и целесообразность. Это отличительное преобразование отделяет безопасные операции от потенциально деструктивных команд.
На выходе этого этапа формируется проверенное состояние, готовое к инспекции. Учет ресурсов и ограничений на этом шаге гарантирует, что агент не превысит свои полномочия и не выполнит несанкционированную операцию.
4. Проверка выходных данных и измененного состояния
На четвертом шаге проверяется то, что получилось в результате работы модели, и фиксируются изменения в системе. Это критическая граница верификации, отделяющая генерацию от реального применения.
Данный этап подготавливает данные для логирования, возможной эскалации и улучшения алгоритмов. Тщательный анализ выявляет любые отклонения от заданных параметров безопасности.
5. Эскалация, логирование и улучшение на основе инцидентов
Завершающий этап отвечает за регистрацию всех событий, передачу сложных кейсов операторам-людям и корректировку правил на основе накопленного опыта. Это формирует замкнутый контур обратной связи.
Анализ карты как вперед, так и назад позволяет диагностировать причины сбоев. Обратный анализ помогает отследить, какая именно ранняя ошибка привела к некорректному результату.
Практический пример работы механизмов контроля
Рассмотрим финансового ассистента: он может подготовить проект денежного перевода, но само выполнение операции утверждается только детерминированным правилом и авторизованным сотрудником.
Подобный пример наглядно демонстрирует работу барьеров, привязанных к наблюдаемым входам и выходам. Проверка должна включать стандартные, сложные и заведомо провокационные сценарии для оценки устойчивости системы.
Сравнение барьеров с самым частым упрощением
Часто защиту сводят к единственному системному промпту. Однако такое упрощение уничтожает саму границу, определяющую понятие барьера, и приводит к путанице при выборе продуктов или оценке их эффективности.
Разработчикам и исследователям важно учитывать единицу анализа: научная работа может изолировать алгоритм, в то время как рабочий сервис включает маршрутизацию, кэширование, политику безопасности и интерфейсы.
Значение защитных барьеров в современных ИИ-системах
Актуальность таких мер обусловлена ростом контекста, поддержкой мультимодальности и глубокой интеграцией искусственного интеллекта в организационные процессы. Оценивать нужно не единичный эффект, а стабильность работы в репрезентативных условиях.
Я рекомендую отслеживать не только технические метрики, но и реальное влияние на пользователей, документируя неопределенность и проектируя механизмы восстановления до запуска в продакшен.
Преимущества внедрения механизмов контроля
Главный плюс использования барьеров заключается в прямом решении целевых проблем: улучшении обоснованности ответов, повышении обобщающей способности, снижении задержек и создании четких границ ответственности.
Польза должна выражаться в измеримых показателях. Размытые формулировки вроде «стало умнее» не подходят — требуются цифры по уровню ошибок на сложных кейсах и времени ручной проверки.
Типичные сбои и ограничения систем
Центральным недостатком может стать блокировка легитимной работы, обход ограничений или создание ложного чувства безопасности. Эти риски необходимо закладывать на этапе проектирования архитектуры.
Контроль эффективен только тогда, когда он срабатывает до наступления необратимых последствий. Для этого определяются ранние предвестники сбоев и настраиваются сценарии восстановления.
План оценки эффективности защитных механизмов
Тестирование начинается с фиксации решений, которые должны подтверждаться собранными доказательствами. Важно определить целевую аудиторию, последствия ошибок и простейшие альтернативные подходы.
Используйте нетронутые тестовые наборы данных и проверяйте систему в условиях реального трафика. Версионируйте все компоненты — от исходных данных до весов моделей и конфигураций.
Вопросы перед внедрением систем контроля
Перед началом интеграции ответьте на ключевые вопросы о целях, механизмах, базовых альтернативах, тестируемых сценариях, издержках масштабирования и стратегиях восстановления при сбоях.
Основные источники для изучения темы
Авторитетными отправными точками для изучения стандартов безопасности служат фреймворки управления рисками NIST, спецификации C2PA и нормативные документы по защите конфиденциальности.
Главные выводы о защитных барьерах ИИ
Защитные барьеры представляют собой четко определенный механизм внутри масштабной социотехнической системы. Их ценность проистекает из улучшения конкретных результатов в явных условиях.
Практическое правило простое: формулируйте цели, сравнивайте решения с базовыми аналогами, тестируйте главные риски и сохраняйте собранные доказательства для дальнейшего мониторинга изменений.
