
Мой блог
4 опасных USB-кабеля, которые незаметно угрожают вашему ПК и гаджетам

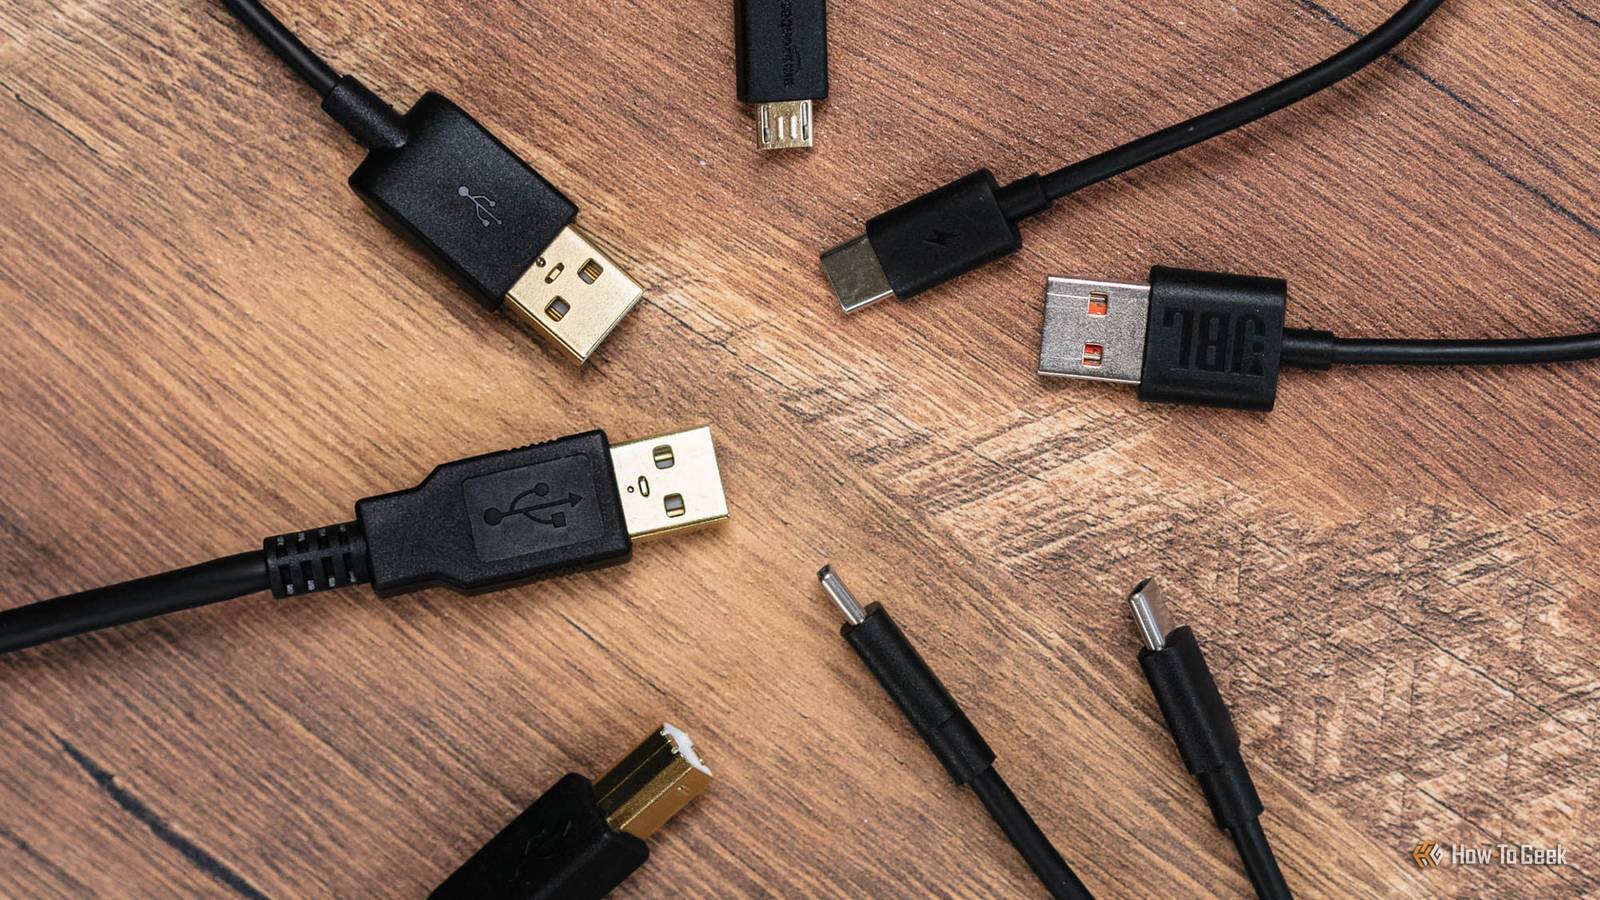
Подробности изложены в материале первоисточника. Большинство пользователей внимательно относятся к сомнительным загрузкам в сети, но редко задумываются о безопасности обычных USB-проводов. Покупка первого попавшегося кабеля на заправке кажется безобидным шагом, однако проводник, соединяющий смартфон или ноутбук с зарядным устройством, способен нанести серьезный вред вашему железу.
Я подготовил подробный разбор четырех типов USB-кабелей, которые несут скрытую угрозу для ПК, телефонов и других устройств. Давайте разберем, почему дешевые аксессуары и экзотические типы проводов могут вывести из строя материнскую плату или предоставить злоумышленникам удаленный доступ.
Опасность кабелей USB A-to-A и риск короткого замыкания
Кабели формата USB-A — USB-A всегда выглядели странно и на практике представляют реальную угрозу для оборудования. Изначальная концепция интерфейса USB предполагала четкое разделение ролей на хост (источник питания) и устройство-приемник. Порт хоста выдает ток через стандартный разъем, а периферия принимает его через совершенно иной тип коннектора. Они никогда не должны были соединяться напрямую. Пассивный кабель типа «папа-папа» нарушает это правило, заставляя обе стороны претендовать на роль главного, что создает серьезные проблемы.
Почему соединение двух компьютеров ломает железо
Главная опасность заключается в банальном электричестве, а не в шпионских гаджетах или кибератаках. Если соединить два компьютера таким шнуром, вы объединяете две независимые линии питания 5 В через обычный медный проводник. Поскольку любые два источника питания имеют микроскопическую разницу в напряжении, ток беспрепятственно течет от более мощного блока к слабому.
Подобная продукция не может пройти официальную сертификацию USB-IF. В лучшем случае вы просто сожжете предохранитель. В худшем — вывезете из строя дорожки на печатной плате или полностью убьете USB-контроллер. Учитывая, что на материнских платах несколько портов часто завязаны на один управляющий чип, его гибель навсегда выведет из строя всю группу разъемов.
Бесконтрольные несертифицированные провода и угроза пожара
Несертифицированные USB-кабели создают реальную угрозу безопасности и затрагивают абсолютно каждого владельца гаджетов. Отсутствие сертификации означает, что организаторы стандарта USB Implementers Forum никогда не тестировали такую продукцию. Если речь идет о кабеле USB-C, рассчитанном на ток свыше 3А или поддерживающем высокоскоростную передачу данных стандартов USB 3.x и USB4, в нем может полностью отсутствовать важнейший защитный чип — e-Marker.
В качественных сертифицированных проводах в коннекторы встроены микроскопические чипы e-Marker. Они сообщают подключенному оборудованию реальные характеристики линии: способность выдерживать ток 3А или 5А, а также мощность 60Вт или 240Вт. Дешевые подделки либо игнорируют эти микросхемы, либо передают неверные данные.
Ложь о пропускной способности и повреждение контроллеров
Главная проблема заключается в том, что плохой провод сообщает вашему девайсу ложную информацию о возможности передавать больше энергии, чем он способен выдержать физически. В период активного внедрения USB-C на рынке появилось множество дешевых переходников USB-A на USB-C с неправильными внутренними резисторами на линии конфигурации. В стандартах используется резистор на 56 кОм, тогда как кустарные производители ставили 10 кОм.
В результате смартфоны и ноутбуки ошибочно распознавали зарядку как способную выдавать 3.0А постоянно. При подключении к стандартным портам компьютера, рассчитанным всего на 500 мА, устройство пыталось вытянуть положенные три ампера, что часто приводило к сгоранию хост-контроллера. Подобные вещи создаются из-за банальной экономии на производстве, поэтому я рекомендую полностью избегать сомнительных предложений.
Магнитные адаптеры: удобство с риском короткого замыкания
Магнитные USB-кабели завоевали огромную популярность благодаря удобству: небольшой металлический штекер постоянно находится в разъеме устройства, а сам провод примагничивается одним движением. Тем не менее, такая конструкция таит в себе скрытые инженерные риски и электрические угрозы, о которых обязательно нужно помнить при повседневном использовании.
Как крошечный металлический штекер убивает порт
Главная уязвимость кроется в постоянном присутствии постороннего металлического элемента внутри разъема. Современные электронные компоненты и беспроводные модули стали настолько миниатюрными, что их легко спрятать прямо внутри адаптера. Если заменить ваш оригинальный штекер на модифицированный аналог, злоумышленники получают готовый «жучок» прямо внутри вашей системы.
Обычный провод вы извлекаете сразу после завершения работы, а магнитный штекер остается в корпусе постоянно. Оттуда он может скрытно эмулировать нажатия клавиатуры, перехватывать сигналы или обеспечивать удаленный доступ в обход защитного ПО. Но даже без злого умысла физика процесса несовершенна: в компактном разъеме USB-C плотно упакованы 24 контакта, где силовые линии соседствуют с чувствительными низковольтными цепями. Неправильный или перекошенный угол примагничивания вызывает кратковременный контакт соседних пинов, способный мгновенно вывести из строя материнскую плату.
Инструменты для взлома под видом обычных кабелей O.MG
Если несертифицированные провода страдают от брака сборки, то кабели серии O.MG создаются злоумышленниками намеренно для проведения кибератак. Изначально этот инструмент разработал известный исследователь безопасности для нужд пентестеров и команд аудита, но сегодня технология превратилась в серьезную угрозу.
Скрытые возможности микрокомпьютера внутри шнура
Главная опасность кроется в абсолютной внешней незаметности: кабель O.MG выглядит абсолютно идентично стандартному заводскому аксессуару для зарядки. Однако под пластиковой оболочкой коннектора скрывается полноценный миниатюрный компьютер. Внутрь интегрирован чип Wi-Fi, запускающий беспроводную точку доступа и веб-сервер, благодаря чему хакер может управлять устройством на расстоянии сотен метров.
При получении команды шнур сообщает операционной системе компьютера, что он является обычной клавиатурой. Современные ОС автоматически устанавливают драйверы для таких устройств, после чего кабель начинает со скоростью более 1000 слов в минуту вводить предварительно записанные скрипты. Это позволяет злоумышленнику за секунды открыть терминал, внедрить вредоносный код, скачать конфиденциальные данные или похитить пароли. Защититься от подобных сценариев можно только одним способом: никогда не используйте чужие случайные провода, о чем я подробно рассказываю в этом материале на Sergey Bagrov.
